

Ky artikull është pjesa e parë e një serie për analizën e kërcënimeve me Sysmon. Të gjitha pjesët e tjera të serialit:
Pjesa 1. Njoftimi me analizën e logëve Sysmon (ne jemi këtu)
Pjesa 2. Shfrytëzimi i të dhënave nga ngjarjet e Sysmon për identifikimin e kërcënimeve
Pjesa 3. Analiza e thelluar e kërcënimeve Sysmon me anë të grafëve
Nëse merresh me sigurinë informative, me siguri shpesh do të duhet të analizosh sulmet në zhvillim. Nëse ke një sy të mprehtë, mund të provosh të gjesh aktivitet të pazakontë në "logët" e papërpunuara - për shembull, një skenar PowerShell që ekzekuton apo një skenar VBS që bën sikur është një skedë Word - thjesht duke u shfletuar në aktivitetin e fundit në regjistrin e ngjarjeve të Windows. Por kjo në të vërtetë është një dhimbje e madhe koke. Fatmirësisht, Microsoft ka krijuar Sysmon, i cili e bën analizën e sulmeve shumë më të thjeshtë.
Dëshironi të kuptoni idetë bazë pas kërcënimeve që shfaqen në logun e Sysmon? Shkarkoni udhëzuesin tonë dhe do të kuptoni se si insajderët mund të vëzhgojnë pa u vënë re kolegët e tyre. Problemi kryesor me regjistrin e ngjarjeve të Windows është mungesa e informacionit mbi proceset prind, pra nuk mund të kuptohet hierarkia e proceseve. Ndërsa në të dhënat e logut të Sysmon, përkundrazi, përfshihen identifikuesi i procesit prind, emri i tij dhe komanda e ekzekutuar. Faleminderit Microsoft.
Në pjesën e parë të serisë tonë do të shohim se çfarë mund të bëjmë me informacionin bazik nga Sysmon. Në pjesën e dytë ne do të shfrytëzojmë të gjithë informacionin mbi proceset prind për të ndërtuar struktura më komplekse të përputhjes, të njohura si grafë kërcënimesh. Në pjesën e tretë do të shqyrtojmë një algoritëm të thjeshtë që skanon grafët e kërcënimeve për të kërkuar aktivitet të pazakontë përmes analizës së "peshës" së grafit. Dhe në fund, si shpërblim, do të merrni një metodë të pastër (dhe të kuptueshme) probabiliste për zbulimin e kërcënimeve.
Pjesa 1: Njoftimi me analizën e logëve Sysmon
Çfarë do t'ju ndihmojë të kuptoni vështirësitë e revistës së ngjarjeve? Në fund të fundit – SIEM. Ajo prodhon normalizimin e ngjarjeve dhe thjeshton analizën e tyre të mëvonshme. Por nuk është e nevojshme të shkojmë aq larg, të paktën për fillimin. Fillimisht, për të kuptuar parimet e SIEM, mjafton të provoni mjetin e mrekullueshëm falas Sysmon. Dhe me të, punët shkojnë befas lehtë. E mira, Microsoft!
Çfarë mundësish ka Sysmon?
Nëse e shikoni shkurt, informacion i dobishëm dhe i lexueshëm në lidhje me proceset (shihni fotografitë më poshtë). Do të zbuloni shumë detaje të dobishme, të cilat nuk gjenden në revistën e ngjarjeve të Windows, por më e rëndësishmja – fushat në vazhdim:
- ID e procesit (në formë dekimale, jo hex!)
- ID e procesit prind
- Komanda e procesit
- Komanda e procesit prind
- Hashi i imazhit të skedarit
- Emrat e imazheve të skedarëve
Sysmon instalohet dhe si një drejtues pajisjeje, dhe si shërbim – më shumë në detaje Avantazhi i saj kryesor është mundësia e analizës së logjeve nga për disa burimet, korrelacioni i informacionit dhe nxjerrja e vlerave rezultuese në një dosje logjike, e cila ndodhet në rrugën Microsoft -> Windows -> Sysmon -> Operational. Në hetimet e mia për logjet e Windows, të cilat i japin flokët në këmbë, unë vazhdimisht kisha nevojë të kaloj nga, le të themi, dosja e logjeve të PowerShell në dosjen 'Siguria', duke i rrahur logjet e ngjarjeve në një përpjekje heroike për të lidhur ndonjëherë vlerat midis tyre. Kjo nuk është aspak një detyrë e lehtë dhe siç e kuptova më vonë, ishte më mirë të merrja aspirin.
Megjithatë, Sysmon bën një kërcim cilësor përpara, duke ofruar informacion të dobishëm (ose siç e thonë shpesh furnizuesit – të efektshëm) për të ndihmuar në kuptimin e proceseve themelore. Për shembull, unë fillova një seancë të fshehtë , simuluese e lëvizjes së një ndihmës të zgjuar brenda rrjetit. Këtu është se çfarë do të shihni në revistën e ngjarjeve të Windows:
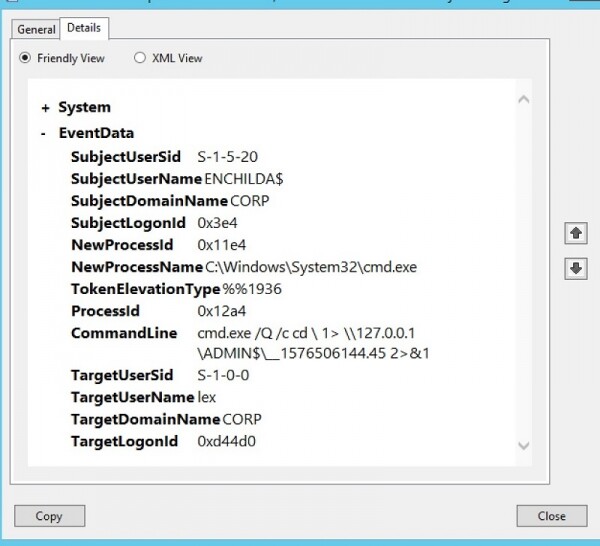
Në revistën e Windows shihet ndonjë informacion në lidhje me procesin, por që është pak i dobishëm. Për më tepër, identifikuesit e proceseve në formë heksadele???
Një profesionist i IT-së me kuptimin e bazave të hakimit duhet të ketë dyshime mbi komandën e linjës. Përdorimi i cmd.exe për të nxjerrë një komandë tjetër me redirektim të daljes në një skedar me një emër të çuditshëm – duket qartë si veprimet e software-it për kontrollin dhe menaxhimin : në këtë mënyrë krijohet një pseudo-shell përmes shërbimeve WMI.
Tani le të shohim ekvivalentin e shënimit nga Sysmon, duke i kushtuar vëmendje se sa informacion shtesë na jep:
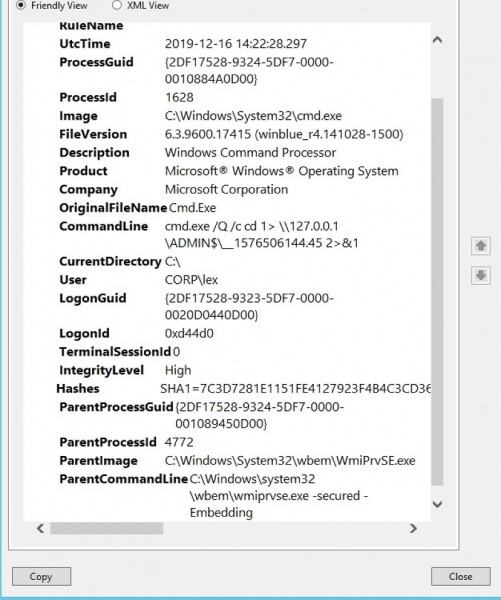
Kapacitetet e Sysmon në një ekran: informacion të detajuar mbi procesin në një formë të lexueshme
Nuk shihni vetëm komandën e linjës, por gjithashtu emrin e skedarit, rrugën deri te aplikacioni ekzekutiv, atë që Windows e di rreth tij (“Windows Command Processor”), identifikuesin e procesit prind, komandën e linjës e prindit, që ka nisur shell-in cmd, si dhe emrin e vërtetë të skedarit të procesit prind. Të gjitha në një vend, më në fund!
Nga logu i Sysmon mund të përfundojmë se me një probabilitet të lartë kjo komandë e dyshimtë e linjës, që e pamë në ‘logët e papërpunuara’, nuk është rezultat i punës normale të një punonjësi. Më shumë, ajo është gjeneruar nga një proces i ngjashëm me C2 — wmiexec, siç e përmenda më parë — dhe është krijuar drejtpërdrejt nga procesi WMI shërbimit (WmiPrvSe). Tani kemi një tregues se një sulmues i largët ose një brendësisë po provon infrastrukturën korporative.
Prezantojmë Get-Sysmonlogs
Sigurisht që është e shkëlqyer kur Sysmon ka logët në një vend. Por, ndoshta do të ishte edhe më mirë nëse do të mundnim të qasnim në fushat individuale të logut në mënyrë programore – për shembull, përmes komandave PowerShell. Në këtë rast, mund të shkruajmë një skenar të vogël PowerShell që do të automatizonte kërkimin për kërcënime potenciale!
Nuk jam i pari që kam pasur një ide të tillë. Dhe është mirë që në disa postime në forume dhe projekte GitHub tashmë është shpjeguar se si të përdorin PowerShell për të parser logun e Sysmon. Në rastin tim dëshiroja të shmangia nevojën për të shkruar rreshta të ndara për skenarin e parser-it për çdo fushë të Sysmon. Prandaj kam përdorur parimin e njeriut që punon me lenesi dhe, siç mendoj, në rezultatin përfundimtar shpika diçka interesante.
Pika e parë e rëndësishme është aftësia e komandës për të lexuar logët e Sysmon, për të filtruar ngjarjet e nevojshme dhe për të nxjerrë rezultatin në një variabël PS, si këtu:
$events = Get-WinEvent -LogName "Microsoft-Windows-Sysmon/Operational" | where { $_.id -eq 1 -or $_.id -eq 11}
Nëse dëshironi të kontrolloni vetë funksionimin e ekipit, atëherë përmes prezantimit të përmbajtjes në elementin e parë të masës $events, $events[0].Message, mund të merrni një seri vargjesh tekstual me një format shumë të thjeshtë: emri i fushës Sysmon, dy pika dhe pastaj vlera e saj.
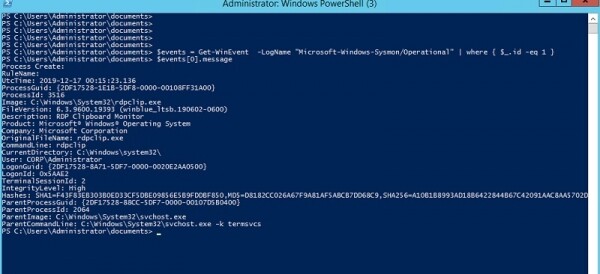
Hurrah! Nxjerrja e logut Sysmon në format të gatshëm për JSON
A mendoni për të njëjtën gjë si unë? Duke shtuar edhe pak përpjekje, mund ta konvertojmë daljen në një varg të formatizuar në JSON dhe pastaj ta ngarkojmë atë direkt në PS-objekt me komandën e fuqishme .
Do t’ju tregoj kodin PowerShell për konvertimin — është shumë i thjeshtë — në pjesën e ardhshme. Por tani le të shohim se çfarë mund të bëjë ekipi im të ri i quajtur get-sysmonlogs, të cilin e kam instaluar si PS-modul.
Në vend që të thellohemi në analizën e logeve Sysmon përmes një ndërfaqeje të papërshtatshme të regjistrit të ngjarjeve, ne mund të kërkojmë pa përpjekje aktivitetin inkremental direkt nga sesioni PowerShell, si dhe të përdorim komandën PS (aliasi – ‘?’) për të shkurtuar rezultatet e nxjerrjes:
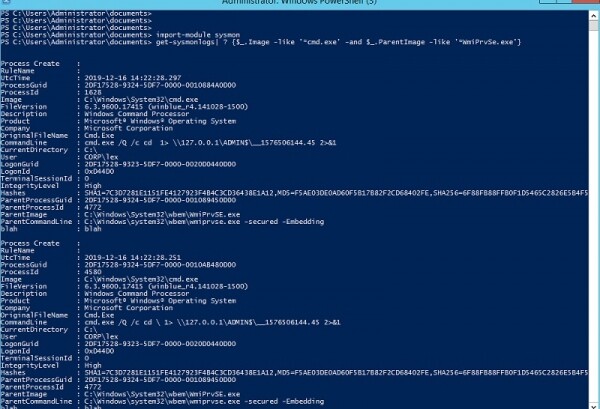
Lista e cmd-shell-ve, të ekzekutuara përmes WMI. Analiza e kërcënimeve me kosto të ulët përmes komandës sonë Get-Sysmonlogs
Është e habitshme! Krijova një mjet për pyetje në logun Sysmon, siç do të ishte një bazë të dhënash. Në artikullin tonë për u përmend se kjo funksion do të realizohet nga mjeti i shkëlqyer për të cilin flitet, megjithëse formalizmi gjithsesi përmes një ndërfaqe SQL-më të ngjashme. Po, EQL është elegant, por do të merremi me të në pjesën e tretë.
Sysmon dhe analiza e grafikëve
Le të abstrahohemi dhe të mendojmë se çfarë sapo kemi krijuar. Në thelb, tani kemi një bazë të dhënash për ngjarjet Windows, të aksesueshme përmes PowerShell. Siç e përmenda më parë, ekzistojnë lidhje ose lidhësi midis regjistrimeve — përmes ParentProcessId — kështu që mund të merret hierarkia e plotë e proceseve.
Nëse keni lexuar serinë atëherë e dini se hakerët duan të krijojnë sulme komplekse me shumë hapa, ku çdo proces luan rolin e tij të vogël dhe përgatit terrenin për hapin tjetër. Të tilla gjëra janë shumë të vështira për t'u kapur thjesht nga logu 'i papërpunuar'.
Por me komandën time Get-Sysmonlogs dhe strukturën shtesë të të dhënave që do të shqyrtojmë më vonë (sigurisht, kjo është një grafik), do të kemi një mënyrë praktike për të zbuluar kërcënimet - për këtë, nevojitet vetëm të kryejmë kërkimin e duhur në majat.
Si gjithmonë në projektet tona të blogjeve DYI, sa më shumë të punoni në analizën e detajeve të kërcënimeve në një shkallë të vogël, aq më mirë kuptoni se sa e komplikuar është zbulimi i kërcënimeve në nivel organizate. Dhe kjo vetëdije është jashtëzakonisht e rëndësishme.
Do të hasim sfidat e para interesante në pjesën e dytë të artikullit, ku do të fillojmë të lidhim ngjarjet Sysmon në struktura shumë më komplekse.
Burimi: habr.com
