

Me para fillimit të një grupi të ri për kursin vazhdojmë të publikojmë një seri artikujsh mbi enkriptimin në MySQL.
Në artikullin e kaluar të kësaj serie () ne folëm për magazinat e çelësave. Në këtë artikull do të shqyrtojmë se si përdoret çelësi kryesor (master key), si dhe do të diskutojmë për avantazhet dhe disavantazhet e enkriptimit me metodën e envelopes (envelope encryption).
Ideja e enkriptimit me envelopes është se çelësat e përdorur për enkriptimin e të dhënave (çelësat e hapësirave të tabelave) enkriptohen me një çelës tjetër (çelësi kryesor, master key). Për të enkriptuar të dhënat, në të vërtetë përdoren çelësat e hapësirave të tabelave. Grafisht, kjo mund të paraqitet si më poshtë:
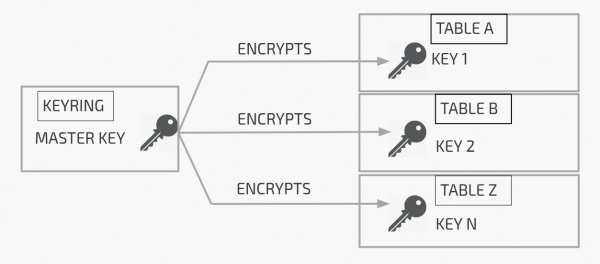
Çelësi kryesor (master key) ndodhet në magazinën e çelësave (keyring), ndërsa çelësat e hapësirave të tabelave janë në titujt e hapësirave të tabelave të enkriptuara (në faqen 0 të hapësirës së tabelave).
Në figurën më lart:
Tabelat A është e enkriptuar me çelësin 1 (Key 1). Çelësi 1 enkriptohet me çelësin kryesor (master key) dhe ruhet në formë të enkriptuar në titullin e tabelës A.
Tabelat B është e enkriptuar me çelësin 2 (Key 2). Çelësi 2 enkriptohet me çelësin kryesor (master key) dhe ruhet në formë të enkriptuar në titullin e tabelës B.
Dhe kështu me radhë.
Kur serveri ka nevojë të dekriptojë tabelën A, ai merr çelësin kryesor nga magazina, lexon çelësin e enkriptuar 1 nga titulli i tabelës A dhe e dekripton çelësin 1. Çelësi 1 i dekriptuar ruhet në memorie dhe përdoret për të dekriptuar tabelën A.
InnoDB
Në InnoDB, enkriptimi dhe dekriptimi realizohen në nivelin e hyrjes-daljes. Kjo do të thotë se faqja enkriptohet menjëherë para se të shkruhet në disk dhe dekriptohet menjëherë pas leximit nga disku.
Në InnoDB, enkriptimi funksionon vetëm në nivelin e hapësirave të tabelave. Dhe me default, të gjitha tabelat krijohen në hapësira të veçanta tabelash (). Duke e thënë ndryshe, krijohet një hapësirë tabelash që mund të përmbajë vetëm një tabelë. Megjithatë, ju gjithashtu mund të krijoni tabela në hapësirën kryesore të tabelës (). Por në çdo rast, tabela gjithmonë ndodhet në ndonjë hapësirë tabelash. Dhe për shkak se enkriptimi realizohet në nivelin e hapësirës së tabelës, ajo është ose e enkriptuar plotësisht, ose jo. Kjo do të thotë se nuk është e mundur të enkriptohet vetëm një pjesë e tabelave në hapësirën kryesore të tabelës.
Nëse për ndonjë arsye ju është çaktivizuar file-per-table, të gjitha tabelat krijohen brenda hapësirës tabelare sistemore (system tablespace). Në mund të enkriptohet hapësira tabelare sistemore me anë të variablit innodbsystablespaceencrypt ose duke përdorur rrjedhat e enkriptimit (encryption threads), por kjo është ende një funksion eksperimental. Në MySQL nuk është i pranishëm.
Para se të vazhdojmë, na duhet të shqyrtojmë strukturën e identifikuesit të çelësit master (master key ID). Ai përbëhet nga UUID, KEYID dhe prefiksin "INNODBKey". Duket kështu: INNODBKey-UUID-KEYID.
UUID është uuid i serverit me hapësirën tabelare të enkriptuar. KEYID është thjesht një vlerë që rritet vazhdimisht. Në krijimin fillestar të çelësit master, KEYID është 1. Kur rrotullohet çelësi, kur krijohet një çelës i ri master, KEYID = 2 dhe kështu me radhë. Më shumë detaje mbi rrotullimin e çelësve master do të flasim në artikujt e ardhshëm të kësaj serie.
Tani që e dimë se si duket identifikuesi i çelësit master, le të shohim në titullin e hapësirës tabelare të enkriptuar. Kur hapësira tabelare është e enkriptuar, informata për enkriptimin shtohet në titull. Duket kështu:
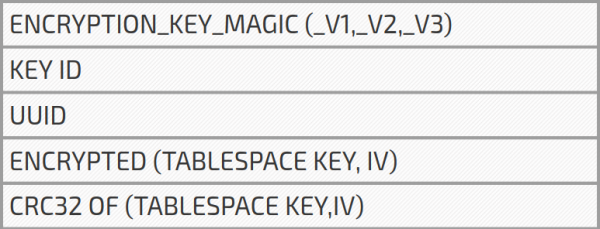
KEY ID është KEYID nga identifikuesi i çelësit master që tashmë e kemi diskutuar. UUID është uuid i serverit, i cili gjithashtu përdoret në identifikuesin e çelësit master. TABLESPACE KEY është çelësi i hapësirës tabelare, i cili përbëhet nga 256 bits të gjeneruar rastësisht nga serveri. Vektori i inicializimit (IV, initialization vector) gjithashtu përbëhet nga 256 bits të gjeneruar rastësisht (megjithëse duhet të jetë 128 bits). IV përdoret për të inicializuar enkriptimin dhe dekriptimin AES (nga 256 bits përdoren vetëm 128). Në fund, ndodhet një kontrolle CRC32 për TABLESPACE KEY dhe IV.
Të gjithë këtë kohë kam thënë pak më thjesht, duke thënë se në titull ndodhet një çelës tabelar i enkriptuar. Në të vërtetë, çelësi i hapësirës tabelare dhe vektori i inicializimit ruhen dhe enkriptohen së bashku me anë të çelësit master. Mos harroni se para se të enkriptohet çelësi i hapësirës tabelare dhe vektori i inicializimit, për ta llogaritet CRC32.
Pse është e nevojshme CRC32?
Nëse e shprehim në dy fjalë, qëllimi është të sigurohemi për vlefshmërinë e çelësit kryesor. Pasi të dekriptohet çelësi i hapësirës së tabelës dhe vektori i inicializimit, llogaritet një kontroll i shumës dhe krahasohet me CRC32, të ruajtur në titull. Nëse kontrolli i shumës përputhet, atëherë kemi çelësin kryesor të saktë dhe çelësin e hapësirës së tabelës. Përndryshe, hapësira e tabelës shënohet si e munguar (ne prapë nuk do të jemi në gjendje ta dekodojmë).
Mund të pyesni: në ç'moment bëhet kontrolli i çelësave? Përgjigja është — gjatë fillimit të serverit. Serveri me tabela të enkriptuara \/ hapësira të tabelave, gjatë nisjes lexon UUID, KEYID nga titulli dhe gjeneron identifikuesin e çelësit kryesor. Më pas, ai merr çelësin kryesor të nevojshëm nga depoja (keyring), dekripton çelësin e hapësirës së tabelës dhe kontrollon kontrollin e shumës. Përsëri, nëse kontrolli i shumës përputhet, gjithçka është në rregull, nëse jo — hapësira e tabelës shënohet si e munguar.
Nëse keni lexuar artikullin e kaluar të kësaj serie (), ndoshta e mbani mend se kur përdoret depoja e çelësave në server, serveri gjatë nisjes merr vetëm listën e identifikuesve të çelësave, më saktë, id e çelësit dhe id e përdoruesit, pasi kjo çift e identifikon qartë çelësin. Tani po them se serveri gjatë nisjes merr të gjithë çelësat e nevojshëm për të verifikuar mundësinë e dekriptimit të çelësave të hapësirave të tabelave. Pse atëherë gjatë inicializimit, në rastin e depozita të çelësave në server, ngarkohen vetëm id e çelësitdhe id e përdoruesit, e jo të gjithë çelësat? Sepse mund të mos keni nevojë për të gjithë çelësat. Kjo lidhet kryesisht me rotacionin e çelësit kryesor. Gjatë rotacionit të çelësit kryesor, në depo krijohet një çelës i ri kryesor, por çelësat e vjetër nuk fshihen. Pra, në depozitat e çelësave në server mund të keni shumë çelësa që serveri nuk i nevojitet dhe, për pasojë, nuk shkarkohen gjatë nisjes së serverit.
Ka ardhur koha për të biseduar pak për avantazhet dhe disavantazhet e enkriptimit duke përdorur çelësin kryesor. Avantazhi më i madh është se ju nevojitet vetëm një çelës enkriptimi (çelësi kryesor), i cili do të ruhet ndaras nga të dhënat tuaja të enkriptuara. Kjo e bën lançimin e serverit të shpejtë dhe ruajtjen e vogël, duke lehtësuar menaxhimin. Gjithashtu, çelësi kryesor është e lehtë për t'u rinovuar.
Megjithatë, enkriptimi me çelësin kryesor ka një disavantazh të madh: pasi që hapësira e tabelës është enkriptuar duke përdorur tablespace_key, ajo gjithmonë mbetet e enkriptuar me të njëjtin çelës. Rrotullimi i çelësit kryesor këtu nuk ndihmon. Pse është kjo një disavantazh? Ne e dimë se në MySQL ka bugs që mund të çojnë në dështimin e papritur dhe krijimin e një skedari core. Duke qenë se skedari core përmban një dump të memories së serverit, mund të ndodhi që në dump të ketë çelësin e dekriptuar të hapësirës së tabelës. Çfarë është edhe më keq, çelësat e dekriptuar të hapësirës së tabelës ruhen në memorie, e cila mund të shkëmbehet në disk. Mund të thoni se kjo nuk është një disavantazh, pasi ju nevojiten të drejtat root për të aksesuar këto skedarë dhe seksionin swap. Po. Por root-i kërkohet vetëm për një periudhë të shkurtër. Sapo dikush të fitojë akses në çelësin e dekriptuar të hapësirës së tabelës, ai / ajo do të jetë në gjendje ta përdorë atë për të dekriptuar të dhënat, edhe pa të drejta root. Për më tepër, disku mund të vidhet, ndërsa seksioni swap / skedarët core mund të lexohen me mjete të jashtme. Qëllimi i TDE është ta bëjë atë të pa lexueshëm, edhe nëse disku do të vidhet. ka mundësinë për të ripërfunduar hapësirën e tabelës me çelësa të rinj të gjeneruar. Kjo funksion quhet rrjedha e enkriptimit (encryption threads) dhe në momentin e shkruar të këtij artikulli akoma është eksperimentale.
Lexoni më shumë:
Burimi: habr.com
