

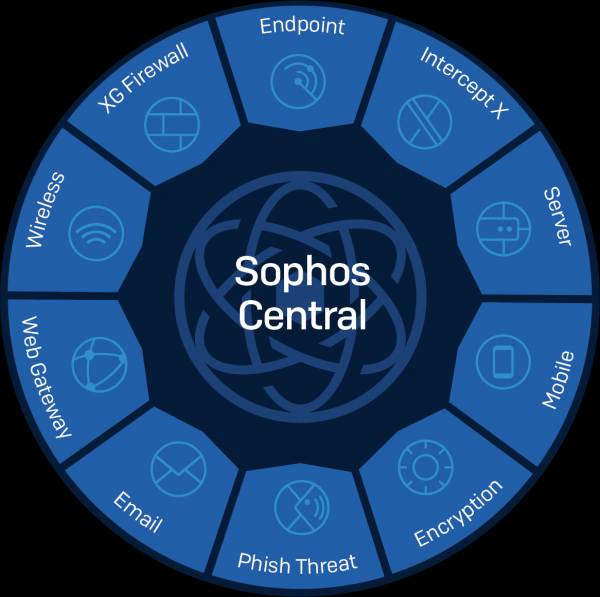
Për të siguruar efikasitet të lartë të mjeteve të sigurisë informative, një rol të rëndësishëm luan lidhja e komponenteve të saj. Ajo lejon mbylljen jo vetëm të kërcënimeve të jashtme, por edhe atyre të brendshme. Gjatë projektimit të infrastrukturës rrjet, çdo mjet mbrojtjeje ka rëndësi, qoftë kjo antivirus ose firewall, që ata të funksionojnë jo vetëm brenda klasës së tyre (Siguria e Pikave ose NGFW), por edhe të jenë të aftë të ndërveprojnë me njëri-tjetrin për të luftuar së bashku kërcënimet.
Pak teori
Nuk është e çuditshme që kriminelët kibernetikë të sotëm janë bërë më të guximshëm. Për përhapjen e programeve të dëmshme, ata përdorin një sërë teknologjish rrjeti:
Dërgimi i phishingut përmes postës elektronike çon në atë që programi i dëmshëm "kalon pragun" e rrjetit tuaj, duke përdorur sulme të njohura, ose "sulm provozerie", së bashku me rritjen e privilegjeve, ose lëvizjen horizontale (lateral movement) në rrjet. Prania e një pajisjeje të infektuar mund të nënkuptojë se rrjeti juaj mund të përdoret për qëllime të këqija nga sulmuesi.
Në disa raste, kur është e nevojshme të sigurohet ndërveprimi i komponenteve të IS, gjatë auditimit të informacionit të sigurisë së gjendjes aktuale të sistemit nuk arrin të përshkruhet përmes një kompleksi masash që lidhen me njëra-tjetrën. Në shumicën e rasteve, shumë zgjidhje teknologjike, që fokusohen në parandalimin e një lloji të caktuar kërcënimi, nuk parashikojnë integrimin me zgjidhjet e tjera teknologjike. Për shembull, produktet për mbrojtjen e pikave përfshijnë analizën e nënshkrimeve dhe analizën e sjelljes për të përcaktuar nëse një skedar është i infektuar apo jo. Për të ndaluar trafikun e dëmshëm, firewalle përdorin teknologji të tjera, si filtrimi i internetit, IPS, sandbox etj. Megjithatë, në shumicën e organizatave, këto komponente të sigurisë informative nuk lidhen me njëra-tjetrën dhe punojnë në izolim.
Tendencat në zbatimin e teknologjisë Heartbeat
Qashti i ri për sigurimin e kibernetikës përfshin mbrojtjen në çdo nivel, ku zgjidhjet e përdorura në secilin prej tyre lidhen me njëra-tjetrën dhe kanë mundësinë të shkëmbejnë informacion. Kjo çon në krijimin e sistemit Synchronized Security (SynSec). SynSec përfaqëson një proces sigurie infomacioni si një sistem të vetëm. Në këtë rast, çdo komponent i sigurimit të informacionit është lidhur me njëri-tjetrin në kohë reale. Për shembull, zgjidhja është zbatuar sipas këtij parimi.
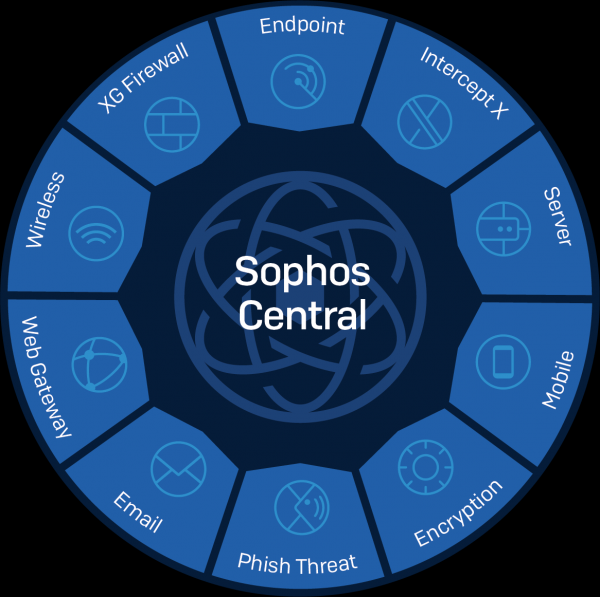
Teknologjia Security Heartbeat garanton lidhjen midis komponenteve të sigurisë, duke siguruar funksionimin e përbashkët të sistemit dhe monitorimin e tij. Në janë të integruar zgjidhje të klasave të mëposhtme:
- — anti-virus klasik me nënshkrim;
- — anti-virus i specializuar për serverë;
- – anti-virus i brezit të ri (pa nënshkrime dhe me teknologjitë e inteligjencës artificiale);
- — Firewall i Brezit të Ri;
- — menaxhimi i pajisjeve mobile dhe kontrolli i aksesit në postën dhe skedarët e korporatave;
- ;
- — pika aksesore të menaxhuara si nga reja ashtu edhe lokalisht përmes Sophos UTM / Sophos XG;
- — zgjidhje klasike për filtrimin e trafik të webit;
- — zgjidhje anti-spam/anti-virus në re/lokal;
- — rritja e ndërgjegjësimit të punonjësve, kryerja e testeve të fushatave phishing;
- — auditimi i infrastrukturave në re.
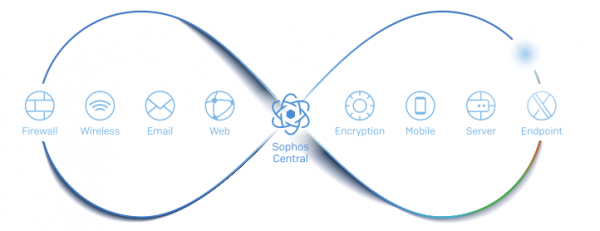
Nuk është e vështirë të vëreni se Sophos Central mbështet një gamë të gjerë zgjidhjesh në fushën e sigurisë së informacionit. Në Sophos Central, koncepti i SynSec bazohet në tre parime të rëndësishme: zbulimi, analiza dhe reagimi. Për një përshkrim të detajuar të tyre, le të ndalem në secilin prej tyre.
Konceptet SynSec
ZBUKLTIMI (identifikimi i kërcënimeve të panjohura)
Produktet e Sophos të drejtuara nga Sophos Central ndajnë automatikisht informacionin midis tyre për të zbuluar rreziqet dhe kërcënimet e panjohura, që përfshin:
- analizimin e trafikut rrjetit me mundësinë për të identifikuar aplikacionet me rrezik të lartë dhe trafikun e dëmshëm;
- zbulimin e përdoruesve me grup rreziku të lartë përmes analizës koreluese të veprimeve të tyre në rrjet.
ANALIZA (instant dhe intuitiv)
Analiza e incidenteve në kohë reale ofron një kuptim të menjëhershëm të situatës aktuale në sistem.
- shfaqja e zinxhirit të plotë të ngjarjeve që çuan në incident, duke përfshirë të gjithë skedarët, çelësat e regjistrit, URL-të, etj.
REAKSIONI (reaksion automatik ndaj incidenteve)
Konfigurimi i politikave të sigurisë lejon reagimin automatik në vetëm disa sekonda ndaj infeksioneve dhe incidenteve. Kjo sigurohet nga:
- izolimi i menjëhershëm i pajisjeve të infektuara dhe ndalimi i sulmit në kohë reale (madje edhe brenda një rrjeti / domeni të përhapur);
- kufizimi i aksesit në burimet rrjetore të kompanisë për pajisjet që nuk përputhen me politikat;
- në lansimin e largët të skanimit të pajisjes kur zbulohet spam në dalje.
Ne shqyrtuam parimet kryesore të mbrojtjes, mbi të cilat bazohet funksionimi i Sophos Central. Tani, le të kalojmë në përshkrimin se si teknologjia SynSec shprehet në veprim.
Nga teoria në praktikë
Për të filluar, le të sqarojmë se si themelohet ndërveprimi i pajisjeve sipas parimit SynSec me teknologjinë Heartbeat. Hapi i parë përfshin regjistrimin e Sophos XG në Sophos Central. Në këtë hap, ai merr një certifikatë për identifikimin e vet, adresën IP dhe portin përmes të cilit pajisjet e fundit do të ndërveprojnë me të përmes teknologjisë Heartbeat, si dhe një listë ID të pajisjeve të fundit, të menaxhuara përmes Sophos Central dhe certifikatave të klientëve të tyre.
Shpejt pas regjistrimit të Sophos XG, Sophos Central do t'i dërgojë pajisjeve të fundit informacion për të nisur ndërveprimin përmes teknologjisë Heartbeat:
- lista e qendrave të certifikimit që përdoren për lëshimin e certifikatave të Sophos XG;
- lista e ID pajisjeve që janë regjistruar në Sophos XG;
- adresa IP dhe porta për ndërveprimin përmes teknologjisë Heartbeat.
Ky informacion ruhet në kompjuter në rrugën e mëposhtme: %ProgramData%SophosHearbeatConfigHeartbeat.xml dhe përditësohet rregullisht.
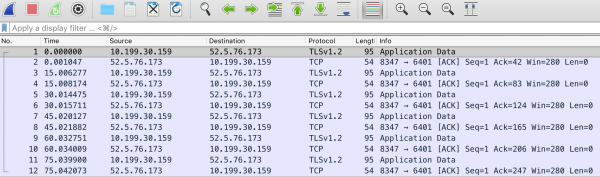
Komunikimi me teknologjinë Heartbeat bëhet përmes dërgimit të mesazheve nga pika përfundimtare në adresën magjike IP 52.5.76.173:8347 dhe mbrapsht. Gjatë analizës u zbulua se paketat dërgohen çdo 15 sekonda, ashtu siç është deklaruar nga furnizuesi. Duhet të theksohet se mesazhet Heartbeat përpunohen drejtpërdrejt nga XG Firewall - ai kap paketat dhe ndjek statusin e pikës përfundimtare. Nëse bëni kapjen e paketave në host, atëherë lëvizja e trafik është si komunikimi me një adresë IP të jashtme, megjithëse në të vërtetë pika përfundimtare bashkëpunon direkt me firewall-in XG.
Le të themi se një aplikacion keqdashës ka arritur ndonjëherë në kompjuter. Sophos Endpoint e identifikon këtë sulm ose ndalojmë marrjen e Heartbeat nga kjo sistem. Pajisja e infektuar automatikisht dërgon informacion mbi infeksionin e sistemit, duke shkaktuar një lançim automatik të veprimeve. XG Firewall menjëherë izolon kompjuterin, duke parandaluar përhapjen e sulmit dhe bashkëpunimin me serverët C&C.
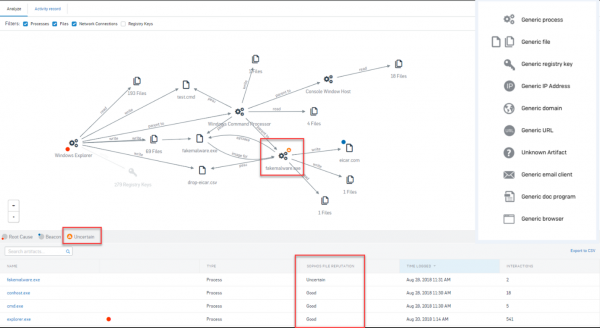
Sophos Endpoint automatikisht eliminon malware-in. Pas eliminimit, pajisja përfundimtare sinkronizohet me Sophos Central, pastaj XG Firewall rikthen qasjen në rrjet. Analiza e shkakut fillestar (Root Cause Analysis - RCA ose EDR - Endpoint Detection and Response) ofron një pamje të detajuar se çfarë ka ndodhur.
Nëse supozojmë se qasja në burimet korporative bëhet përmes pajisjeve mobile dhe tabletëve, a është e mundur të sigurohet kështu SynSec?
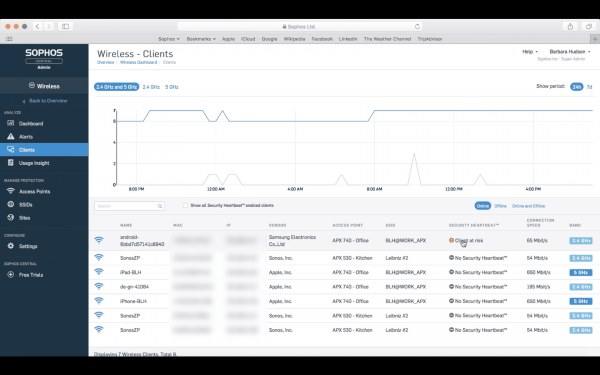
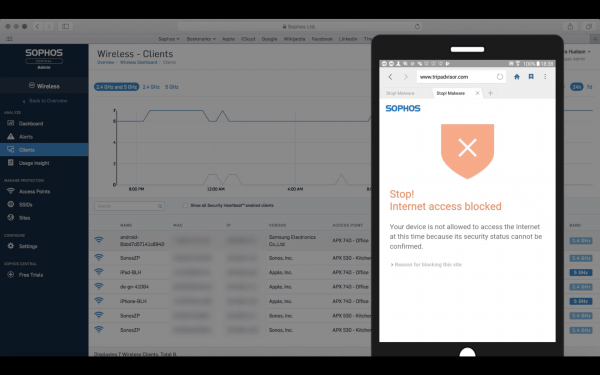
Për këtë skenar në Sophos Central është parashikuar mbështetje dhe . Le të supozojmë se përdoruesi përpiqet të shkelë politikën e sigurisë në pajisjen mobile, e mbrojtur nga Sophos Mobile. Sophos Mobile identifikon shkeljen e politikës së sigurisë dhe dërgon njoftime në komponentët e tjerë të sistemit, duke shkaktuar një reagim të paracaktuar për incidentin. Nëse në Sophos Mobile është i konfiguruar një politikë "ndalo lidhjen në rrjet", atëherë Sophos Wireless do të kufizojë aksesin në rrjet për këtë pajisje. Në panelin e instrumenteve Sophos Central në skedën Sophos Wireless do të shfaqet një njoftim që tregon se pajisja është infektuar. Kur përdoruesi përpiqet të ketë qasje në rrjet, në ekran do të shfaqet një skenë që tregon se aksesi në internet është i kufizuar.
Pika përfundimtare ka disa statuset e gjendjes Heartbeat: e kuqe, e verdhë dhe e gjelbër.
Statusi i kuq ndodh në rastet e mëposhtme:
- u zbulua një malware aktiv;
- u zbulua një përpjekje për të nisur malware;
- u zbulua trafik i dyshimtë rrjetësor;
- malware nuk u hoq.
Statusi i verdhë tregon se në pikën përfundimtare është zbuluar malware i pasiv ose është zbuluar një PUP (program potencialisht i padëshiruar). Statusi i gjelbër tregon se nuk janë zbuluar asnjë nga problemet e mësipërme.
Pas shqyrtimit të disa skenarëve klasikë të ndërveprimit të pajisjeve të mbrojtura me Sophos Central, do të kalojmë në përshkrimin e ndërfaqes grafike të zgjidhjes dhe shqyrtimin e konfigurimeve dhe funksionaliteteve që mbështeten.
Interface grafike
Në panelin e kontrollit shfaqen njoftimet më të fundit. Gjithashtu, një përmbledhje e karakteristikave të ndryshme të mbrojtjes shfaqet në formën e diagrameve. Në këtë rast shfaqen të dhëna për përmbledhjen e mbrojtjes së kompjuterëve të personalizuar. Në këtë panel gjithashtu është e disponueshme një përmbledhje mbi përpjekjet për të vizituar burime të rrezikshme dhe burime me përmbajtje të papërshtatshme, statistikat e analizës së emailit.
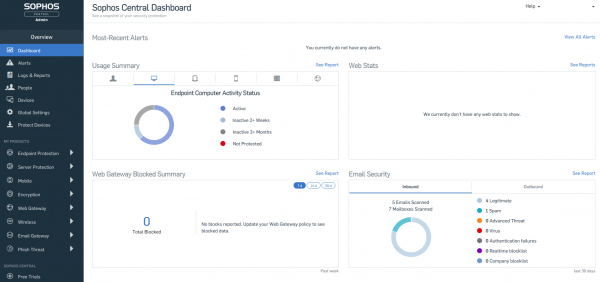
Sophos Central mbështet shfaqjen e njoftimeve sipas rëndësisë, e cila nuk do t'i lejojë përdoruesit të humbasë paralajmërimet kritike të sistemit të sigurisë. Përveç informacionit përmbledhës të qartë mbi gjendjen e sistemit të mbrojtjes, Sophos Central mbështet regjistrimin e ngjarjeve, integrimin me sistemet SIEM. Sophos Central për shumë kompani është një platformë si për SOC-in e brendshëm, ashtu edhe për ofrimin e shërbimeve për klientët e saj — MSSP.
Një nga karakteristikat e rëndësishme është mbështetja për cache-në e përditësimeve për klientët endpoint. Kjo lejon të kurseni kapacitetin e bandwidth-it të trafikut të jashtëm, pasi në këtë rast përditësimet shkarkohen një herë në një nga klientët endpoint, dhe pastaj pajisjet e tjera përfundimtare shkarkojnë përditësimet prej tij. Në shtesë të mundësisë së përshkruar, endpoint-i i zgjedhur mund të ri-tributojë mesazhe mbi politikat e sigurisë dhe raportet informative në cloud-in e Sophos. Kjo funksionalitet do të jetë e dobishme nëse ka pajisje përfundimtare që nuk kanë qasje të drejtpërdrejtë në internet, por kërkojnë mbrojtje. Në Sophos Central është parashikuar një opsion (tamper protection), i cili ndalon ndryshimin e konfigurimeve të mbrojtjes së kompjuterit ose fshirjen e agjentit të endpoint.
Një nga komponentët e mbrojtjes së endpoint-it është antivirus i ri i brezit (NGAV) — . Me ndihmën e teknologjive të mësimit të thellë, antivirusi është i aftë të identifikojë kërcënime që nuk janë njohur më parë pa përdorimin e nënshkrimeve. Saktësia e identifikimit është e krahasueshme me homologët e nënshkrimit, por ndryshe nga ata, ofron mbrojtje proaktive, duke parandaluar sulmet "e ditës zero". Intercept X mund të punojë paralelisht me antivirusët e nënshkrimit të ofruesve të tjerë.
Në këtë artikull ne përmendëm të shkurtër konceptin SynSec, i cili realizohet në Sophos Central, si dhe disa mundësi të zgjidhjes së këtij. Se si funksionon secili nga komponentët e mbrojtjes, të integruar në Sophos Central, ne do të flasim në artikujt e ardhshëm. Mund të merrni një version demo të zgjidhjes .
Burimi: habr.com
