

Sot, u shfaq nevoja për të monitoruar ndryshimet e disa skedareve në server, ka shumë mënyra të ndryshme, për shembull , por duke qenë se fillova së fundmi të përdor vendosa të monitoroj skedaret me Elasticsearch, një nga .
Nuk do të përshkruaj instalimin e Elastics stack dhe Auditbeat, gjithçka sipas udhëzimeve, e vetmja gjë, pas instalimit redaktoni skedarin auditbeat.yml, në modulin file_integrity shtoni rrugën për skedarin që do të monitoroni.
Pas konfigurimit dhe nisjes, në Kibana do të shfaqet indeksi auditbeat-*
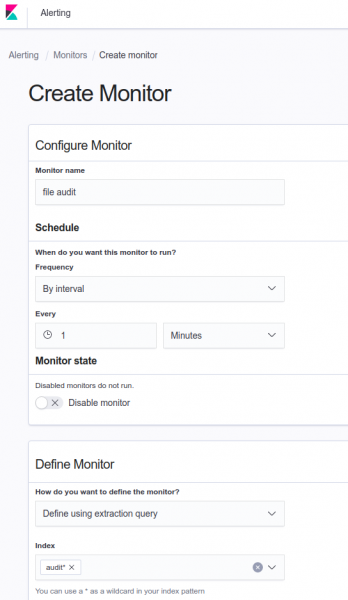
Më pas krijoni monitorimin, përcaktoni emrin e monitorimit, intervalin e kontrollit, si dhe tipin e monitorimit dhe skedarin e indekseve:
në Përcaktoni kërkesën e ekstrahimit shkruani si më poshtë:
Përcaktoni kërkesën e ekstrahimit
{
    "query": {
        "bool": {
            "must": [
                {
                    "match_phrase": {
                        "file.path": {
                            "query": ""

                        }
                    }
                }
            ],
            "filter": [
                {
                    "term": {
                        "event.action": {
                            "value": "attributes_modified"    #ndryshimet e atributeve, mundësisht created ose deleted

                        }
                    }
                },
                {
                    "range": {
                        "@timestamp": {
                            "from": "now-1m" #periudha për të cilën monitorojmë ndryshimin

                        }
                    }
                }
            ],
            "adjust_pure_negative": true,
            "boost": 1
        }
    }
}
Më pas klikoni butonin Run dhe kontrolloni kërkesën, duhet të shfaqet diçka e tillë:
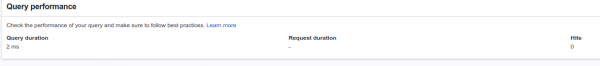
Provojeni të ndryshoni skedarin e synuar dhe përsëri të nisni kërkesën:

siç e shihni hits ka ndryshuar në 2, klikoni update dhe krijoni një trigger për ndryshimin e vlerës:
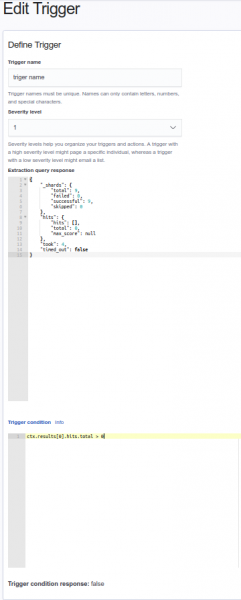
Lëreni gjithçka siç është në imazh.
Më pas mund të konfiguroni njoftime në slack ose një mesazh tjetër.
Burimi: habr.com
