

Disa vite më parë, mbrojtja e një rrjeti lokal ishte e mjaftueshme me një firewall të zakonshëm dhe programe antivirus, por përballë sulmeve të hakerëve modernë dhe përhapjes së malware-it, ky set është tashmë joefikas. Firewall-i i vjetër analizon vetëm kokat e pakove, duke i lejuar ose bllokuar ato sipas një grupi rregullash formale. Ai nuk di asgjë për përmbajtjen e pakove, dhe kështu nuk mund të njohë veprimet telegrafike të hakerëve. Programet antivirus nuk e kapin gjithmonë malware-in, prandaj administratori ka detyrën të ndjekë aktivitetin anomalo dhe të izolojë në kohë hostet e infektuar.
Ekzistojnë shumë mjete të avancuara që mund të mbrojnë infrastrukturën IT të kompanisë. Sot do të flasim për sistemet e zbuluarjes dhe parandalimit të sulmeve me kod të hapur, të cilat mund të implementohen pa blerjen e pajisjeve dhe licencave të shtrenjta për programe.
Klassifikimi i IDS/IPS
IDS (Sistemi i Zbulimit të Sulmeve) është një sistem i dizajnuar për të regjistruar veprime të dyshimta në rrjet ose në një kompjuter të veçantë. Ai mban regjistrat e ngjarjeve dhe e njofton personin përgjegjës për sigurinë e informacionit. Në përbërje të IDS, mund të dallohen elemente të ndryshme:
- sensorë për monitorimin e trafikut të rrjetit, regjistrat e ndryshëm, etj.
- nën-sistemi i analizës që identifikon në të dhënat e marra shenja të veprimit të dëmshëm;
- një depo për akumulimin e ngjarjeve fillestare dhe rezultateve të analizës;
- kona e menaxhimit.
Në fillim, IDS klasifikoheshin sipas vendndodhjes: ato mund të ishin të orientuara për të mbrojtur nyjat individuale (host-based ose Host Intrusion Detection System — HIDS) ose për të mbrojtur tërë rrjetin korporativ (network-based ose Network Intrusion Detection System — NIDS). Vlen të përmenden edhe APIDS (Application protocol-based IDS): ato ndjekin një grup të kufizuar protokollesh të nivelit aplikativ për të identifikuar sulme specifike dhe nuk angazhohen në analizën e thellë të paketave të rrjetit. Këto produkte zakonisht duken si proxy dhe përdoren për të mbrojtur shërbime specifike: servera web dhe aplikacione web (për shembull, të shkruara në PHP), servera bazash të dhësh dhe të tjerë. Një përfaqësues tipik i kësaj klase është mod_security për serverin web Apache.
Ne jemi më shumë të interesuar për NIDS universale, që mbështesin një gamë të gjerë protokollesh komunikimi dhe teknologji të analizës së thellë të paketave (DPI - Deep Packet Inspection). Ato monitorojnë të gjithë trafikun që kalon, duke filluar nga niveli i kanalit, dhe identifikojnë një gamë të gjerë sulmesh rrjeti, si dhe përpjekje për akses të paautorizuar në informacion. Shpesh, këto sisteme dallohet për arkitekturën e tyre të shpërndarë dhe mund të ndërveprojnë me pajisje të ndryshme aktive të rrjetit. Vlen të përmendim se shumë NIDS moderne janë hibride dhe kombinojnë disa qasje. Në varësi të konfigurimit dhe cilësimeve, ato mund të zgjidhin detyra të ndryshme — për shembull, mbrojtjen e një nyje ose tërë rrjetin. Për më tepër, funksionet e IDS për stacionet e punës janë marrë përsipër nga paketat antivirus, të cilat për shkak të përhapjes së trojanëve të orientuar ndaj vjedhjes së informacionit janë transformuar në firewall-e multifunksionale, të cilat gjithashtu zgjidhin detyra të identifikimit dhe bllokimit të trafikave të dyshimta.
Fillimisht, IDS mund të identifikonin vetëm veprimet e malware-it, funksionimin e skanuesve të porteve, ose, të themi, shkeljet e politikave të sigurisë korporative nga ana e përdoruesve. Pasi ndodhte një ngjarje e caktuar, ato informonin administratorin, por shumë shpejt u kuptua se thjesht identifikimi i një sulmi nuk ishte e mjaftueshme — ai duhej të bllokohej. Kështu, IDS u transformuan në IPS (Intrusion Prevention Systems) — sisteme për parandalimin e hyrjeve, të afta për të bashkëpunuar me firewall-et e rrjetit.
Metodat e zb descobrimi
Zgjidhjet moderne për zbulesën dhe parandalimin e ndërhyrjeve përdorin metoda të ndryshme për identifikimin e aktivitetit të dëmshëm, të cilat mund të klasifikohen në tre kategori. Kjo na jep një tjetër mundësi klasifikimi të sistemeve:
- IDS/IPS me nënshkresa identifikojnë në trafikun e rrjetit disa modele ose ndjekin ndryshimet në gjendjen e sistemeve për të përcaktuar një sulm në rrjet ose një përpjekje infektimi. Ato praktikisht nuk japin gabime dhe alarme të gabuara, por nuk janë në gjendje të zbulojnë kërcënime të panjohura;
- IDS me identifikim anomalish nuk përdorin nënshkresa sulmesh. Ato njohin sjelljen që largohet nga norma e sistemeve informative (duke përfshirë anomali në trafikun e rrjetit) dhe mund të identifikojnë edhe sulme të panjohura. Këto sisteme japin shumë alarme të gabuara dhe, në rast përdorimi të gabuar, paralizojnë funksionimin e rrjetit lokal;
- IDS të bazuara në rregulla veprojnë sipas parimit: nëse FAKTI atëherë VEPRIMI. Në thelb, këto janë sisteme ekspertësh me bazat e të dhënave — një grup faktesh dhe rregullash logjike. Zgjidhjet e tilla janë të lodhshme për t'u konfiguruar dhe kërkojnë nga administratori një kuptim të detajuar të funksionimit të rrjetit.
Historia e zhvillimit të IDS
Epoka e zhvillimit të shpejtë të Internetit dhe rrjeteve korporative filloi në vitet '90 të shekullit të kaluar, megjithatë specialistët e sigurisë në rrjet ishin të shqetësuar pak më parë për teknologji më të avancuara. Në vitin 1986, Dorothy Denning dhe Peter Neumann publikuan modelin IDES (Intrusion Detection Expert System), i cili u bë baza e shumicës së sistemeve moderne për zbulesën e ndërhyrjeve. Ky model përdorte një sistem ekspert për të identifikuar llojet e njohura të sulmeve, si dhe metoda statistike dhe profile përdoruesish/sistemi. IDES funksiononte në stacionet e punës Sun, duke verifikuar trafikun e rrjetit dhe të dhënat e aplikacioneve. Në vitin 1993, doli NIDES (Next-generation Intrusion Detection Expert System) — një sistem ekspert për zbulesën e ndërhyrjeve të gjeneratës së re.
Në vitin 1988, nga puna e Denning dhe Neumann, u shfaq sistemi ekspert MIDAS (Multics intrusion detection and alerting system), i cili përdorte P-BEST dhe LISP. Po atëherë u krijua edhe sistemi Haystack, i bazuar në metoda statistikore. Një detektor tjetër statistik të anomalive, W&S (Wisdom & Sense), u zhvillua në vitin pasues në Laboratorin Kombëtar Los Alamos. Rritja e industrisë shkonte me ritme të shpejta. Për shembull, në vitin 1990, në sistemin TIM (Time-based inductive machine) tashmë ishte realizuar zbulimi i anomalive duke përdorur mësimin induktiv mbi modelet e përdoruesve të njëpasnjëshme (gjuha Common LISP). NSM (Network Security Monitor) për zbulimin e anomalive krahasoi matricat e aksesit, ndërsa ISOA (Information Security Officer’s Assistant) mbështeti strategji të ndryshme zbulimi: metoda statistikore, kontrollin e profilit dhe sistemin ekspert. Sistemi ComputerWatch e krijuar në AT&T Bell Labs përdorte edhe metoda statistikore dhe rregulla për kontroll, dhe prototipi i parë i IDS të shpërndarë u zhvillua nga zhvilluesit e Universitetit të Kalifornisë në vitin 1991 — DIDS (Distributed intrusion detection system) e cila gjithashtu ishte një sistem ekspert.
Fillimisht, IDS-të ishin pronarë, por në vitin 1998, Laboratori Kombëtar Lawrence në Berkeley lëshoi Bro (në vitin 2018 ajo u riemërua në Zeek) — një sistem me kod të hapur, që përdorte një gjuhë rregullash të vetën për analizimin e të dhënave libpcap. Në nëntor të atij viti u shfaq edhe skaneri i paketave APE i cili përdorte libpcap, i cili muajin pasues u riemërua në Snort dhe më vonë u bë një IDS/IPS i plotë. Atëherë filluan të shfaqen edhe shumë zgjidhje proprietarë.
Snort dhe Suricata
Shumë kompani preferojnë IDS/IPS falas me kod të hapur. Për një kohë të gjatë, zgjidhja standarde ishte Snort, por tani ajo është zëvendësuar nga sistemi Suricata. Le të shqyrtojmë përfitimet dhe disavantazhet e tyre pak më në detaje. Snort kombinon avantazhet e metodës së nënshkrimit me mundësinë e zbulimit të anomalive në kohë reale. Suricata gjithashtu lejon përdorimin e metodave të tjera përveç njohjes së sulmeve me nënshkrime. Sistemi u krijua nga një grup zhvilluesish që u ndanë nga projekti Snort dhe mbështet funksionet IPS që nga versioni 1.4, ndërsa në Snort mundësia për të parandaluar depërtimet u shfaq më vonë.
Dallimi kryesor midis dy produkteve të njohura konsiston në faktin se Suricata ka mundësinë për të përdorur GPU për llogaritje në modalitetin IDS, si dhe një IPS më të avancuar. Sistemi është ndërtuar fillimisht për shumëprocese, ndërsa Snort është një produkt njëprocese. Për shkak të historisë së tij të gjatë dhe kodit të trashëguar, ai nuk e përdor optimalisht platformën harduerike shumëproçesore/multikristinore, ndërsa Suricata në kompjuterët e zakonshëm lejon përpunimin e trafikut deri në 10 Gbit/s. Mund të flitet gjatë për ngjashmëritë dhe dallimet e dy sistemeve, por ndonëse engine Suricata funksionon më shpejt, për kanalet jo shumë të gjera, kjo nuk ka rëndësi thelbësore.
Mundësi të Implementimit
IPS duhet të vendoset në një mënyrë të tillë që sistemi të mund të vëzhgojë segmentet e rrjetit që kontrollon. Më së shpeshti, kjo është një kompjuter i dedikuar, një ndërfaqe e të cilit lidhet pas pajisjeve kufitare dhe 'shikon' përmes tyre në rrjetet e paprotectuara të internetit. Një ndërfaqe tjetër e IPS-së lidhet në hyrje të segmentit të mbrojtur, në mënyrë që e gjithë trafiku të kalojë përmes sistemit dhe të analizohet. Në raste më të ndërlikuara, mund të ketë disa segmente mbrojtjeje: për shembull, në rrjetet e korporatave shpesh cakohet një zonë të demilitarizuar (DMZ) me shërbime të aksesueshme nga interneti.
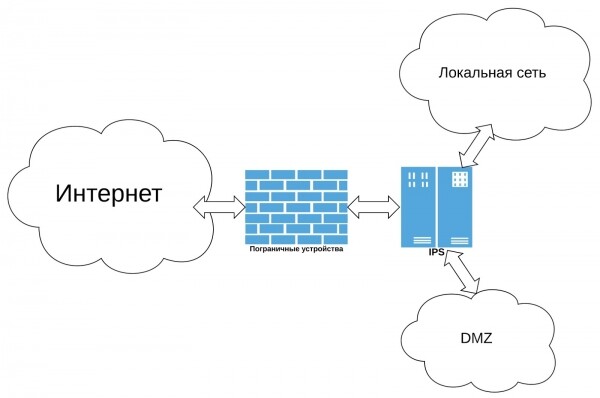
Një IPS e tillë mund të parandalojë përpjekjet për skanimin e porteve ose thyerjen e sigurisë përmes përmendjes së fjalëve kaluese, shfrytëzimin e dobësive në serverin e postës, serverin web ose në skriptet e tjera, si dhe lloje të tjera të sulmeve të jashtme. Nëse kompjuterët në rrjetin lokal infektohen me malware, IDS nuk do t'i lejojë ata të lidhen me serverat e botnet-it që ndodhen jashtë. Për një mbrojtje më serioze të rrjetit të brendshëm, me siguri do të nevojitet një konfigurim kompleks me një sistem të shpërndara dhe me switch-e të menaxhuar të shtrenjtë, të aftë për të pasqyruar trafikun për një nga portat e ndërfaqes IDS.
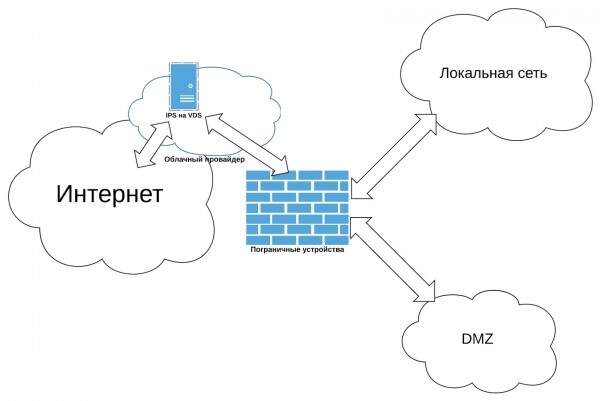
Shpesh, rrjetet korporative përballen me sulme të shpërndara, të cilat kanë për qëllim të shkaktojnë ndërprerje shërbimi (DDoS). Edhe pse IDS-të moderne janë të afta t'i luftojnë ato, opsioni i sipërpërmendur i implementimit këtu ndihmon pak. Sistemi njeh aktivitetin e dëmshëm dhe bllokon trafikun parazit, por për këtë qëllim paketat duhet të kalojnë përmes një lidhjeje të jashtme me internetin dhe të arrijnë në ndërfaqen e saj rrjetore. Në varësi të intensitetit të sulmit, kanali i transmetimit të dhënave mund të mos përballojë ngarkesën dhe objekti i hakerëve do të arrihet. Për raste të tilla, rekomandojmë që të implementoni IDS në një server virtual me një lidhje interneti sigurisht më të fuqishme. Mund të lidhni VPS-in me rrjetin lokal përmes VPN, dhe pastaj do të nevojitet të konfigurohet përmes tij routing-u i të gjithë trafikut të jashtëm. Atëherë, në rastin e sulmit DDoS, nuk do të nevojitet të kaloni paketat përmes lidhjes me ofruesin, ato do të bllokohen në nyjën e jashtme.
Problemi i zgjedhjes
Të identifikosh liderin midis sistemeve falas është shumë e vështirë. Zgjedhja e IDS/IPSeve përcaktohet nga topologjia e rrjetit, funksionet mbrojtëse të nevojshme, si dhe preferencat personale të administratorit dhe dëshira e tij për të u marrë me konfigurimet. Snort ka një histori më të gjatë dhe është më mirë i dokumentuar, edhe pse informacioni mbi Suricata gjithashtu nuk është e vështirë për t'u gjetur në internet. Në çdo rast, për të zotëruar sistemin do të duhet të bësh disa përpjekje, të cilat përfundimisht do të kompensohen — IDS/IPSerët komercialë harduer dhe harduer-software janë mjaft të shtrenjtë dhe nuk janë gjithmonë brenda buxhetit. Nuk ka asgjë për të penduar për kohën e humbur, sepse një administrator i mirë gjithmonë përmirëson kualifikimet përmes punëdhënësit. Në këtë situatë, të gjithë përfitojnë. Në artikullin e ardhshëm do të shqyrtojmë disa mundësi implementimi për Suricata dhe do të krahasojmë në praktikë sistemin më modern me IDS/IPSn klasike Snort.
Burimi: habr.com
