

Nëse i besoni statistikave, vëllimi i trafikut të rrjetit rritet me rreth 50% çdo vit. Kjo çon në rritje të ngarkesës në pajisje dhe, në veçanti, rrit kërkesat për performancën e IDS/IPS. Mund të blini pajisje speciale të shtrenjta, por ka një mundësi më të lirë - implementimi i një prej sistemeve me burim të hapur. Shumë administratorë fillestarë mendojnë se instalimi dhe konfigurimi i një IPS falas është mjaft i vështirë. Por në rastin e Suricata-s, kjo nuk është plotësisht e vërtetë - mund ta instaloni dhe të filloni të reflektoni sulmet tipike me një grup rregullash falas brenda disa minutash.
Pse duhet një tjetër IPS e hapur?
Sistemi Snort, i cili për një kohë të gjatë ishte standard, është zhvilluar që nga fundi i viteve '90, kështu që fillimisht ishte një i vetëm. Gjatë viteve të shumta, ka fituar të gjitha karakteristikat moderne, si mbështetje për IPv6, mundësinë për të analizuar protokollet e nivelit aplikativ apo një modul universale për qasje në të dhëna.
Ngritja bazë e Snort 2.X ka mësuar të punojë me disa bërthama, por ka mbetur një e vetme dhe prandaj nuk mund të shfrytëzojë optimalisht avantazhet e platformave moderne të pajisjeve.
Problemi u zgjidh në versionin e tretë të sistemit, por u përgatit kaq gjatë saqë në treg u shfaq Suricata, e shkruar nga fillimi si një alternativë me shumë bërthama ndaj Snort, e cila vjen me funksione IPS nga kutia. Kodi shpërndahet nën licencën GPLv2, por partnerët financiarë të projektit kanë akses në versionin e mbyllur të motorit. Disa probleme me shkathtësinë në versionet e para të sistemit u shfaqën, por ato u zgjidhën mjaft shpejt.
Pse Suricata?
Në Suricata ka disa module (si në Snort): kapjen, mbledhjen, dekodimin, zbulimin dhe daljen. Në mënyrë të paracaktuar, trafiku i kapur shkon deri në dekodim me një rrjedhë, megjithatë, kjo e ngarkon më shumë sistemin. Nëse është e nevojshme, rrjedhat mund të ndahen në konfigurime dhe të shpërndahen në procesorë — Suricata optimizohet shumë mirë për harduerin specifik, megjithatë, kjo nuk është një nivel HOWTO për fillestarët. Duhet gjithashtu të theksohet prania në Suricata e mjeteve të avancuara të inspektimit HTTP të bazuara në bibliotekën HTP. Ato gjithashtu mund të përdoren për të regjistruar trafikun pa ndjerë. Sistemi gjithashtu mbështet dekodimin e IPv6, duke përfshirë tunelët IPv4-in-IPv6, IPv6-in-IPv6 dhe të tjerë.
Për kapjen e trafikut mund të përdoren ndërfaqe të ndryshme (NFQueue, IPFRing, LibPcap, IPFW, AF_PACKET, PF_RING), ndërsa në modalitetin Unix Socket mund të analizohen automatikisht skedarët PCAP që janë kapur nga një sniffers tjetër. Për më tepër, arkitektura modulare e Suricata e thjeshton lidhjen e elementeve të reja për kapjen, dekodimin, analizën dhe përpunimin e paketeve rrjet. Është gjithashtu e rëndësishme të theksohet se në Suricata bllokimi i trafikut bëhet me mjetet e filtrit të integruar të sistemit operativ. Në GNU/Linux janë të disponueshme dy variante të punës IPS: përmes radhës NFQUEUE (modaliteti NFQ) dhe përmes zero copy (modaliteti AF_PACKET). Në rastin e parë, paketi që kalon në iptables dërgohet në radhën NFQUEUE, ku mund të përpunojë në nivel përdoruesi. Suricata e kalon atë përmes rregullave të saj dhe jep një nga tre verdiktet: NF_ACCEPT, NF_DROP dhe NF_REPEAT. Të parat dy nuk kërkojnë shpjegim, ndërsa e fundit lejon të markohen paketat dhe t'i kthehen në fillim të tabelës aktuale iptables. Modaliteti AF_PACKET shquhet për performancën e lartë, por i vendos sistemit disa kufizime: ai duhet të ketë dy ndërfaqe rrjeti dhe të punojë si një kalim.
Një karakteristikë e rëndësishme e Suricata-s është mundësia e përdorimit të punimeve për Snort. Administratorit i janë në dispozicion, për shembull, grupet e rregullave Sourcefire VRT dhe OpenSource Emerging Threats, si dhe format komerciale Emerging Threats Pro. Dalja e unifikuar mund të analizohet me ndihmën e backend-eve të njohura, gjithashtu mbështetet dalja në formatin PCAP dhe Syslog. Cilësimet e sistemit dhe rregullat ruhen në skedarë në formatin YAML, i cili është lehtësisht i lexueshëm dhe mund të përpunohet automatikisht. Motori Suricata njeh shumë protokolle, prandaj në rregulla nuk ka nevojë të lidhet me numrin e portit. Përveç kësaj, në rregullat Suricata praktikohet aktivisht koncepti i flowbits. Për ndjekjen e ngjarjeve përdoren variabla sesioni që lejojnë krijimin dhe aplikimin e numrave dhe flamujve të ndryshëm. Shumë IDS e shohin lidhjet e ndryshme TCP si entitete të veçanta dhe mund të mos shohin lidhjen midis tyre, e cila tregon fillimin e një sulmi. Suricata përpiqet të shohë pamjen e përgjithshme dhe në shumë raste njeh trafikun e dëmshëm të shpërndarë në lidhje të ndryshme. Mund të flasim për avantazhet e saj për një kohë të gjatë; më mirë të kalojmë në instalimin dhe konfigurimin.
Si të instaloni?
Ne do të instalojmë Suricata në një server virtual që punon nën Ubuntu 18.04 LTS. Të gjitha komandat duhet të ekzekutohen në emër të superpërdoruesit (root). Opsioni më i sigurt është të lidhemi me serverin përmes SSH si një përdorues i zakonshëm dhe pastaj të aplikojmë utilitarin sudo për të rritur privilegjet. Së pari, nevojitet të instalohet paketa të cilat na duhen:
sudo apt -y install libpcre3 libpcre3-dev build-essential autoconf automake libtool libpcap-dev libnet1-dev libyaml-0-2 libyaml-dev zlib1g zlib1g-dev libmagic-dev libcap-ng-dev libjansson-dev pkg-config libnetfilter-queue-dev geoip-bin geoip-database geoipupdate apt-transport-httpsLidhim depozita të jashtme:
sudo add-apt-repository ppa:oisf/suricata-stable
sudo apt-get update
Instalojmë versionin më të fundit stabil të Suricata-s:
sudo apt-get install suricataNëse është e nevojshme, modifikojmë skedarët e konfigurimit të emrit, duke zëvendësuar eth0 që përdoret si parazgjedhje me emrin aktual të ndërfaqes jashtme të serverit. Cilësimet e parazgjedhura ruhen në skedarin /etc/default/suricata, ndërsa ato përdoruesit ruhen në /etc/suricata/suricata.yaml. Konfigurimi i IDS zakonisht kufizohet në modifikimin e këtij skedari konfigurimi. Ai ka shumë parametra, të cilët për emrin dhe qëllimin përputhen me ato nga Snort. Sintaksa megjithatë është krejtësisht ndryshe, por skedari është shumë më e lehtë për t'u lexuar se konfigurimet e Snort, për më tepër është mirë komentuese.
sudo nano /etc/default/suricata 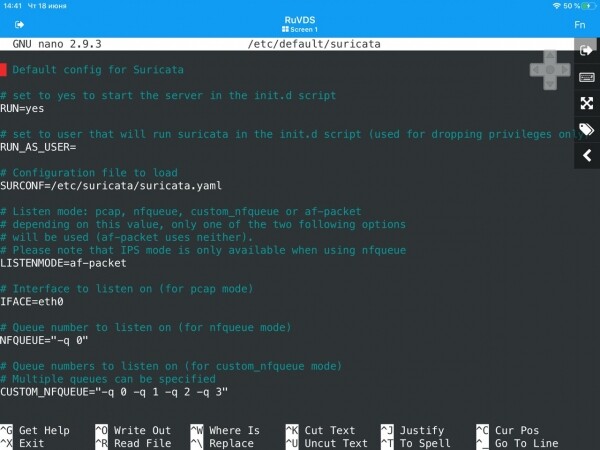
dhe
sudo nano /etc/suricata/suricata.yaml 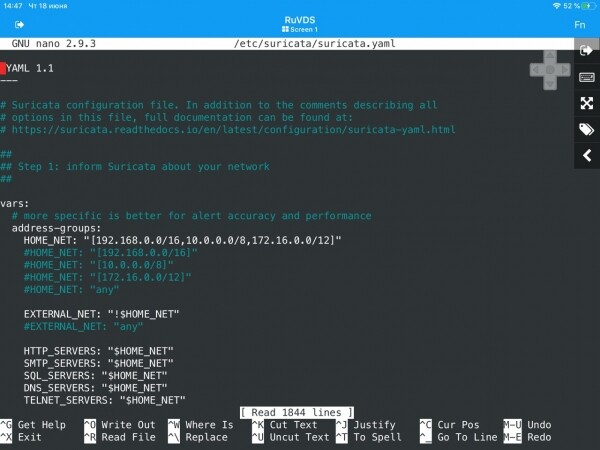
Kujdes! Para se të filloni, duhet të kontrolloni vlerat e variablave nga seksioni vars.
Për të përfunduar konfigurimin, do të nevojitet të instaloni suricata-update për të azhurnuar dhe ngarkuar rregullat. Të bësh këtë është shumë e thjeshtë:
sudo apt install python-pip
sudo pip install pyyaml
sudo pip install <a href="https://github.com/OISF/suricata-update/archive/master.zip">https://github.com/OISF/suricata-update/archive/master.zip</a>
sudo pip install --pre --upgrade suricata-update
Më pas na nevojitet të ekzekutojmë komandën suricata-update për të instaluar paketën e rregullave Emerging Threats Open:
sudo suricata-update 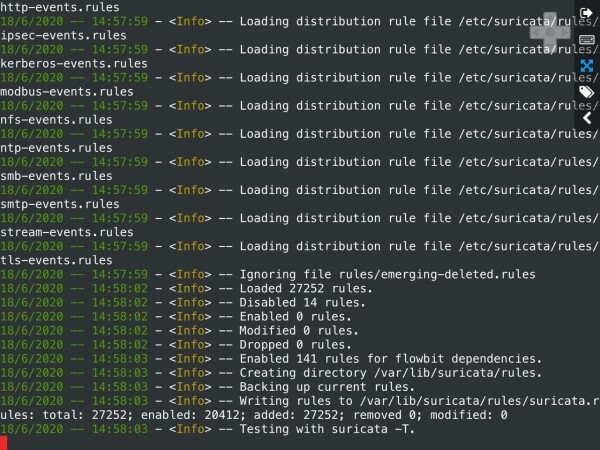
Për të parë listën e burimeve të rregullave, ekzekutojmë komandën në vijim:
sudo suricata-update list-sources 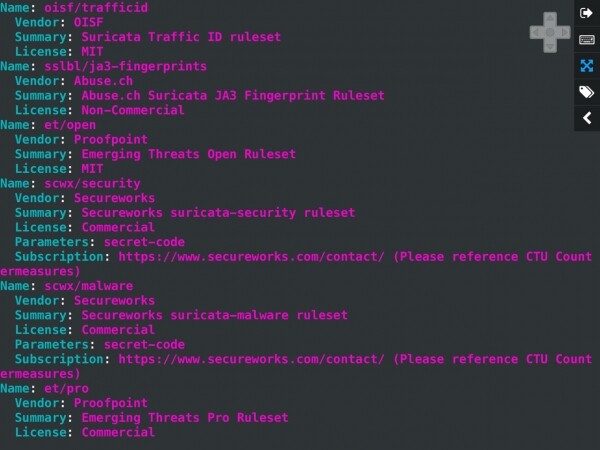
Azhurnojmë burimet e rregullave:
sudo suricata-update update-sources 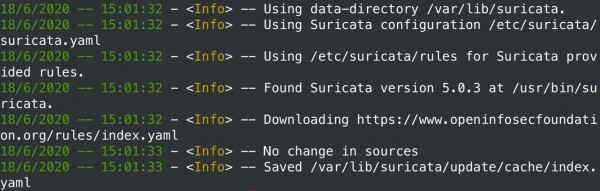
Rishikojmë burimet e azhurnuara:
sudo suricata-update list-sourcesNëse është e nevojshme, mund të aktivizoni burimet mëmë falas:
sudo suricata-update enable-source ptresearch/attackdetection
sudo suricata-update enable-source oisf/trafficid
sudo suricata-update enable-source sslbl/ssl-fp-blacklist
Pas kësaj, është e nevojshme të azhurnoni përsëri rregullat:
sudo suricata-updateKështu, instalimi dhe konfigurimi fillestar i Suricata në Ubuntu 18.04 LTS mund të konsiderohet i përfunduar. Më tej fillon e funit: në artikullin e ardhshëm do të lidhim serverin virtual me rrjetin zyrtar përmes VPN dhe do të fillojmë të analizojmë të gjithë trafikun hyrës dhe dalës. Do t'i kushtohet vëmendje të veçantë bllokimit të sulmeve DDoS, aktivitetit të malware dhe përpjekjeve për të shfrytëzuar dobësitë në shërbimet në dispozicion nga rrjetet publike. Për qartësi do të simulojmë sulme të llojeve më të zakonshme.
Burimi: habr.com
