

Ne Badoo, ne monitorojmë vazhdimisht teknologjitë e reja dhe vlerësojmë nëse ia vlen t'i përdorim ato në sistemin tonë. Një nga këto studime do të duam të ndajmë me komunitetin. Ky është për Loki — sistemin e agregimit të logëve.
Loki është një zgjidhje për ruajtjen dhe shikimin e logëve, gjithashtu ky grumbull ofron një sistem fleksibël për analizën e tyre dhe dërgimin e të dhënave në Prometheus. Në maj u lëshua përditësimi i fundit, i cili është promovuar aktivisht nga krijuesit. Na interesoi se çfarë mund të bëjë Loki, cilat mundësi ofron dhe në çfarë mase mund të shërbejë si alternativë ndaj ELK — grumbullit që po përdorim tani.
Çfarë është Loki
Grafana Loki është një koleksion komponentësh për një sistem të plotë punimi me logë. Ndryshe nga sistemet e tjera të ngjashme, Loki bazohet në idenë për të indeksuar vetëm metadatën e logëve — etiketat (ashtu si në Prometheus), ndërsa logët vetë kompresohen pranë në pjesë të veçanta.
,
Para se të kaloj në përshkrimin e asaj që mund të bëhet me ndihmën e Loki, dua të sqaroj se çfarë nënkuptohet me "idenë për të indeksuar vetëm metadatën". Le të krahasojmë qasjen e Loki dhe qasjen ndaj indeksimit në zgjidhjet tradicionale, si Elasticsearch, duke marrë si shembull një varg nga logu nginx:
172.19.0.4 - - [01/Jun/2020:12:05:03 +0000] "GET /purchase?user_id=75146478&item_id=34234 HTTP/1.1" 500 8102 "-" "Stub_Bot/3.0" "0.001"Sistemet tradicionale analizohet e gjithë vargu, duke përfshirë fushat me shumë vlera unike user_id dhe item_id, dhe ruajnë gjithçka në indekse të mëdha. Avantazhi i këtij qasjeje është se mund të kryhen kërkesa komplekse shpejt, pasi pothuajse të dhënat janë në indeks. Por për këtë duhen paguar kostot e shpërthimit të indeksit, dhe si rezultat kërkohet më shumë memorie. Në fund, indeksi i plotë i logëve është i barabartë me madhësinë e logëve vetë. Për të kërkuar shpejt në të, indeksi duhet të ngarkohet në memorie. Dhe sa më shumë logë, aq më shpejt rritet indeksi dhe aq më shumë memorie konsumon.
Princi Loki kërkon që nga stringu të nxirren vetëm të dhënat e nevojshme, numri i të cilave është i vogël. Në këtë mënyrë, krijojmë një indeks të vogël dhe mund të kërkojmë të dhëna duke i filtruar ato sipas kohës dhe fushave të indeksuara, pastaj skanojmë të mbeturat me shprehi të rregullta ose kërkime të nënstringjeve. Procesi duket se nuk është nga më të shpejtët, por Loki e ndan kërkesën në disa pjesë dhe i ekzekuton ato paralelisht, duke procesuar një sasi të madhe të dhënash në një kohë të shkurtër. Numri i shardeve dhe kërkesave paralel në to është konfigurues; kështu, sasia e të dhënave që mund të procesohen në një njësi kohe varet linearisht nga sasia e burimeve të ofruara.
Ky kompromis midis një indeksi të madh dhe të shpejtë dhe një indeksi të vogël me një përmbledhje të plotë paralele lejon Loki të kontrollojë kostot e sistemit. Ajo mund të konfigurohet dhe zgjerohet në mënyrë fleksibile sipas nevojave.
Staku Loki përbëhet nga tre komponentë: Promtail, Loki, Grafana. Promtail mbledh log-et, i përpunon dhe i dërgon në Loki. Loki i ruan ato. Grafana mund të kërkojë të dhëna nga Loki dhe t'i shfaqë ato. Në përgjithësi, Loki mund të përdoret jo vetëm për ruajtjen e log-eve dhe kërkimin në to. E gjithë staku ofron mundësi të mëdha për përpunimin dhe analizimin e të dhënave në ardhje, duke përdorur mënyrën Prometheus.
Përshkrimi i procesit të instalimit mund të gjendet .
Kërkimi në log-e
Kërkimi në log-e mund të bëhet në një ndërfaqe speciale Grafana — Explorer. Për kërkesat përdoret gjuha LogQL, e cila është shumë e ngjashme me PromQL, e cila përdoret në Prometheus. Në parim, mund të konsiderohet si një grep i shpërndarë.
Ndërfaqja e kërkimit duket kështu:
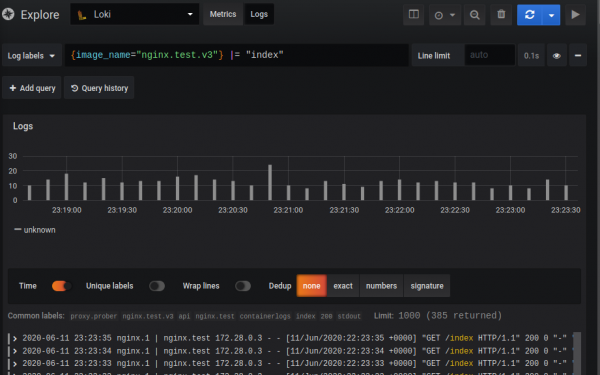
Kërkesa përbëhet nga dy pjesë: selector dhe filter. Selector — është kërkimi sipas metadatave të indeksuara (etiketave) që i janë caktuar log-eve, dhe filter — është stringu i kërkimit ose reg-exp, me anë të të cilit filtrohen rekordet e përcaktuara nga selector-i. Në shembullin e dhënë: Në kllapat e mëdha — selector, gjithçka pas — filter.
{image_name="nginx.promtail.test"} |= "index"Për shkak të parimit të punës së Loki-t, nuk mund të bëhen kërkesa pa selector, por etiketat mund të bëhen aq të gjera sa të dëshirosh.
Selector është një çift çelës-vlerë në kllapë të madhe. Mund të kombinohen selectorë dhe të vendosen kushte të ndryshme kërkimi, duke përdorur operatorët =, != ose shprehi të rregullta:
{instance=~"kafka-[23]",name!="kafka-dev"}
// Gjenfind logg med merkelappen instance, som har verdiene kafka-2, kafka-3, og utelater dev
Filteret er en tekst eller regex som filtrerer ut alle dataene som hentes av velgeren.
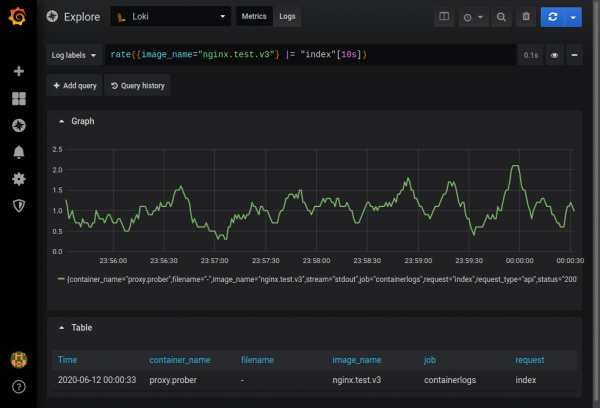
Det er mulig å hente ad-hoc-grafer basert på de mottatte dataene i metrics-modus. For eksempel kan man finne frekvensen av oppførsel i nginx-loggene som inneholder strengen index:
En fullstendig beskrivelse av funksjonene finnes i dokumentasjonen .
Parsing av logger
Det finnes flere måter å samle logger på:
- Ved hjelp av Promtail, en standardkomponent i stakken for loggsamling.
- Direkte fra Docker-beholderen med
- Bruke Fluentd eller Fluent Bit, som kan sende data til Loki. I motsetning til Promtail har de ferdige parsere for nesten alle typer logger og håndterer også multiline-logger.
Vanligvis brukes Promtail til parsing. Den gjør tre ting:
- Den finner datakilder.
- Den knytter merkelapper til dem.
- Den sender data til Loki.
Per nå kan Promtail lese logger fra lokale filer og fra systemd journal. Den må installeres på hver maskin som samler logger.
Det finnes integrasjon med Kubernetes: Promtail finner automatisk ut tilstanden til klyngen via Kubernetes REST API og samler logger fra noden, tjenesten eller podden, og legger merkelapper basert på metadata fra Kubernetes (poddens navn, filnavn osv.).
Merkelapper kan også legges til basert på data fra loggen ved hjelp av Pipeline. En Promtail-pipeline kan bestå av fire typer faser. Mer detaljert kan leses i , her nevnes noen nuanser.
- Parsing-faser. Dette er RegEx og JSON-fase. På dette stadiet trekker vi ut data fra loggene til det såkalte extracted map. Data kan hentes fra JSON ved simpelthen å kopiere ønskede felt til extracted map, eller via regulære uttrykk (RegEx), hvor named groups mappes i extracted map. Extracted map fungerer som et key-value lager, der key er feltets navn, og value er verdien fra loggene.
- Transformasjonsfaser. Denne fasen har to alternativer: transform, der vi spesifiserer transformationsregler, og source — datakilden for transformasjonen fra extracted map. Hvis det ikke finnes et slikt felt i extracted map, opprettes det. Dermed kan merkelapper som ikke baseres på extracted map, opprettes. På dette stadiet kan vi manipulere dataene i extracted map ved å bruke en ganske kraftig . Për më tepër, duhet të mbani mend se harta e dalë ngarkohet krejtësisht gjatë analizës, që ofron mundësinë, për shembull, të kontrolloni vlerën në të: “{{if .tag}vlera e tagut ekziston{end}}”. Shabloni mbështet kushte, cikle dhe disa funksione për strings, si Replace dhe Trim.
- Fazat e veprimit. Në këtë fazë, mund të bëni diçka me të dhënat e nxjerra:
- Krijoni një etiketë nga të dhënat e nxjerra, e cila do të indeksohet në Loki.
- Ndryshoni ose vendosni kohën e ngjarjes nga logu.
- Ndryshoni të dhënat (tekstin e logs) që do të dërgohen në Loki.
- Krijoni metrika.
- Fazat e filtrimit. Faza e përputhjes, në të cilën mund të dërgoni në /dev/null regjistrimet që nuk na duhen, ose t'i dërgoni ato për përpunim të mëtejshëm.
Do ta ilustroj me një shembull të përpunimit të logs të zakonshme të nginx-it, si mund të analizoni logs me ndihmën e Promtail.
Për test, do të marrim si një nginx-proxy imazhin e modifikuar jwilder/nginx-proxy:alpine dhe një demon të vogël, i cili është i aftë të pyet veten me HTTP. Demonit i janë caktuar disa endpoint-e, në të cilat mund të japë përgjigje me madhësi të ndryshme, me statuset e ndryshme të HTTP dhe me vonesa të ndryshme.
Do të mbledhim logs nga kontejnerët docker, të cilët mund të gjenden në rrugën /var/lib/docker/containers//-json.log
Në docker-compose.yml, konfigurojmë Promtail dhe tregojmë rrugën deri në konfiguracion:
promtail:
  image: grafana/promtail:1.4.1
 // ...
 volumes:
   - /var/lib/docker/containers:/var/lib/docker/containers:ro
   - promtail-data:/var/lib/promtail/positions
   - ${PWD}/promtail/docker.yml:/etc/promtail/promtail.yml
 command:
   - '-config.file=/etc/promtail/promtail.yml'
 // ...
Shtojmë në promtail.yml rrugën deri në logs (në konfiguracion ka një opsion “docker”, i cili bën të njëjtën gjë një rresht, por do të ishte më pak e qartë):
scrape_configs:
 - job_name: containers

   static_configs:
       labels:
         job: containerlogs
         __path__: /var/lib/docker/containers/*/*log  # vetëm për linux
Duke aktivizuar një konfigurim të tillë, logs nga të gjithë kontejnerët do të mbërrijnë në Loki. Për të evituar këtë, ndryshojmë cilësimet e nginx-it test në docker-compose.yml — shtojmë fushën e logimit të tagut:
proxy:
 image: nginx.test.v3
//…
 logging:
   driver: "json-file"
   options:
     tag: "{{.ImageName}}|{{.Name}}"
Rregullojmë promtail.yml dhe konfigurojmë Pipeline. Në hyrje mbërrijnë logs të këtij lloji:
{"log":"u001b[0;33;1mnginx.1    | u001b[0mnginx.test 172.28.0.3 - - [13/Jun/2020:23:25:50 +0000] \"GET /api/index HTTP/1.1\" 200 0 \"-\" \"Stub_Bot/0.1\" \"0.096\"n","stream":"stdout","attrs":{"tag":"nginx.promtail.test|proxy.prober"},"time":"2020-06-13T23:25:50.66740443Z"}
{"log":"u001b[0;33;1mnginx.1    | u001b[0mnginx.test 172.28.0.3 - - [13/Jun/2020:23:25:50 +0000] \"GET /200 HTTP/1.1\" 200 0 \"-\" \"Stub_Bot/0.1\" \"0.000\"n","stream":"stdout","attrs":{"tag":"nginx.promtail.test|proxy.prober"},"time":"2020-06-13T23:25:50.702925272Z"}
Faza e pipeline:
 - json:
     expressions:
       stream: stream
       attrs: attrs
       tag: attrs.tag
Nxjerrim nga fusha stream e JSON-it hyrës, attrs, attrs.tag (nëse ato ekzistojnë) dhe i vendosim ato në hartën e ekstraktuar.
 - regex:
     shprehja: ^(?P([^|]+))|(?P([^|]+))$
     burimi: "tag"
Nëse arritëm të vendosim fushën tag në hartën e ekstraktuar, atëherë me anë të regex-it nxjerrim emrat e imazhit dhe kontejnerit.
 - etiketa:
     emri_i_imazhit:
     emri_i_kontejnerit:
Caktojmë etiketat. Nëse në të dhënat e ekstraktuara do të zbuloheshin çelësat emri_i_imazhit dhe emri_i_kontejnerit, atëherë vlerat e tyre do të atribuoheshin etiketave përkatëse.
 - përputhja:
     selektori: '{job="docker",emri_i_kontejnerit="",emri_i_imazhit=""}'
     veprimi: heqje
Heqim të gjitha log-et, ku nuk janë zbuluar etiketat e vendosura emri_i_imazhit dhe emri_i_kontejnerit.
  - përputhja:
     selektori: '{emri_i_imazhit="nginx.promtail.test"}'
     fazat:
       - json:
           shprehje:
             rresht: log
Për të gjitha log-et, ku emri_i_imazhit është nginx.promtail.test, nxjerrim nga log-u burimor fushën log dhe e vendosim në hartën e ekstraktuar me çelësin rresht.
  - regex:
         # shtypi ngjyrat e forego
         shprehja: .+nginx.+|.+[0m(?P[a-z_.-]+) +(?P.+)
         burimi: logrow
Pastruam stringun hyrës me shprehje të zakonshme dhe nxorrëm nginx virtual host dhe stringun e log-ut nginx.
     - regex:
         burimi: nginxlog
         shprehja: ^(?P[w.]+) - (?P[^ ]*) [(?P[^ ]+).*] "(?P[^ ]*) (?P[^ ]*) (?P[^ ]*)" (?P[d]+) (?P[d]+) "(?P[^"]*)" "(?P[^"]*)"( "(?P[d.]+)")?
Parsing-ng ngin-log me shprehje të zakonshme.
    - regex:
           burimi: request_url
           shprehja: ^.+.(?Pjpg|jpeg|gif|png|ico|css|zip|tgz|gz|rar|bz2|pdf|txt|tar|wav|bmp|rtf|js|flv|swf|html|htm)$
     - regex:
           burimi: request_url
           shprehja: ^/photo/(?P[^/?.]+).*$
       - regex:
           burimi: request_url
           shprehja: ^/api/(?P[^/?.]+).*
Analizojmë request_url. Duke përdorur regex-in përcaktojmë qëllimin e kërkesës: për statikën, fotografitë, API dhe vendosim në hartën e ekstraktuar çelësin përkatës.
       - template:
           burimi: request_type
           template: "{{if .photo}}photo{{else if .static_type}}static{{else if .api_request}}api{{else}}other{{end}}"
Me anë të operatorëve të kushtit në Template kontrollojmë fushat e vendosura në hartën e ekstraktuar dhe caktojmë për fushën request_type vlerat e nevojshme: photo, static, API. Caktojmë other, nëse nuk arritëm. Tani request_type ka llojin e kërkesës.
       - etiketat:
           api_request:
           virtual_host:
           request_type:
           status:
Vendosim etiketat api_request, virtual_host, request_type dhe statusin (HTTP status) në bazë të asaj që arritëm të vendosim në hartën e ekstraktuar.
       - output:
           burimi: nginx_log_row
Ndryshojmë output-in. Tani në Loki dërgohet nginx-log-u i pastruar nga harta e ekstraktuar.
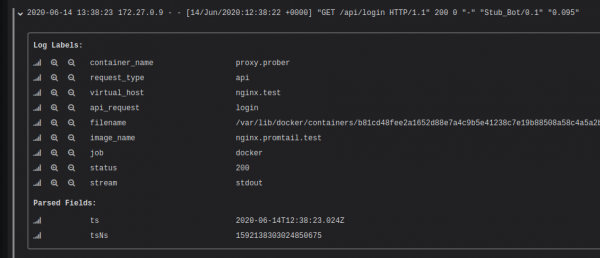
Pas nisjes së konfiguratës së mësipërme, mund të shihet se çdo regjistrim është dhënë etiketat bazuar në të dhënat nga log-u.
Duhet të kihet parasysh se nxjerrja e etiketave me shumë vlera (cardinality) mund të ngadalësojë ndjeshëm punën e Loki. Pra, nuk duhet të vendosni në indeks, për shembull, user_id. Më shumë rreth këtij tema lexoni në artikullin “”. Por kjo nuk do të thotë se nuk mund të kërkoni për user_id pa indekse. Duhet të përdorni filtra gjatë kërkimit (“grep” mbi të dhënat), dhe indeksi këtu vepron si identifikues i fluxit.
Vizualizimi i logëve
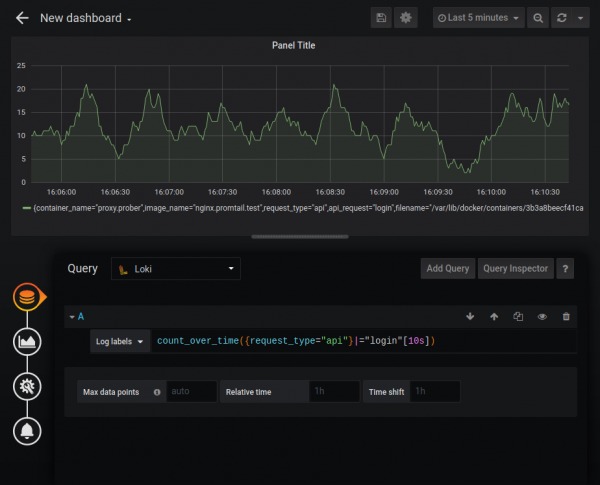
Loki mund të jetë një burim të dhënash për grafike Grafana, duke përdorur LogQL. Mbështeten funksionet e mëposhtme:
- rate — numri i regjistrimeve në sekondë;
- count over time — numri i regjistrimeve në një interval të caktuar.
Gjithashtu, ka funksione agreguese si Sum, Avg dhe të tjera. Mund të krijoni grafika mjaft komplekse, për shembull, grafikun e numrit të gabimeve HTTP:
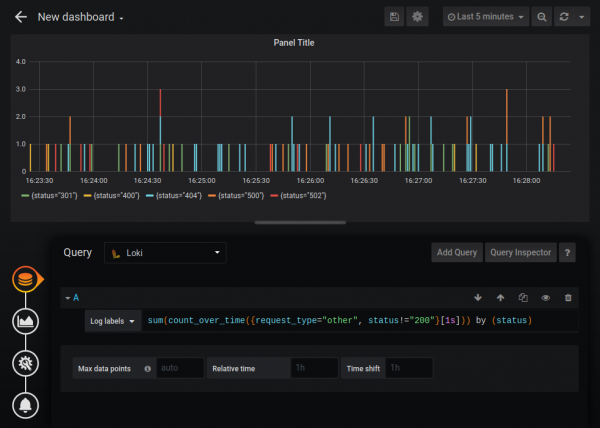
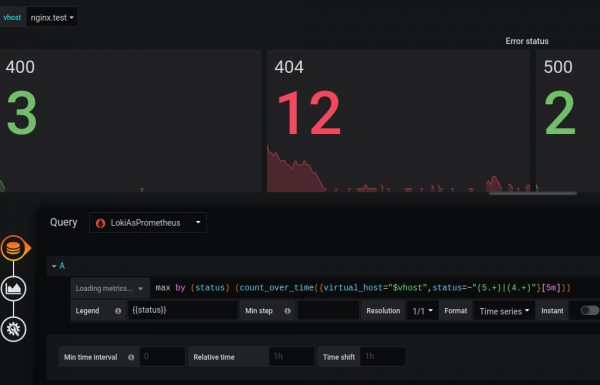
Burimi standard i të dhënave Loki është disi më i kufizuar në funksionalitet krahasuar me burimin e të dhënave Prometheus (për shembull, nuk mund të ndryshoni legjendën), por Loki mund të lidhet si burim me tipin Prometheus. Nuk jam i sigurt se ky është një veprim i dokumentuar, por, sipas përgjigjes së zhvilluesve “”, për shembull, kjo është plotësisht e ligjshme, dhe Loki është plotësisht në përputhje me PromQL.
Shtojmë Loki si burim të dhënash me tipin Prometheus dhe shkruajmë URL /loki:

Dhe mund të krijojmë grafika, siç do të ishim duke punuar me metrika nga Prometheus:
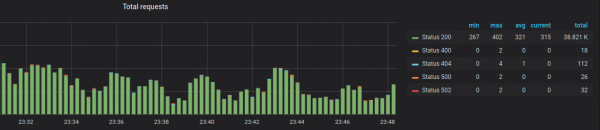
Mendoj se përjashtimi në funksionalitet është përkohësor dhe zhvilluesit do ta korrigjojnë këtë në të ardhmen.
Metrikat
Në Loki është e mundur të nxjerrim metrika numerike nga logët dhe t'i dërgojmë ato në Prometheus. Për shembull, në logun e nginx ndodhet numri i byte-ve në përgjigje, si dhe, me një modifikim të caktuar të formatit standard të logut, koha në sekonda që u nevojit për përgjigjen. Këto të dhëna mund të nxirren dhe dërgohen në Prometheus.
Shtojmë një seksion tjetër në promtail.yml:
- match:
   selector: '{request_type="api"}'
   stages:
     - metrics:
         http_nginx_response_time:
           type: Histogram
           description: "koha e përgjigjes ms"
           source: response_time
           config:
             buckets: [0.010,0.050,0.100,0.200,0.500,1.0]
- match:
   selector: '{request_type=~"static|photo"}'
   stages:
     - metrics:
         http_nginx_response_bytes_sum:
           type: Counter
           description: "shuma e byte-ve të përgjigjes"
           source: bytes_out
           config:
             action: add
         http_nginx_response_bytes_count:
           type: Counter
           description: "numri i byte-ve të përgjigjes"
           source: bytes_out
           config:
             action: inc
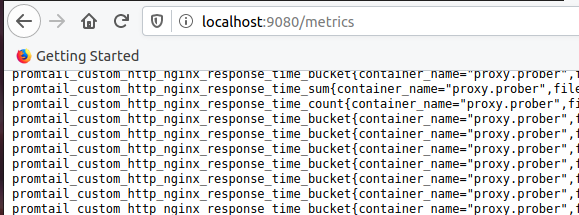
Opsioni lejon që të përcaktoni dhe përditësoni metrikat në bazë të të dhënave nga extracted map. Këto metrika nuk dërgohen në Loki — ato shfaqen në Promtail /metrics endpoint. Prometheus duhet të konfigurohet në mënyrë që të marrë të dhënat e marra në këtë fazë. Në shembullin e dhënë për request_type=“api” ne mbledhim metrikën histogramë. Me këtë lloj metrikash është e lehtë të merret percentili. Për statikën dhe fotot ne mbledhim shumën e bajtave dhe numrin e rreshtave, në të cilët kemi marrë bajtat, për të llogaritur mesataren.
Për më shumë detaje rreth metrikave, lexoni .
Hapim portin në Promtail:
promtail:
     image: grafana/promtail:1.4.1
     container_name: monitoring.promtail
     expose:
       - 9080
     ports:
       - "9080:9080"
Sigurohemi që metrikat me parazgjedhje promtail_custom janë shfaqur:
Konfigurojmë Prometheus. Shtojmë punën promtail:
- job_name: 'promtail'
 scrape_interval: 10s
 static_configs:
   - targets: ['promtail:9080']
Dhe vizatojmë grafik:
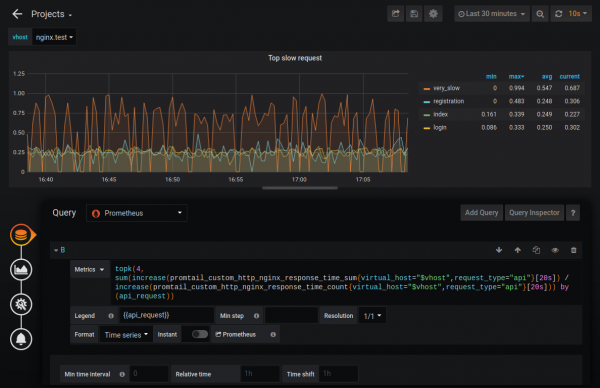
Në këtë mënyrë mund të kuptojmë, për shembull, katër kërkesat më të ngadalta. Gjithashtu, për këto metrika mund të konfiguroni monitorimin.
Zgjerimi
Loki mund të jetë si në mënyrë të vetme (single binary mode), ashtu edhe në mënyrë të shpërndarë (horizontally-scalable mode). Në rastin e dytë, ai mund të ruajë të dhëna në cloud, kurse chunks dhe indekset ruhen veçmas. Në versionin 1.5 është zbatuar mundësia e ruajtjes në një vend, por akoma nuk rekomandohet përdorimi i saj në prodhim.
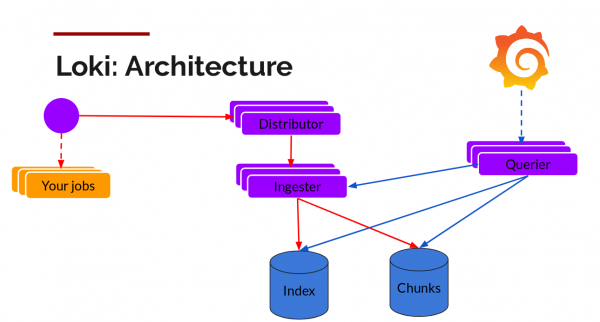
Chunks mund të ruhen në një depo S3-kompatibile, për ruajtjen e indekseve — përdoren baza të dhënash horizontalisht të shkallëzuara: Cassandra, BigTable ose DynamoDB. Pjesët e tjera të Loki — Distribuuesit (për shkruarje) dhe Kërkuesi (për kërkesa) — janë stateless dhe gjithashtu shkallëzohen horizontalisht.
Në konferencën DevOpsDays Vancouver 2019, një nga pjesëmarrësit, Callum Styan, shprehu se me Loki projekti i tij ka petabytes logësh me një indeks më pak se 1% të madhësisë totale: “”.
Krahasimi i Loki dhe ELK
Madhësia e indeksit
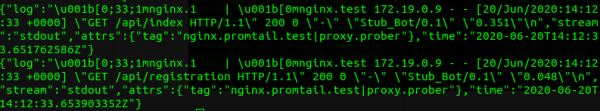
Për të testuar madhësinë e indeksit, kam marrë logët nga kontejneri nginx, për të cilin ishte konfiguruar Pipeline i përmendur më lart. Skedari me logët përmbante 406,624 rreshta me një vëllim të përgjithshëm prej 109 Mb. Logët u gjeneruan për një orë, rreth 100 regjistrime në sekondë.
Shembulli i dy rreshtave nga logu:
Në indeksonin ELK kjo përbëri madhësinë e indeksit 30.3 Mb:
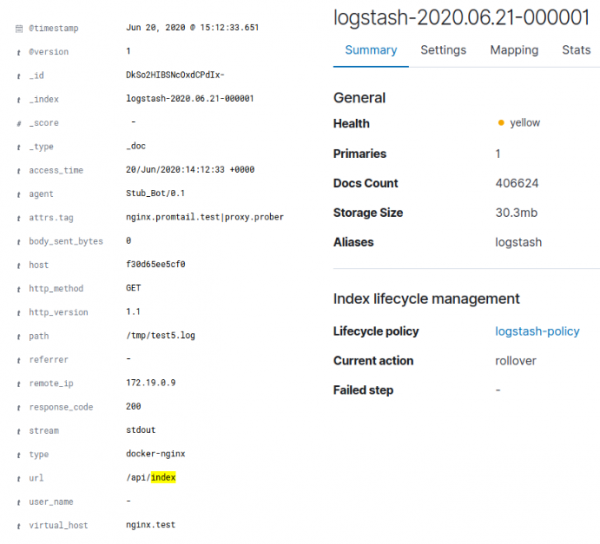
Në rastin e Loki, kjo dha rreth 128 KB indeks dhe rreth 3.8 MB të dhënash në blloqe. Është e rëndësishme të theksohet se logu ishte gjeneruar në mënyrë artificiale dhe nuk kishte shumë ndryshueshmëri të të dhënave. Kompresimi i thjeshtë gzip në logun origjinal JSON Docker me të dhënat jepte një kompresim prej 95.4%, dhe duke marrë parasysh se në vetë Loki dërgohej vetëm logu i pastruar nginx, atëherë kompresimi deri në 4 MB është i kuptueshëm. Numri total i vlerave unike për etiketat Loki ishte 35, që shpjegon madhësinë e vogël të indeksit. Për ELK logu gjithashtu u pastrua. Kështu, Loki kompresoi të dhënat origjinale me 96%, ndërsa ELK me 70%.
Konsumimi i memorjes
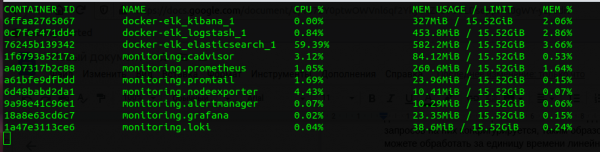
Nëse e krahasojmë të gjithë stakun Prometheus dhe ELK, atëherë Loki "hëngër" disa herë më pak. Është e qartë se shërbimi në Go konsumon më pak se shërbimi në Java, dhe krahasimi i madhësisë së JVM Heap Elasticsearch dhe memorjes së dedikuar për Loki është i papërshtatshëm, por megjithatë është e rëndësishme të theksohet se Loki përdor shumë më pak memorie. Avantazhi i tij në CPU nuk është aq i dukshëm, por gjithashtu është prezent.
Shpejtësia
Loki ha logët më shpejt. Shpejtësia varet nga shumë faktorë — çfarë lloji logësh kemi, sa sofisticuar i analizojmë ata, rrjeti, disku etj. — por ajo është padyshim më e lartë se ELK (në testin tim — rreth dy herë). Kjo shpjegohet me faktin se Loki vendos shumë më pak të dhëna në indeks dhe, për rrjedhojë, shpenzon më pak kohë në indeksim. Me shpejtësinë e kërkimit, situata është e kundërta: Loki ngadalësohet ndjeshëm në të dhëna me madhësi mbi disa gigabajt, ndërsa te ELK shpejtësia e kërkimit nuk varet nga madhësia e të dhënave.
Kërkimi në log-e
Loki e kalon ELK ndjeshëm në mundësitë e kërkimit të logëve. Grep me shprehje të rregullta është një gjë e fortë, por ai i humbet një baze të dhënash të plotë. Mungesa e kërkesave range, agregimi vetëm sipas etiketave, pamundësia për të kërkuar pa etiketa — të gjitha këto na kufizojnë në gjetjen e informacionit të interesit në Loki. Kjo nuk nënkupton se me ndihmën e Loki nuk mund të gjendet asgjë, por përcakton flukset e punës me logët, kur për herë të parë gjeni një problem në grafiket e Prometheus dhe më pas sipas këtyre etiketimeve kërkoni se çfarë ndodhi në logët.
Ndërfaqja
Së pari, është e bukur (më falni, nuk mund të mbahesha). Grafana ka një ndërfaqe të këndshme për syrin, por Kibana është shumë më funksionale.
Përfitimet dhe disavantazhet e Loki
Një nga avantazhet është se Loki integrohet me Prometheus, duke siguruar që metrikat dhe alarmet i marrim direkt. Ai është i përshtatshëm për mbledhjen dhe ruajtjen e logeve nga Kubernetes Pods, pasi ka zbuluar shërbimin e trashëguar nga Prometheus dhe automatikisht ngjarkon etiketat.
Nga disavantazhet, dokumentacioni është i dobët. Disa gjëra, siç janë karakteristikat dhe funksionalitetet e Promtail, i zbulova vetëm gjatë studimit të kodit, mirë që është me burim të hapur. Një tjetër disavantazh është aftësitë e dobëta të përpunimit. Për shembull, Loki nuk mund të përpunojë loge shumëlinjëshe. Po ashtu, një nga mangësitë është se Loki është një teknologji relativisht e re (lëshimi 1.0 ka qenë në nëntor 2019).
Përfundim
Loki është një teknologji 100% interesante, e cila është e përshtatshme për projekte të vogla dhe të mesme, duke lejuar zgjidhjen e shumë problemeve të agregimit të logeve, kërkimin nëpër loge, monitorimin dhe analizën e logeve.
Ne nuk e përdorim Loki në Badoo, pasi kemi ELK-stack që na përshtatet dhe që për shumë vite ka evoluar me zgjidhje të ndryshme të personalizuara. Për ne, problemi kryesor është kërkimi nëpër loge. Me gati 100 GB loge në ditë, është e rëndësishme të jemi në gjendje të gjejmë gjithçka dhe pak më shumë. Për ndërtimin e grafikëve dhe monitorimit përdorim zgjidhje të tjera, të cilat janë të dizajnuara për nevojat tona dhe janë të integruara me njëra-tjetrën. Stack-u Loki ka disa përfitime të dukshme, por nuk do të na ofrojë më shumë se sa kemi, dhe avantazhet e tij sigurisht që nuk do të mbulojnë kostot e migrimit.
Edhe pse pas hetimit doli se ne nuk mund ta përdorim Loki, shpresojmë që ky postim do t'ju ndihmojë në zgjedhjen tuaj.
Repository me kodin e përdorur në artikull ndodhet .
Burimi: habr.com
