

Siguria e informacionit është ndarë nga telekomunikacionet në një industri të pavarur me specifikat dhe pajisjet e saj. Por ekziston një klasë e panjohur pajisjesh që ndodhen në ndërfaqen e telekomit dhe sigurisë së informacionit – brokerët e paketave rrjetore (Network Packet Broker), edhe si balancues ngarkese, switcha të specializuara të monitorimit, agregatorë trafiku, Platforma e Shkarkimit të Sigurisë, Dukshmëri e Rrjetit dhe të tjera. Dhe ne, si zhvillues dhe prodhues rus i këtyre pajisjeve, dëshirojmë të flasim më shumë në lidhje me to.
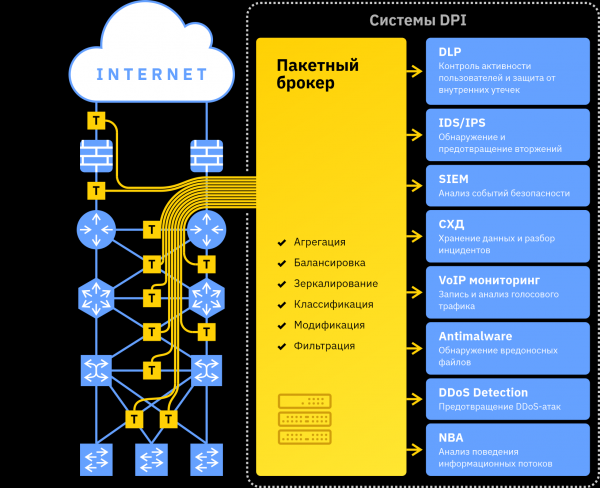
Fusha e aplikimit dhe detyrat e zgjidhura
Brokerët e paketave rrjetore janë pajisje specializuara, të cilat gjejnë përdorimin më të madh në sistemet e sigurisë së informacionit. Si klasë pajisjesh, ato janë relativisht të reja dhe të pakta në infrastrukturën e pranuar rrjetësore krahasuar me switchat, routerat etj. Pionier në zhvillimin e këtij tipit pajisjesh ishte kompania amerikane Gigamon. Aktualisht, numri i lojtarëve në këtë treg është rritur ndjeshëm (duke përfshirë zgjidhje të ngjashme nga prodhuesi i njohur i sistemeve testuese - kompania IXIA), por për egzistencën e këtyre pajisjeve ende e dinë vetëm një grup i vogël profesionistësh. Siç u përmend më parë, madje edhe me terminologjinë nuk ka një përkufizim të qartë: emrat ndryshojnë nga "sistemet e sigurimit të transparencës së rrjetit" deri te thjesht "balancuesit".
Duke zhvilluar brokerët e paketave rrjetore, u përballëm me faktin se, përveç analizës së drejtimeve të zhvillimit të funksionalitetit dhe provave në laboratorë / zona testi, është e nevojshme të shpjegojmë paralelisht për konsumatorët potencial të egzistencës së këtij klase pajisjesh, pasi nuk të gjithë e dinë për të.
Edhe 15-20 vjet më parë, trafiku në rrjet ishte i vogël, dhe ishte kryesisht informacion i pakëndshëm. Por ndjek praktikisht : shpejtësia e lidhjes me internet rritet çdo vit me 50%. Volumi i trafikut gjithashtu rritet pa ndalesë (në grafikun janë paraqitur parashikimet e vitit 2017 nga kompania Cisco, burimi Cisco Visual Networking Index: Parashikimet dhe Tendencat, 2017–2022):
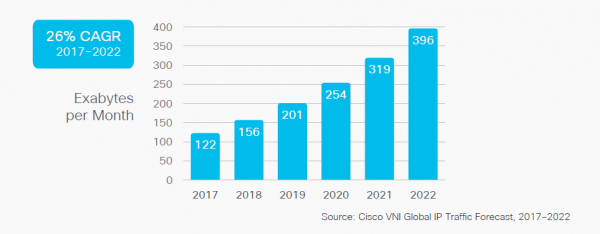
Së bashku me shpejtësinë rritet rëndësia e informacionit që qarkullon (kjo përfshin sekretet tregtare dhe të dhënat personale të njohura) dhe në përgjithësi funksionalitetin e infrastrukturës.
Kështu, shpërtheu edhe industria e sigurisë informatike. Industria iu përgjigj kësaj me krijimin e një spektri të gjerë të pajisjeve për analizën e thellë të trafikut (DPI): nga sistemet për parandalimin e sulmeve DDOS deri te sistemet për menaxhimin e ngjarjeve të sigurisë informatike, duke përfshirë IDS, IPS, DLP, NBA, SIEM, Antimailware e kështu me radhë. Zakonisht, çdo njëri nga këto mjete është një software që instalohet në një platformë serveri. Për më tepër, çdo program (mjet analize) instalohet në platformën e tij serverike: prodhuesit e software janë të ndryshëm dhe gjithashtu burimet llogaritëse për analizën në L7 kërkojnë shumë.
Në ndërtimin e sistemit të sigurisë informatike, është e nevojshme të zgjidhen disa detyra themelore:
- si të transmetohet trafiku nga infrastruktura në sistemet e analizës? (portet SPAN fillimisht të dizajnuara për këtë qëllim nuk janë të mjaftueshme në numër dhe performancë në infrastrukturën moderne)
- si të shpërndahet trafiku ndërmjet sistemeve të ndryshme të analizës?
- si të shkallëzohen sistemet në rast të mungesës së performancës së një ekzemplari të analizatorit për përpunimin e të gjithë volumit të trafikut që i nënshtrohet?
- si të monitorohen ndërfaqet 40G/100G (dhe në të ardhmen e afërt edhe 200G/400G), duke marrë parasysh se mjetet e analizës aktualisht mbështesin vetëm ndërfaqet 1G/10G/25G?
Dhe detyra të tjera shoqëruese:
- si të minimizohet trafiku jo-celular, që nuk ka nevojë për përpunim, por që përfshihet në mjetet e analizës dhe shpenzon burimet e tyre?
- si të përpunohen paketat e inkapsuluara dhe paketat me etiketat shërbyese të pajisjeve, përgatitja e të cilave për analizë rezulton të jetë ose e rëndë për burimet, ose krejtësisht e pamundur?
- si të përjashtohet nga analiza një pjesë e trafikut, që nuk i përket rregullave të politikës së sigurisë (për shembull, trafiku i drejtorit).
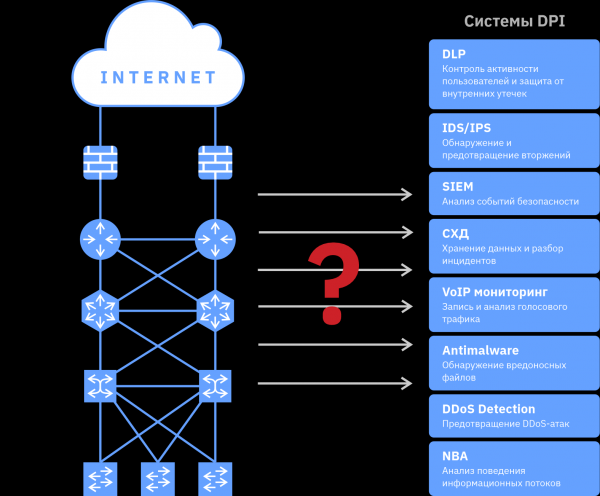
Siç dihet, kërkesa krijon ofertë, ndonse për këto nevoja filluan të zhvillohen brokerat e paketimeve rrjetë.
Përshkrimi i përgjithshëm i brokerave të paketimeve rrjetë
Brokerët e paketave rrjetore punojnë në nivelin e paketave, dhe në këtë aspekt janë të ngjashëm me switch-at e zakonshëm. Dallimi kryesor nga switch-at është se rregullat e shpërndarjes dhe agregimit të trafikut në brokerët e paketave rrjetore përcaktohen plotësisht nga konfigurimet. Në brokerët e paketave rrjetore nuk ka standarde të ndërtimit të tabelave të ndihmës (MAC-tables) dhe protokolleve të shkëmbimit me switch-at e tjerë (si STP), prandaj gama e mundshme e konfigurimeve dhe fushave të kuptueshme në to është shumë më e gjerë. Një broker mund të shpërndajë në mënyrë të barabartë trafikun nga një ose më shumë porte hyrëse në një gamë të caktuar portesh dalëse me funksionin e ngarkesës së barabartë në dalje. Rregullat për kopjimin, filtrimin, klasifikimin, deduplikimin dhe modifikimin e trafikut mund të përcaktohen. Këto rregulla mund të aplikohen në grupe të ndryshme të porteve hyrëse të brokerit të paketave rrjetore, si dhe të aplikohen njëra pas tjetrës brenda vetë pajisjes. Një avantazh i rëndësishëm i brokerit të paketave është mundësia e trajtimit të trafikut me shpejtësi të plotë dhe ruajtja e integritetit të sesioneve (nëse bëhet balancimi i trafikut në disa sisteme DPİ të ngjashme).
Ruajtja e integritetit të sesioneve përfshin transferimin e të gjitha pakove të sesionit në nivelin e transportit (TCP/UDP/SCTP) në një port. Kjo është e rëndësishme, pasi sistemet DPI (zakonisht kjo është një software i instaluar në një server të lidhur me portin e daljes të brokerit të paketave) analizon përmbajtjen e trafikut në nivelin e aplikacioneve, dhe të gjitha paketat e dërguara/pranuara nga një aplikacion duhet të arrijnë në të njëjtin instancë të analizuesit. Po të humbasin paketat e një sesioni ose të shpërndahen midis pajisjeve të ndryshme DPI, çdo pajisje e veçantë DPI do të ndodhet në situatën e leximit të një teksti që nuk është i plotë, por vetëm fjalëve të veçanta nga ai. Dhe, shumë gjasa, teksti nuk do të jetë i kuptueshëm.
Prandaj, duke qenë të orientuar towards sistemet e sigurisë së informacionit, brokerët e paketave rrjetore kanë funksionalitet që ndihmon në lidhjen e komplekseve software DPI me rrjetet telekomunikuese me shpejtësi të lartë dhe të zvogëlojnë ngarkesën mbi to: ata kryejnë filtrimin paraprak, klasifikimin dhe përgatitjen e trafikut për të lehtësuar trajtimin e mëvonshëm.
Për më tepër, duke qenë se brokerët e pacjeve rrjetore ofrojnë një gamë të gjerë statistikash dhe shpesh janë të lidhur me pika të ndryshme të rrjetit, ata gjithashtu gjejnë vendin e tyre në diagnostikimin e problemeve të funksionalitetit të infrastrukturës rrjetore.
Funksionet bazë të brokerëve të pacjeve rrjetore
Emri "switches të specializuara / përmbajtjes" ka lindur nga qëllimi themelor: të mbledhin trafik nga infrastruktura (zakonisht me ndihmën e degëve optike pasive TAP dhe / ose porteve SPAN) dhe t'i shpërndajnë ato mes mjeteve të analizës. Midis sistemeve të ndryshme, trafiku pasqyrohet (duplikohet), ndërsa midis sistemeve të njëjta – ekuilibrohet. Funksionet bazë zakonisht përfshijnë filtrimin deri në fushat L4 (MAC, IP, TCP / UDP-port etj.) dhe agregimin e disa kanaleve me ngarkesë të ulët në një (për shembull, për përpunim në një sistem DPI).
Ky funksionalitet ofron zgjidhjen e detyrës themelore — lidhjen e sistemeve DPI me infrastrukturën rrjetore. Brokerët e prodhuesve të ndryshëm, që kufizohen në funksionalitetin bazik, mundësojnë përpunimin e deri në 32 ndërfaqeve 100G në 1U (më shumë ndërfaqe nuk mund të vendosen fizikisht në panelin e përparmë 1U). Megjithatë, ata nuk lejojnë zvogëlimin e ngarkesës në mjetet e analizës dhe për infrastrukturën e komplikuar nuk mund të plotësojnë as kërkesat për funksionin bazik: një sesion i shpërndarë përmes disa tunelesh (ose i pajisur me etiketat MPLS) mund të ketë një ndarje të paekuilibruar në ekzemplarë të ndryshëm të analizuesit dhe përfundimisht të dalë jashtë analizës.
Përveç shtimit të ndërfaqeve 40 / 100G dhe, si pasojë, rritjes së performancës, brokerët e pacjeve rrjetore po zhvillohen me shpejtësi në aspektin e ofrimit të mundësive krejtësisht të reja: nga ekuilibrimi sipas titujve të brendshëm të tunelve deri te dekriptimi i trafikut. Fatkeqësisht, këto modele nuk mund të mburreshin me performancë në terabite, por lejojnë ndërtimin e një sistemi të vërtetë cilësor dhe teknikisht "të bukur" të sigurisë informatike, në të cilin çdo mjet analize merr garantuar vetëm informacionin që ka nevojë në formatin më të përshtatshëm për analizë.
Funksionet e avancuara të brokerëve të pacjeve rrjetore
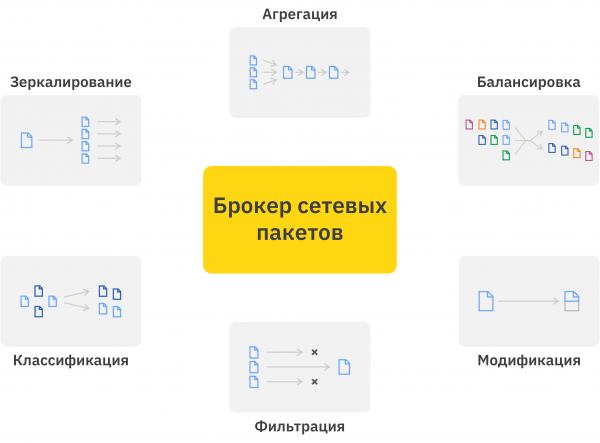
1. E përmendur më parë ekuilibrimi sipas titujve të brendshëm në trafikun e tuneluar.
Përse është e rëndësishme? Le të shqyrtojmë 3 aspekte që mund të jenë kritike së bashku ose veçmas:
- sigurimi i një balancimi të barabartë kur ka një numër të vogël tunelesh. Në rastin kur në pikën e lidhjes së sistemeve të sigurisë informacioni ka vetëm 2 tunel, nuk do të jetë e mundur të balancohet ato sipas kokave të jashtme në 3 platforma serverash dhe të ruhet sesioni. Në këtë mënyrë, trafiku në rrjet kalon në mënyrë të pabarabartë, dhe drejtimi i çdo tuneli në një mjet të veçantë për përpunim kërkon një kapacitet të tepruar të tij;
- sigurimi i integritetit të sesioneve dhe rrjedhave të protokolleve multi-sesionale (p.sh., FTP dhe VoIP), pakot e të cilave përfundojnë në tunela të ndryshëm. Kompleksiteti i infrastrukturës rrjeti vazhdimisht po rritet: rezervimi, virtualizimi, thjeshtësimi i administratës dhe kështu me radhë. Nga njëra anë, kjo rrit besueshmërinë sa i përket transferimit të të dhënave, nga ana tjetër, e vështirëson punën e sistemeve të sigurisë informacioni. Edhe me një kapacitet të mjaftueshëm të analizatorëve për të përpunuar një kanal të dedikuar me tunela, problemi mbetet i pazgjidhshëm, pasi një pjesë e pakove të sesionit të përdoruesit transferohet përmes një kanali tjetër. Megjithatë, nëse për integritetin e sesioneve në disa infrastrukturne ende bëhet kujdes, protokollet multi-sjonale mund të ndjekin rrugë krejtësisht të ndryshme;
- balancimi në prani të MPLS, VLAN, etiketave individuale të pajisjeve etj. Nuk janë pikërisht tunel, por megjithatë pajisjet me funksionalitet të bazuar mund ta kuptojnë këtë trafik jo si IP dhe ta balancojnë sipas adresave MAC, duke e shkelur përsëri barazimin ose integritetin e sesioneve.
Brokëri e pakove rrjetore analizon kokat e jashtme dhe kalon radhazi përmes treguesve deri te IP-ja më e thellë dhe balancojnë përmes saj. Si rezultat - rrjedhat bëhen dukshëm më shumë (prandaj mund të balancohet më barabartë dhe në një numër më të madh platformash), dhe sistemi DPI merr të gjitha pakot e sesionit dhe të gjitha sesionet e lidhura të protokolleve multi-sesionale.
2. Modifikimi i trafikut.
Një nga funksionet më të gjera në mundësitë e saj, numri i nën-funksioneve dhe mundësive të aplikimit është i shumëfishtë:
- zhvillimi i payload, në këtë rast vetëm titujt e pakove dërgohen në mjetin e analizës. Ky informacion është relevant për mjetet e analizës ose për llojet e trafikëve në të cilat përmbajtja e paketave ose nuk ka rëndësi, ose nuk mund të analizohet. Për shembull, për trafikun e enkriptuar, të dhënat parametrike të shkëmbimit (kush, me kë, kur dhe sa) mund të jenë të rëndësishme, ndërsa payload sit ë fakt është mbetje që zë kanalin dhe burimet përpunuese të analizuesit. Janë të mundshme variacione, kur payload pritet nga një offset i caktuar – kjo ofron hapësirë të mëtejshme për mjetet e analizës;
- de-tunelimi, konkretisht heqja e titujve që shënojnë dhe identifikojnë tunelët. Qëllimi është reduktimi i ngarkesës në mjetet e analizës dhe rritja e efikasitetit të tyre. De-tunelimi mund të realizohet sipas një offseti fiks ose me analizë dinamike të titujve dhe përcaktimin e offsetit për secilën paketë;
- heqja e pjesëve të titujve të pakove: etiketat MPLS, VLAN, fushat specifike të pajisjeve të treta;
- maskimi i pjesëve të titujve, për shembull, maskimi i adresave IP për të siguruar anonimitet të trafikëve;
- shtimi i informacionit shërbyes në paketë: data e kohës, porta hyrëse, etiketat e klasës së trafikëve etj.
3. De-duplikimi – pastrimi nga pakot e përsëritura të trafikëve të dërguara në mjetet e analizës. Paketat e përsëritura shfaqen shpesh për shkak të karakteristikave të lidhjes me infrastrukturën – trafiku mund të kalojë përmes disa pikave të analizës dhe të jetë pasqyruar nga secila prej tyre. Po ashtu ndodhin dërgesa përsëritëse të pakove TCP që nuk kanë arritur, por nëse ka shumë prej tyre, atëherë ky është më shumë një çështje për monitorimin e cilësisë së rrjetit, sesa për sigurinë e informacionit brenda tij.
4. Funksionet e avancuara të filtrimit – nga kërkimi i vlerave specifike sipas një offseti të caktuar deri te analiza e nënshkrimeve për tërë paketën.
5. Gjenerimi NetFlow/IPFIX – grumbullimi i një gamë të gjerë statistikash mbi trafikët që kalojnë dhe dërgimi i tyre në mjetet e analizës.
6. De-kriptimi i trafikëve SSL, punon me kushtin e ngarkimit paraprak të certifikatave dhe çelësave në brokerin e paketeve të rrjetit. Megjithatë, kjo lejon një ngarkesë të konsiderueshme të mjeteve të analizës.
Ka edhe shumë funksione të tjera, të dobishme dhe tregtare, por besoj se ato kryesore janë përmendur.
Zhvillimi i sistemeve të zbuluar (dhe sulmeve DDoS) për sistemet e parandalimit, si dhe implementimi i mjeteve aktive DPI kërkoi ndryshimin e skemës së përfshirjes nga pasive (përmes TAP ose porte SPAN) në aktive ("në ndërprerje"). Ky rrethanë rriti kërkesat për besueshmëri (sepse prishja në këtë rast çon në një ndërprerje të funksionimit të tërë rrjetit, dhe jo vetëm humbjen e kontrollit mbi sigurinë informative) dhe solli zëvendësimin e degëve optike me bypass optike (për të zgjidhur problemin e varësisë së funksionimit të rrjetit nga funksionimi i sistemeve të sigurisë informative), por funksionaliteti kryesor dhe kërkesat për të mbetën të njëjta.
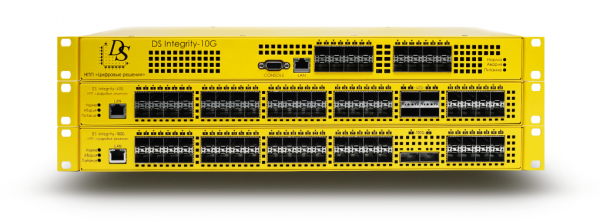
Ne zhvilluam Brokerët e Paketave të Rrjetit DS Integrity me interface 100G, 40G dhe 10G nga struktura dhe skemat deri te softueri i integruar. Për më tepër, ndryshe nga brokerët e tjerë të paketave, funksionet e modifikimit dhe balancimit sipas titujve të brendshëm të tunelave janë realizuar harduerikisht, me shpejtësi të plotë të porteve.
Burimi: habr.com
