

Qëllimi
Nevojitet të organizohet VPN Tunnel midis dy pajisjeve, të tilla si Mikrotik dhe Juniper të serisë SRX.
Çfarë kemi
Nga Mikrotik kemi zgjedhur modelin që mbështet enkriptimin harduerik IPSec, sipas mendimit tonë, ai rezultoi mjaft kompakt dhe i përballueshëm, konkretisht Mikrotik hEXS.
Modemi USB u blerë në operatorin më të afërt celular, modeli ishte Huawei E3370. Nuk kemi kryer ndonjë operacion për çlirimin nga operatori. Të gjitha janë standarde dhe të ndërtuara nga vetë operatori.
Në bërthamë është instaluar rrugëzuesi qendror Juniper SRX240H.
Çfarë arritëm
Arritëm të realizojmë skemën e funksionimit, e cila lejon, përmes operatorit celular, pa pasur një adresë statike, përmes modem duhet të krijojmë një lidhje IPsec në të cilën kthehet GRE Tunnel.
Kjo skemë lidhjeje përdoret dhe funksionon në modemët USB të Beeline dhe MegaFon.
Konfigurimi është si vijon:
Në bërthamë është instaluar Juniper SRX240H
Adresa Lokale: 192.168.1.1/24
Adresa Eksternale: 1.1.1.1/30
GW: 1.1.1.2
Pika e largët
Mikrotik hEX S
Adresa Lokale: 192.168.152.1/24
Adresa Eksternale: Dinamike
Një diagramë e vogël për kuptimin e funksionimit:
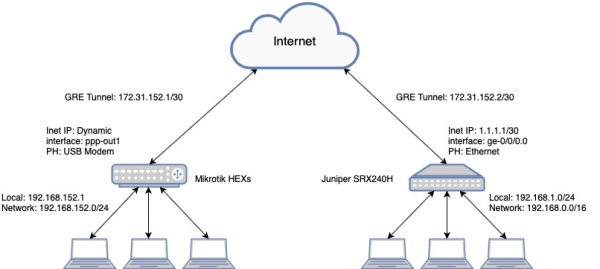
Konfigurimi Juniper SRX240:
Versioni i softuerit JUNOS Software Release [12.1X46-D82]
Konfigurimi Juniper
interfata {
    ge-0\/0\/0 {
        përshkrimi Internet-1;
        njësia 0 {
            familja inet {
                adresa 1.1.1.1\/30;
            }
        }
    }
    gr-0\/0\/0 {
        njësia 1 {
            përshkrimi GRE-Tunnel;
            tuneli {
                burimi 172.31.152.2;
                destinacioni 172.31.152.1;
            }
            familja inet;
    vlan {
        njësia 0 {
            familja inet {
                adresa 192.168.1.1\/24;
            }
        }
    st0 {
        njësia 5 {
            përshkrimi "Zona - 192.168.152.0\/24";
            familja inet {
                mtu 1400;
            }
        }
    opsionet-e-rutimit {
    statike {
        rruga 0.0.0.0\/0 next-hop 1.1.1.2;
        rruga 192.168.152.0\/24 next-hop gr-0\/0\/0.1;
        rruga 172.31.152.0\/30 next-hop st0.5;
    }
    id-i-routerit 192.168.1.1;
}
siguria {
    ike {
        opsionet-e-gurëzimit {
            skedari vpn.log madhësia 256k skedarë 5;
            flamuri të gjitha;
        }
        politika ike-gretunnel {
            mënyra intensive;
            përshkrimi zona-192.168.152.0;
            seti i propozimeve standard;
            çelësi-i-parëshkruar ascii-text "mysecret"; ## TË DHËNA-TË SEKRETUR
        }
        porti gw-gretunnel {
            politika-ike ike-gretunnel;
            dinamik inet 172.31.152.1;
            ndërfaqja-eksterne ge-0\/0\/0.0;
            versioni v2-only;
        }
    ipsec {
        }
        politika vpn-policy0 {
            siguria-perfekte {
                çelësat grupi2;
            }
            seti i propozimeve standard;
        }
        vpn vpn-gretunnel {
            lidhi-ndërfaqen st0.5;
            df-bit kopjo;
            monitorimi-vpn {
                optimizuar;
                ndërfaqja-burim st0.5;
                ip-destinacioni 172.31.152.1;
            }
            ike {
                porti gw-gretunnel;
                jo-anti-ripetim;
                politika-ipsec vpn-policy0;
                intervali-install 10;
            }
            krijo-tunel në mënyrë të menjëhershme;
        }
    }
    politikave {
        nga-zona vpn në-zonën vpn {
            politika st-vpn-vpn {
                përputhje {
                    adresa-burim çdo;
                    adresa-destinacion çdo;
                    aplikacion çdo;
                }
                atëherë {
                    lejosh;
                    regjistro {
                        sesioni-fillim;
                        sesioni-mbysje;
                    }
                    numëro;
                }
            }
        }
        nga-zona besuese në-zonën vpn {
            politika st-besues-deri-vpn {
                përputhje {
                    adresa-burim çdo;
                    adresa-destinacion çdo;
                    aplikacion çdo;
                }
                atëherë {
                    lejosh;
                    regjistro {
                        sesioni-fillim;
                        sesioni-mbysje;
                    }
                    numëro;
                }
            }
        }
        nga-zona vpn në-zonën besuese {
            politika st-vpn-deri-besues {
                përputhje {
                    adresa-burim çdo;
                    adresa-destinacion çdo;
                    aplikacion çdo;
                }
                atëherë {
                    lejosh;
                    regjistro {
                        sesioni-fillim;
                        sesioni-mbysje;
                    }
                    numëro;
                }
            }
        }
    zonat {
        zona-e-sigurimit besuese {
                vlan.0 {
                    trafiku-burim në-të {
                        shërbimet-sistemit {
                            të gjitha;
                        }
                        protokollet {
                            të gjitha;
                        }
                    }
                }
        zona-e-sigurimit vpn {
            interfetat {
                st0.5 {
                    trafiku-burim në-të {
                        protokollet {
                            ospf;
                        }
                    }
                }
                gr-0\/0\/0.1 {
                    trafiku-burim në-të {
                        shërbimet-sistemit {
                            të gjitha;
                        }
                        protokollet {
                            të gjitha;
                        }
                    }
                }
        zona-e-sigurimit pa-siguri {
            interfetat {
                ge-0\/0\/0.0 {
                    trafiku-burim në-të {
                        shërbimet-sistemit {
                            ping;
                            ssh;
                            ike;
                        }
                    }
                }
            }
        }
vlanet {
    vlan-lokal {
        vlan-id 5;
        ndërfaqja-l3 vlan.1;
    }
Konfigurations Mikrotik hEX S:
Versioni i softuerit RouterOS [6.44.3]
Konfigurimi i Mikrotik
/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0

/interface gre
add comment=GRE-Tunnel-SRX-HQ !keepalive local-address=172.31.152.1 name=gre-srx remote-address=172.31.152.2

/ip ipsec policy group
add name=srx-gre

/ip ipsec profile
add dh-group=modp1024 dpd-interval=10s name=profile1

/ip ipsec peer
add address=1.1.1.1/32 comment=GRE-SRX exchange-mode=aggressive local-address=172.31.152.1 name=peer2 profile=profile1

/ip ipsec proposal
set [ find default=yes ] enc-algorithms=aes-256-cbc,aes-128-cbc,3des
add enc-algorithms=aes-128-cbc,3des name=proposal1

/ip route
add distance=10 dst-address=192.168.0.0/16 gateway=gre-srx

/ip ipsec identity
add comment=IPSec-GRE my-id=address:172.31.152.1 peer=peer2 policy-template-group=srx-gre secret=mysecret

/ip ipsec policy
set 0 disabled=yes
add dst-address=0.0.0.0/0 proposal=proposal1 sa-dst-address=1.1.1.1 sa-src-address=172.31.152.1 src-address=172.31.152.0/30 tunnel=yes

/ip address
add address=172.31.152.1/24 comment=GRE-Tunnel interface=gre-srx network=172.31.152.0
add address=192.168.152.1/24 comment=Local-Area interface=bridge network=192.168.152.0
Rezultati:
Nga ana e Juniper SRX
netscreen@srx240> ping 192.168.152.1
PING 192.168.152.1 (192.168.152.1): 56 data bytes
64 bytes from 192.168.152.1: icmp_seq=0 ttl=64 time=29.290 ms
64 bytes from 192.168.152.1: icmp_seq=1 ttl=64 time=28.126 ms
64 bytes from 192.168.152.1: icmp_seq=2 ttl=64 time=26.775 ms
64 bytes from 192.168.152.1: icmp_seq=3 ttl=64 time=25.401 ms
^C
--- 192.168.152.1 statistikat e ping ---
4 paketa të dërguara, 4 paketa të pranuara, 0% humbje paketa
kohë e kthimit min/mesatar/maksimal/standard = 25.401/27.398/29.290/1.457 ms
Nga ana e Mikrotik
net[admin@GW-LTE-] > ping 192.168.1.1
  SEQ HOST                                     SIZE TTL TIME  STATUS
    0 192.168.1.1                                56  64 34ms
    1 192.168.1.1                                56  64 40ms
    2 192.168.1.1                                56  64 37ms
    3 192.168.1.1                                56  64 40ms
    4 192.168.1.1                                56  64 51ms
    dërguar=5 marrë=5 humbje-pakete=0% min-rtt=34ms avg-rtt=40ms max-rtt=51ms
Përfundimet
Pas punës së kryer kemi arritur stabilitet. VPN Tunnel, nga rrjeti i largët, na është e aksesueshme e gjithë rrjeti që ndodhet pas Juniper, dhe përkatësisht anasjelltas.
Nuk rekomandoj përdorimin e IKE2 në këtë skemë, kishte situata kur pas rinisjes së ndonjë pajisjeje, IPSec nuk ngrihet.
Burimi: habr.com
