

Lexhuni i lexuesve ofron mundësinë për të njohur parimet e ndërtimit të një infrastrukture me qëndrueshmëri të lartë për një ndërmarrje të vogël brenda një qendre të dhënash, të cilat do të shqyrtohen në detaje në një cikël të vogël artikujsh.
Hyrja
Nën Qendra e të Dhënave (Qendra e Procesimit të Dhënave) mund të kuptohet si:
- një raft i vetë për të në "dhomën e serverëve" në territorin e ndërmarrjes, që i përmbush kërkesat minimale për furnizimin me energji elektrike dhe ftohjen e pajisjeve, si dhe që ka një dalje në internet përmes dy ofruesve të pavarur;
- një raft i huazuar me pajisje të veta, i vendosur në një qendër të vërtetë të të dhënave – e njohur si collocation, e cila përmbush standardin Tier III ose IV, dhe në të cilën garantohen furnizim të besueshëm me energji elektrike, ftohje dhe një dalje me qëndrueshmëri në internet;
- pajisje komplet të huazuara në Qendrën e të Dhënave Tier III ose IV.
Cili variant vendosje të zgjidhet – në çdo rast gjithçka është individuale, dhe zakonisht varet nga disa faktorë të rëndësishëm:
- për çfarë është e nevojshme një infrastrukture IT për ndërmarrjen;
- çfarë realisht dëshiron ndërmarrja nga infrastruktura IT (besueshmëria, shkallëzueshmëria, menaxhueshmëria, etj.);
- vëllimi i investimeve fillestare në infrastrukturën IT, si dhe çfarë lloji shpenzimesh ka – kapitale (dmth. blihen pajisjet e veta), ose operative (pajisjet zakonisht janë të huazuara);
- horizonti i planifikimit të vetë ndërmarrjes.
Mund të shkruhet shumë për faktorët që ndikojnë në vendimin e ndërmarrjes për krijimin dhe përdorimin e infrastrukturës së saj IT, por qëllimi ynë është të tregojmë në praktikë se si të krijojmë këtë infrastrukturë në mënyrë që të jetë si me qëndrueshmëri, ashtu edhe të mund të kursejmë – të ulen shpenzimet për blerjen e softuerëve komercialë, ose madje të shmangen ato.
Siç tregon praktika e gjatë, nuk ia vlen të kursesh në harduer, sepse qofte edhe kur është e lirë, shpenzon dy herë më shumë dhe ndonjëherë shumë më tepër. Megjithatë, hardueri i mirë është vetëm një rekomandim, dhe në fund, çfarë të blini dhe për sa, varet nga mundësitë e kompanisë dhe "të kursyerit" të menaxhmentit të saj. Fjala "të kursyerit" duhet kuptuar në kuptimin e mirë të fjalës, sepse është më mirë të investosh në harduer në fazën fillestare, për të shmangur probleme serioze në mbështetje dhe zgjerim në të ardhmen; sepse planifikimi i gabuar dhe kursimi i tepërt mund të çojnë në kosto më të larta në të ardhmen sesa në fillimin e projektit.
Pra, të dhënat fillestare për projektin:
- ka një kompanitë që vendosi të krijojë një portal web dhe të sjellë aktivitetin e saj në internet;
- kompania vendosi të marrë me qira një stendë për vendosjen e pajisjeve të saj në një datacenter të mirë, me certifikatë sipas standardit Tier III;
- kompania vendosi të mos kursejë shumë në harduer, dhe prandaj bleu pajisjet e mëposhtme me garanci dhe mbështetje të zgjeruar:
Lista e pajisjeve
- dy serverë fizikë Dell PowerEdge R640 me komponentët e mëposhtëm:
- dy CPU të Intel Xeon Gold 5120
- 512 Gb RAM
- dy disqe SAS në RAID1, për instalimin e OS
- kartë rrjeti e integruar 4 portëshe 1G
- dy karta rrjeti 2 portëshe 10G
- një FC HBA 2 portësh 16G.
- Pajisje me kontrollues 2 Dell MD3820f, të lidhur përmes FC 16G drejtpërdrejt në hostet Dell;
- dy switch-e të nivelit të dytë — Cisco WS-C2960RX-48FPS-L të bashkuar në një stak;
- dy switch-e të nivelit të tretë — Cisco WS-C3850-24T-E, të bashkuar në një stak;
- Stenda, UPS, PDU, serverat konsolë – ofrohen nga datacentri.
Siç e shohim, pajisjet e disponueshme kanë perspektiva të mira për zgjerim horizontal dhe vertical, nëse kompania mund të konkurrojë me kompani të tjera me profil të ngjashëm në internet, dhe fillon të gjenerojë fitim, të cilin mund ta investojë në zgjerimin e burimeve për konkurrencën në të ardhmen dhe rritjen e fitimit.
Cilat pajisje mund të shtojmë, nëse kompania vendos të rrisë performancën e klasterit tonë të llogaritjes:
- kemi një rezervë të madhe në numrin e porteve në switch-at 2960X, që do të thotë se mund të shtojmë më shumë servera fizikë;
- të blenë dy switch-e FC, për t'i lidhur me SAN dhe serverat shtesë;
- serverat ekzistues mund të përmirësohen – të shtohet memoria, të zëvendësohen procesorët me më të fuqishëm, të lidhen me rrjetin 10G me adaptrët ekzistues;
- për SAN mund të shtohen rafte shtesë diskësh me tipin e nevojshëm të diskëve – SAS, SATA ose SSD, në varësi të ngarkesës së planifikuar;
- pas shtimit të switch-eve FC mund të blini një SAN tjetër për të shtuar edhe më shumë kapacitet disku, dhe nëse blini opsionin e veçantë Remote Replication, do të mund të konfigurohet replikimi i të dhënave ndërmjet SAN-ve si brenda një Qendra të të Dhënave, ashtu edhe ndërmjet Qendrave (por kjo është jashtë këtij artikulli);
- po ashtu ekzistojnë switch-e të nivelit të tretë – Cisco 3850, të cilat mund të përdoren si një nyje e qëndrueshme të rrjetit, për ruterizim me shpejtësi të lartë ndërmjet rrjeteve të brendshme. Kjo do të ndihmojë shumë në të ardhmen, ndërsa rritet infrastruktura e brendshme. Gjithashtu, 3850 ka porte 10G, të cilat mund të aktivizohen më vonë, me rinovimin e pajisjeve rrjetësore në shpejtësinë 10G.
Tani që virtualizimi është i domosdoshëm, natyrisht ne do të jemi në trend, sidomos sepse kjo është një mënyrë e shkëlqyer për të reduktuar shpenzimet për blerjen e serverëve të shtrenjtë për elemente të veçanta të infrastrukturës (serverë web, baza të dhënash, etj.), të cilat nuk shfrytëzohen gjithmonë në mënyrë optimale në raste ngarkese të ulët, dhe pikërisht ashtu do të jetë në fillim të lancimit të projektit.
Përveç kësaj, virtualizimi ka shumë përfitime të tjera, të cilat mund të na nevojiten shumë: qëndrueshmëria e VM nga dështimi i serverit harduerik, migrimi në kohë reale ndërmjet nyjeve harduerike të klasterit për mirëmbajtje, ndarja manuale ose automatike e ngarkesës ndërmjet nyjeve të klasterit, etj.
Për harduerin e blerë nga organizata, sugjerohet vendosja e një klasteri shumë të disponueshëm VMware vSphere, por pasi çdo softuer nga VMware është i njohur për çmimet e saj "mërzitëse", ne do të përdorim një softuer tërësisht falas për menaxhimin e virtualizimit – , mbi bazën e së cilës krijohet produkti i njohur, por tashmë komercial — .
Softuer oVirt është e nevojshme për të bashkuar të gjitha elementet e infrastrukturës në një të tërë, në mënyrë që të mundësohet puna e lehtë me makina virtuale të larta në dispozicion - këto janë baza të dhënash, aplikacione web, serverë proxy, balancues të ngarkesës, serverë për mbledhjen e logeve dhe analizës, etj., pra ato që përbëjnë portalin web të ndërmarrjes tonë.
Duke përmbledhur këtë hyrje, na presin artikujt e mëposhtëm, të cilët do të tregojnë praktikisht se si të implementojmë tërë infrastrukturën harduerike dhe softuerike të ndërmarrjes:
Lista e artikujve
- Pjesa 1. Përgatitja për implementimin e klasës oVirt 4.3.
- Pjesa 2. Instalimi dhe konfigurimi i klasës oVirt 4.3.
- Pjesa 3. Konfigurimi i klasës VyOS, organizimi i ruterit të jashtëm me disponueshmëri të lartë.
- Pjesa 4. Konfigurimi i stekës Cisco 3850, organizimi i ruterit brenda rrjetit.
Pjesa 1. Përgatitja për implementimin e klasës oVirt 4.3
Konfigurimi bazë i hosteve
Instalimi dhe konfigurimi i OS - është faza më e thjeshtë. Ka shumë artikuj se si të instaloni dhe konfiguroni OS-në, prandaj nuk ka kuptim të përpiqemi të japim diçka ekskluzive në këtë drejtim.
Pra, ne kemi dy hoste Dell PowerEdge R640, për të cilët duhet të instalojmë OS-në dhe të kryejmë konfigurimet paraprake, për t'i përdorur si hypervizorë për të nisur makina virtuale në klasën oVirt 4.3.
Duke pasur parasysh se planifikojmë të përdorim softuer të lirë dhe jo-komercial oVirt, sistemi operativ i zgjedhur për implementimin e hosteve është CentOS 7.7, ndonëse në hostet për oVirt mund të instalohen edhe OS të tjera:
- një ndërtim të veçantë të bazuar në RHEL, të njohur si ;
- OS Oracle Linux, në verën e vitit 2019. për mbështetje të punës së oVirt mbi të.
Para se të instaloni OS-në, rekomandohet:
- të konfiguroni ndërfaqen rrjetës iDRAC në të dy hostet;
- të azhurnoni firmware-t për BIOS dhe iDRAC në versionet më të fundit;
- të konfigurohet Profili i Sistemit të serverit, idealisht në modalitetin Performance;
- të konfiguroni RAID nga disqet lokale (rekomandohet RAID1), për instalimin e OS në server.
Pastaj, ne instalojmë OS-në në diskun e krijuar më parë përmes iDRAC - procesi i instalimit është i zakonshëm, nuk ka ndonjë moment të veçantë në të. Aksesin në konsolën e serverit për të filluar instalimin e OS-së mund ta marrim gjithashtu përmes iDRAC, megjithatë asgjë nuk e pengon të lidhim monitorin, tastierën dhe miun direkt në server dhe të instalojmë OS-në nga një "flash drive".
Pas instalimit të OS-së, ne kryejmë konfigurimet e saj fillestare:
systemctl enable network.service
systemctl start network.service
systemctl status network.service
systemctl stop NetworkManager
systemctl disable NetworkManager
systemctl status NetworkManageryum install -y ntp
systemctl enable ntpd.service
systemctl start ntpd.servicecat /etc/sysconfig/selinux
SELINUX=disabled
SELINUXTYPE=targetedcat /etc/security/limits.conf
* soft nofile 65536
* hard nofile 65536cat /etc/sysctl.conf
vm.max_map_count = 262144
vm.swappiness = 1Instalimi i paketave bazë
Për konfigurimin e fillestar të sistemit operativ, është e nevojshme të konfigurohet çdo ndërfaqe rrjeti në server, në mënyrë që të ketë akses në internet për përditësimin e sistemit dhe instalimin e paketave të nevojshme. Kjo mund të bëhet si gjatë procesit të instalimit të sistemit operativ, ashtu edhe pas tij.
yum -y install epel-release
yum update
yum -y install bind-utils yum-utils net-tools git htop iotop nmon pciutils sysfsutils sysstat mc nc rsync wget traceroute gzip unzip telnet
Të gjitha konfigurimet dhe paketat e përmendura më sipër – janë çështje të preferencave personale, dhe ky set është thjesht rekomandues.
Pasi host-i ynë do të veprojë si një hipervizor, do të aktivizojmë profilin e nevojshëm të performancës:
systemctl enable tuned
systemctl start tuned
systemctl status tuned
tuned-adm profile
tuned-adm profile virtual-host Më shumë rreth profilit të performancës mund të lexoni këtu: "«.
Pas instalimit të sistemit operativ, kalojmë në pjesën tjetër – konfigurimi i ndërfaqeve rrjeti në host-et dhe grupit të switch-ave Cisco 2960X.
Konfigurimi i grupit të switch-ave Cisco 2960X
Në projektin tonë do të përdoren numrat e mëposhtëm të VLAN-ëve — ose domenet e gjerë, të izoluar nga njëri-tjetri, me qëllim të ndarjes së llojeve të ndryshme të trafikut:
VLAN 10 – Internet
VLAN 17 – Menaxhimi (iDRAC, magazina, menaxhimi i switches)
VLAN 32 – Rrjeti i prodhimit të VM
VLAN 33 – Rrjeti i ndërveprimit (me kontraktorët e jashtëm)
VLAN 34 – Rrjeti testues i VM
VLAN 35 – Rrjeti zhvillues i VM
VLAN 40 – Rrjeti i monitorimit
Para fillimit të punëve, do të japim një diagram në nivel L2, të cilin duhet të arrijmë:
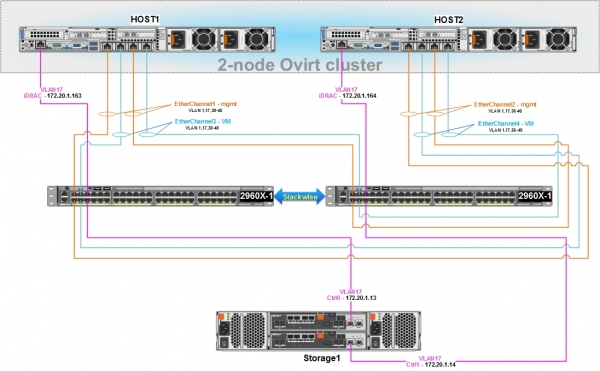
Për ndërveprimin rrjet të host-eve oVirt dhe makinave virtuale me njëra-tjetra, si dhe për menaxhimin e magazinës sonë, është e nevojshme konfigurimi i grupit të switch-ave Cisco 2960X.
Host-et Dell kanë karta rrjeti me 4 porta të integruara, kështu që është e arsyeshme të organizohet lidhja e tyre me Cisco 2960X përmes një lidhjeje rrjet për mbrojtje, duke përdorur grupimin e porteve fizike të rrjetit në një ndërfaqe logjike dhe protokollin LACP (802.3ad):
- portat e para dy në host konfigurohen në mënyrë bllokuese dhe lidhen me switch-in 2960X – në këtë ndërfaqe logjike do të konfigurohet bridge me një adresë për menaxhimin e hostit, monitorimin dhe lidhjen me hostet e tjerë në klasterin oVirt, gjithashtu do të përdoret për migrimin Live të makinave virtuale;
- dy portat e dyta në host gjithashtu konfigurohen në modin bonding dhe lidhen me 2960X - në këtë interfacing logjik, përmes oVirt, më vonë do të krijohen bridge (në VLAN të përkatshëm) në të cilat do të lidhen makinat virtuale.
- të dy portat e rrjetit, brenda një interfacing logjik, do të jenë aktive, dmth. trafiku mund të kalojë në to njëkohësisht, në modin e ekuilibrimit.
- konfigurimet e rrjetit në nyjat e klasterit duhet të jenë plotësisht TË NJËJTA, me përjashtim të adresave IP.
Konfigurimi bazik i stakut të switch-eve 2960X dhe portet e tij
Paraprakisht, switch-et tona duhet të jenë:
- të montuara në raft;
- të lidhura përmes dy kabllove specialë të gjatësi të nevojshme, për shembull, CAB-STK-E-1M;
- të lidhura me energjinë elektrike;
- të lidhura me stacionin e punës së administratorit përmes portit konsol, për konfigurimin e tyre fillestar.
Udhëzimi i nevojshëm për këtë është në dispozicion në i prodhuesit.
Pas kryerjes së veprimeve të lartpërmendura, kryejmë konfigurimin e switch-eve.
Çfarë do të thotë çdo komandë, shpjegimi brenda këtij artikulli nuk është i parashikuar, nëse është e nevojshme, të gjitha informacionet mund të gjenden vetë.
Qëllimi ynë është të konfigurojmë stakun e switch-eve sa më shpejt të jetë e mundur dhe të lidhim hostet dhe interfacing kontrolluese të të DSA-ve.
1) Lidhemi me switch-in kryesor, kalojmë në modin e privilegjuar, më pas kalojmë në modin e konfigurimit dhe kryejmë konfigurimet kryesore.
Konfigurimi bazik i switch-it:
 enable
 configure terminal

 hostname 2960X

 no service pad
 service timestamps debug datetime msec
 service timestamps log datetime localtime show-timezone msec
 no service password-encryption
 service sequence-numbers

 switch 1 priority 15
 switch 2 priority 14
 stack-mac persistent timer 0

 clock timezone MSK 3
 vtp mode transparent
 ip subnet-zero

 vlan 17
 name Management

 vlan 32
 name PROD

 vlan 33
 name Interconnect

 vlan 34
 name Test

 vlan 35
 name Dev

 vlan 40
 name Monitoring

 spanning-tree mode rapid-pvst
 spanning-tree etherchannel guard misconfig
 spanning-tree portfast bpduguard default
 spanning-tree extend system-id
 spanning-tree vlan 1-40 root primary
 spanning-tree loopguard default
 vlan internal allocation policy ascending
 port-channel load-balance src-dst-ip

 errdisable recovery cause loopback
 errdisable recovery cause bpduguard
 errdisable recovery interval 60

line con 0
 session-timeout 60
 exec-timeout 60 0
 logging synchronous
line vty 5 15
 session-timeout 60
 exec-timeout 60 0
 logging synchronous

 ip http server
 ip http secure-server
 no vstack

interface Vlan1
 no ip address
 shutdown

 exit
Ruajmë konfigurimin me komandën «wr mem» dhe rindezim ngelin e komutatorëve me komandën «reload» në komutatorin kryesor switch 1.
2) Konfigurojmë portet e rrjetit të komutatorit në mënyrën access në VLAN 17, për lidhjen e ndërfaqeve menaxhuese të SAN dhe serverëve iDRAC.
Konfigurimi i porteve të menaxhimit:
interface GigabitEthernet1/0/5
 description iDRAC - host1
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet1/0/6
 description Storage1 - Cntr0/Eth0
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet2/0/5
 description iDRAC - host2
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet2/0/6
 description Storage1 – Cntr1/Eth0
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge
 exit
3) Pas rindezimit të ngelin, kontrollojmë që të funksionojë siç duhet:
Kontrollimi i funksionimit të ngelin:
2960X#show switch stack-ring speed

Stack Ring Speed        : 20G
Stack Ring Configuration: Full
Stack Ring Protocol     : FlexStack

2960X#show switch stack-ports
  Switch #    Port 1       Port 2
  --------    ------       ------
    1           Ok           Ok
    2           Ok           Ok

2960X#show switch neighbors
  Switch #    Port 1       Port 2
  --------    ------       ------
      1         2             2
      2         1             1

2960X#show switch detail
Switch/Stack Mac Address : 0cd0.f8e4.XXXX
Mac persistency wait time: Indefinite
                                           H/W   Current
Switch#  Role   Mac Address     Priority Version  State
----------------------------------------------------------
*1       Master 0cd0.f8e4.XXXX    15     4       Ready
 2       Member 0029.c251.XXXX     14     4       Ready

         Stack Port Status             Neighbors
Switch#  Port 1     Port 2           Port 1   Port 2
--------------------------------------------------------
  1        Ok         Ok                2        2
  2        Ok         Ok                1        1
4) Konfigurimi i aksesit SSH në ngelin 2960X
Për menaxhim të largët të ngelin përmes SSH, do të përdorim IP 172.20.1.10, e cila është e konfiguruar në SVI (switch virtual interface) VLAN17.
Megjithatë, për qëllime menaxhimi, është e preferueshme të përdorim një port të veçantë të dedikuar në komutator, por kjo është çështje preferencash dhe mundësish.
Konfigurimi i aksesit SSH në ngelin e komutatorëve:
ip default-gateway 172.20.1.2

interface vlan 17
 ip address 172.20.1.10 255.255.255.0

hostname 2960X
 ip domain-name hw.home-lab.ru
 no ip domain-lookup

clock set 12:47:04 06 Dec 2019

crypto key generate rsa

ip ssh version 2
ip ssh time-out 90

line vty 0 4
 session-timeout 60
 exec-timeout 60 0
 privilege level 15
 logging synchronous
 transport input ssh

line vty 5 15
 session-timeout 60
 exec-timeout 60 0
 privilege level 15
 logging synchronous
 transport input ssh

aaa new-model
aaa authentication login default local
username cisco privilege 15 secret my_ssh_password
Konfigurojmë fjalëkalimin për hyrjen në modin e privilegjuar:
enable secret *myenablepassword*
service password-encryption
Konfigurojmë NTP:
ntp server 85.21.78.8 prefer
ntp server 89.221.207.113
ntp server 185.22.60.71
ntp server 192.36.143.130
ntp server 185.209.85.222

show ntp status
show ntp associations
show clock detail
5) Konfiguroni ndërfaqet logjike Etherchannel dhe portet fizike të lidhura me hostet. Për thjeshtësi në konfigurim, të gjitha VLAN-të ekzistuese do të jenë të lejuara në të gjitha ndërfaqet logjike, por zakonisht rekomandohet të konfiguroni vetëm ato që nevojiten:
Konfigurimi i ndërfaqeve Etherchannel:
interface Port-channel1
 description EtherChannel me Host1-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel2
 description EtherChannel me Host2-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel3
 description EtherChannel me Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel4
 description EtherChannel me Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface GigabitEthernet1/0/1
 description Host1-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 1 mode active

interface GigabitEthernet1/0/2
 description Host2-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 2 mode active

interface GigabitEthernet1/0/3
 description Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 3 mode active

interface GigabitEthernet1/0/4
 description Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 4 mode active

interface GigabitEthernet2/0/1
 description Host1-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 1 mode active

interface GigabitEthernet2/0/2
 description Host2-menaxhim
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 2 mode active

interface GigabitEthernet2/0/3
 description Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 3 mode active

interface GigabitEthernet2/0/4
 description Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 4 mode active
Konfigurimi fillestar i ndërfaqeve rrjet për makinat virtuale, në hoste Host1 dhe Host2
Kontrollojmë nëse modulet e nevojshme për funksionimin e bërjes së lidhjes janë në sistem, instalojmë modul për menaxhimin e urave:
modinfo bonding
modinfo 8021q
yum install bridge-utils
Konfigurimi në hostet e ndërfaqes logjike BOND1 për makinat virtuale, dhe ndërfaqet e saj fizike:
cat /etc/sysconfig/network-scripts/ifcfg-bond1
#PËRSHKRIMI - menaxhim
DEVICE=bond1
NAME=bond1
TYPE=Bond
IPV6INIT=no
ONBOOT=yes
USERCTL=no
NM_CONTROLLED=no
BOOTPROTO=none
BONDING_OPTS='mode=4 lacp_rate=1 xmit_hash_policy=2'

cat /etc/sysconfig/network-scripts/ifcfg-em2
#PËRSHKRIMI - menaxhim
DEVICE=em2
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=yes
MASTER=bond1
SLAVE=yes
USERCTL=no
NM_CONTROLLED=no

cat /etc/sysconfig/network-scripts/ifcfg-em3
#PËRSHKRIMI - menaxhim
DEVICE=em3
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=yes
MASTER=bond1
SLAVE=yes
USERCTL=no
NM_CONTROLLED=no
Pas përfundimit të konfigurimeve në stek 2960X dhe hosteve, rinitizojmë rrjetin në hoste dhe kontrollojmë funksionalitetin e interfejsit logjik.
- në hostin:
systemctl restart network

cat /proc/net/bonding/bond1
Ethernet Channel Bonding Driver: v3.7.1 (27 Prill 2011)

Bashkimi i Modit: IEEE 802.3ad Agregimi dinamik i lidhjeve
Politika e Hash Transmetimit: layer2+3 (2)
Statusi MII: up
Intervali i Vëzhgimit MII (ms): 100
Vonduar vonesën (ms): 0
Vonduar vonesën (ms): 0
...
info 802.3ad
Shkalla LACP: e shpejtë
Min lidhje: 0
Politika e selektimit të agregatorëve (ad_select): stabile
Prioriteti i sistemit: 65535
...
Interfejsi Slave: em2
Statusi MII: up
Shpejtësia: 1000 Mbps
Duplex: plote
...
Interfejsi Slave: em3
Statusi MII: up
Shpejtësia: 1000 Mbps
Duplex: plote- në grupe të_switch_ave 2960X:
2960X#show lacp internal
Flamuj:  S - Pajisja po kërkon LACPDUs të Ngadalta
        F - Pajisja po kërkon LACPDUs të Shpejta
        A - Pajisja është në mod aktiv       P - Pajisja është në mod pasiv

Grupi i kanalit 1
                            Porta LACP     Admin     Oper    Porta        Porta
Porta      Flamuj   Gjendja     Prioriteti      Çelësi       Çelësi     Numri i Portës      Gjendja
Gi1/0/1   SA      bndl      32768         0x1       0x1     0x102       0x3D
Gi2/0/1   SA      bndl      32768         0x1       0x1     0x202       0x3D

2960X#sh etherchannel summary
Flamuj:  D - poshtë        P - të bashkuar në port-channel
        I - të vetme s - suspenduar
        H - Nën mbështetje (LACP vetëm)
        R - Layer3      S - Layer2
        U - në përdorim      N - jo në përdorim, pa agregim
        f - dështoi për të alokuar agregator

        M - jo në përdorim, lidhjet minimale nuk u plotësuan
        m - jo në përdorim, porta nuk u agregua për shkak të lidhjeve minimale që nuk u plotësuan
        u - i papërshtatshëm për bashkim
        w - në pritje për t'u agreguar
        d - porta parazgjedhëse

        A - formuar nga Auto LAG

Numri i grupeve të kanaleve në përdorim: 11
Numri i agregatorëve:           11

Grupi  Port-channel  Protokolli    Portet
------+-------------+-----------+-----------------------------------------------
1      Po1(SU)         LACP      Gi1/0/1(P)  Gi2/0/1(P)
Konfigurimi fillestar i interfejsave rrjetërore për menaxhimin e burimeve të grupit, në hoste Host1 dhe Host2
Konfigurimi në hoste i interfejsit logjik BOND1 për menaxhimin dhe interfejsat e saj fizike:
cat /etc/sysconfig/network-scripts/ifcfg-bond0
#PËRSHKRIM - menaxhim
DEVICE=bond0
NAME=bond0
TIPI=Bond
BONDING_MASTER=po
IPV6INIT=jo
ONBOOT=po
USERCTL=jo
NM_CONTROLLED=jo
BOOTPROTO=asnjë
BONDING_OPTS='mode=4 lacp_rate=1 xmit_hash_policy=2'

cat /etc/sysconfig/network-scripts/ifcfg-em0
#PËRSHKRIM - menaxhim
DEVICE=em0
TIPI=Ethernet
BOOTPROTO=asnjë
ONBOOT=po
MASTER=bond0
SLAVE=po
USERCTL=jo
NM_CONTROLLED=jo

cat /etc/sysconfig/network-scripts/ifcfg-em1
#PËRSHKRIM - menaxhim
DEVICE=em1
TIPI=Ethernet
BOOTPROTO=asnjë
ONBOOT=po
MASTER=bond0
SLAVE=po
USERCTL=jo
NM_CONTROLLED=jo
Pas përfundimit të konfigurimeve në stek 2960X dhe hosteve, rinitizojmë rrjetin në hoste dhe kontrollojmë funksionalitetin e interfejsit logjik.
systemctl restart network
cat /proc/net/bonding/bond1

2960X#show lacp internal
2960X#sh etherchannel summary
Konfigurimin e interfejsit rrjetërore menaxhues në çdo host në VLAN 17, dhe e lidhim atë me interfejsin logjik BOND1:
Konfigurimi i VLAN17 në Host1:
cat /etc/sysconfig/network-scripts/ifcfg-bond1.17
DEVICE=bond1.17
NAME=bond1-vlan17
BOOTPROTO=asnjë
ONBOOT=po
USERCTL=jo
NM_CONTROLLED=jo
VLAN=po
MTU=1500
IPV4_FAILURE_FATAL=po
IPV6INIT=jo
IPADDR=172.20.17.163
NETMASK=255.255.255.0
GATEWAY=172.20.17.2
DEFROUTE=po
DNS1=172.20.17.8
DNS2=172.20.17.9
ZONE=publike
Konfigurimi i VLAN17 në Host2:
cat /etc/sysconfig/network-scripts/ifcfg-bond1.17
DEVICE=bond1.17
NAME=bond1-vlan17
BOOTPROTO=none
ONBOOT=yes
USERCTL=no
NM_CONTROLLED=no
VLAN=yes
MTU=1500
IPV4_FAILURE_FATAL=yes
IPV6INIT=no
IPADDR=172.20.17.164
NETMASK=255.255.255.0
GATEWAY=172.20.17.2
DEFROUTE=yes
DNS1=172.20.17.8
DNS2=172.20.17.9
ZONE=public
Rinisim rrjetin në hoste dhe kontrollojmë dukshmërinë e tyre mes njëri-tjetrit.
Me këtë përfundojmë konfigurimin e grupeve të switch-eve Cisco 2960X, dhe nëse gjithçka është bërë siç duhet, tani kemi lidhje rrjeti të të gjitha elementeve të infrastrukturës mes tyre në nivelin L2.
Konfigurimi i sistemit të magazinimit Dell MD3820f
Para fillimit të punëve për konfigurimin e sistemit të magazinimit, ai duhet të jetë tashmë i lidhur me grupin e switch-eve Cisco 2960X me ndërfaqet menaxhuese, si dhe me hostet Host1 dhe Host2 përmes FC.
Skema e përgjithshme, sesi sistemi i magazinimit duhet të jetë i lidhur me grupin e switch-eve, u paraqit në kapitullin e mëparshëm.
Skema e lidhjes së sistemit të magazinimit me hostet përmes FC duhet të duket kështu:
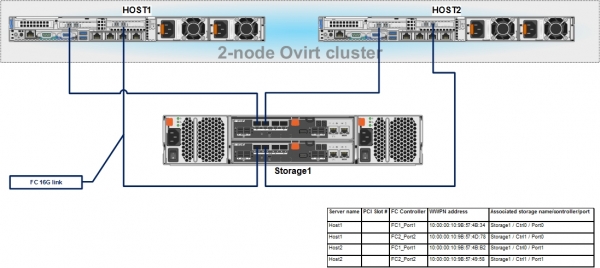
Gjatë lidhjes, është e nevojshme të shkruhen adresat WWPN të hosteve FC HBA të lidhur me portat FC në sistemin e magazinimit – kjo do të jetë e nevojshme për konfigurimin e lidhjes së hosteve me LUN-et në sistemin e magazinimit.
Në stacionin e punës të administratorit shkarkojmë dhe instalojmë utilitarin për menaxhimin e sistemit të magazinimit Dell MD3820f – PowerVault Modular Disk Storage Manager (MDSM).
Lidhuni me të përmes adresave të saj IP që janë të paracaktuara dhe pastaj konfiguroni adresat tona nga VLAN17, për menaxhimin e kontrolleve përmes TCP/IP:
Storage1:
ControllerA IP - 172.20.1.13, MASK - 255.255.255.0, Gateway - 172.20.1.2
ControllerB IP - 172.20.1.14, MASK - 255.255.255.0, Gateway - 172.20.1.2
Pas konfigurimit të adresave, hyjmë në ndërfaqen e menaxhimit të sistemit të magazinimit dhe vendosim fjalëkalimin, konfiguroni kohën, përditësojmë firmware për kontrollet dhe disqet, nëse është e nevojshme dhe kështu me radhë.
Si bëhet kjo – është përshkruar në e sistemit të magazinimit.
Pas përfundimit të konfigurimeve të mësipërme, na duhen vetëm disa veprime:
- Konfigurimi i identifikuesve të porteve FC të hosteve – Host Port Identifiers.
- Krijoni një grup hostesh – Host group dhe shtoni në të dy hostet tanë Dell.
- Krijoni një grup disqesh dhe në të disqe virtuale (ose LUN-e), që do të prezantohen për hostet.
- Konfiguroni prezantimin e disqeve virtuale (ose LUN-eve) për hostet.
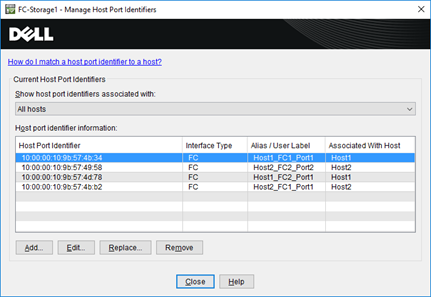
Shtimi i hosteve të rinj dhe lidhja me identifikuesit e porteve FC të hosteve, bëhet përmes menusë – Host Mappings -> Define -> Hosts…
Adresat WWPN të hosteve FC HBA mund të gjenden, për shembull, në iDRAC të serverit.
Si rezultat, ne duhet të kemi një pamje të tillë:
Shtimi i një grupi të ri hostesh dhe lidhja e hosteve me të, bëhet përmes menusë – Host Mappings -> Define -> Grupi i Hosteve…
Për hostet zgjidhni llojin e OS – Linux (DM-MP).
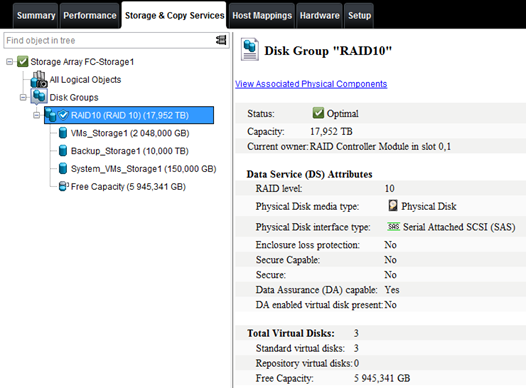
Pas krijimit të grupit të hosteve, përmes seksionit Shërbimet e Ruajtjes dhe Kopjimit, krijojmë grupin e diskut – Grupi i Diskut, me llojin që varet nga kërkesat për qëndrueshmëri, për shembull, RAID10, në të cilin disqet virtuale e kanë madhësinë e kërkuar:
Dhe përfundimisht, faza finale — prezantimi i disqeve virtuale (ose LUN-ëve) për hostet.
Për këtë përmes menusë – Host Mappings -> Hartimi i Lun-ëve -> Shto… bëjmë lidhjen e disqeve virtuale me hostet, duke u caktuar numra.
Kjo duhet të rezultojë siç është në këtë skrinshot:
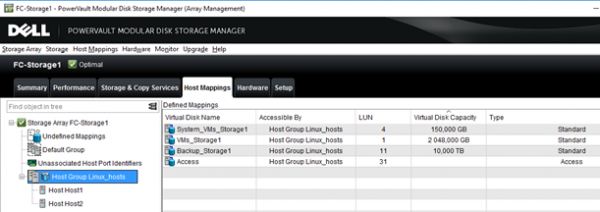
Me këtë përfundon konfigurimi i SHT, dhe nëse gjithçka është bërë siç duhet, hostet duhet të shohin LUN-ët e prezantuar përmes FC HBA të tyre.
Të bëjmë që sistemi të përditësojë informacionin mbi disqet e lidhura:
ls -la /sys/class/scsi_host/
echo "- - -" > /sys/class/scsi_host/host[0-9]/scan
Le të shohim se cilat pajisje janë të dukshme në serverat tanë:
cat /proc/scsi/scsi
Dispozita e lidhura:
Host: scsi0 Channel: 02 Id: 00 Lun: 00
  Prodhuesi: DELL     Modeli: PERC H330 Mini   Rev: 4.29
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi15 Channel: 00 Id: 00 Lun: 00
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi15 Channel: 00 Id: 00 Lun: 01
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi15 Channel: 00 Id: 00 Lun: 04
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi15 Channel: 00 Id: 00 Lun: 11
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi15 Channel: 00 Id: 00 Lun: 31
  Prodhuesi: DELL     Modeli: Universal Xport  Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi18 Channel: 00 Id: 00 Lun: 00
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi18 Channel: 00 Id: 00 Lun: 01
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi18 Channel: 00 Id: 00 Lun: 04
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi18 Channel: 00 Id: 00 Lun: 11
  Prodhuesi: DELL     Modeli: MD38xxf          Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05
Host: scsi18 Channel: 00 Id: 00 Lun: 31
  Prodhuesi: DELL     Modeli: Universal Xport  Rev: 0825
  Lloji:   Qasje të Drejtpërdrejtë                    ANSI  Shikimi SCSI: 05

lsscsi
[0:2:0:0]    disk    DELL     PERC H330 Mini   4.29  /dev/sda
[15:0:0:0]   disk    DELL     MD38xxf          0825  -
[15:0:0:1]   disk    DELL     MD38xxf          0825  /dev/sdb
[15:0:0:4]   disk    DELL     MD38xxf          0825  /dev/sdc
[15:0:0:11]  disk    DELL     MD38xxf          0825  /dev/sdd
[15:0:0:31]  disk    DELL     Universal Xport  0825  -
 [18:0:0:0]   disk    DELL     MD38xxf          0825  -
[18:0:0:1]   disk    DELL     MD38xxf          0825  /dev/sdi
[18:0:0:4]   disk    DELL     MD38xxf          0825  /dev/sdj
[18:0:0:11]  disk    DELL     MD38xxf          0825  /dev/sdk
[18:0:0:31]  disk    DELL     Universal Xport  0825  -
Në host-e gjithashtu mund të konfigurohen multipath, dhe ndonëse gjatë instalimit të oVirt ai mund ta bëjë këtë vetë, është më mirë të kontrolloni korrektësinë e funksionimit të MP përpara.
Instalimi dhe konfigurimi i DM Multipath
yum install device-mapper-multipath
mpathconf --enable --user_friendly_names y

cat /etc/multipath.conf | egrep -v "^s*(#|$)"
defaults {
    user_friendly_names yes
            find_multipaths yes
}

blacklist {
  wwid 26353900f02796769
  devnode "^(ram|raw|loop|fd|md|dm-|sr|scd|st)[0-9]*"
  devnode "^hd[a-z]"
 }
Aktivizojmë shërbimin MP për auto-start dhe e startojmë:
systemctl enable multipathd && systemctl restart multipathdKontrolli i informacionit mbi modulat e ngarkuara për funksionimin e MP:
lsmod | grep dm_multipath
dm_multipath           27792  6 dm_service_time
dm_mod                124407  139 dm_multipath,dm_log,dm_mirror

modinfo dm_multipath
filename:       /lib/modules/3.10.0-957.12.2.el7.x86_64/kernel/drivers/md/dm-multipath.ko.xz
license:        GPL
author:         Sistina Software
description:    device-mapper multipath target
retpoline:      Y
rhelversion:    7.6
srcversion:     985A03DCAF053D4910E53EE
depends:        dm-mod
intree:         Y
vermagic:       3.10.0-957.12.2.el7.x86_64 SMP mod_unload modversions
signer:         CentOS Linux kernel signing key
sig_key:        A3:2D:39:46:F2:D3:58:EA:52:30:1F:63:37:8A:37:A5:54:03:00:45
sig_hashalgo:   sha256
Shikojmë informacionin përmbledhës mbi konfigurimin e ekzistueshëm të multipath:
mpathconf
multipath është aktivizuar
find_multipaths është çaktivizuar
user_friendly_names është çaktivizuar
moduli dm_multipath është ngarkuar
multipathd po funksionon
Pasi të keni shtuar një LUN të ri në san, dhe të keni paraqitur atë te hosti, duhet të kryeni një skanimin e HBA-ve të lidhur me hostin.
systemctl reload multipathd
multipath -v2
Dhe përfundimisht, kontrolloni nëse të gjitha LUN'ët janë paraqitur në san për hostet, dhe nëse të gjitha i drejtohen në dy rrugë.
Kontrolli i funksionit MP:
multipath -ll
3600a098000e4b4b3000003175cec1840 dm-2 DELL    ,MD38xxf
size=2.0T features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 15:0:0:1  sdb 8:16  active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 18:0:0:1  sdi 8:128 active ready running
3600a098000e4b48f000002ab5cec1921 dm-6 DELL    ,MD38xxf
size=10T features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 18:0:0:11 sdk 8:160 active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 15:0:0:11 sdd 8:48  active ready running
3600a098000e4b4b3000003c95d171065 dm-3 DELL    ,MD38xxf
size=150G features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 15:0:0:4  sdc 8:32  active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 18:0:0:4  sdj 8:144 active ready running
Siç shihet, të gjitha tre diskët virtualë në san janë të dukshëm përmes dy rrugëve. Pra, të gjitha punët përgatitore janë përfunduar, dhe tani mund të kalojmë në realizimin e pjesës kryesore – konfigurimin e klasterit oVirt, që do të shqyrtohet në artikullin e ardhshëm.
Burimi: habr.com
