

është një zgjidhje analitike në fushën e sigurimit që ofron monitorim gjithëpërfshirës të kërcënimeve në një rrjet të shpërndarë. Baza e funksionimit të StealthWatch është mbledhja e NetFlow dhe IPFIX nga router-at, switch-at dhe pajisje të tjera rrjetesh. Si rezultat, rrjeti bëhet një sensor i ndjeshëm dhe lejon administratorin të shikojë aty ku metodat tradicionale të mbrojtjes së rrjetit, si Firewall-i i Brezit të Ardhshëm, nuk arrijnë dot.
Në artikujt e mëparshëm, unë kam shkruar tashmë për StealthWatch: , si dhe . Tani propozoj të vazhdojmë dhe të diskutojmë se si duhet të punojmë me alarmet dhe të hetojmë incidentet e sigurisë që gjeneron zgjidhja. Do të jap 6 shembuj, të cilët shpresoj se do të ofrojnë një ide të mirë për dobishmërinë e produktit.
Së pari, duhet thënë se në StealthWatch ka një ndarje të caktuar të alarmeve në algoritme dhe feed-e. Të parat janë lloje të ndryshme alarmesh (njoftimesh), kur ndodhin, mund të zbulojnë gjëra të dyshimta në rrjet. Të dytat janë incidentet e sigurisë. Në këtë artikull do të shqyrtohen 4 shembuj të alarmeve të algoritmeve dhe 2 shembuj feed-e.
1. Analiza e interaksioneve më të mëdha brenda rrjetit
Hapi fillestar i konfigurimit të StealthWatch është përcaktimi i hosteve dhe rrjeteve sipas grupeve. Në ndërfaqen në internet, tabs Konfiguro > Menaxhimi i Grupi të Hosteve duhet të shpërndajë rrjetet, hostet, serverët në grupe përkatëse. Grupe mund të krijohen edhe nga vetë. Me fjalë të tjera, analiza e interaksioneve midis hosteve në Cisco StealthWatch është shumë e lehtë, pasi mund të ruani jo vetëm filtrat e kërkimit sipas flukseve, por edhe rezultatet e tyre.
Fillimisht, në ndërfaqen në internet, duhet të hyni në tab-në Analiza > Kërkimi i Flukseve. Më pas duhet të vendosni parametrat e mëposhtëm:
- Tipi i Kërkimit — Bisedat Kryesore (interaksionet më të njohura)
- Intervali i Kohës — 24 orë (kjo mund të jetë ndryshe)
- Emri i Kërkimit — Bisedat Kryesore Brenda-Brenda (çdo emër i kuptueshëm)
- Subjekti — Grupet e Hosteve → Hostet Brenda (burimi — grupi i hosteve të brendshëm)
- Konnections (mund të përcaktoni porte, aplikacione)
- Partner — Grupet e Hosteve → Hostet Brenda (destinimi — grupi i hosteve të brendshëm)
- Në Opsionet e Zgjeruara mund të përcaktoni gjithashtu kolektorin, nga i cili po shikoni të dhënat, renditjen e daljes (sipas byte-ve, flukseve dhe të tjera). Unë do t'i lë për default.
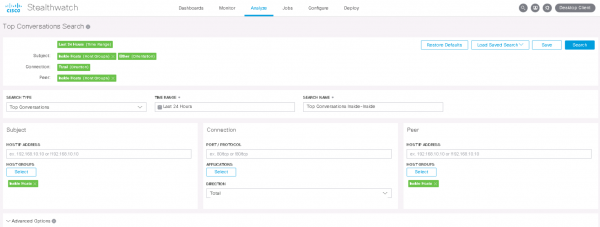
Pas klikimit në butonin Kërko shfaq lista e ndërveprimeve, të cilat tashmë janë renditur sipas sasisë së të dhënave të dërguara.
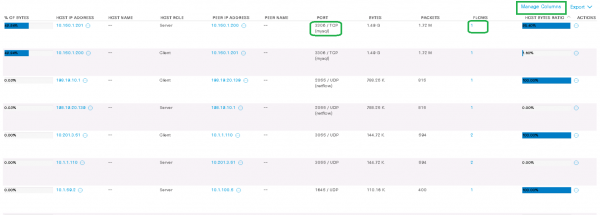
Në shembullin tim host 10.150.1.201 (serveri) brenda një vetëm një rrjedhe transmetoi 1.5 GB trafik në host 10.150.1.200 (klienti) sipas protokollit mysql. Butoni Menaxho Kolonat lejon të shtoni më shumë kolona në të dhënat e treguara.
Më tej, sipas vendimit të administratorit, mund të krijoni një rregull personal që do të aktivizohet vazhdimisht për këtë lloj ndërveprimi dhe do të njoftojë përmes SNMP, email ose Syslog.
2. Analiza e ndërveprimeve më të ngadalta klient-server brenda rrjetit për vonesa
Etiketat SRT (Koha e Përgjigjes së Serverit), RTT (Koha e Rëndë për Udhëtime) lejojnë të zbulojmë vonesat e serverëve dhe vonesat totale në rrjet. Ky mjet është veçanërisht i dobishëm kur nevojitet të gjendet shpejt shkaku i ankesave të përdoruesve për aplikacionin që funksionon ngadalë.
Shënim: pothuajse të gjithë eksportuesit Netflow nuk dinë dërgojnë etiketat SRT, RTT, prandaj shpeshherë, për të parë këto të dhëna në FlowSensor, duhet të konfiguroni dërgimin e një kopje të trafikëve nga pajisjet rrjetore. FlowSensor, nga ana e tij, ofron IPFIX të zgjeruar në FlowCollector.
Këtë analizë është më e lehtë ta bëni në aplikacionin java StealthWatch, i cili është instaluar në kompjuterin e administratorit.
Me klikimin e djathtë të mausit mbi Pjesët brenda dhe kalojmë te skeda Tabela e Rrymës.
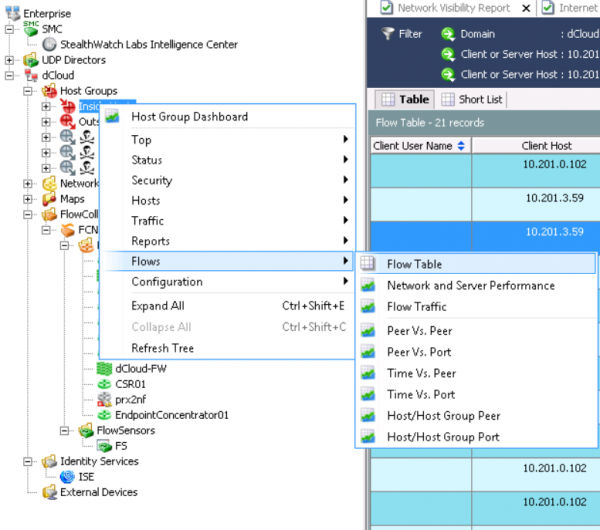
Klikoni në Filter dhe vendosni parametrat e nevojshëm. Si shembull:
- Data/Kohë — Për 3 ditët e fundit
- Performanca — Koha Mesatare e Rrugës së Kthimit >=50ms
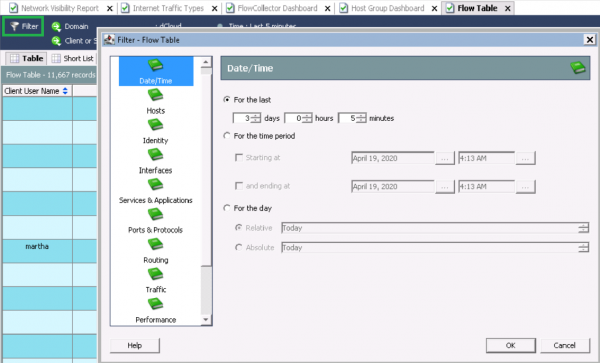
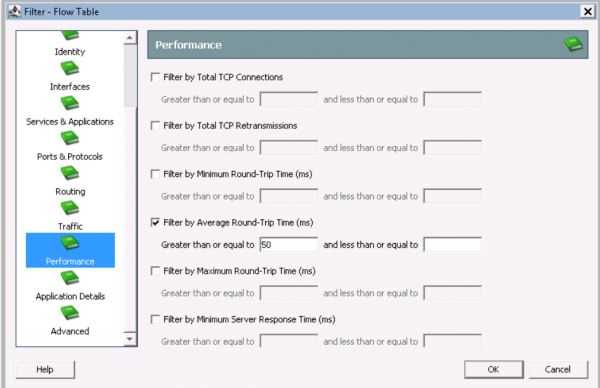
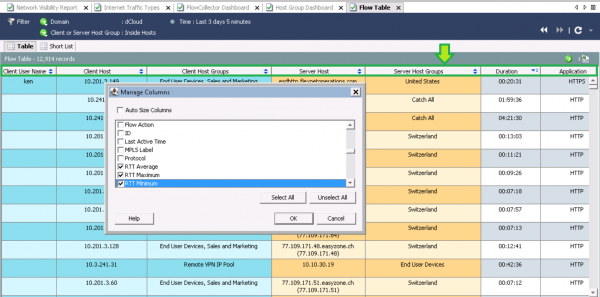
Pas ekzekutimit të të dhënave, duhet të shtoni fushat RTT, SRT që na interesojnë. Për këtë, duhet të klikoni në kolonën në screenshot dhe të zgjidhni me të djathtën Menaxho Kolonat. Më pas klikoni mbi parametrat RTT, SRT.
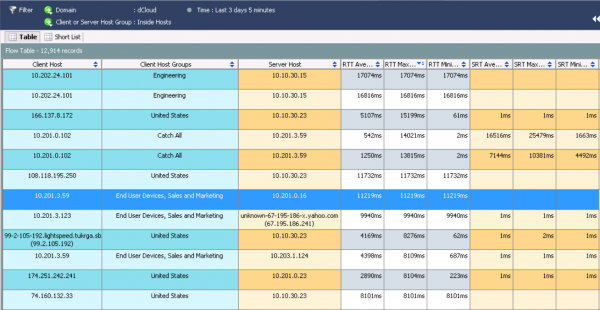
Pas përpunimit të kërkesës, unë e rendita sipas RTT mesatar dhe pashë ndërveprimet më të ngadalta.
Për të hyrë në informacionin e detajuar, duhet të klikoni me të djathtën mbi rrjedhën dhe të zgjidhni Pamja e Shpejtë për Rrymën.
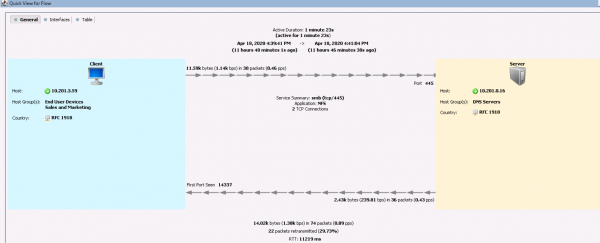
Ky informacion tregon se hosti 10.201.3.59 nga grupi Shitjet dhe Marketingu përmes protokollit NFS addresses për serverin DNS për një minutë dhe 23 sekonda dhe ka një vonesë të tmerrshme. Në skedën Interface mund të mësoni nga cili eksportues Netflow janë marrë të dhënat. Në skedën Tabela shfaqet informacion më i detajuar mbi ndërveprimin.
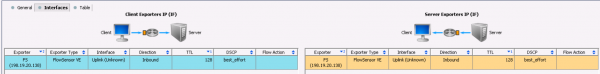
Më pas, duhet të zbulojmë se cilat pajisje dërgojnë trafik në FlowSensor dhe problemi ka të ngjarë të jetë atje.
Për më tepër, StealthWatch është unik sepse kryen de-duplication të dhënave (bashkon të njëjtat rrjedha). Prandaj, mund të mblidhen praktikisht nga të gjitha pajisjet Netflow dhe nuk ka frikë se do të ketë shumë të dhëna të përsëritura. Në fakt, në këtë skemë kjo ndihmon për të kuptuar se në cilin hop ka vonesat më të mëdha.
3. Auditimi i protokolleve kriptografike HTTPS
ETA (Analiza e Trafikut të Koduar) — teknologji e zhvilluar nga Cisco, e cila lejon identifikimin e lidhjeve të dëmshme në trafik të enkriptuar pa e dekriptuar atë. Për më tepër, kjo teknologji lejon "shkërmoqjen" e HTTPS për versionet TLS dhe protokollet kriptografike që përdoren gjatë lidhjeve. Ky funksionalitet është veçanërisht i dobishëm kur duhet të identifikohen nyjet e rrjetit që përdorin standarde kriptografike të dobëta.
Shënim: fillimisht duhet të instaloni aplikacionin network në StealthWatch — Auditimi Kriptografik ETA.
Shkëputemi në skedën Dashboards → Auditimi Kriptografik ETA dhe zgjidhim grupin e hosteve që do të analizohet. Për një pamje të përgjithshme, do të zgjidhim Pjesët brenda.
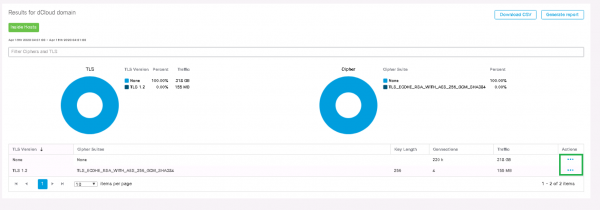
Mund të vërehet se shfaqen versioni TLS dhe standardi kriptografik përkatës. Siç është zakon, në kolonën Veprimet kalojmë në Shiko Rjedhat dhe kërkimi niset në një tabs të ri.
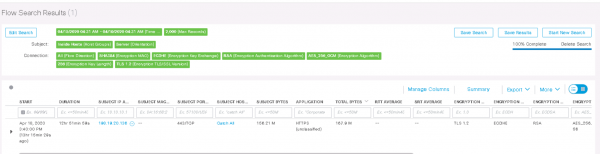
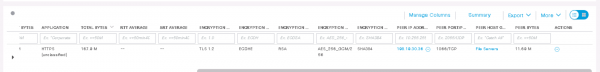
Nga dalja duket se hosti 198.19.20.136 për një periudhë 12 orë ka përdorur HTTPS me TLS 1.2, ku algoritmi i enkriptimit AES-256 dhe funksioni hash SHA-384. Kështu, ETA lejon të gjenden algoritma të dobët në rrjet.
4. Analiza e anomalisë në rrjet
Cisco StealthWatch është në gjendje të identifikojë anomali në trafik në rrjet duke përdorur tri instrumente: Ngjarje Kryesore (ngjarjet e sigurisë), Ngjarje Marrëdhëniesh (ngjarje ndërveprimi midis segmenteve, nyjeve të rrjetit) dhe analiza e sjelljes.
Analiza e sjelljes, nga ana e saj, lejon ndërtimin e një modeli sjelljeje për një host të caktuar apo grup hostesh me kalimin e kohës. Sa më shumë trafik të kalojë përmes StealthWatch, aq më të sakta do të jenë tërheqjet falë kësaj analize. Në fillim, sistemi aktivizon shumë falsë alarme, kështu që rregullat duhet "të përmirësohen" manualisht. Rekomandoj që gjatë disa javëve të para mos t'i kushtoni vëmendje këtyre ngjarjeve, pasi sistemi do ta rregullojë vetë, ose të shtoni në përjashtime.
Më poshtë është një shembull i një rregulli të paracaktuar Anomali, i cili thotë se ngjarja do të aktivizohet pa alarm, nëse hosti në grupin Inside Hosts ndërvepron me grupin Inside Hosts dhe gjatë 24 orëve trafiku kalon mbi 10 megabajt.
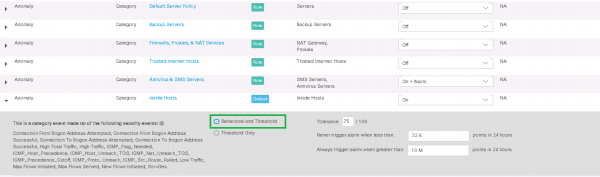
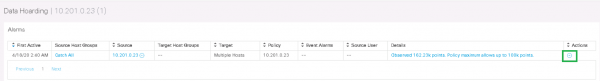
Për shembull, le t'i japim alarmit Ruajtja e të Dhënave, që do të thotë se një ndonjë host burimi/destinacioni ka ngarkuar/shkarkuar një sasi anormalisht të madhe të dhënash nga një grup hostesh ose nga një host. Klikojmë mbi ngjarjen dhe hyjmë në tabelën ku tregohen hostet që i shkaktuan. Më pas zgjedhim hostin që na intereson në kolonë Ruajtja e të Dhënave.
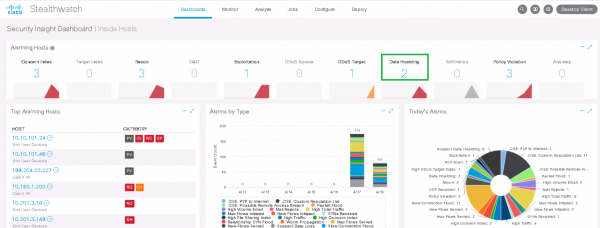
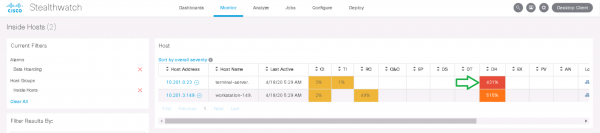
Paraqitet një ngjarje që tregon se janë gjetur 162,000 "pikë", ndërsa politika lejon 100,000 "pikë" — këto janë metrika të brendshme të StealthWatch. Në kolonën Veprimet klikojmë Shiko Rjedhat.
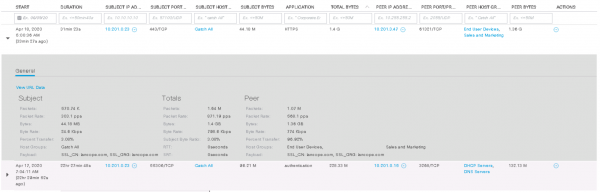
Mund të vëzhgojmë se këtu hosti në natë ka ndërvepruar me hostin 10.201.3.47 nga departamenti Shitjet & Marketingu përmes protokollit HTTPS dhe ka shkarkuar 1.4 GB. Ndoshta ky shembull nuk është i përshtatshëm në një farë mase, por detektimi i ndërveprimeve edhe për disa qindra gigabajt bëhet në të njëjtën mënyrë. Prandaj, hetimi i mëtejmë i anomali mund të çojë në rezultate interesante.
Shënim: në ndërfaqen e uebit SMC të dhënat në skedat Pultet shfaqen vetëm për javën e fundit dhe në skedën Monitor për dy javët e fundit. Për të analizuara ngjarjet më të vjetra dhe për të gjeneruar raporte duhet të punoni me konsolën java në kompjuterin e administratorit.
5. Gjetja e skanimeve të brendshme të rrjetit
Tani le të shqyrtojmë disa shembuj të fidanëve — incidenteve të Sigurisë Informatike. Ky funksionalitet është më i rëndësishëm për ata që merren me sigurinë.
Ekzistojnë disa lloje të paracaktuar të ngjarjeve të skanimit në StealthWatch:
- Skanimi i Portit — burimi skanon shumë porte të hostit të destinacionit.
- Skanimi Addr tcp — burimi skanon një rrjet të tërë përmes një porti të vetëm TCP, duke ndryshuar adresën IP të destinacionit. Në këtë mënyrë, burimi merr paketa TCP Reset ose nuk merr fare përgjigje.
- Skanimi Addr udp — burimi skanon një rrjet të tërë përmes një porti të vetëm UDP, duke ndryshuar adresën IP të destinacionit. Në këtë mënyrë, burimi merr paketa ICMP Port Unreachable ose nuk merr fare përgjigje.
- Skanimi Ping — burimi dërgon kërkesa ICMP në një rrjet të tërë me qëllim kërkimin e përgjigjeve.
- Skanimi Stealth tсp/udp — burimi përdor të njëjtin port për t'u lidhur me shumë porte në hostin e destinacionit në të njëjtën kohë.
Për një kërkim më të lehtë menjëherë të të gjithë skanerëve të brendshëm ekziston një aplikacion rrjeti për StealthWatch — Vlerësimi i Dukshmërisë. Duke shkuar në skedën Pultet → Vlerësimi i Dukshmërisë → Skanerët e Brendshëm të Rrjetit do të shihni incidente sigurie në lidhje me skanimin për dy javët e fundit.
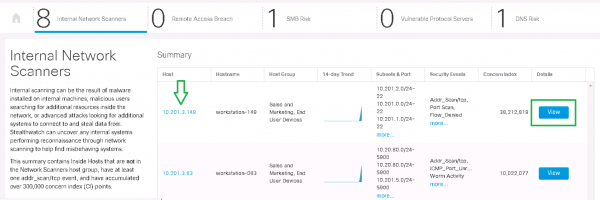
Duke klikuar mbi butonin Detajet, do të shikohet fillimi i skanimit të çdo rrjeti, treni i trafikut dhe alarmet përkatës.
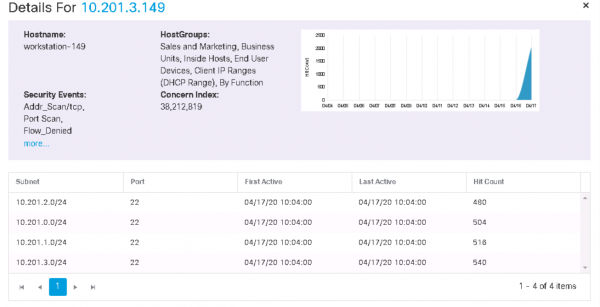
Më pas mund të “thelloheni” në host nga karta në screenshot-in e mëparshëm dhe të shihni ngjarjet e sigurisë, si dhe aktivitetin për javën e fundit për këtë host.
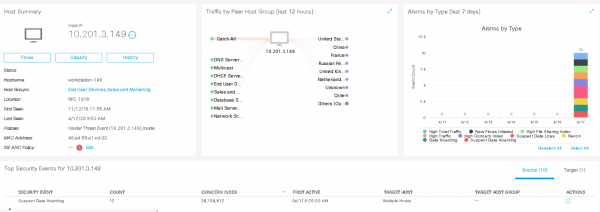
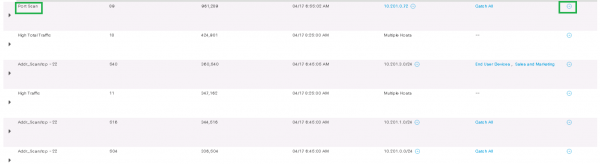
Si një shembull, do të analizojmë ngjarjen Skandimi i Portit nga hosti 10.201.3.149 në 10.201.0.72, duke klikuar në Veprat > Flukset e lidhura. Nis një kërkim për flukset dhe jep informacionet relevante.
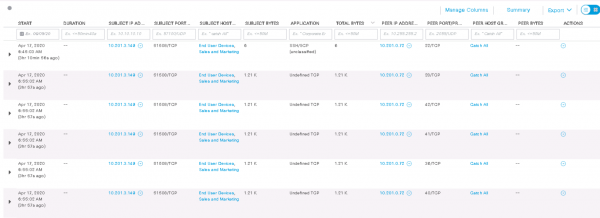
Siç e shohim, ky host nga një port i tij 51508/TCP skanoi para 3 orësh hostin e destinuar në portet 22, 28, 42, 41, 36, 40 (TCP). Disa fusha nuk shfaqin informacion ose për shkak se jo të gjitha fushat Netflow mbështeten në eksportuesin Netflow.
6. Analiza e malware-ve të shkarkuar me CTA
CTA (Analiza Kognitive e Kërcënimeve) — analitika cloud Cisco, e cila integrohet shkëlqyer me Cisco StealthWatch dhe lejon të plotësohet analiza pa nënshkrim me atë sipas nënshkrimeve. Kështu bëhet e mundur zbulimi i trojanëve, worms rrjetë, malware-ve të ditës zero dhe malware-ve të tjera dhe shpërndarja e tyre brenda rrjetit. Gjithashtu, teknologjia e përmendur më parë ETA lejon të analizohet komunikimet e tilla të dëmshme edhe në trafik të enkriptuar.
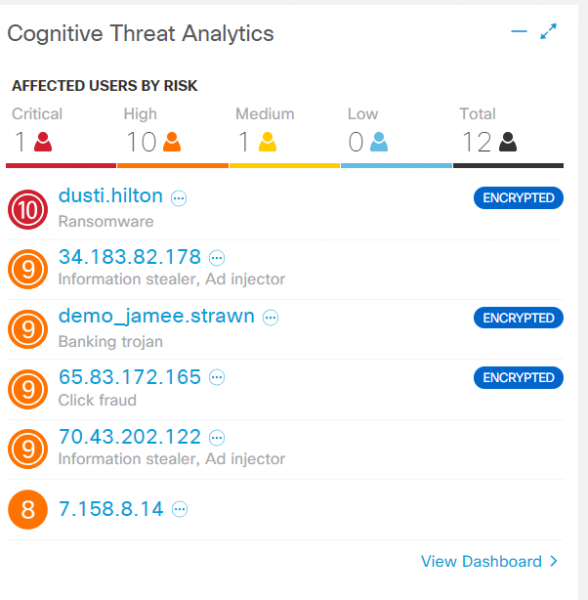
Të paktën në kartën e parë në ndërfaqen web, ka një widget të veçantë Analiza Kognitive e Kërcënimeve. Përshtypja e shkurtër tregon për kërcënimet e zbuluara në hostet e përdoruesve: trojan, malware mashtrues, malware reklamues të bezdisshëm. Fjala “E Enkriptuar” është dëshmia e funksionit të ETA. Duke klikuar në host, shfaqet të gjitha informacionet, ngjarjet e sigurisë duke përfshirë log-ët për CTA.
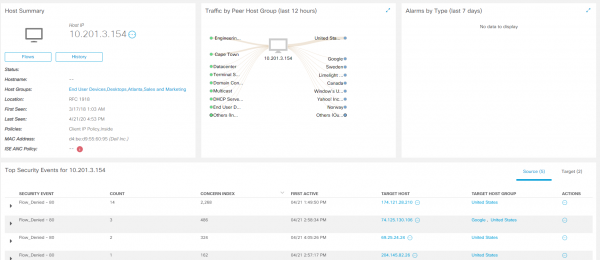
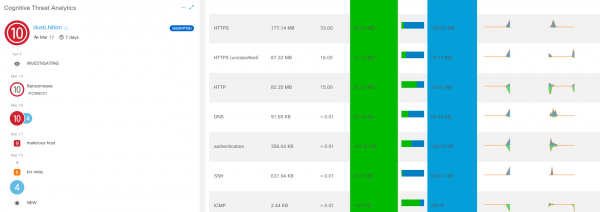
Duke kaluar mbi çdo hap CTA, ngjarjet ofrojnë informacion të detajuar mbi ndërveprimin. Për një analizë të plotë, duhet të klikoni mbi Shiko Detajet e Ngjarjeve, dhe do të hyni në një konsolë të veçantë Analiza Kognitive e Kërcënimeve.
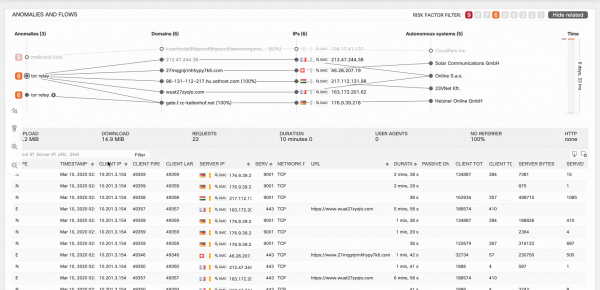
Në këndin e sipërm të djathtë, filtrimi lejon të shfaqet ngjarjet sipas nivelit të kriticitetit. Duke kaluar mbi një anomali të cụnt, në fund të ekranit shfaqen log-et me përkatësin e tij në të djathtë. Kështu, specialisti i departamentit të sigurisë informon qartë se cili host i infektuar filloi të kryejë cilat veprime pas cilave veprime.
Më poshtë është një shembull tjetër — trojani bankar, me të cilin ishte infektuar hosti 198.19.30.36. Ky host filloi të ndërveprojë me domainet e dëmshme, dhe në log-ët shfaqet informacioni mbi flukset e këtyre ndërveprimeve.
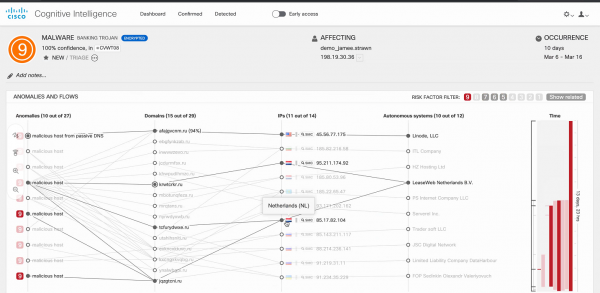
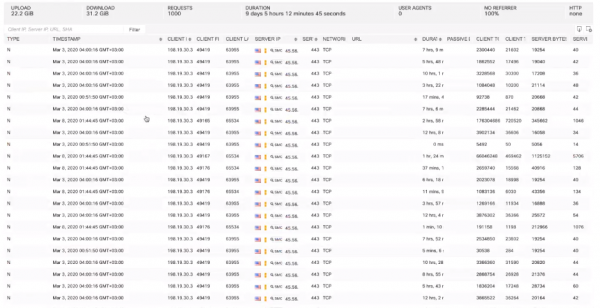
Një nga zgjidhjet më të mira që mund të jetë, është të izoloni host-in falë Cisco ISE për trajtim dhe analizë të mëtejshme. me Cisco ISE për trajtim dhe analizë të mëtejshme.
Përfundim
Zgjidhja Cisco StealthWatch është një nga liderët në produktet për monitorimin e rrjetit, si nga pikëpamja e analizës së rrjetit ashtu edhe të sigurisë informative. Ajo mundëson zbërthimin e interakteve ilegjitime brenda rrjetit, vonesave të aplikacioneve, përdoruesve më aktivë, anomali, malware dhe APT. Më tej, mund të identifikoni skanimet, pentesterët, të kryeni auditime të kriptografisë në trafikun HTTPS. Më shumë raste përdorimi mund të gjeni në .
Nëse dëshironi të kontrolloni sa mirë dhe në mënyrë efikase funksionon rrjeti juaj, dërgoni .
Në periudhën në vijim planifikojmë disa publikime teknike mbi produkte të ndryshme të sigurisë informative. Nëse jeni të interesuar për këtë temë, ndiqni përditësimet në kanalet tona (, , , )!
Burimi: habr.com
