

Aktualisht po punoj në një kompani ofrues shërbimesh software, veçanërisht në zgjidhje për menaxhimin e aksesit. Përvoja ime "nga jeta e kaluar" është e lidhur me anën e klientit - një organizatë të madhe financiare. Atëherë, grupi ynë për kontrollin e aksesit në departamentin e sigurisë informative nuk mund të mburrej me kompetenca të mëdha në IdM. Ne mësuam shumë gjatë këtij procesi, duhej të kalonim nëpër një sasi të madhe provash që të ndihmonim në ndërtimin e një mekanizmi funksional të menaxhimit të të drejtave të përdoruesve në sistemet informative.
Duke bashkuar përvojën time të fituar me shumë mundim si klient me njohuritë dhe kompetencat e ofruesve, dëshiroj të ndaj me ju një udhëzim në thelb hap pas hapi: si të krijoni një model të menaxhimit të aksesit të bazuar në role në një kompani të madhe, dhe çfarë do të sjellë kjo në fund. Udhëzimi im përbëhet nga dy pjesë: e para - përgatitemi për të ndërtuar modelin, e dyta - ndërtimi i vetë modelit. Këtu është pjesa e parë, përgatitore.
Shënim: Ndërtimi i modelit të rolit - ndodh fatkeqësisht, nuk është një rezultat, por një proces. Më saktë, madje një pjesë e procesit të krijimit të një ekosistemi të menaxhimit të aksesit në kompani. Pra, përgatituni për një lojë afatgjatë.
Së pari, le të sqarojmë - çfarë është menaxhimi i aksesit të bazuar në role? Supozoni se keni një bankë të madhe me dhjetëra, madje qindra mijëra punonjës (subjekte), secili prej të cilëve ka dhjetëra të drejta akses në qindra sisteme informative bankare (objekte). Tani, shumëzoni numrin e objekteve me numrin e subjekteve - ashtu si kaq marrëdhënie minimale duhet të ndërtoni fillimisht dhe pastaj të kontrolloni. A është e mundur ta bëni këtë manualisht? Sigurisht që jo - për të zgjidhur këtë problem janë krijuar rolet.
Rol - është një grup fuqish që nevojiten për një përdorues ose grup përdoruesish për të kryer detyra të caktuara pune. Çdo punonjës mund të ketë një ose më shumë role, dhe çdo rol mund të përmbajë nga një deri në shumë fuqi, që i janë lejuar përdoruesit brenda këtij roli. Rolet mund të jenë të lidhura me pozita të caktuara, departamente ose detyra funksionale të punonjësve.
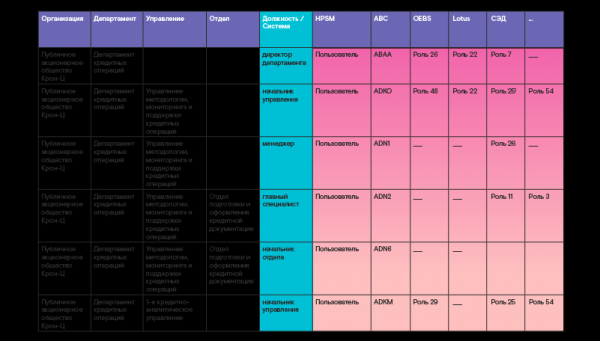
Rollet zakonisht krijohen nga të drejtat individuale të punonjësve në çdo sistem informacioni. Më pas, nga rolet e çdo sistemi formohen rolet globale të biznesit. Për shembull, roli biznesor 'menaxher krediti' do të përfshijë disa role të veçanta në sistemet informacioni të cilat përdoren në zyrën e klientit të bankës. Të themi, në sisteme si sistemi kryesor i bankës automatizuar, moduli i kasës, sistemi i menaxhimit të dokumenteve elektronike, menaxheri i shërbimeve dhe të tjerë. Rolet e biznesit zakonisht lidhen me strukturën organizative - thënë ndryshe, me grupin e departamenteve të kompanisë dhe pozitat në to. Çdo kategori formon një matricë globale rolesh (shembullin e jap në tabelën më poshtë).
Duhet theksuar se ndërtimi i një modeli 100% të rolit, duke siguruar të gjitha të drejtat e nevojshme për punonjësit e çdo pozite në një strukturë tregtare, është thjesht i pamundur. Ashtu siç nuk është e nevojshme. Sepse modeli i rolit nuk mund të jetë statik, pasi ai varet nga mjedisi që ndryshon vazhdimisht. Dhe nga ndryshimi i veprimtarisë biznesore të kompanisë, e cila për pasojë ndikon në ndryshimin e strukturës organizative dhe funksionalitetit. Dhe nga mungesa e sigurimit të plotë me burime, dhe nga mosrespektimi i udhëzimeve të punës, dhe nga dëshira për fitim në dëm të sigurisë, dhe nga shumë faktorë të tjerë. Prandaj, duhet ndërtuar një model roli që mund të mbulojë deri në 80% të nevojave të përdoruesve për të drejtat bazike të nevojshme kur emërohen në pozita. Ndërsa 20% të tjerat ata mund t’i kërkojnë më vonë me kërkesa të veçanta, nëse është e nevojshme.
Sigurisht, mund të pyesni: 'A nuk ka fare modele 100% të rolit?' Pse jo, ndodhin, për shembull, në struktura jo fitimprurëse, të cilat nuk janë të prekur nga ndryshime të shpeshta, – në ndonjë institut kërkues. Ose në organizata të kompleksit industrial ushtarak me një nivel të lartë mbrojtjeje, ku siguria është prioritet. Po ashtu ndodhin edhe në struktura tregtare, por brenda një departamenti të veçantë, puna e të cilit është një proces mjaft statik dhe parashikues.
Pika kryesore e menaxhimit të rolit është thjeshtimi i ndarjes së të drejtave, sepse numri i rolëve është ndjeshëm më i vogël se sa numri i përdoruesve të sistemit informacionit. Kjo është e vërtetë për çdo industri.
Merrni një kompani shitjesh me pakicë: aty punojnë mijëra shitës, por grupi i të drejtave në sistemin N është i njëjtë për ta, dhe për ta do të krijohet një rol i vetëm. Kur vjen një shitës i ri në kompani, automatikisht i jepet roli i nevojshëm në sistem, ku tashmë janë të gjitha kompetencat e nevojshme. Njësoj, me një klik mund të ndryshoni të drejtat për mijëra shitës njëherësh, për shembull, të shtoni një opsion të ri për krijimin e raporteve. Nuk është e nevojshme të bëni mijëra operacione, duke lidhur të drejtat e reja me çdo llogari – mjafton të shtoni këtë opsion në rol, dhe ajo do të shfaqet për të gjithë shitësit në të njëjtën kohë.
Një tjetër avantazh i menaxhimit të rolit është përjashtimi i dhënies së të drejtave të papajtueshme. Domethënë, punonjësi që ka një rol të caktuar në sistem, nuk mund të ketë një rol tjetër njëkohësisht, të drejtat e të cilit nuk duhet të përkasin me të drejtat në rolin e parë. Një shembull i qartë është ndalimi i përzierjes së funksioneve të hyrjes dhe kontrollit të operacioneve financiare.
Të gjithë ata që janë të interesuar, si lindi menaxhimi i rolit të qasjes, mund
të bëjnë një zhytje në histori
Nëse i referohemi historisë, për herë të parë komuniteti IT filloi të mendojë për metodat e menaxhimit të qasjes që në vitet 70 të shekullit të 20. Edhe pse aplikacionet ishin atëherë mjaft të thjeshta, siç është tani, të gjithë dëshironin të menaxhonin lehtësisht qasjen ndaj tyre. Të ofronin, ndryshonin dhe kontrollonin të drejtat e përdoruesve – thjesht për të qenë më e thjeshtë për të kuptuar se cila qasje kishte secili prej tyre. Por në atë kohë nuk kishte standarde të përbashkëta, po zhvilloheshin sistemet e para të menaxhimit të qasjes, dhe çdo kompani bazohej në përfytyrimet dhe rregullat e saj të veta.
Tani dihen shumë modele të ndryshme menaxhimi të qasjes, por ato nuk u shfaqën menjëherë. Le të ndalemi te ato që dhanë një kontribut të dukshëm në zhvillimin e këtij drejtimi.
Modeli i parë dhe ndoshta më i thjeshtë është Menaxhimi diskrecional (zgjedhor) i qasjes (DAC – Kontrolli i aksesit të diskrecionit). Ky model supozon ndarjen e të drejtave nga të gjithë pjesëmarrësit e procesit të aksesit. Çdo përdorues merr qasje në objekte ose operacione të caktuara. Në thelb, këtu shumë subjekte të të drejtave korrespondon me shumë objekte. Ky model u shpall shumë fleksibël dhe shumë i komplikuar për t'u mbajtur: listat e aksesit me kalimin e kohës bëhen gjigante dhe të vështira për t'u kontrolluar.
Modeli i dytë është Kontrolli i detyrueshëm i aksesit (MAC — Kontrolli i detyrueshëm i aksesit). Sipas këtij modeli, çdo përdorues merr qasje në një objekt në përputhje me lejen e dhënë për një nivel të caktuar të confidencialitetit të të dhënave. Në përputhje, objektet duhet të klasifikohen sipas nivelit të confidencialitetit. Në ndryshim nga modeli i parë më fleksibël, ky është shumë i rreptë dhe kufizues. Përdorimi i tij nuk justifikohet kur një kompani ka shumë burime informative të ndryshme: për të ndarë qasjen në burime të ndryshme, do të nevojitet të krijohen shumë kategori që nuk do të përputhen.
Në lidhje me përshtatshmërinë e dukshme të këtyre dy metodave, komuniteti IT vazhdoi zhvillimin e modeleve më fleksibël dhe më universale për të mbështetur lloje të ndryshme politikat organizative të kontrollit të aksesit. Dhe kështu lindi modeli i tretë i menaxhimit të aksesit të bazuar në role! Ky qasje u tregua më premtuese, pasi ai kërkon jo vetëm autorizimin e identitetit të përdoruesit, por edhe funksionet e tij të punës në sisteme.
Strukturën e parë të përshkruar qartë të modelit të rolit e propozuan shkencëtarët amerikanë Devid Ferrajllo dhe Richard Kun nga Instituti Kombëtar i Standardeve dhe Teknologjisë të SHBA-së në vitin 1992. Atëherë u shfaq për herë të parë termi RBAC (Kontrolli i aksesit të bazuar në role). Këto hulumtime dhe përshkrimet e komponenteve kryesore si dhe marrëdhëniet e tyre shërbyen si bazë për standardin aktual INCITS 359-2012, të miratuar nga Komiteti Ndërkombëtar për Standardet e Teknologjisë së Informacionit (INCITS).
Standardi definon rolin si "një funksion në kontekstin e organizatës me një semantikë të lidhur në lidhje me kompetencat dhe përgjegjësitë e ngarkuara me përdoruesin e emëruar në rol." Dokumenti përcakton elementet kryesore të RBAC – përdoruesit, sesionet, rolet, lejet, operacionet dhe objektet, si dhe marrëdhëniet dhe lidhjet midis tyre.
Standardi jep strukturën minimale të nevojshme për ndërtimin e modelit të rolit – bashkimin e të drejtave në role dhe pastaj dhënien e aksesit përdoruesve përmes këtyre roleve. Përcaktohen mekanizmat e krijimit të roleve nga objektet dhe operacionet, dhe përshkruhen hierarkia e roleve dhe trashëgimia e kompetencave. Në çdo kompani ekzistojnë role që bashkojnë kompetencat elementare, të cilat janë të nevojshme për të gjithë punonjësit e kompanisë. Kjo mund të jetë aksesi në email, në SED, në portalin e kompanisë etj. Këto kompetenca mund të përfshihen në një rol të përbashkët të quajtur "punonjës", dhe nuk do të nevojitet të përmenden të gjitha të drejtat elementare repetitivisht në çdo rol më të lartë. Mjafton të thuhet thjesht se roli "punonjës" trashëgohet.
Më vonë, standardi u plotësua me atribute të reja të aksesit të lidhura me ambientin që ndryshon vazhdimisht. U shtua mundësia për futjen e kufizimeve statike dhe dinamike. Kufizimet statike nënkuptojnë pamundësinë e kombinimit të roleve (ky është futja dhe kontrolli i operacioneve të përmendura më sipër). Kufizimet dinamike mund të përcaktohen nga parametra që ndryshojnë, për shembull, koha (orët e punës/jo të punës ose ditët), vendndodhja (zyra/shtëpi) etj.
Veçmas është e rëndësishme të përmendim menaxhimin e aksesit të bazuar në atribute (ABAC - Attribute-based access control). Qasja ndërttohet mbi ofrimin e aksesit përmes rregullave të ndarjes së atributeve. Ky model mund të përdoret veçmas, por shpesh plotëson aktivisht modelin klasik të rolit: për një rol të caktuar mund të shtohen atribute të përdoruesve, burimeve dhe pajisjeve, si dhe kohës ose vendndodhjes. Kjo lejon përdorimin e më pak roleve, vendosjen e kufizimeve shtesë dhe sigurimin e një accessi minimal të nevojshëm, dhe, për pasojë, rritjen e sigurisë.
Për shembull, një kontabilist mund t'i jepet akses në llogaritë nëse punon në një rajon të caktuar. Atëherë vendndodhja e specialistit do të krahasohet me një vlerë referuese të caktuar. Ose mund të jepet akses në llogaritë vetëm nëse përdoruesi autentikohet nga një aparat i regjistruar në listën e pajisjeve të lejuara. Një shtesë e mirë për modelin e roleve, por nuk përdoret shpesh nga vetë natyra e nevojës për të krijuar shumë rregulla dhe tabela lejesh ose kufizimesh.
Të jap një shembull të përdorimit të ABAC nga jeta ime e "shkurtër". Në bankën tonë kishte disa degë. Punonjësit e zyrave për klientë në këto degë realizonin operacione krejt të njëjta, por duhej të punonin në sistemin kryesor vetëm me llogaritë e rajonit të tyre. Fillimisht filluam të krijonim role të veçanta për çdo rajon – dhe kaq shumë role me funksionalitet të përsëritur dhe me akses në llogari të ndryshme rezultuan që kishim shumë me të vërtetë! Përshtatur duke përdorur atributin e vendndodhjes për përdoruesit dhe duke e lidhur atë me një gamë të caktuar llogarish për verifikim, reduktuam ndjeshëm numrin e roleve në sistem. Si rezultat, mbetën vetëm role për një degë, të cilat u kopjuan përpozitat përkatëse në të gjitha degët e tjera territoriale të bankës.
Tani le të flasim për hapat përgatitorë të nevojshëm, pa të cilët është thjesht e pamundur të ndërtohet një model funksional roli.
Hapi 1. Krijojmë një model funksional
Sfillimi duhet të nisë me krijimin e një modeli funksional – një dokumenti të nivelit të lartë që përshkruan detyrat e çdo njësie dhe çdo pozite. Përgjithësisht, informacioni në të përfitohet nga dokumente të ndryshme: udhëzime pozite dhe rregullore për njësitë e veçanta – departamentet, menaxhmet, departamentet. Modeli funksional duhet të jetë në përputhje me të gjitha njësitë e interesuara (biznesi, kontrolli internal, sigurimi) dhe i miratuar nga drejtoria e kompanisë. Për çfarë është ky dokument? Në mënyrë që modeli i rolit të mund të referohet në të. Për shembull, nëse do të ndërtosh një model roli mbi bazën e të drejtave ekzistuese të punonjësve – të nxjerra nga sistemi dhe "të sjella në një standard të vetëm". Atëherë, gjatë miratimit të rolave të marra me pronarin e sistemit mund të referoheni në pikën specifike të modelit funksional, mbi të cilin përfshihet ajo ose kjo e drejte në rol.
Hapi 2. Auditojmë sistemet IT dhe përgatitim një plan prioritetizimi
Në fazën e dytë duhet të bëhet një auditi i sistemeve IT, për të kuptuar si është organizuar aksesimi në to. Për shembull, në kompaninë time financiare ishin në përdorim disa qindra sisteme informacioni. Në të gjitha sistemet kishte disa elemente të menaxhimit të rolit, në shumicën – disa role, por kryesisht në letër ose në manualin e sistemit – ato kishin kohë që ishin të përmbushura dhe aksesimi në to ishte ndarë sipas kërkesave reale të përdoruesve. Natyrisht, ndërtimi i një modeli roli menjëherë në disa qindra sisteme është thjesht i pamundur, duhet të fillojmë nga diçka. Ne bëmë një analizë të thelluar të procesit të menaxhimit të aksesit, për të përcaktuar nivelin e tij të pjekurisë. Gjatë analizës zhvilluam kritere për prioritetizimin e sistemeve informacioni – kriticiteti, gatishmëria, planet për çaktivizim etj. Me ndihmën e tyre vendosëm rendin për zhvillimin/aktualizimin e modeleve të rolit për këto sisteme. Për më tepër, përfshimë modelet e rolit në planin për integrimin me zgjidhjen e Menaxhimit të Identitetit, për të automatizuar menaxhimin e aksesit.
Pra, si ta përcaktojmë kriticitetin e sistemit? Jepni vetes këto pyetje:
- A është sistemi i lidhur me proceset operacionale, nga të cilat varet aktiviteti kryesor i kompanisë?
- A dobish li shkelja e funksionimit të sistemit në integritetin e aseteve të kompanisë?
- Cila është koha maksimale e pranueshme e ndërprerjes së sistemit, pas së cilës është e pamundur të rikuperohet aktiviteti?
- A mund të çojë shkelja e integritetit të informacionit në sistem në pasoja të pakthyeshme, si financiare, ashtu edhe reputacionale?
- Kritikë ndaj mashtrimit. Prania e funksionalitetit, për të cilin, nëse nuk kontrollohet mjaftueshëm, është e mundur të kryhen veprime mashtruese të brendshme/ekstreme;
- Cilat janë kërkesat e legjislacionit, si dhe rregullat dhe procedurat e brendshme për këto sisteme? A do të ketë ndëshkime nga autoritetet rregullatore për mosrespektimin?
Në kompaninë tonë financiare kemi kryer një auditim siç e thashë. Menaxhmenti zhvilloi një procedurë auditimi të Rishikimit të të Drejtave të Qasjes, për të bërë një pasqyrë mbi përdoruesit ekzistues dhe të drejtat e tyre fillimisht në ato sisteme informacioni që ishin në listën e përparësive më të larta. Njësia e sigurisë u emërua si pronar i këtij procesi. Por për të marrë një pamje të plotë të të drejtave të qasjes në kompani, ishte e nevojshme të përfshiheshin në procesin e njësitë e IT dhe biznesit. Dhe këtu filluan mosmarrëveshjet, keqkuptimet, dhe ndonjëherë edhe sabotimi: askush nuk do të dëshirojë të largohet nga detyrat e tij aktuale dhe të angazhohet në aktivitete që, në shikim të parë, duken të paqarta.
Shënim: Kompani të mëdha me procese të zhvilluara IT sigurisht që janë të njohura me procedurën e auditimit IT – kontrolli i përgjithshëm IT (ITGC), i cili lejon identifikimin e mangësive në proceset IT dhe vendosjen e kontrollit në mënyrë që të përmirësojnë proceset në përputhje me praktikat më të mira (ITIL, COBIT, IT Governance etj.). Ky auditim lejon IT-në dhe biznesin të kuptojnë më mirë njëri-tjetrin dhe të zhvillojnë një strategji të përbashkët, të analizojnë rreziqet, të optimizojnë kostot, dhe të zhvillojnë qasje më efektive në punë.
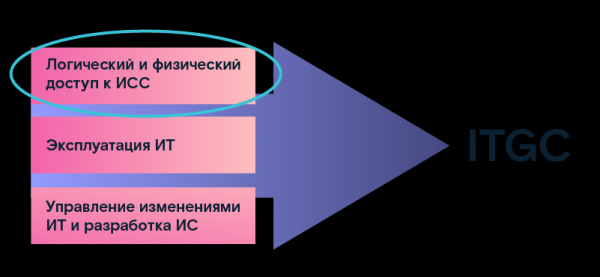
Një nga drejtimet e auditi është përcaktimi i parametrave të aksesit logjik dhe fizik në sistemet informatike. Të dhënat e marra i kemi përdorur si bazë për përdorim të mëtejshëm në ndërtimin e modelit të rolit. Si rezultat i këtij auditi, ne morëm një regjistër të sistemeve IT, ku u përcaktuan parametrat e tyre teknikë dhe u dhanë përshkrime. Për më tepër, për çdo sistem u caktua një pronar nga drejtimi biznesor, në interes të të cilit funksiononte: pikërisht ai ishte përgjegjës për proceset biznesore që ky sistem shërbente. Gjithashtu, u emërua një menaxher i shërbimit IT, përgjegjës për realizimin teknik të nevojave të biznesit në një IS specifike. U regjistruan sistemet më kritike për kompaninë dhe parametrat e tyre teknikë, afatet për futjen dhe heqjen nga funksionimi etj. Këta parametra ndihmuan shumë në procesin e përgatitjes për ndërtimin e modelit të rolit.
Hapi 3 Krijojmë metodologjinë
Çelësi i suksesit të çdo pune është metoda e duhur. Prandaj, për ndërtimin e modelit të rolit dhe për kryerjen e auditit, na nevojitet të krijojmë një metodologji, në të cilën do të përshkruajmë ndërveprimin ndërmjet njësi, do të përcaktojmë përgjegjësitë në rregulloret e kompanisë etj.
Për të filluar, është e nevojshme të shqyrtojmë të gjitha dokumentet që përcaktojnë rendin e ofrimit të të drejtave dhe qasjes. Në term të mirë, proceset duhet të jenë të dokumentuara në disa nivele:
- kërkesat e përgjithshme korporative;
- kërkesat për fushat e sigurisë së informacionit (varet nga drejtimet e aktivitetit të organizatës);
- kërkesat për proceset teknologjike (udhëzime, matricat e aksesit, orientimet metodologjike, kërkesat për konfigurimet).
Në kompaninë tonë financiare, zbuluam shumë dokumente të vjetruara – u detyruam t'i sjellim ato në përputhje me proceset e reja të implementuara.
Me përporosinë e drejtuesve, u krijua një grup pune, në të cilin morën pjesë përfaqësuesit e fushave të sigurisë, IT-së, biznesit dhe kontrollit të brendshëm. Në porosinë u shënuan qëllimet e krijimit të grupit, drejtimi i veprimtarisë, periudha e ekzistencës dhe personat përgjegjës nga çdo anë. Përveç kësaj, ne zhvilluam një metodologji për kryerjen e auditeve dhe rendin e ndërtimit të modelit të rolit: ato u miratuan nga të gjithë përfaqësuesit përgjegjës të fushave dhe u miratua nga drejtësia e kompanisë.
Dokumentet që përshkruajnë rendin e zhvillimit të punëve, afatet, përgjegjësinë etj. janë garanci që në rrugën drejt qëllimit të dëshiruar, i cili në fillim nuk është i qartë për të gjithë, askush nuk do të ketë pyetje si "për çfarë po e bëjmë këtë, përse na nevojitet dhe të ngjashme" dhe nuk do të jetë e mundur të "shkëputet" ose të ngadalësohet procesi.
Hapi 4. Regjistrojmë parametrat e modelit aktual të menaxhimit të aksesit.
Krijojmë atë që quhet "pashaporti i sistemit" në lidhje me menaxhimin e aksesit. Në thelb, kjo është një anketë për një sistem të veçantë informacioni, në të cilin janë regjistruar të gjitha algoritmet e menaxhimit të aksesit ndaj tij. Kompanitë që kanë zbatuar tashmë zgjidhje të klasës IdM, sigurisht që janë të njohura me një anketë të tillë, pasi kjo është pikënisja për studimin e sistemeve.
Disa parametra të sistemit dhe pronarëve janë transferuar në anketë nga regjistri IT (shiko hapi 2, auditimi), por janë shtuar edhe të rinj:
- si realizohet menaxhimi i llogarive (drejt në DB ose përmes ndërfaqeve programore);
- si hyjnë përdoruesit në sistem (me një llogari të veçantë ose duke përdorur llogarinë AD, LDAP ose të tjera);
- cilat nivele aksesimi përdoren në sistem (niveli i aplikacionit, niveli sistemor, përdorimi i burimeve të skedarëve në rrjet);
- përshkrimi dhe parametrat serverësh, mbi të cilat operon sistemi;
- cilat operacione mbi menaxhimin e llogarive mbështeten (bllokim, rinovim etj.);
- për çfarë algoritmesh ose rregullash formohet identifikuesi i përdoruesit të sistemit;
- për cilin atribut mund të vendoset lidhja me regjistrin e punonjësit në sistemin e burimeve njerëzore (emri, numri i tabelës ose të tjera);
- të gjithë atributet e mundshme të llogarive dhe rregullat e plotësimit të tyre;
- cilat të drejta aksesimi ekzistojnë në sistem (rollet, grupet, të drejtat atomike etj., nëse ekzistojnë të drejta të përfshira ose hierarkike);
- mekanizmat e ndarjes së të drejtave të aksesit (sipërfaqeve, degëve, funksionaliteteve etj.);
- a ekzistojnë rregulla për ndarjen e të drejtave në sistem (SOD – Ndarja e Detyrave), dhe si funksionojnë ato;
- si përpunohen në sistem ngjarjet e mungesës, kalimit, shkarkimit, përditësimit të të dhënave për punonjësit etj.
Mund të vazhdojmë këtë listë me detaje sipas parametrave të ndryshëm dhe objekteve të tjera që janë të angazhuara në procesin e menaxhimit të aksesit.
Hapi 5. Krijoni një përshkrim të orientuar nga biznesi për fuqitë
Një dokument tjetër që na nevojitet gjatë ndërtimit të modelit të funksioneve është një doracak për të gjitha fuqitë e mundshme (të drejtat) që mund t'u jepen përdoruesve në sistemin informacionit me një përshkrim të detajuar të funksionit të biznesit që qëndron pas saj. Shpesh fuqitë në sistem janë të koduara me emra të caktuar, përbërë nga shkronja dhe numra, dhe punonjësit e biznesit nuk mund të kuptojnë se çfarë qëndron pas këtyre simboleve. Atëherë ata shkojnë në shërbimin IT, dhe aty… gjithashtu nuk mund të përgjigjen në pyetje, për shembull, në lidhje me të drejtat e rrallë të përdorura. Atëherë duhet të bëhet testim shtesë.
Mirë është nëse përshkrimi i biznesit tashmë ekziston ose madje ekziston një bashkim i këtyre të drejtave në grupe dhe role. Për disa aplikacione, praktika më e mirë është krijimi i një doracak të tillë që në fazën e zhvillimit të tyre. Por kjo ndodh rrallë, prandaj sërish shkojmë në departamentin IT për të mbledhur informacion mbi të gjitha fuqitë e mundshme dhe për t'i përshkruar ato. Doracaku ynë në fund do të përmbajë sa vijon:
- emri i fuqisë, duke përfshirë objektin, për të cilin zbatohen të drejtat e aksesit;
- veprimi që lejohet të bëhet me objektin (shikimi, ndryshimi etj., mundësia e kufizimi, për shembull, sipas kritereve territoriale ose grupit të klientëve);
- kod i fuqisë (kodi dhe emri i funksionit/kërkesës së sistemit, të cilat mund të realizohen duke përdorur fuqinë);
- përshkrimi i fuqisë (një përshkrim i detajuar i veprimeve në SIS gjatë zbatimit të fuqisë dhe pasojave të saj për procesin;
- statusi i fuqisë: 'Aktiv' (nëse fuqia është caktuar të paktën një përdoruesi) ose 'Jo aktiv' (nëse fuqia nuk përdoret).
Hapi 6 Eksporto të dhënat nga sistemet mbi përdoruesit dhe të drejtat dhe përputhu me burimin e të dhënave mbi punonjësit
Në fazën përfundimtare të përgatitjes, është e nevojshme të eksportoni të dhënat nga sistemet informacioni për të gjithë përdoruesit dhe të drejtat që ata kanë në këtë moment. Këtu ka dy skenarë. Së pari: departamenti i sigurisë ka qasje direkte në sistem dhe ka mjete për të eksportuar raportet përkatëse, që ndodh rrallë, por është shumë e përshtatshme. Së dyti: dërgojmë një kërkesë në IT për të marrë raportet në formatin e duhur. Praktika tregon se: të bisedosh me IT-në dhe të marrësh të dhënat e nevojshme në herën e parë nuk është e lehtë. Duhet të bësh disa përpjekje derisa informacioni të merret në formatin e dëshiruar.
Cilat të dhëna duhet të eksportohen:
- Emri i llogarisë
- Emri dhe mbiemri i punonjësit, për të cilin është e lidhur
- Statusi (aktiv apo i bllokuar)
- Data e krijimit të llogarisë
- Data e përdorimit të fundit
- Lista e të drejtave/grupeve/rolave të disponueshme
Kështu, ne kemi marrë eksporte nga sistemi me të gjithë përdoruesit dhe të gjitha të drejtat që u janë dhënë atyre. Dhe menjëherë i kemi lënë mënjanë të gjitha llogaritë e bllokuara, pasi puna për ndërtimin e modelit të rolit do të zhvillohet vetëm për përdoruesit aktivë.
Pastaj, nëse kompania juaj nuk ka mjete automatizuese për mbylljen e aksesit për punonjësit e pushuar (diçka që ndodh shpesh) ose ka një automatizim patchwork që nuk funksionon gjithmonë siç duhet, duhet të identifikoni të gjithë "shpirtrat e vdekur". Këtu flasim për llogaritë e punonjësve të pushuar, të drejtat e të cilëve për ndonjë arsye nuk janë bllokuar, – ato duhet të bllokohen. Për këtë, ne përputhim të dhënat e eksportuara me burimin e kadrove. Eksportin e kadrove gjithashtu duhet ta marrim paraprakisht nga departamenti që menaxhon bazën e të dhënave të punonjësve.
Është e nevojshme të veçojmë llogaritë, pronarët e të cilave nuk janë gjetur në bazën e të dhënave, të pa lidhura me askënd, pra llogaritë pa pronar. Nga ky listë do të na nevojitet data e përdorimit të fundit: nëse ajo është relativisht e fundit, do të duhet akoma të kërkojmë pronarët. Këtu mund të përfshihen llogaritë e kontraktuesve të jashtëm ose llogaritë e shërbimit, të pa lidhura me askënd, por të lidhura me ndonjë proces. Për të sqaruar përkatësinë e llogarive, mund të dërgojmë letër në të gjitha njësitë për të kërkuar informacion. Kur pronarët të gjejnë, do t'i fusim të dhënat e tyre në sistem: kështu do të identifikohen të gjitha llogaritë aktive, ndërsa të tjerat do t'i bllokojmë.
Kur shkarkimet tona të jenë pastruar nga regjistrimet e panevojshme dhe të mbeten vetëm llogaritë aktive, mund të fillojmë ndërtimin e modelit të rolit për sistemin specifik të informacionit. Por për këtë do të flas në artikullin e ardhshëm.
Autori: Lyudmila Sevastyanova, menaxhere për avancimin e Solar inRights
Burimi: habr.com
