

Për lansimin e versionit 12 të Sysmon, u njoftua më 17 Shtator në . Në të vërtetë, në këtë ditë dolën gjithashtu versione të reja të Process Monitor dhe ProcDump. Në këtë artikull, do të flas për një ndryshim kyç dhe të diskutueshëm në versionin 12 të Sysmon — tipin e ngjarjeve me ID-në e Ngjarjes 24, në të cilin regjistrohet puna me clipboard-in.
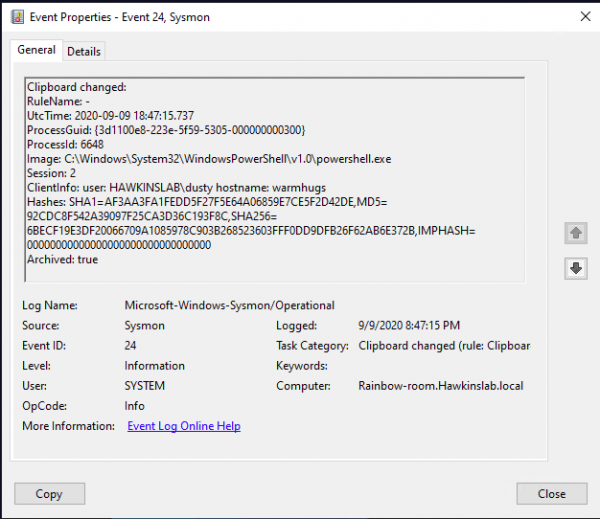
Informacioni nga ky tip ngjarjeje hap mundësi të reja për kontrollin e aktiviteteve të dyshimta (gjithashtu dhe vulnerabilitete të reja). Kështu, do të jeni në gjendje të kuptoni kush, nga ku dhe çfarë përpiqeshin të kopjonin. Nën këtë, përshkrimi i disa fushave të ngjarjes së re dhe disa raste përdorimi.
Ngjarja e re përmban fushat e mëposhtme:
Image: procesi nga i cili u regjistruan të dhënat në clipboard.
Session: sesioni në të cilin u krye regjistrimi në clipboard. Kjo mund të jetë system(0)
në punë në modalitetin interaktiv ose të largët, etj.
ClientInfo: përmban emrin e përdoruesit të sesionit, dhe në rastin e një sesioni të largët — emrin origjinal të hostit dhe adresën IP, nëse këto të dhëna janë të disponueshme.
Hashes: përcakton emrin e skedarit, në të cilin u ruajt teksti i kopjuar (njëlloj si punimi me ngjarjet e tipit FileDelete).
Archived: statusi, nëse teksti nga clipboard-i u ruajt në dosjen arkivore të Sysmon.
Dy fushat e fundit shkaktojnë shqetësim. Problemi është se që nga versioni 11, Sysmon mund (me konfigurimet përkatëse) të ruajë të dhëna të ndryshme në dosjen e tij arkivore. Për shembull, ID e Ngjarjes 23 regjistron ngjarjet e fshirjes së skedareve dhe mund të ruajë gjithashtu ato në të njëjtën dosje arkivore. Emrit të skedareve të krijuara si rezultat i punës me clipboard-in i shtohet etiketa CLIP. Skedarët e vetë përmbajnë të dhëna të sakta që u kopjuan në clipboard.
Kështu duken skedarët e ruajtur
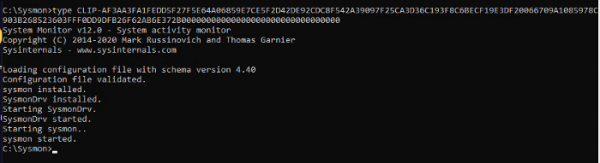
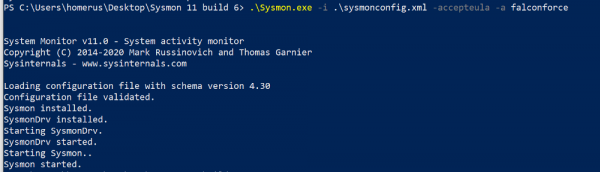
Ruajtja në skedar aktivizohet gjatë instalimit. Mund të vendosen lista të bardha procesesh, për të cilat teksti nuk do të ruhet.
Kështu duket instalimi i Sysmon me konfigurimin përkatës të dosjes arkivore:
Mendoj se është e nevojshme të përmendet menaxherët e fjalëkalimeve, të cilët gjithashtu përdorin clipboard-in. Prania e Sysmon në sistem me një menaxher fjalëkalimesh do t'ju lejojë (ose një sulmuesit) të kapni këto fjalëkalime. Nëse supozoni se dini se cili proces alokuan tekstin e kopjuar (dhe kjo nuk është gjithmonë procesi i menaxherit të fjalëkalimeve, por mund të jetë ndonjë svchost), ky përjashtim mund të shtohet në listën e bardhë dhe të mos ruhet.
Ndoshta nuk e dinit, por teksti nga shënimi i përkohshëm kapet nga serveri i largët kur kaloni në të në modalitetin e seancës RDP. Nëse keni diçka në shënimin e përkohshëm dhe kaloni midis seancave RDP, kjo informacion do të udhëtojë me ju.
Të përmbledhim mundësitë e Sysmon në lidhje me shënimin e përkohshëm.
Regjistrohen:
- Kopja tekstuale e tekstit të ngjitur përmes RDP dhe lokal;
- Kapja e të dhënave nga shënimi i përkohshëm nga utilitarë/proceset e ndryshme;
- Kopjimi/ngjitja e tekstit nga/në makinë virtuale lokale, edhe nëse ky tekst nuk është ngjitur ende.
Nuk regjistrohen:
- Kopjimi/ngjitja e skedarëve nga/në makinë virtuale lokale;
- Kopjimi/ngjitja e skedarëve përmes RDP
- Një virus që kap shënimin tuaj të përkohshëm shkruan vetëm në vetë shënimin e përkohshëm.
Megjithë paqartësinë e tij, ky lloj ngjarjesh do të ndihmojë për të rindërtuar algoritmin e veprimeve të sulmuesit dhe do të ndihmojë në identifikimin e të dhënave që nuk ishin të доступueshme më parë për formimin e postmortem pas sulmeve. Nëse regjistrimi i përmbajtjes në shënimin e përkohshëm është aktivizuar, është e rëndësishme të regjistrohet çdo fakt i qasjes në direktorinë arkivore dhe të identifikohen potencialisht të rrezikshme (të nisura jo nga sysmon.exe).
Për regjistrimin, analizimin dhe reagimin ndaj ngjarjeve të përmendura më lart, mund të përdoret mjeti , i cili kombinon të tri qasjet dhe, për më tepër, është një depo efikase qendrore e të gjitha të dhënave të paprocedura të mbledhura. Ne mund të konfiguroni integrimin e tij me sistemet e njohura SIEM për të minimizuar kostot e mbështetjes së licencave të tyre duke transferuar përpunimin dhe ruajtjen e të dhënave të paprocedura në InTrust.
Për të mësuar më shumë rreth InTrust, lexoni artikujt tanë të mëparshëm ose .
(artikulli popullor)
Burimi: habr.com
