

Sa sa herë bleni diçka në mënyrë spontane, duke u dorëzuar një reklame të bukur, dhe pastaj ajo gjë e dëshiruar fillimisht përfundon duke pluhurosur në dollap, në bodrum ose në garazh deri në pastrimin e radhës ose transferimin? Si rezultat — zhgënjim për shkak të pritshmërive të paarsyetuara dhe parave të shpenzuara kot. Më e keqja është kur diçka e tillë ndodh me biznesin. Shpesh, hile marketingu janë aq të mira, sa që kompanitë blejnë zgjidhje të shtrenjta, duke mos parë plotësisht imazhin e përdorimit të saj. Megjithatë, testimi i provës ndihmon për të kuptuar si të përgatitet infrastruktura për integrim, cila funksionalitet dhe në çfarë sasi duhet të zbatohet. Kështu mund të shmanget një numër i madh problemesh për shkak të zgjedhjes së produktit "me sy të mbyllur". Për më tepër, zbatimi pas një "piloti" të mirë do të sjellë shumë më pak shqetësime për inxhinierët. Le të shohim pse testimi pilot është kaq i rëndësishëm për një projekt të suksesshëm, duke marrë si shembull mjetin popullor për kontrollin e aksesit në rrjetin korporativ — Cisco ISE. Do të shqyrtojmë si opsionet standarde ashtu edhe ato të pazakonta të përdorimit të zgjidhjes, që kemi hasur në përvojën tonë.
Cisco ISE — "Server Radius në steroide"
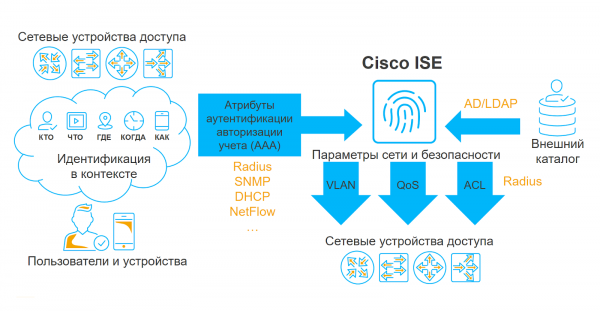
Cisco Identity Services Engine (ISE) është një platformë për ndërtimin e një sistemi kontrolli të aksesit në rrjetin lokal të organizatës. Në komunitetin e ekspertëve, produkti është quajtur "Server Radius në steroide" për nga cilësitë e tij. Pse kështu? Në thelb, zgjidhja është një server Radius, të cilit i janë shtuar një numër i madh shërbimesh dhe "pecësh", që lejojnë marrjen e një sasi të madhe informacioni kontekstual dhe aplikimin e kësaj përmbajtjeje të të dhënave në politikat e aksesit.
Si çdo server tjetër Radius, Cisco ISE bashkëpunon me pajisjet e rrjetit në nivelin e aksesit, grumbullon informacion mbi të gjitha përpjekjet për të hyrë në rrjetin korporativ dhe, në bazë të politikave të autentifikimit dhe autorizimit, lejon ose ndalon përdoruesit në LAN. Megjithatë, mundësia për profilizim, kontrollim dhe integrim me zgjidhje të tjera të sigurisë informuese lejon që logjika e politikës së autorizimit të komplikohet ndjeshëm dhe kështu të zgjidhë detyra mjaft të vështira dhe interesante.
Nuk duhet të zbatohet, por duhet të pilotohet: pse është e nevojshme testimi?
Vlera e testimit pilot qëndron në demonstrimin e të gjitha mundësive të sistemit në infrastrukturën specifike të institucionit përkatës. Jam i bindur se pilotimi i Cisco ISE para implementimit është i dobishëm për të gjithë pjesëmarrësit e projektit, dhe ja pse.
Kjo u jep integratorëve një pamje të qartë të pritshmërive të klientit dhe ndihmon në formimin e një detyre teknike të saktë, e cila përmban shumë më tepër detaje sesa fraza e zakonshme "bëni që gjithçka të jetë mirë". "Piloti" na lejon të ndiejmë të gjithë dhimbjen e klientit, të kuptojmë, cilat janë prioritete për të dhe cilat janë dytësore. Për ne, kjo është një mundësi e shkëlqyer për të kuptuar paraprakisht se çfarë pajisjesh përdoren në organizatë, si do të zhvillohet implementimi, në cilat lokacione, ku ndodhen etj.
Klientët gjatë testimit pilot shohin sistemin e vërtetë në veprim, njohin ndërfaqen e tij, mund të verifikojnë nëse është kompatibile me "harduerin" që kanë, dhe marrin një pamje të plotë të asaj se si do të funksionojë zgjidhja pas implementimit të plotë. "Piloti" është ai moment kur mund të shohim të gjitha "këto momente të papritura" me të cilat do të duhet të përballen gjatë integrimit dhe të vendosim, sa licenca duhet të blihen.
Çfarë mund të "shfaqet" gjatë "pilotit"
Pra, si të përgatisni siç duhet për implementimin e Cisco ISE? Nga përvoja jonë, kemi identifikuar 4 pika kryesore që është e rëndësishme të merren parasysh gjatë procesit të testimit pilot të sistemit.
Formati
Së pari, duhet të përcaktoni në cilin format do të zbatohet sistemi: pajisje fisike apo pajisje virtuale. Çdo opsion ka avantazhe dhe disavantazhe. Për shembull, një pikë e fortë e pajisjeve fizike është performanca e parashikueshme, por nuk duhet harruar se këto pajisje janë në rrezik të bëhen të vjetra me kalimin e kohës. Pajisjet virtuale janë më pak të parashikueshme, pasi varen nga hardueri mbi të cilin është ndërtuar mjedisi i virtualizimit, por kanë një avantazh të rëndësishëm: nëse kanë mbështetje, ato gjithmonë mund të përditësohen në versionin më të fundit.
A është pajisja juaj rrjetërore e përputhshme me Cisco ISE?
Sigurisht, skenari ideal do të ishte të lidhnim të gjithë pajisjet me sistemin menjëherë. Megjithatë, kjo nuk është gjithmonë e mundur, pasi shumë organizata akoma përdorin switch-a të pa menaxhuar ose switch-a që nuk mbështesin disa teknologji, mbi të cilat punon Cisco ISE. Për ta thënë ndryshe, nuk flasim vetëm për switch-a, por këtu mund të jenë edhe kontrolerët e rrjetit wireless, VPN-koncentratorë dhe çdo pajisje tjetër që lidhet me përdoruesit. Në përvojën time, ka pasur raste kur pas një demonstrimi të sistemit për një implementim të plotë, klienti ka përditësuar pothuajse gjithë parkun e switch-ave të nivelit të aksesit në pajisje moderne Cisco. Për t'u shmangur surprizave të pakëndshme, është e këshillueshme të zbulohet paraprakisht përqindja e pajisjeve të padështijshme.
A janë të gjitha pajisjet tuaja standard?
Në çdo rrjet ka pajisje standarde, lidhja e të cilave nuk duhet të shkaktojë probleme: vendet e punës të automatizuara, telefonat IP, pikat e qasjes Wi-Fi, kamerat e videove dhe kështu me radhë. Por ndodhin raste, që në LAN duhet të lidhen pajisje jo standarde, për shembull, konvertues të sinjaleve të autobusit RS232/Ethernet, interfaca të burimeve të energjisë së padiskutueshme, pajisje teknologjike të ndryshme, etj. Është e rëndësishme të përcaktohet lista e këtyre pajisjeve paraprakisht, për t'u siguruar që në fazën e implementimit të keni një kuptim se si ato do të funksionojnë teknikisht me Cisco ISE.
Dialog konstruktiv me IT-në
Shpesh, përdoruesit e Cisco ISE janë departamentet e sigurisë, ndërsa për konfigurimin e switch-ave të nivelit të aksesit dhe Active Directory zakonisht përgjigjen departamentet IT. Prandaj, një ndërveprim produktiv mes sigurtarëve dhe IT-së është një nga kushtet e rëndësishme për një implementim të suksesshëm të sistemit. Nëse të fundit e perceptojnë integrimin 'me armë', është e rëndësishme t'u shpjegosh atyre se si zgjidhja do të jetë e dobishme për departamentin IT.
Top 5 raste përdorimi të Cisco ISE
Nga përvoja jonë, funksionaliteti i nevojshëm i sistemit gjithashtu identifikohet gjatë fazës testuese pilot. Më poshtë janë disa nga rastet më të njohura dhe më pak të zakonshme të përdorimit të zgjidhjes.
Qasje e sigurt në LAN përmes kabllor me EAP-TLS
Sipas rezultateve të hulumtimeve të pëntesterëve tanë, shpesh për të infiltruar rrjetin e një kompanie, sulmuesit përdorin prizat e zakonshme, të cilat janë të lidhura me printera, telefona, kamera IP, pikë Wi-Fi dhe pajisje të tjera jo personale të rrjetit. Prandaj, edhe nëse qasja në rrjet sigurohet me teknologjinë dot1x, nëse përdoren protokolle alternative pa përdorimin e certifikatave të konfirmimit të autentikimit të përdoruesve, është shumë e mundshme që të ndodhë një sulm i suksesshëm me kapjen e sesioneve dhe brute-forcing të fjalëkalimeve. Në rastin e Cisco ISE, për të thyer certifikatën do të jetë shumë më e vështirë - për këtë, hakerët do të kenë nevojë për shumë më shumë kapacitet kompjuterik, kështu që ky rast është mjaft efektiv.
Qasja Pa Fije Dual-SSID
Essenca e këtij skenari përfshin përdorimin e 2 identifikatorëve të rrjetit (SSID). Njëri nga ata mund të quhet sipas zakonit "gost". Nëpërmjet tij, në rrjetin pa fije mund të hyjnë si vizitorët ashtu edhe punonjësit e kompanisë. Të fundit, në përpjekjen për t'u lidhur, ridrejtohen në një portal të veçantë, ku ndodh provizionimi. Kjo do të thotë se përdoruesit u jepet një certifikat dhe bëhet konfigurimi i pajisjes së tij personale për ricopëzim automatik në SSID të dytë, ku tashmë përdoret EAP-TLS me të gjitha avantazhet e rastit të parë.
Shkëputja e Autentifikimit MAC dhe profilizimi
Një rast tjetër popullor përfshin përcaktimin automatik të llojit të pajisjes që është e lidhur dhe aplikimin e kufizimeve të duhura për të. Pse është ky interesant? Fakti është se ende ka shumë pajisje që nuk mbështesin autentifikimin nëpërmjet protokollit 802.1X. Prandaj, për të lejuar që këto pajisje të lidhen me rrjetin, ato duhet të lejojnë sipas adresës MAC, e cila është mjaft e lehtë për t'u falsifikuar. Këtu vjen në ndihmë Cisco ISE: përmes sistemit mund të shohim se si pajisja sillet në rrjet, të krijojmë profilin e saj dhe të vendosim atë në përputhje me një grup pajisjesh të tjera, për shembull, telefon IP dhe një stacion pune. Kur një sulmues përpiqet të falsifikojë adresën MAC dhe të lidhë në rrjet, sistemi do të shohë se profili i pajisjes ka ndryshuar, do të dërgojë një sinjal për sjellje të dyshimtë dhe nuk do të lejojë përdoruesin e dyshimtë në rrjet.
EAP-Chaining
Tehnologjia EAP-Chaining nënkupton autenticimin e radhës të PC-së së punës dhe llogarisë së përdoruesit. Ky rast ka marrë përhapje të gjerë, pasi në shumë kompani ende nuk është e pranuar lidhja e pajisjeve personale të punonjësve me rrjetin korporativ. Duke përdorur një qasje të tillë për autentikimin, është e mundur të kontrollohet nëse një stacion pune i caktuar është pjesë e domeneve, dhe në rast negativ, përdoruesi ose nuk do të hyjë në rrjet, ose do të hyjë, por me disa kufizime.
Posturimi
Në këtë rast, është fjala për vlerësimin e përputhshmërisë së përbërjes së softuerit të stacionit të punës me kërkesat e sigurisë kibernetike. Me këtë teknologji, mund të kontrollohet nëse softueri në stacionin e punës është i përditësuar, nëse janë instaluar mjetet e mbrojtjes, nëse është konfigurimi i firewall-it të hostit etj. Është interesante se kjo teknologji gjithashtu lejon zgjidhjen e detyrave të tjera, që nuk janë të lidhura me sigurinë, për shembull, të kontrollohet pranimi i skedarëve të nevojshëm ose instalimi i softuerëve të sistemit të përgjithshëm.
Shpesh hasen edhe skenarë të tjerë të përdorimit të Cisco ISE, si kontrolli i aksesit përmes autentikimit të domeneve pasiv (Passive ID), mikrosigurtimi i bazuar në SGT dhe filtrimi, si dhe integrimi me sistemet e menaxhimit të pajisjeve mobile (MDM) dhe skanerët e vulnerabiliteteve (Vulnerability Scanner).
Projekte jo standarde: për çfarë tjetër mund të nevojitet Cisco ISE, ose 3 raste të rrallë nga praktika jonë
Kontrolli i aksesit në Serverët me bazë Linux
Një herë we zgjidhëm një rast mjaft të veçantë për një prej klientëve tanë, i cili tashmë kishte implementuar sistemin Cisco ISE: na duhej të gjejmë një mënyrë për të kontrolluar veprimet e përdoruesve (në shumicën e rastëve kjo ishin administratorët) në serverët me sistemin operativ Linux të instaluar. Në kërkimin e përgjigjes na erdhi ideja për të angazhuar softuerin e lirë PAM Radius Module, i cili lejon hyrjen në serverat nën menaxhimin e Linux me autentifikimin në një server radius të jashtëm. E gjithë kjo do të ishte mirë, nëse jo për një 'por': serveri radius, duke dërguar përgjigje për kërkesën për autentifikim, jep vetëm emrin e llogarisë dhe rezultatin — assess accepted ose assess rejected. Megjithatë, për autorizimin në Linux duhet të caktohet të paktën një parametër tjetër — home directory, në mënyrë që përdoruesi të paktën të ketë një vend për të shkuar. Ne nuk gjetëm një mënyrë për ta dërguar këtë si atribut radius, prandaj shkruam një skript të veçantë për krijimin e mënjanuar të llogarive në hostët në një mënyrë gjysmë automatike. Kjo detyrë ishte mjaft e realizueshme, pasi patëm të bëjmë me llogaritë e administratorëve, numri i të cilëve nuk ishte aq i madh. Më pas, përdoruesit hynin në pajisjen e nevojshme, pas së cilës u caktohej akses i nevojshëm. Merrni në konsideratë një pyetje të arsyeshme: a është me të vërtetë e nevojshme të përdoret Cisco ISE në raste të tilla? Në të vërtetë jo — çdo server radius do të ishte i përshtatshëm, por pasi klienti ynë tashmë kishte këtë sistem, ne thjesht e shtuam një funksion të ri mbi të.
Inventarizimi i "harduerit" dhe softuerit në LAN
Një herë ishim duke punuar në një projekt për furnizimin e Cisco ISE për një klient pa një "pilot" paraprak. Nuk kishte kërkesa të qarta për zgjidhjen, dhe përveç kësaj, ne kishim të bënim me një rrjet të sheshtë, pa segmente, që e komplikonte detyrën tonë. Gjatë projektit, ne konfiguramë të gjitha metodat e mundshme të profilizimit që rrjeti mbështeste: NetFlow, DHCP, SNMP, integrim me AD, etj. Në fund, u konfigurua akses përmes MAR me mundësinë për të hyrë në rrjet edhe në rast të dështimit të autentikimit. Kështu, edhe nëse autentikimi nuk ishte i suksesshëm, sistemi përsëri e lejonte përdoruesin në rrjet, mbledhë informacion rreth tij dhe e regjistronte atë në databazën ISE. Ky monitorim i rrjetit për disa javë na ndihmoi të identifikonim sistemet e lidhura dhe pajisjet jo personale dhe të zhvillonim një qasje për segmentimin e tyre. Pas kësaj, ne gjithashtu konfiguramë një skenar për instalimin e agjentit në stacionet e punës me qëllim të mbledhjes së informacionit mbi softuerin e instaluar në to. Çfarë arritëm? Na arriti të segmentojmë rrjetin dhe të përcaktojmë listën e softuerëve që duhej të hiqeshin nga stacionet e punës. Nuk do ta fsheh, detyrat e mëtejshme për shpërndarjen e përdoruesve në grupe domeni dhe ndarjen e të drejtave të aksesit na morën mjaft kohë, por kështu e morëm një pamje të plotë të asaj se çfarë "hardueri" kishte klienti në rrjet. Për ta thënë të drejtën, kjo nuk ishte e vështirë falë punës së mirë të profilizimit "nga kutia". Ndërkohë, atje ku profilizimi nuk ndihmoi, ne e shqyrtuam vetë, duke identifikuar portin e switch-it të lidhur me pajisjet.
Instalimi në distancë i softuerit në stacionet e punës
Ky këtë rast është një nga më të çuditshmit në praktikën time. Një herë një klient erdhi te ne me një thirrje për ndihmë — gjatë implementimit të Cisco ISE, diçka shkoi keq, gjithçka u prish dhe askush nuk mundi më të hynte në rrjet. Filluam të shqyrtonim situatën dhe zbuluam sa vijon. Në kompani ishin 2000 kompjuterë, administrimi i të cilëve, për shkak të mungesës së kontrolluesit të domenit, bëhej nën llogarinë e administratorit. Me qëllim që të realizohej një audt, në organizatë u implementua Cisco ISE. Duhej në një farë mënyre të kuptohej nëse në PC-të ekzistuese ishte instaluar antivirus, nëse mjedisi i programit ishte i përditësuar, etj. Dhe pasi që pajisjet rrjetore ishin përshtatur nga administratoret e TI-së, ishte logjike që ata të kishin qasje në të. Duke parë se si funksiononte ajo dhe duke realizuar audt të PC-ve të tyre, administratorët arritën të instalonin softuer në stacionet e punës të punonjësve në distancë pa vizita personale. Vetëm imagjinoni se sa hapa mund të kursehen në ditë! Administratorët bënë disa kontrollime të ARM për praninë e një skedari të caktuar në drejtorinë C:Program Files, dhe në mungesë të tij, fillonte automatikisht një proces riparimi me kalim në një lidhje që çonte në një ruajtje skedarësh për skedarin instalues .exe. Kjo i lejoi përdoruesit e zakonshëm të hynin në ruajtjen e skedarëve dhe të shkarkonin atje softuerin e nevojshëm. Fatkeqësisht, administratorit i ishte bërë vonë njohur me sistemin ISE dhe dëmtoi mekanizmat e audt-it — shkroi gabim politikën, gjë që e çoi në problemin që na angazhoi. Personalish, jam sinqerisht i habitur me këtë qasje kaq krijuese, sepse do të kishte qenë shumë më e lirë dhe më pak e lodhshme të krijohej një kontrollues domeni. Por si provë e konceptit, kjo funksionoi.
Më shumë rreth nuancave teknike që lindin gjatë implementimit të Cisco ISE, lexoni në artikullin e kolegut tim. .
Artem Bobrikov, inxhinier-projektues në Qendrën e Sigurisë Informative të kompanisë 'Infosistemat Jet'
Pasthënie:
Megjithëse ky post tregon për sistemin Cisco ISE, problematika e përshkruar është relevante për të gjithë klasën e zgjidhjeve NAC. Nuk ka rëndësi se çfarë zgjidhjeje të një prodhuesi planifikohet të implementohet, pjesa më e madhe e asaj që u tha më parë do të mbetet e aplikueshme.
Burimi: habr.com
