

Në numrin e ardhshëm të Red Hat Ansible Engine 2.9 ju pret përmirësime mbresëlënse, disa prej të cilave përshkruhen në këtë artikull. Si zakonisht, ne kemi zhvilluar përmirësimet e Ansible Network në mënyrë të hapur, me mbështetje nga komuniteti. Bashkohuni — hidhni një vështrim në dhe shqyrtoni planin e zhvillimit për në faqen wiki për .
Siç shpallëm kohët e fundit, tani përfshin Ansible Tower, Ansible Engine dhe të gjithë përmbajtjen e Ansible Network. Tani, shumica e platformave të njohura rrjetore realizohen përmes modulave Ansible. Për shembull:
- Arista EOS
- Cisco IOS
- Cisco IOS XR
- Cisco NX-OS
- Juniper Junos
- VyOS
Lista e plotë e platformave që mbështeten plotësisht nga Red Hat përmes abonimit Ansible Automation, .
Çfarë kemi mësuar
Në katër vitet e fundit kemi mësuar shumë rreth zhvillimit të një platforme për automatizimin e rrjetit. Po ashtu, kemi mësuar se si artefaktet e platformës aplikohen në playbooks dhe role Ansible nga ana e përdoruesve të fundit. Dhe ja çfarë kemi zbuluar:
- Organizatat automatizojnë pajisje nga një ose më shumë ofrues të ndryshëm.
- Automatizimi është një fenomen jo vetëm teknik, por edhe kulturor.
- Automatizimi masiv i rrjeteve është më i komplikuar se sa duket, për shkak të parimeve themelore arkitektonike të dizajnimit të automatizimit.
Kur diskutuam planet tona afatgjata për zhvillim më shumë se një vit më parë, klientët tanë korporatë kërkuan të ardhmen:
- Grumbullimi i fakteve duhet të standardizohet më mirë dhe të pajtohet me procesin e automatizimit për çdo pajisje.
- Përditësimi i konfigurimeve në pajisje gjithashtu duhet të standardizohet dhe të pajtohet, që modulet Ansible të trajtojnë pjesën e dytë të ciklit pas grumbullimit të fakteve.
- Kërkohen metoda të rrepta dhe të mbështetura për të shndërruar konfigurimin e pajisjes në të dhëna të strukturuara. Bazuar në këtë, burimi i së vërtetës mund të transferohet nga pajisja rrjetore.
Përmirësimet e fakteve
Grumbullimi i fakteve nga pajisjet rrjetore me Ansible shpesh ndodh në mënyrë të rastësishme. Platformave rrjetore u mungojnë mundësi të ndryshme për grumbullimin e fakteve, por ato kanë pothuajse asnjë — ose madje asnjë — funksionalitet për analizimin dhe standardizimin e prezantimit të të dhënave në çifte çelës-vlerë. Lexoni Ken Celenza rreth vështirësive dhe mundimeve që lidhen me analizimin dhe standardizimin e të dhënave të fakteve.
Ndoshta keni vënë re se si kemi punuar mbi rolin Ansible Network Engine. Natyrisht, pas 24 mijë shkarkimeve, roli Network Engine u bë shpejt një nga rolet më të njohura të Ansible në Ansible Galaxy për skenarët e automatizimit të rrjetit. Para se të transferonim shumë prej këtij përmbajtjeje në Ansible 2.8, për t'u përgatitur për nevojat në Ansible 2.9, ky rol Ansible ofroi grupin e parë të mjeteve për ndihmë në analizimin e komandave, menaxhimin e ekipeve dhe mbledhjen e të dhënave për pajisjet rrjetore.
Nëse jeni të njohur me përdorimin e Network Engine, ky është një mënyrë shumë efikase për mbledhjen, analizimin dhe standardizimin e të dhënave të fakteve për përdorim në Ansible. Disavantazhi i këtij roli është se duhet të krijoni një sërë parserash për çdo platformë dhe për të gjithë aktivitetin rrjetor. Për të kuptuar sa e komplikuar është të krijosh, shpërndash dhe mbash parsera, shikoni nga djemtë e Cisco.
Me fjalë të thjeshta, për automatizimin në shkallë të gjerë është shumë e rëndësishme të përfitoni fakte nga pajisjet dhe t'i normalizoni ato në çifte çelës-vlerë, por është e vështirë të arrini këtë kur keni shumë furnizues dhe platforma rrjetesh.
Çdo moduli i fakteve të rrjetit në Ansible 2.9 tani mund të analizojë konfigurimin e pajisjes rrjetore dhe të kthejë të dhëna të strukturuara — pa biblioteka shtesë, role Ansible ose parsera të personalizuar.
Duke filluar nga Ansible 2.9 me çdo publikim të një moduli të ri rrjeti, moduli i fakteve përmirësohet për të ofruar të dhëna mbi këtë seksion të konfigurimit. Pra, zhvillimi i fakteve dhe moduleve tani ndodh në një ritëm të përbashkët dhe gjithmonë do të kenë një strukturë të përbashkët të të dhënave.
Konfigurimi i burimeve në pajisjen rrjetore mund të nxirret dhe të transformohet në të dhëna të strukturuara në dy mënyra. Të dyja mënyrat mund të mbledhin dhe transformojnë një listë të caktuar burimesh duke përdorur fjalinë e re gather_network_resources. Emrat e burimeve përputhen me emrat e moduleve, dhe kjo është shumë e përshtatshme.
Gjatë mbledhjes së fakteve:
Me anë të fjalës kyç gather_facts mund të nxirret konfigurimi aktual i pajisjes në fillim të playbook-ut dhe pastaj ta përdorni atë gjatë tërë playbook-ut. Specifikoni burimet e veçanta që dëshironi të nxirrni nga pajisja.
- hosts: arista
  module_defaults:
    eos_facts:
      gather_subset: min
      gather_network_resources:
      - interfaces
  gather_facts: True
Mund të keni vënë re diçka të re në këto shembuj, dmth — gather_facts: true tani tani është e disponueshme për mbledhjen native të të dhënave për pajisje rrjetësh.
Përdorimi i modulit të të dhënave rrjetore direkt:
- emri: mbledh të dhënat për konfigurimin e interfaces
  eos_facts:
    gather_subset: min
    gather_network_resources:
    - interfaces
Playbook-u kthen të dhënat e mëposhtme në lidhje me interface-in:
ansible_facts:
   ansible_network_resources:
      interfaces:
      - enabled: true
        name: Ethernet1
        mtu: '1476'
      - enabled: true
        name: Loopback0
      - enabled: true
        name: Loopback1
      - enabled: true
        mtu: '1476'
        name: Tunnel0
      - enabled: true
        name: Ethernet1
      - enabled: true
        name: Tunnel1
      - enabled: true
        name: Ethernet1
Vini re si Ansible nxjerr konfigurimin native nga pajisja Arista dhe e transformon atë në të dhëna të strukturuara, për t'u përdorur si çift standard çelës-vlerë për detyra dhe operacione të mëvonshme.
Të dhënat e interface-it mund të shtohen në variablat e ruajtura të Ansible dhe të përdoren menjëherë ose më vonë si input për modulin e burimit eos_interfaces pa përpunim ose transformim shtesë.
Modulet e burimeve
Pra, kemi nxjerrë të dhënat, normalizuar informacionin, e kemi regjistruar atë në një skemë të standardizuar për struktura të dhënash dhe kemi marrë një burim të gatshëm të së vërtetës. Hurra! Kjo është sigurisht e shkëlqyer, por ne ende duhet ndonjëherë të transformojmë çiftet çelës-vlerë përsëri në konfigurimin specifik që pret platforma specifike e pajisjes. Tani na nevojiten modul për platforma të caktuara për të kryer këto kërkesa të reja për mbledhje të të dhënave dhe normalizim.
Çfarë është një modul burimi? Seksionet e konfigurimit të pajisjes mund të paraqitet si burime të ofruara nga kjo pajisje. Modulët e burimeve rrjetore janë qëllimisht të kufizuar në një burim dhe mund të rreshtohen si tulla për të krijuar shërbime komplekse rrjetore. Si rezultat, kërkesat dhe specifikimet për modulët e burimeve thjeshtohen natyrshëm, pasi moduli i burimit mund të lexojë dhe të konfiguroni një shërbim të caktuar rrjeti në pajisjen rrjet.
Për të shpjeguar se çfarë bën moduli i burimit, le të shohim një shembull playbook-u që tregon një operacion idempotent duke përdorur të dhënat e reja të burimit të rrjetit dhe modulin eos_l3_interface.
- emri: shembuj i fakteve që shtyhen në pajisje.
  hosts: arista
  gather_facts: false
  tasks:
  - emri: merr fakte arista eos
    eos_facts:
      gather_subset: min
      gather_network_resources: l3_interfaces

  - emri: sigurohet që informacioni i adresës IP të jetë i saktë
    eos_l3_interfaces:
      config: "{{ ansible_network_resources['l3_interfaces'] }}"
      register: result

  - emri: sigurohet që konfigurimi nuk ka ndryshuar
    assert:
      that: not result.changed
Siç e shihni, të dhënat e mbledhura nga pajisja dërgohen drejtpërdrejt në modulin përkatës të burimeve pa transformim. Kur ekzekutohet playbooku, ai nxjerr vlerat nga pajisja dhe i krahason ato me ato të pritura. Në këtë shembull, vlerat e marra përputhen me ato të pritura (dmth, kryhet kontrolli i devijimeve të konfigurimit) dhe jepet një mesazh nëse është ndryshuar konfigurimi.
Mënyra më e mirë për të zbuluar devijimin e konfigurimit është të ruani faktet në variabla të ruajtura Ansible dhe t'i përdorni periodicisht ato së bashku me modulin e burimeve në mënyrë verifikimi. Kjo është një metodë e thjeshtë për të parë nëse dikush ka ndryshuar vlerat manualisht. Në shumicën e rasteve, organizatat lejojnë ndryshime dhe konfigurim manual, ndonëse shumë operacione kryhen përmes Ansible Automation.
Çfarë i ndan modulet e reja të burimeve nga ato të mëparshmet?
Për një inxhinier të automatizimit të rrjetit, ekzistojnë 3 dallime kryesore të moduleve të burimeve në Ansible 2.9 nga versionet e mëparshme.
1) Për një burim të caktuar rrjeti (i cili mund të përshkruhet gjithashtu si një seksion konfigurimi), modulet dhe faktet do të zhvillohen në të gjitha sistemet e operative të mbështetura të rrjetit njëherësh. Ne besojmë se, nëse Ansible mbështet konfigurimin e burimit në një platformë rrjeti, ne duhet ta mbështesim atë kudo. Kjo e thjeshton përdorimin e modulit të burimeve, sepse inxhinieri i automatizimit të rrjetit tani mund të konfigurojë burimin (siç është LLDP) në të gjitha sistemet operative të rrjetit me modulet natyrale dhe të mbështetura.
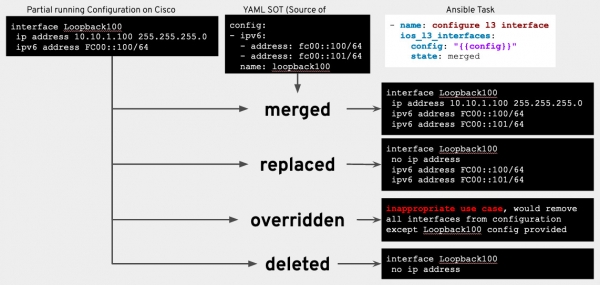
2) Modulet e burimeve tani përfshijnë vlerën e gjendjes.
bashkuar: konfigurimi është i bashkuar me konfigurimin e ofruar (në parazgjedhje);zëvendësuar: konfigurimi i burimit do të zëvendësohet me konfigurimin e ofruar;të mbivendosur: konfigurimi i burimit do të zëvendësohet me konfigurimin e ofruar; instancat e tepërta të burimeve do të hiqen;deleted: konfigurimi i burimit do të hiqet/rikthehet në parazgjedhje.
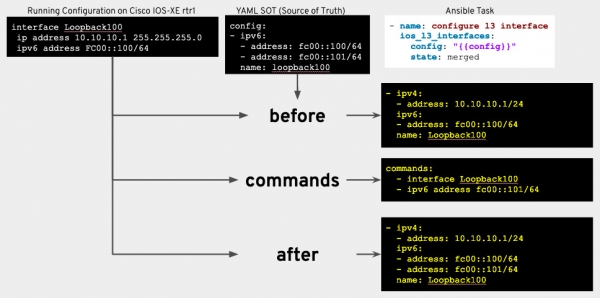
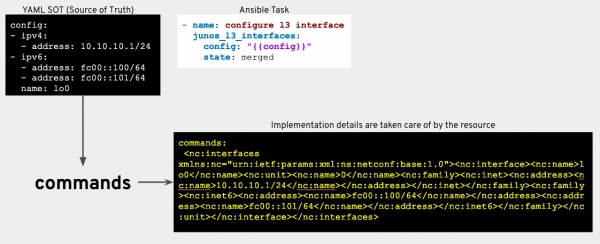
3) Modulet e burimeve tani përfshijnë vlera të qëndrueshme të kthimit. Kur moduli i burimit rrjetor bën (ose propozon) ndryshimet e nevojshme në pajisjen rrjetore, ai kthen të njëjtat çifte çelësi-vlerë në playbook.
para: konfigurimi në pajisje në formën e të dhënave të strukturuara përpara detyrës;pas: nëse pajisja është ndryshuar (ose mund të ndryshojë, nëse përdoret mënyra e verifikimit), konfigurimi i rezultuar do të kthehet në formën e të dhënave të strukturuara;komanda: çdo komandë konfigurationsh e ekzekutuar në pajisje për ta sjellë atë në gjendjen e dëshiruar.
Çfarë do të thotë të gjitha këto? Pse është e rëndësishme?
Ky postim përshkruan shumë koncepte të komplikuara, por shpresojmë që në fund do të kuptoni më mirë se çfarë kërkojnë klientët korporativë për mbledhjen e fakteve, normalizimin e të dhënave dhe ciklin e konfigurimit për platformën e automatizimit. Por pse kanë nevojë për këto përmirësime? Aktualisht, shumë organizata po angazhohen në transformimin digjital për ta bërë mjedisin e tyre IT më fleksibël dhe konkurrues. Mirë apo keq, shumë inxhinierë rrjetesh po bëhen zhvillues rrjetesh — nga interesi i tyre ose me urdhër të drejtorëve.
Organizatat kuptojnë se automatizimi i modeleve të veçanta rrjetore nuk zgjidh problemin e fragmentimit dhe rrit efikasitetin vetëm deri në një pikë të caktuar. Platforma Red Hat Ansible Automation Platform ofron modele të rrepta dhe normalizuese të të dhënave të burimeve për të menaxhuar programatikisht të dhënat baza në pajisjen rrjetore. Kështu, përdoruesit gradualisht po heqin dorë nga mënyrat individuale të konfigurimit në favor të metodave më moderne me theks tek teknologjitë (p.sh. adresat IP, VLAN, LLDP etj.), dhe jo nga realizimi i konkret i shitësit.
A do të thotë kjo se ditët e moduleve të besueshëm dhe të provuar të komandave dhe configurimeve kanë kaluar? Aspak. Modulet e pritshme të burimeve të rrjetit nuk do të aplikohen në të gjitha rastet dhe për çdo ofrues, kështu që modulet e komandave dhe configurimeve do të nevojiten ende nga inxhinierët e rrjetit për realizime të caktuara. Qëllimi i moduleve të burimeve është të thjeshtojë modelet e mëdha Jinja dhe të normalizojë configurimet e pa strukturizuara të pajisjeve në një format të strukturuar JSON. Me modulet e burimeve, rrjetet ekzistuese do të kenë më të lehtë të transformojnë konfigurimin e tyre në çifte kyç-vlerë të strukturuara, të cilat do të përbëjnë një burim të vërtetë të lexueshëm. Duke përdorur çifte të strukturuara kyç-vlerë, mund të kaloni nga ekzekutimi i konfigurimeve në çdo pajisje në punën me të dhëna të strukturuara të pavarura dhe të vendosni rrjetet në qendër të qasjes "infrastrukturë si kod".
Cilat module burimesh do të shfaqen në Ansible Engine 2.9?
Para se të flasim në detaje për atë që do të përmbajë Ansible 2.9, le të kujtojmë se si e kemi ndarë të gjithë volumet e punës.
Ne kemi identifikuar 7 kategori dhe secilës i kemi caktuar disa burime rrjeti:
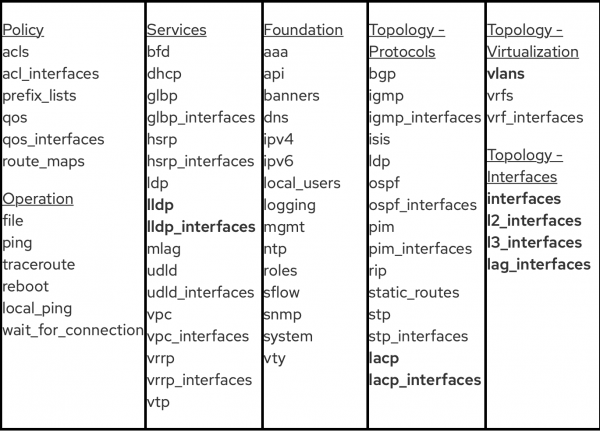
Shënim: burimet e shënuara me gegë janë planifikuar dhe implementuar në Ansible 2.9.
Bashkëngjitur përmes feedback-ut nga klientët korporatë dhe nga komuniteti, ishte e arsyeshme të merrej fillimisht me modulet që lidhen me protokollet topologjike të rrjetit, virtualizimin dhe ndërfaqet.
Modulet e mëposhtme të burimeve janë zhvilluar nga ekipi i Ansible Network dhe përputhen me platformat që mbështet Red Hat:
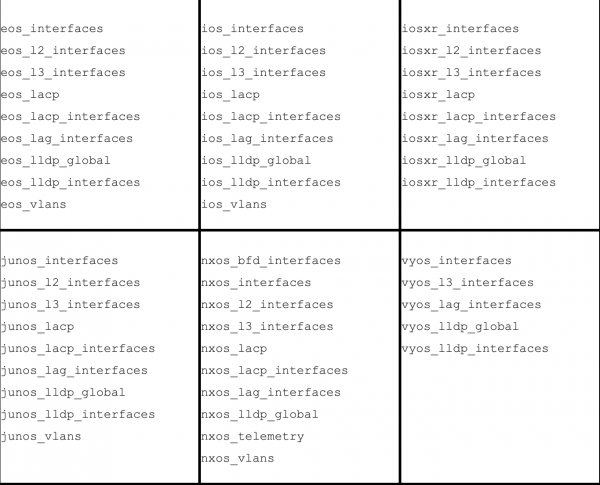
Modulet e mëposhtme janë zhvilluar nga komuniteti Ansible:
exos_lldp_global— nga Extreme Networks.nxos_bfd_interfaces— nga Cisco.Siç mund ta shihni, koncepti i moduleve të burimeve përputhet me strategjinë tonë për orientim ndaj platformave. Kjo do të thotë që ne përfshijmë cilësitë dhe funksionet e nevojshme në Ansible vetë, për të mbështetur standardizimin në zhvillimin e moduleve të rrjetit, dhe gjithashtu për të thjeshtuar punën e përdoruesve në nivelin e roleve dhe playbook-eve të Ansible. Për të zgjeruar zhvillimin e moduleve të burimeve, ekipi i Ansible ka lëshuar mjetin Module Builder.— nga Cisco.
Planet për Ansible 2.10 dhe më tej
Pas lëshimit të Ansible 2.9, ne do të merremi me grupin tjetër të moduleve të burimeve për Ansible 2.10, të cilat do të mund të përdoren për konfigurimin e mëtejshëm të topologjisë dhe politikës së rrjetit, për shembull
ACL, OSPF dhe BGP. Plani i zhvillimit mund të korrigjohet ende, prandaj, nëse keni komente, na njoftoni në .
Burimet dhe fillimi i punës
Burimi: habr.com
