

95% e kërcënimeve të sigurisë kibernetike janë të njohura, dhe mund të mbrohemi nga to me mjete tradicionale si antivirusë, firewalle, IDS, WAF. 5% e tjera të kërcënimeve janë të panjohura dhe më të rrezikshmet. Ato përbëjnë 70% të rrezikut për kompaninë për shkak se është shumë e vështirë t’i zbulojmë dhe akoma më keq t’i mbrojmë nga to. Disa shembuj janë epidemitë e ransomware-ve WannaCry, NotPetya/ExPetr, minierat e kripto-moneda, «armët kibernetike» Stuxnet (që ka goditur objektet bërthamore të Iranit) dhe shumë (dhe ndonjë tjetër e kujton Kido/Conficker?) sulme të tjera, nga të cilat mbrojtja me mjete klasike nuk ka qenë shumë e suksesshme. Ne dëshirojmë të flasim për mënyrat për të përballuar këto 5% të kërcënimeve me teknologjinë Threat Hunting.
Zhvillimi i vazhdueshëm i sulmeve kibernetike kërkon zbuluarje dhe kundërveprim të vazhdueshëm, çka na çon përfundimisht në mendimin e një gare të pafund të armatosjes mes sulmuesve dhe mbrojtësve. Sistemët klasike të mbrojtjes nuk janë më të afta për të ofruar një nivel të pranueshëm mbrojtjeje, ku niveli i rrezikut nuk ndikon në treguesit kryesorë të kompanisë (ekonomike, politike, reputacion) pa u rregulluar për infrastrukturën specifike, por në përgjithësi ato mbulojnë një pjesë të rreziqeve. Gjatë procesit të zbatimit dhe konfigurimit, sistemet moderne të mbrojtjes janë në rol të ndjekësit dhe duhet të përgjigjen ndaj sfidave të kohës së re.
Një nga përgjigjet ndaj sfidave të modernitetit për specialistin e sigurisë kibernetike mund të jetë teknologjia Threat Hunting. Termi Threat Hunting (në vazhdim—TH) u shfaq disa vjet më parë. Teknologjia në vetvete është mjaft interesante, por ende nuk ka asnjë standard dhe rregulla të pranuara gjerësisht. Gjithashtu e komplikon situatën ndryshueshmëria e burimeve të informacionit dhe numri i vogël i burimeve në gjuhën shqipe mbi këtë temë. Për këtë arsye, ne në «LANIT-Integrimi» vendosëm të shkruajmë një përmbledhje të kësaj teknologjie.
Rëndësia
Teknologjia TH mbështetet në proceset e monitorimit të infrastrukturës.Alerting (in the style of MSSP services) is a traditional method that involves searching for previously developed signatures and signs of attacks and responding to them. This scenario is successfully executed by traditional signature-based protection tools. Hunting (an MDR-type service) is a monitoring method that answers the question, 'Where do the signatures and rules come from?'. This is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of attacks. Threat Hunting relates to this type of monitoring.
By combining both types of monitoring, we achieve near-ideal protection, but there always remains a certain level of residual risk.
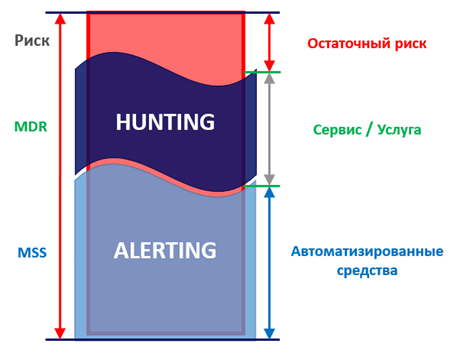 Protection using two types of monitoring
And here's why TH (and hunting as a whole!) will become increasingly relevant:
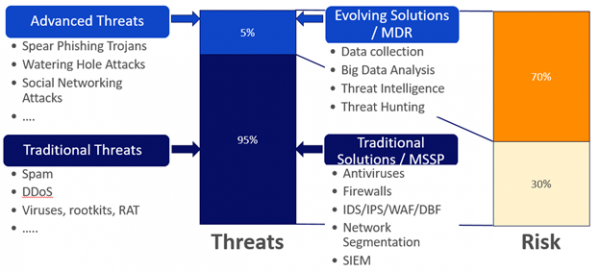 Threats, protective measures, risks.
. These include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection from these threats can be achieved using the same classic protection tools.
In the course of any project, while the remaining 20% of work takes 80% of the time. Similarly, among the entire landscape of threats, 5% of new-type threats will account for 70% of the risk for the company. In a company where information security management processes are organized, we can manage 30% of the risk of known threats in one way or another, either avoiding (forgoing wireless networks altogether), accepting (implementing necessary protection measures), or transferring (for example, to an integrator) this risk. However, protecting against, APT attacks, phishing,, cyber espionage, and national operations, as well as from a large number of other attacks, is already much more complex. The consequences of these 5% of threats will be much more serious (), than the consequences of spam or viruses, from which antivirus software protects.
Everyone has to deal with 5% of threats. Recently, we had to set up an open-source solution that uses an application from the PEAR repository (PHP Extension and Application Repository). The attempt to install this application via pear install failed, as ishte i paarritshëm (tani ka një pengesë mbi të), duhej ta instalonim nga GitHub. Dhe sapo u zbulua se PEAR u bë viktimë e.
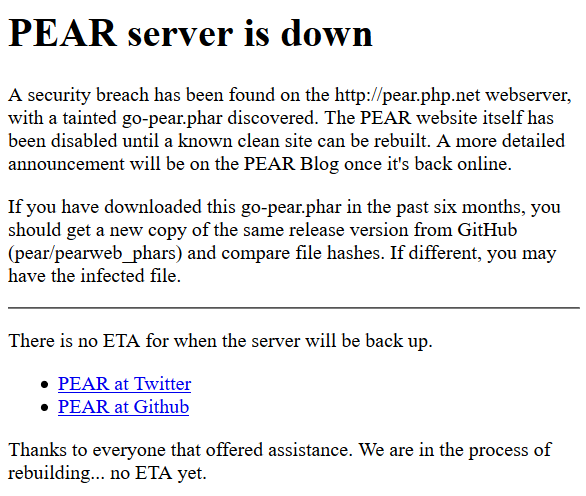
Mund të kujtojmë gjithashtu, epideminë e ransomware-it NePetya përmes moduli të përditësimit të programit për menaxhimin e raportimit tatimor. Këto kërcënime po bëhen gjithnjë e më të sofistikuara, dhe lind pyetja logjike – "Si të përballojmë këto 5% të kërcënimeve?"
Definicioni i Threat Hunting
Pra, Threat Hunting është një proces proaktiv dhe iterativ i kërkimit dhe zbulimit të kërcënimeve të avancuara, të cilat nuk mund të zbulohen nga mjetet tradicionale të sigurisë. Kërcënimet e avancuara përfshijnë, për shembull, sulme si APT, sulme në dobësitë 0-day, Living off the Land dhe të tjera.
Gjithashtu mund të ripërkufizohet që TH është një proces verifikimi të hipotezave. Ky është kryesisht një proces manual me elemente automatizimi, në të cilin analisti, duke u mbështetur në njohuritë dhe kualifikimin e tij, shflet nëpër sasi të mëdha informacioni në kërkim të shenjave të komprometimit, në përputhje me hipotezën e fillestar që ka të bëjë me praninë e një kërcënimi të caktuar. Karakteristika e veçantë e tij është larmia e burimeve të informacionit.
Duhet theksuar se Threat Hunting nuk është ndonjë produkt softuerik apo harduerik. Nuk janë alarme që mund të shihen në ndonjë zgjidhje. Nuk është një proces kërkimi për IOC (identifikuesit e komprometimit). Dhe nuk është ndonjë aktivitet pasiv që zhvillohet pa pjesëmarrjen e analistëve të sigurisë. Threat Hunting, para së gjithash, është një proces.
Komponentët e Threat Hunting
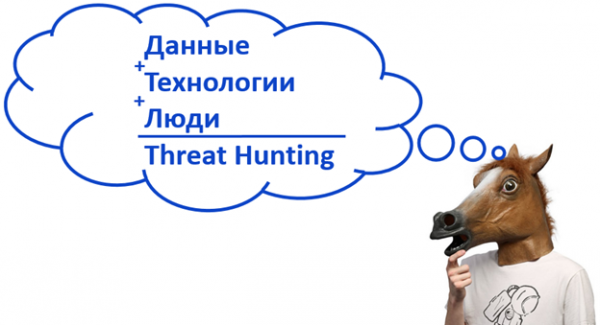
Tre komponentët kryesorë të Threat Hunting: të dhënat, teknologjitë, njerëzit.
Të dhënat (çfarë?), duke përfshirë Big Data. Të gjitha llojet e pikave të trafikut, informacioni mbi APT-të e mëparshme, analiza, të dhënat mbi aktivitetin e përdoruesve, të dhënat rrjetërore, informacioni nga punonjësit, informacioni në dark web dhe shumë të tjera.
Teknologjitë (si?) përpunimi i këtyre të dhënave – të gjitha mënyrat e mundshme për përpunimin e këtyre të dhënave, duke përfshirë Machine Learning.
Njerëzit (kush?) – ata që kanë përvojë të madhe në analizimin e sulmeve të ndryshme, intuicion të zhvilluar dhe aftësinë për të zbuluar një sulm. Zakonisht, këta janë analistë të sigurisë së informacionit që duhet të kenë aftësinë për të gjeneruar hipoteza dhe për të gjetur konfirmimin e tyre. Ata janë elementi kryesor i procesit.
Modeli PARIS
Adam Bejtman modeli PARIS për procesin ideal TH. Emri siç duket ka një aluzion në një atraksion të njohur në Francë. Ky model mund të shihet në dy drejtime – nga e sipërmja dhe nga e poshtmja.
Në procesin e gjuetisë ndaj kërcënimeve, duke iu qasur modelit nga e poshtmja lart, ne do të kemi të bëjmë me shumë prova të aktivitetit të dëmshëm. Çdo provë ka një masë si besueshmëria – një karakteristikë që pasqyron peshën e kësaj prove. Ekzistojnë dëshmi "më të forta", prova të drejtpërdrejta të aktivitetit të dëmshëm, përmes të cilave mund të arrijmë menjëherë në majën e piramidës dhe të krijojmë një njoftim faktik për një infeksion të njohur. Dhe ka prova indirekte, shumica e të cilave mund të na çojnë gjithashtu në majën e piramidës. Si gjithmonë, ka shumë më tepër prova indirekte sesa të drejtpërdrejta, ndaj duhen renditur dhe analizuar, bërë kërkime të mëtejshme dhe është e preferueshme që kjo të automatizohet.
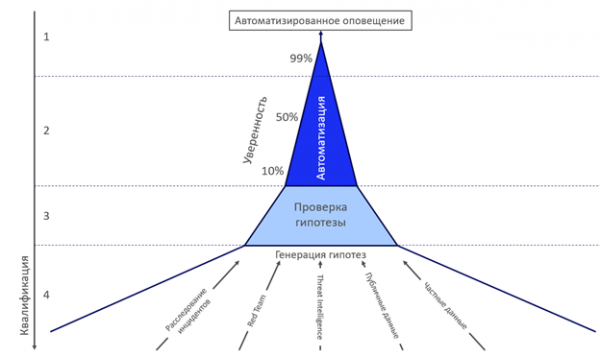 Modeli PARIS.
Pjesa e sipërme e modelit (1 dhe 2) bazohet në teknologjitë e automatizimit dhe analitikën e diversifikuar, ndërsa pjesa e poshtme (3 dhe 4) mbi njerëzit me kualifikim të caktuar që menaxhojnë procesin. Ky model mund të konsiderohet nga e sipërmja poshtë, ku në pjesën e sipërme blu kemi njoftime nga mjete tradicionale mbrojtëse (antivirus, EDR, firewall, nënshkrime) me një nivel të lartë besueshmërie dhe besnikërie, ndërsa më poshtë shenjat (IOC, URL, MD5 dhe të tjera) që kanë një nivel më të ulët besueshmërie dhe kërkojnë studim të mëtejshëm. Dhe niveli më i ulët dhe më i trashë (4) – gjenerimi i hipotezave, krijimi i skenarëve të rinj të punës për mjete tradicionale mbrojtëse. Ky nivel nuk kufizohet vetëm në burimet e përmendura të hipotezave. Sa më i ulët niveli, aq më shumë kërkesa ka për kualifikimin e analistit.
Është shumë e rëndësishme që analistët të mos kontrollojnë thjesht një grup të caktuar hipotezash, por të punojnë vazhdimisht për të gjeneruar hipoteza të reja dhe mundësi të verifikimit të tyre.
Modeli i pjekurisë në përdorimin e TH
Në një botë ideale, TH është një proces i vazhdueshëm. Por, duke qenë se nuk ka një botë ideale, le të analizojmë dhe metodat në kontekstin e njerëzve, proceseve dhe teknologjive të përdorura. Le të shqyrtojmë modelin ideal të sferës TH. Ka 5 nivele të përdorimit të kësaj technologie. Le të shohim ato në shembullin e evolucionit të një ekipi të veçantë të analistëve.
Nivelet e pjekurisë
Njerëzit
Proceset
Teknologjitë
Niveli 0
Analistët SOC
24/7
Mjete tradicionale:
Tradicional
Grupi i alerteve
Monitorimi pasiv
IDS, AV, Sandboxing,
Pa TH
Punimi me alertet
mjetet e analizes me nënshkrim, të dhënat Threat Intelligence.
Niveli 1
Analistët SOC
TH i rastit
EDR
Eksperimental
Njohuri bazë mbi forenzikën
Kërkimi i IOC
Ofrim të pjesshëm të të dhënave nga pajisjet rrjet
Eksperimentet me TH
Njohuri të mira të rrjeteve dhe pjesës aplikative
Përdorim i pjesshëm
Niveli 2
Angazhimi i përkohshëm
Sprintet
EDR
Periodike
Njohuri të mesme mbi forenzikën
Java në muaj
Përdorim i plotë
TH përkohësor
Njohuri të shkëlqyera të rrjeteve dhe pjesës aplikative
TH i rregullt
Automatizim i plotë i përdorimit të të dhënave EDR
Përdorim i pjesshëm i mundësive të avancuara EDR
Niveli 3
Ekip i dedikuar për TH
24/7
Mundësi të pjesshme për të verifikuar hipotezat e TH
Preventiv
Njohuri të shkëlqyera mbi forenzikën dhe malware
TH preventiv
Përdorim i plotë i mundësive të avancuara EDR
Rastet e veçanta të TH
Njohuri të shkëlqyera të anës sulmuese
Rastet e veçanta të TH
Përmbushje e plotë e të dhënave nga pajisjet rrjet
Konfigurim sipas nevojave
Niveli 4
Ekip i dedikuar për TH
24/7
Mundësi e plotë për të verifikuar hipotezat e TH
Përgjegjës
Njohuri të shkëlqyera mbi forenzikën dhe malware
TH preventiv
Niveli 3, plus:
Përdorimi i TH
Njohuri të shkëlqyera të anës sulmuese
Verifikimi, automatizimi dhe verifikimi i hipotezave të TH
integrimi i ngushtë i burimeve të të dhënave;
Kapaciteti për kërkime
zhvillimi sipas nevojave dhe përdorimi i improvizuar i API.
Nivelet e pjekurisë të TH në kontekstin e njerëzve, proceseve dhe teknologjive
Niveli 0: tradicional, pa përdorimin e TH. Analistët e zakonshëm punojnë me një grup standard alesh në një mënyrë pasive monitorimi me përdorim të mjeteve dhe teknologjive standarde: IDS, AV, kuti rëre, mjete të analizes me nënshkrim.
Niveli 1: eksperimentale, duke përdorur TH. Të njëjtit analistë me njohuri bazë mbi forenzikën dhe kërkesa të mira për rrjetet dhe pjesën praktike mund të realizojnë një kërkim të njëhershëm Threat Hunting përmes kërkimit të treguesve të komprometimit. Veglat përfshijnë EDR me mbulimin e pjesshëm të të dhënave nga pajisjet rrjetësore. Veglat aplikohen pjesërisht.
Niveli 2: periodike, kohore TH. Të njëjtit analistë, të cilët tashmë kanë avancuar njohuritë e tyre në forenzikë, rrjete dhe pjesën praktike, u kërkohet të angazhohen rregullisht (sprint) në Threat Hunting, le të themi, një javë në muaj. Veglat përfshijnë hulumtimin e plotë të të dhënave nga pajisjet rrjetësore, automatizimin e analizës së të dhënave nga EDR dhe përdorimin e pjesshëm të mundësive të avancuara të EDR.
Niveli 3: preventiv, raste të shpeshta TH. Analistët tanë u organizuan në një ekip të veçantë, duke fituar njohuri të shkëlqyera në forenzikë dhe malware, si dhe njohuri mbi metodat dhe taktikat e punës së anëtarëve të sulmit. Procesi tashmë realizohet në mënyrë 24/7. Ekipi është në gjendje të kontrollojë pjesërisht hipotezat TH, duke përdorur plotësisht mundësitë e avancuara të EDR me mbulimin e plotë të të dhënave nga pajisjet rrjetësore. Po ashtu, analistët janë në gjendje të konfiguroni veglat sipas nevojave të tyre.
Niveli 4: liderues, përdorimi i TH. E njëjta ekip ka fituar aftësi hulumtimi, aftësinë për të gjeneruar dhe automatizuar procesin e verifikimit të hipotezave TH. Tani veglat përfshijnë integrimin e ngushtë të burimeve të të dhënave, zhvillimin e softuerit sipas nevojave dhe përdorimin e pazakontë të API.
Teknikat e Threat Hunting
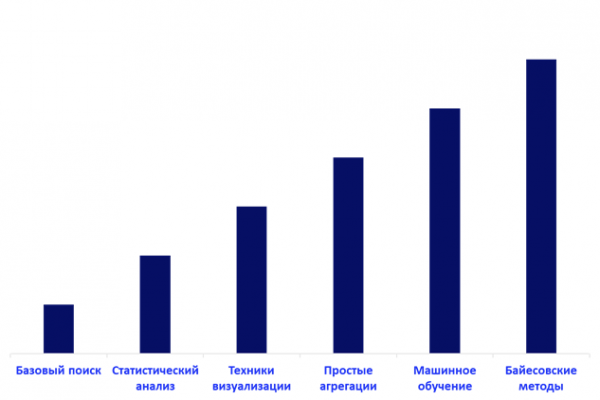 Teknikat e bazës së Threat Hunting
Në TH në rendin e pjekurisë së teknologjis së përdorur i përkasin: kërkimi bazë, analiza statistikore, teknikat e vizualizimit, agregatet e thjeshta, mësimi i makinerisë dhe metodat bayesiane.
Metoda më e thjeshtë është kërkimi bazik, i cili përdoret për të ngushtuar fushën e studimit me ndihmën e kërkesave të caktuara. Analiza statistike aplikohet, për shembull, për të ndërtuar një model të aktiviteteve tipike të përdoruesve ose të rrjeteve si një model statistikor. Teknikat e vizualizimit përdoren për të paraqitur dhe thjeshtuar analizën e të dhënave në formën e grafikëve dhe diagrameve, ku është shumë më e lehtë të kuptohen tendencat në mostrat. Teknikat e agregimit të thjeshtë sipas fushave kyçe përdoren për të optimizuar kërkimin dhe analizën. Sa më i lartë të jetë niveli i pjekurisë që arrihet në një organizatë, aq më relevant bëhet përdorimi i algoritmeve të mësimit të makinës. Ato gjithashtu përdoren gjerësisht, përfshirë për filtrimin e spamit, zbuluarjen e trafikut të dëmshëm dhe identifikimin e veprimeve mashtruese. Një lloj më i avancuar i algoritmeve të mësimit të makinës janë metodat bayesiane, të cilat lejojnë klasifikimin, reduktimin e dimensionit të mostravë dhe modelimin tematik.
Modeli i diamantit dhe strategjitë e TH
Sergio Kaltagiron, Andrew Pendegast dhe Christopher Betz në punimin e tyre "" treguan përbërësit kryesorë të çdo aktiviteti të dëmshëm dhe lidhjen themelore midis tyre.
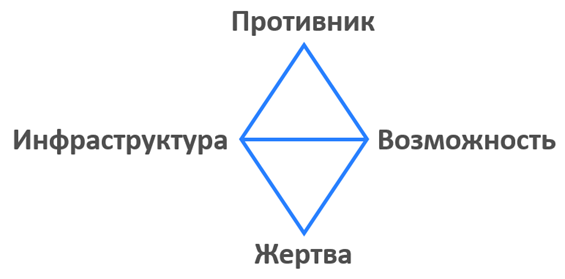 Modeli i diamantit për aktivitetet e dëmshme
Sipas këtij modeli, janë 4 strategji të Threat Hunting, të cilat mbështeten në përbërësit kyç të përshtatshëm.
1. Strategjia e orientuar drejt viktimës. Si supozim, ndonjëherë viktima ka armiq, dhe ata do të ofrojnë "mundësi" përmes postës elektronike. Kërkojmë të dhëna mbi armiqtë në e-mail. Kërkoni lidhje, opsione etj. Kërkojmë konfirmimin e kësaj hipoteze për një periudhë të caktuar (një muaj, dy javë), nëse nuk e gjejmë, atëherë hipoteza nuk ka funksionuar.
2. Strategjia e orientuar ndaj infrastrukturës. Ekzistojnë disa metoda për të përdorur këtë strategji. Në varësi të aksesit dhe pamjes, disa prej tyre janë më të lehta se të tjerat. Për shembull, ne monitorojmë serverët e emrave të domenit, të njohur për hostimin e domenëve të dëmshëm. Ose realizojmë një proces për ndjekjen e të gjitha regjistrimeve të reja të emrave të domenit për një model të njohur të përdorur nga armiku.
3. Stratégjia e orientuar drejt mundësive. Përveç strategjisë së orientuar ndaj viktimave, që përdoret nga shumica e mbrojtësve të rrjetit, ekziston një strategji e orientuar drejt mundësive. Kjo është e dyta më e popullarizuar dhe fokusohet në identifikimin e mundësive nga kundërshtari, përkatësisht 'softuerëve të dëmshëm' dhe mundësinë e përdorimit nga kundërshtari të mjeteve të legjitime si psexec, powershell, certutil dhe të tjera.
4. Stratégjia e orientuar ndaj kundërshtarit. Qasja e orientuar ndaj kundërshtarit fokusohet te vetë kundërshtari. Këtu përfshihen përdorimi i informacionit publik nga burimet e hapura (OSINT), mbledhja e të dhënave mbi kundërshtarin, teknikat dhe metodat e tij (TTP), analizimi i incidenteve të kaluar dhe të dhënave për Threat Intelligence, etj.
Burimet e informacionit dhe hipotezat në TH
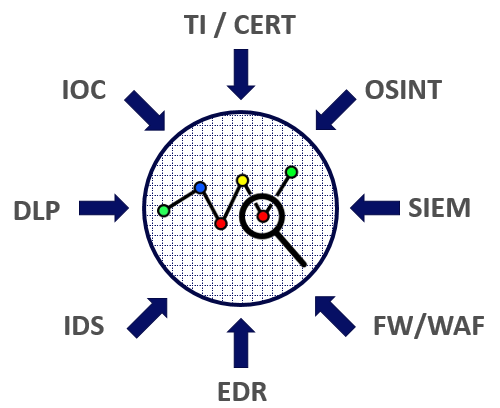 Disa burime informacioni për Threat Hunting
Burimet e informacionit mund të jenë shumë. Analistët e përsosur duhet të jenë në gjendje të nxjerrin informacion nga gjithçka që i rrethon. Burimet tipike në çdo infrastrukturë do të jenë të dhënat nga mjetet e mbrojtjes: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Po ashtu, burime tipike informacioni do të jenë indikatorët e ndryshimit të sigurisë, shërbimet e Threat Intelligence, të dhënat nga CERT dhe OSINT. Për më tepër, mund të përdoret informacioni nga darknet (për shembull, papritur ka një porosi për të thyer kutinë e postës elektronike të udhëheqësit të organizatës, ose aktiviteti juaj ka nxjerrë në pah një kandidat për pozitën e inxhinierit të rrjetit), informacioni i marrë nga HR (prapaskenat për kandidatët nga vendet e tyre të mëparshme të punës), informacioni nga shërbimi i sigurisë (për shembull, rezultatet e kontrollit të partnerëve).
Por para se të përdoren të gjitha burimet e disponueshme, është e nevojshme të ketë të paktën një hipotezë.
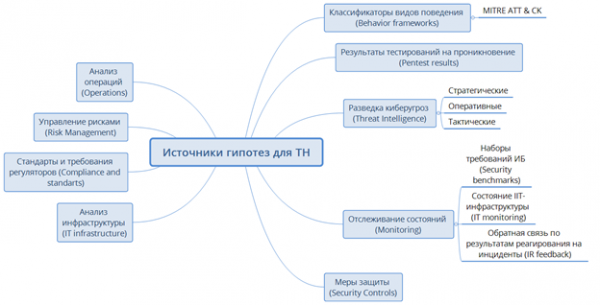
Për të verifikuar hipotezat, ato duhet së pari të formulohen. Dhe për të formuluar shumë hipoteza cilësore, është e nevojshme të aplikohet një qasje sistematike. Procesi i gjenerimit të hipotezave është përshkruar në mënyrë më të detajuar në, bazuar në procesin e formulimit të hipotezave është e përshtatshme të merrni këtë skemë.
Burimi kryesor i hipotezave do të jetë matrica ATT&CK (Taktika, Teknikat dhe Njohuri të zakonshme Adversariale). Ajo, në thelb, është një bazë e njohurive dhe një model për vlerësimin e sjelljes së akterëve të keq, të cilët realizojnë aktivitat e tyre në hapat e fundit të sulmit, zakonisht përshkruar me konceptin e Kill Chain. Në thelb, në fazat pas infiltrimit të akterit të keq në rrjetin e brendshëm të një kompanie ose në një pajisje celulare. Fillimisht, baza e njohurive përfshinte përshkrimin e 121 taktikave dhe teknikave të përdorura gjatë sulmit, secila prej të cilave është përshkruar në detaje në formatin Wiki. Një burim i mirë për gjenerimin e hipotezave është analiza e larmishme e Threat Intelligence. E veçanta është analiza e infrastrukturës dhe testet e infiltrimit - këto janë të dhëna shumë të vlefshme, të cilat mund të na ofrojnë hipoteza të forta për shkak se ato mbështeten në një infrastrukturë të caktuar me defektet e saj specifike.
Procesi i verifikimit të hipotezave
Sergei Soldatov paraqiti me një përshkrim të detajuar të procesit, ai ilustron procesin e verifikimit të hipotezave TH në një sistem të veçantë. Do të përmend hapat kryesorë me një përshkrim të shkurtër.
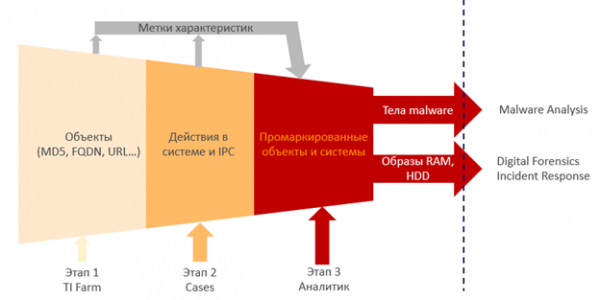
Hapi 1: TI Farm
Në këtë hap, është e nevojshme të identifikohen objektet (duke i analizuar ata së bashku me të gjitha të dhënat për kërcënimet) duke u dhënë etiketat e karakteristikave të tyre. Kjo është një skedar, URL, MD5, proces, utilitar, ngjarje. Duke i kaluar ata përmes sistemeve të Threat Intelligence, është e nevojshme të ngjiten etiketat. Pra, ky website u vu re në CNC në vitin e caktuar, ky MD5 ishte i lidhur me një malware të caktuar, ky MD5 u shkarkua nga një website që shpërndante malware.
Hapi 2: Raste
Në hapin e dytë, shikojmë ndërveprimin ndërmjet këtyre objekteve dhe identifikojmë lidhjet mes të gjitha këtyre objekteve. Marrim sisteme të etiketuar, të cilat bëjnë diçka të keqe.
Hapi 3: Analisti
Në hapin e tretë, rasti i kalon një analisti me përvojë, i cili ka një përvojë të madhe në analizë, dhe ai jep verdiktin. Ai analizon deri në bit, çfarë, nga ku, si, përse dhe pse e bën ky kod. Ky trup ishte malware, kjo kompjuter ishte infektuar. Zbulon lidhjet mes objekteve, merr në shqyrtim rezultatet e provës përmes sandbox.
Rezultatet e punës së analistit transmetohen më tej. Digital Forensics shqyrton imazhet, Malware Analysis heton «trupat» e gjetur, ndërsa ekipi i Incident Response mund të shkonte në vend dhe të hetonte diçka atje. Rezultati i punës do të jetë një hipotezë e konfirmuar, një sulm i identifikuar dhe rrugët për t'i bërë ballë këtij sulmi.
Përfundime
Threat Hunting është një teknologji relativisht e re, e cila është në gjendje të përballet efektivisht me kërcënime të personalizuara, të reja dhe jo-standard, e cila ka perspektiva të mëdha duke marrë parasysh rritjen e numrit të këtyre kërcënimeve dhe kompleksitetin në infrastrukturën korporative. Kësaj teknologjie i nevojiten tre përbërës: të dhënat, mjetet dhe analistët. Përdorimi i Threat Hunting nuk kufizohet vetëm në parandalimin e kërcënimeve. Nuk duhet të harrojmë se gjatë procesit të kërkimit në infrastrukturën tonë, ne analizojmë pika të dobëta nga këndvështrimi i një analisti specialist në fushën e sigurisë dhe mund t'i forcojmë ato më tej.
Hapat e parë që, sipas mendimit tonë, duhet të ndërmerren për të filluar procesin e TH në organizatën tuaj.
- Të kujdesesh për mbrojtjen e pikave të fundit dhe infrastrukturës rrjetore. Të kujdesesh për dukshmërinë (NetFlow) dhe kontrollin (firewall, IDS, IPS, DLP) të të gjitha proceseve në rrjetin tuaj. Të njohësh rrjetin tënd nga routeri kufitar deri te hosti më i fundit.
- Studioni..
- Të kryeni teste të rregullta pen-test të të paktën burimeve të jashtme kyçe, të analizoni rezultatet e tij, të identifikoni objektivat kryesore për sulm dhe të mbyllni vulnerabilitetet e tyre.
- Të implementoni një sistem Threat Intelligence me kod burimor të hapur (për shembull, MISP, Yeti) dhe të bëni analizën e logëve së bashku me të.
- Të zhvilloni një platformë për reagimin ndaj incidenteve (IRP): R-Vision IRP, The Hive, një sandbox për analizimin e skedarëve të dyshimtë (FortiSandbox, Cuckoo).
- Të automatizoni proceset rutinë. Analiza e logëve, hapja e incidenteve, njoftimi i personelit – një fushë e madhe për automatizim.
- Të mësoni të bashkëpunoni efektivisht me inxhinierët, zhvilluesit, mbështetje teknike për të punuar së bashku mbi incidentet.
- Të dokumentoni të gjithë procesin, pikat kyçe, rezultatet e arritura, në mënyrë që të ktheheni tek ato më vonë ose të ndani këto të dhëna me kolegët;
- Të kujdeseni për aspektin social: qëndroni të informuar për atë çfarë ndodh me punonjësit tuaj, kë keni punësuar dhe kujt i jepni akses te burimet informacionit të organizatës.
- Të jeni në dijeni të trendeve në fushën e kërcënimeve të reja dhe mënyrave për t'u mbrojtur, për të rritur nivelin tuaj të njohurive teknike (përfshirë në punën e shërbimeve IT dhe sistemeve), të vizitoni konferenca dhe të flisni me kolegët.
Jam i gatshëm të diskutoj organizimin e procesit TH në komentet.
Ose ejani të punoni me ne!
Burimet dhe materialet për studim
Burimi: habr.com
