

Sot do të fillojmë studimin e ruterizimit nëpërmjet protokollit OSPF. Kjo temë, ashtu si shqyrtimi i protokollit EIGRP, është shumë e rëndësishme për të gjithë kursin CCNA. Siç e shihni, kapitulli 2.4 quhet «Konfigurimi, verifikimi dhe problemet në një zonë të vetme dhe disa zona OSPFv2 për protokollin IPv4 (përveç autentifikimit, filtrimit, përmbledhjes manuale të rrugëve, riorganizimit, zonës të vdekur, rrjetit virtual dhe LSA)».
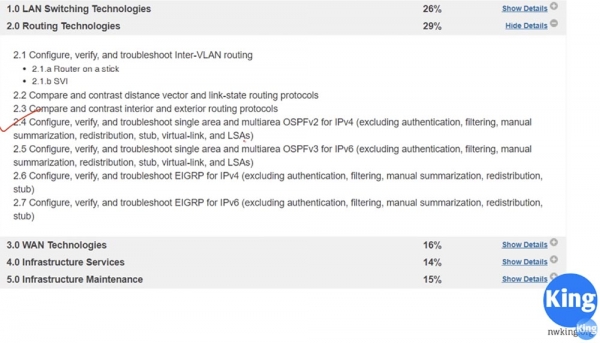
Tematika OSPF është e gjerë, prandaj do të zgjasë 2, ndoshta 3 video-mësime. Mësimi i sotëm do të jetë dedikuar anës teorike, do t'ju flas për atë se çfarë është ky protokoll në terma të përgjithshëm dhe si funksionon. Në videon e ardhshme do të kalojmë në modin e konfigurimit të OSPF me Packet Tracer.
Pra, në këtë mësim ne do të shqyrtojmë tri gjëra: çfarë është OSPF, si funksionon dhe çfarë janë zonat OSPF. Në mësimin e kaluar folëm që OSPF është një protokoll ruterizimi tipi Link State, i cili shqyrton kanalet e komunikimit midis ruterave dhe merr vendime në bazë të shpejtësisë së këtyre kanaleve. Një kanal i gjatë me shpejtësi të lartë, pra me bandwidth më të madhe, do të preferohet në krahasim me një kanal të shkurtër me bandwidth më të vogël.
Protokolli RIP, duke qenë një protokoll me vektor të largët, do të zgjedhë një rrugë me një hop, edhe nëse ky kanal ka një shpejtësi të ulët, ndërsa protokolli OSPF do të zgjedhë një rrugë më të gjatë me disa hops, nëse shpejtësia totale në këtë rrugë është më e lartë se shpejtësia e trafikut në rrugën e shkurtër.
Më vonë do të shqyrtojmë algoritmin e marrjes së vendimeve, për tani duhet të mbani mend se OSPF është një protokoll i gjendjes së kanalit Link State. Ky standard i hapur u krijua në vitin 1988, kështu që çdo prodhues pajisjesh rrjetesh dhe çdo ofrues shërbimi rrjeti mund ta përdorë atë. Prandaj, OSPF është shumë më i popullarizuar se EIGRP.
Protokolli OSPF versioni 2 mbështet vetëm protokollin IPv4, ndërsa një vit më vonë, në 1989, zhvilluesit shpallën lëshimin e versionit 3, i cili mbështet IPv6. Megjithatë, versioni i plotë i tretë OSPF për IPv6 u shfaq vetëm në vitin 2008. Pse u zgjodh pikërisht OSPF? Në mësimin e fundit mësuam se ky protokoll i deritësit brenda bëhet konvergjenca e rrugëve shumë më shpejt se RIP. Ky është një protokoll pa klasa.
Nëse e mbani mend, RIP është një protokoll klasik, që do të thotë se ai nuk dërgon informacionin për maskën e nëndelbës, dhe nëse ai përballet me një adresë IP të klasës A/24, nuk do ta pranojë atë. Për shembull, nëse i paraqitni një adresë IP të formatit 10.1.1.0/24, ai do ta perceptojë si rrjetin 10.0.0.0, sepse nuk kupton kur rrjeti ndahet në nëndele nëpërmjet përdorimit të më shumë se një maske nëndelbës.
OSPF është një protokoll i sigurt. Për shembull, nëse dy rrugëzues ndajnë informacion OSPF, mund të konfigurosh autentikimin në një mënyrë që të ndash informacionin me rrugëzuesin fqinj vetëm pas futjes së fjalëkalimit. Siç e kemi thënë, ky është një standard i hapur, kështu që OSPF përdoret nga shumë prodhues të pajisjeve rrjetë.
Në një kuptim global, OSPF paraqet një mekanizëm për ndarjen e shpalljeve të gjendjes së kanalit Link State Advertisement, ose LSA. Mesazhet LSA gjenerohen nga rrugëzuesi dhe përmbajnë shumë informacion: identifikues unik të rrugëzuesit router-id, të dhënat mbi rrjetet që janë të njohura për rrugëzuesin, të dhënat mbi koston e tyre dhe kështu me radhë. I gjithë ky informacion i nevojitet rrugëzuesit për të marrë një vendim mbi përcjelljen.
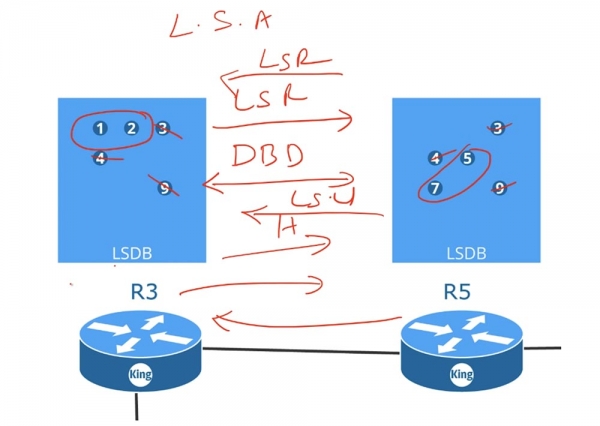
Rrugëzuesi R3 dërgon informacionin e tij LSA tek rrugëzuesi R5, ndërsa rrugëzuesi R5 ndan informacionin e tij LSA me R3. Këto LSA paraqesin një strukturë të dhënash që formojnë bazën e të dhënave të gjendjes së kanaleve Link State Data Base, ose LSDB. Rrugëzuesi mbledh të gjitha LSA-të e marra dhe i vendos në LSDB-në e tij. Pas krijimit të bazave të të dhënave, të dy rrugëzuesit ndajnë mesazhe Hello, të cilat shërbejnë për zbulimin e fqinjëve, dhe fillojnë procedurën e krahasimit të LSDB-ve të tyre.
Rrugëzuesi R3 dërgon një mesazh DBD, ose "përshkrimi i bazës së të dhënave", tek rrugëzuesi R5, ndërsa R5 i dërgon DBD-në e tij rrugëzuesit R3. Këto mesazhe përmbajnë indekset LSA që janë të pranishme në bazat e secilit rrugëzues. Pas marrjes së DBD, rrugëzuesi R3 dërgon një kërkesë për gjendjen e rrjetit LSR tek rrugëzuesi R5, që thotë: "unë tashmë kam mesazhet 3, 4 dhe 9, prandaj më dërgo vetëm 5 dhe 7".
Po të njëjtën mënyrë vepron R5, i cili i raporton routerit të tretë: «kam informacionin 3, 4 dhe 9, prandaj më dërgoni 1 dhe 2». Pasi të marrë kërkesat LSR, routerat kthejnë paketat e përditësimeve të gjendjes së rrjetit LSU, që do të thotë se në përgjigje të LSR-së, routeri i tretë merr LSU nga routeri R5. Pas përditësimit të bazave të të dhënave nga routerat, të gjithë, edhe nëse keni 100 routera, do të kenë të njëjtat baza LSDB. Sapo të krijohen bazat e të dhënave LSDB në routera, secili prej tyre do të dijë për të gjithë rrjetin në tërësi. Protokolli OSPF përdor algoritmin Shortest Path First për të krijuar tabelën e rrugëve, prandaj kushti më i rëndësishëm për funksionimin e saktë të tij është sinkronizimi i LSDB-së së të gjithë pajisjeve në rrjet.
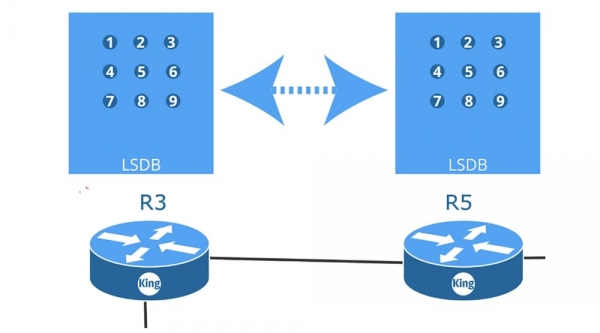
Në diagramin e dhënë janë vendosur 9 routera, secili prej të cilëve shkëmben mesazhe LSR, LSU dhe kështu me radhë me fqinjët. Të gjithë ata janë të lidhur me njëri-tjetrin nëpërmjet ndërfaqeve të tipit p2p, ose «pikë në pikë», që mbështesin funksionimin e protokollit OSPF dhe ndërveprojnë me njëri-tjetrin me qëllim krijimin e LSDB-ve të njëjta.
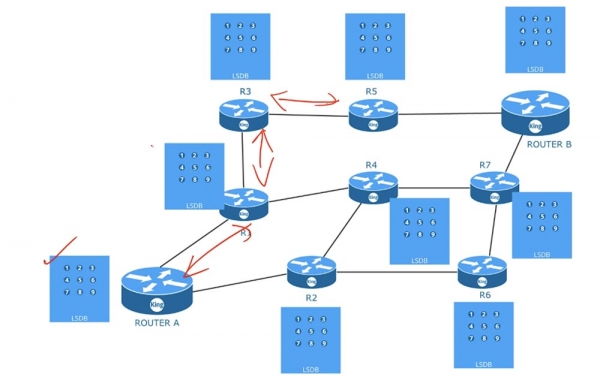
Sapo bazat të jenë sinkronizuar, secili router, duke përdorur algoritmin e rrugës më të shkurtër, formon tabelën e tij të rrugëve. Këto tabela do të jenë të ndryshme për routera të ndryshëm. Kjo do të thotë se të gjithë routerat përdorin LSDB të njëjta, por krijojnë tabela rrugëve bazuar në arsyetimet e tyre mbi rrugët më të shkurtra. Për të përdorur këtë algoritëm, OSPF ka nevojë për përditësimin e rregullt të bazës LSDB.
Pra, për të funksionuar, OSPF duhet së pari të sigurojë 3 kushte: të gjejë fqinjët, të krijojë dhe përditësojë LSDB-në dhe të formojë tabelën e rrugëve. Për të përmbushur kushtin e parë, administratori i rrjetit mund të ketë nevojë të konfigurojë manualisht router-id, kohët ose maskën wildcard. Në videon tjetër do të shqyrtojmë konfigurimin e pajisjes për t'u lidhur me OSPF, për tani duhet të dini se ky protokoll përdor maskën e kthimit dhe nëse ajo nuk përputhet, nëse nënrrjetet tuaja nuk përputhen, ose nëse autentikimi nuk përputhet, fqinjësia e routerëve nuk do të mund të formohet. Prandaj, gjatë riparimit të problemeve me OSPF, duhet të zbulojmë pse kjo fqinjësi nuk formohet, pra të kontrollojmë përputhjen e parametrave të përmendur më sipër.
Si ju administratori i rrjetit, ju nuk merrni pjesë në procesin e krijimit të LSDB. Përditësimi i bazave të të dhënave ndodh automatikisht pas krijimit të fqinjësisë së routerëve, ashtu si ndodh ndërtimi i tabelave të routing-ut. Të gjitha këto i kryen vetë pajisja, e cila është e konfiguruar për të punuar me protokollin OSPF.
Le të shqyrtojmë një shembull. Ne kemi 2 routerë, të cilëve për thjeshtësim u kam dhënë identifikues RID 1.1.1.1 dhe 2.2.2.2. Sa herë që i lidhim, kanali link menjëherë kalon në gjendjen up, sepse fillimisht i kam konfiguruar këta routerë për të punuar me OSPF. Pasi të krijohet kanali i komunikimit, routeri A menjëherë do t’i dërgojë routerit të dytë një paketë Hello. Kjo paketë do të përmbajë informacionin se ky router nuk ka
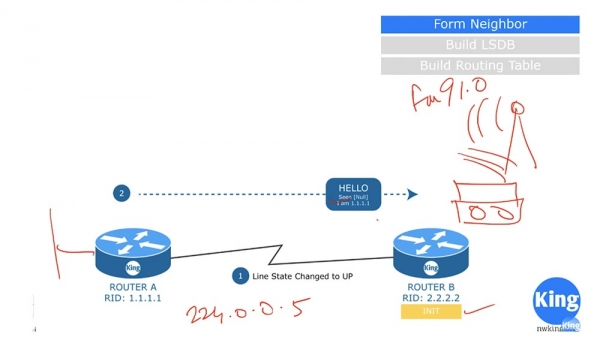
Pas marrjes së kësaj pakete, routeri B do të thotë: "Shoh se në këtë kanal komunikimi ka një kandidat të mundshëm për fqinjësi me protokollin OSPF" dhe do të kalojë në gjendjen e inicializimit Init state. Paketa Hello – kjo nuk është një mesazh unicast ose broadcast, por një paketë multicast, e dërguar në adresën IP multicasting OSPF 224.0.0.5. Disa njerëz pyesin se cila është maska e nënrrjetit për multicasting. Çështja është se multicast nuk ka maskë nënrrjeti, ai përhapet si një sinjal radiosh që dëgjohet nga të gjitha pajisjet të cilat janë të konfiguruara për frekuencën e tij. Për shembull, nëse doni të dëgjoni FM radio që transmeton në frekuencën 91,0, atëherë konfiguroni receptorin tuaj të radios në këtë frekuencë.
Po kështu, routeri B është i konfiguruar për të pranuar mesazhe për adresën multicast 224.0.0.5. Duke përgjuar këtë kanal, ai merr paketën Hello që dërgoi routeri A dhe i përgjigjet me mesazhin e tij.
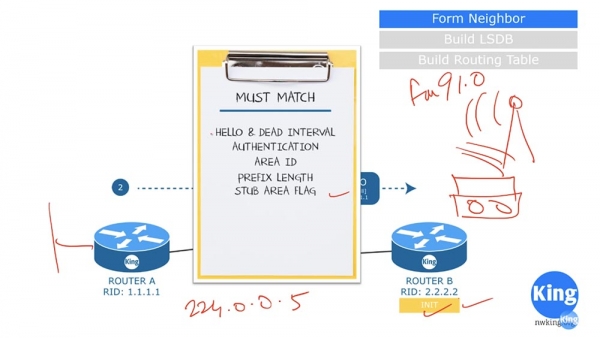
Në këtë mënyrë, fqinjësia mund të krijohet vetëm nëse përgjigjja e routerit B plotëson një grup kriteresh. Kriteri i parë është që frekuenca e dërgimit të mesazheve Hello dhe intervali i pritjes së përgjigjes për këtë mesazh, Dead Interval, duhet të jenë të njëjta për të dy routerët. Zakonisht, Dead Interval është i barabartë me disa vlera të timer-it Hello. Pra, nëse Hello Timer i routerit A është 10 sekonda, dhe routeri B i dërgon një mesazh pas 30 sekondash, ndërkohë që Dead Interval është 20 sekonda, fqinjësia nuk do të formohet.
Kriteri i dytë – të dy routerat duhet të përdorin të njëjtin tip autenticimi. Prandaj, fjalët kaluese të autenticimit gjithashtu duhet të jenë të njëjta.
Kriteri i tretë – përputhja e identifikuesve të zonës Arial ID, i katërti – përputhja e gjatësi së prefiksit të rrjetit. Nëse routeri A njofton prefiksin /24, atëherë routeri B gjithashtu duhet të ketë prefiksin e rrjetit /24. Në videon e ardhshme do të shqyrtojmë këtë më në detaje, deri atëherë do të theksoj se kjo nuk është një maskë nënrrjeti, këtu routerat përdorin maskën e kundërt Wildcard mask. Dhe natyrisht, flamujt e zonës Stub area gjithashtu duhet të përputhen, nëse routerat janë brenda kësaj zone.
Pas verifikimit të këtyre kritereve, nëse ato përputhen, routeri B dërgon një paketë Hello routerit A. Ndryshe nga mesazhi A, routeri B njofton se ai ka parë routerin A dhe paraqitet vetë.
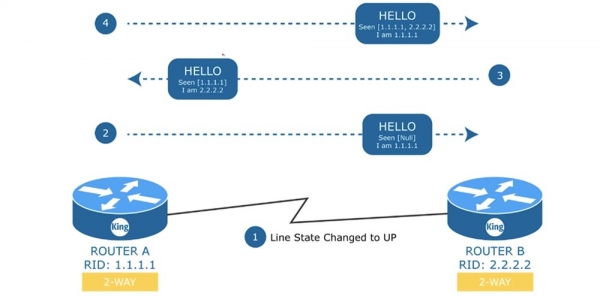
Në përgjigje të këtij mesazhi, routeri A sërish i dërgon një Hello routerit B, ku konfirmon se gjithashtu e ka parë routerin B, kanali i komunikimit midis tyre përbëhet nga pajisjet 1.1.1.1 dhe 2.2.2.2, dhe vetë ai është pajisja 1.1.1.1. Kjo është një fazë shumë e rëndësishme në krijimin e fqinjësisë. Në këtë rast, përdoret një lidhje dyanshëm 2-WAY, por çfarë do të ndodhte nëse kemi një switch me një rrjet të shpërndarë prej 4 routerash? Në një ambient të tillë "të shpërndarë", një nga routerat duhet të luajë rolin e routerit të dedikuar Designated router D.R, dhe të tjetri – routerit të dedikuar rezervë Backup designated router B.D.R.
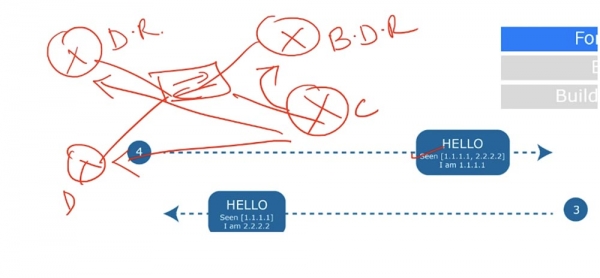
Çdo një nga këto pajisje do të formojë një lidhje të plotë Full connection, ose gjendjen e plotë të fqinjësisë, më vonë do të shikojmë çfarë është kjo, megjithatë ky tip lidhjeje do të vendoset vetëm me D.R. dhe B.D.R, ndërsa dy routerat e poshtme D dhe B do të komunikojnë ende sipas skemës së lidhjes dyanshëm 'point-to-point'.
Pra, me D.R. dhe B.D.R, të gjitha routerat krijojnë një marrëdhënie të fqinjësisë së plotë, ndërsa me njëri-tjetrin – një lidhje të tipit point-to-point. Kjo është shumë e rëndësishme, sepse në një lidhje dyanshëm të pajisjeve fqinjë, të gjitha parametrat e paketës Hello duhet të përputhen. Në rastin tonë, gjithçka është në përputhje, prandaj pajisjet krijojnë fqinjësinë pa asnjë problem.
Sa shpejt të instalohet lidhja dy-anëshe, routeri A dërgon routerit B paketën Database Description, ose "përshkrimi i bazës së të dhënave", dhe kalon në gjendjen ExStart - fillimi i shkëmbimit, ose pritja e ngarkesës. Database Descriptor përfaqëson informacionin, të ngjashëm me përmbajtjen e një libri – kjo është një listë e të gjitha gjërave që ndodhen në bazën e të dhënave të routingut. Në përgjigje, routeri B dërgon përshkrimin e tij të bazës së të dhënave routerit A dhe kalon në gjendjen e shkëmbimit të të dhënave për kanalet Exchange. Nëse në gjendjen Exchange, routeri zbulon se i mungon ndonjë informacion në bazën e të dhënave, ai do të kalojë në gjendjen e ngarkesës LOADING dhe do të fillojë të shkëmbejë mesazhe LSR, LSU dhe LSA me fqinjin.
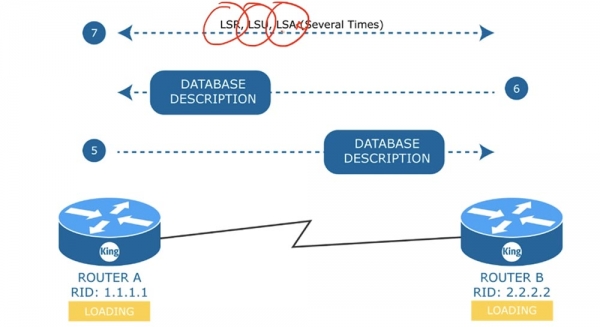
Kështu, routeri A do të dërgojë një LSR fqinjit, i cili do t'i kthejë një paketë LSU dhe për këtë routeri A do t'i përgjigjet routerit B me një mesazh LSA. Ky shkëmbim do të ndodhë sa herë që pajisjet duan të ndajnë mesazhe LSA. Gjendja LOADING do të thotë se përditësimi i plotë i bazës së të dhënave LSA ende nuk ka ndodhur. Pas ngarkimit të të gjitha të dhënave, të dy pajisjet do të kalojnë në gjendjen e plota të fqinjësisë FULL.
Vërej se me një lidhje dy-anëshe pajisjet thjesht janë në gjendjen e fqinjësisë, ndërsa gjendja e fqinjësisë së plotë është e mundur vetëm midis routerëve, D.R. dhe B.D.R. Kjo do të thotë se çdo router njofton D.R. për ndryshimet në rrjet, dhe të gjitha routerët e tjerë e mësojnë për këto ndryshime nga D.R.
Zgjedhja e D.R. dhe B.D.R është një çështje e rëndësishme. Le të shohim se si ndodh zgjedhja e D.R. në një ambient të zakonshëm. Supozojmë se në skemën tonë ka tre routerë dhe një switch. Fillimisht, pajisjet OSPF krahasojnë prioritetin në mesazhet Hello, pastaj krahasojnë Router ID.
Pajisja me prioritetin më të lartë bëhet D.R. Nëse prioritetet e dy pajisjeve janë të njëjta, atëherë nga ato dy do të zgjidhet pajisja me Router ID më të lartë, e cila do të bëhet D.R.
Rrezervari B.D.R qëndron si pajisja me prioritetin e dytë më të rëndësishëm ose me Router ID të dytë më të rëndësishëm. Nëse D.R. dështon, ai do të zëvendësohet menjëherë nga B.D.R. Ai do të fillojë të luajë rolin e D.R, ndërsa sistemi do të zgjedhë një B.D.R tjetër.
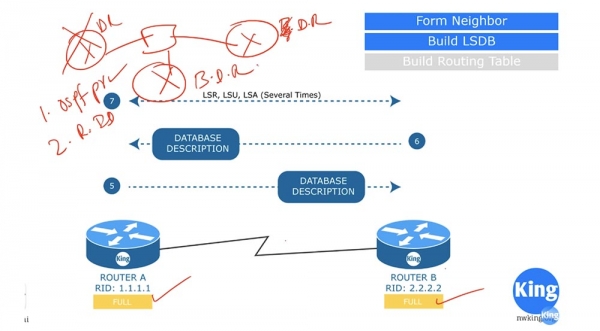
Shpresoj që të keni kuptuar se si të zgjidhni D.R. dhe B.D.R, nëse jo, unë do të kthehem përsëri në këtë çështje në njërin nga videot e ardhshme dhe do ta shpjegoj këtë proces.
Pra ndaj, ne shqyrtuam se çfarë janë Hello, përshkrimi i bazës së të dhënave Database Descriptor dhe mesazhet LSR, LSU dhe LSA. Para se të kalojmë në temën tjetër, le të flasim pak për koston e OSPF.
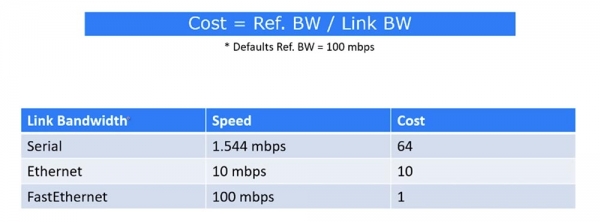
Në Cisco, kostoja e rrugës llogaritet sipas formulës së marrëdhënies së kapacitetit Reference bandwidth, e cila zakonisht merret si 100 Mbps, ndaj kostos së kanalit. Për shembull, kur lidhen pajisjet përmes portit serial, shpejtësia është 1.544 Mbps, dhe kostoja do të jetë 64. Kur përdoret lidhja Ethernet me shpejtësi 10 Mbps, kostoja është 10, ndërsa kostoja e lidhjes FastEthernet me shpejtësi 100 Mbps do të jetë 1.
Kur përdorim Gigabit Ethernet, kemi shpejtësinë 1000 Mbps, megjithatë në këtë rast shpejtësia gjithmonë merret si 1. Pra, nëse keni në rrjet Gigabit Ethernet, duhet ta ndryshoni vlerën e parazgjedhur Ref. BW në 1000. Në këtë rast, kostoja do të jetë 1, dhe e gjithë tabela do të riheshohet me rritjen e vlerave të kostos 10 herë. Pasi të kemi formuar fqinjësinë dhe ndërtuar bazën e të dhënave LSDB, kalojmë në ndërtimin e tabelës së rrugëtimit.
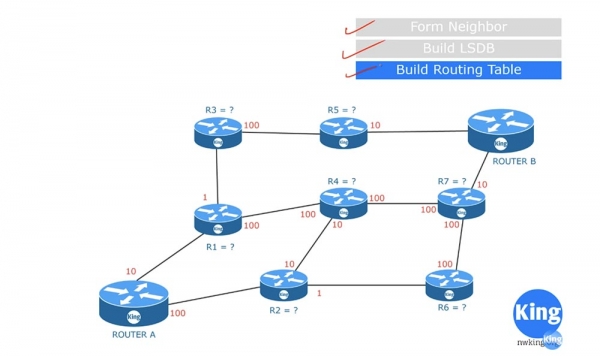
Pas marrjes së LSDB, çdo router fillon të formojë listën e rrugëve duke përdorur algoritmin SPF. Në skemën tonë, routeri A do të krijojë një tabelë të tillë për veten e tij. Për shembull, ai llogarit kostot e rrugës A-R1 dhe e përcakton atë si 10. Për të thjeshtuar kuptimin e skemës, le të supozojmë se routeri A përcakton rrugën optimale për routerin B. Kostoja e lidhjes A-R1 është 10, kostoja e lidhjes A-R2 është 100, ndërsa kostoja e rrugës A-R3 është 11, pra shuma e rrugës A-R1(10) dhe R1-R3(1).
Nëse routeri A dëshiron të arrijë tek routeri R4, ai mund ta bëjë këtë ose përmes rrugës A-R1-R4, ose përmes rrugës A-R2-R4, me të dyja rastet që kostoja e rrugëve do të jetë e njëjtë: 10+100 = 100+10=110. Rruga A-R6 do të ketë koston 100+1= 101, që është më e mirë. Më pas shqyrtohet rruga për në routerin R5 përmes rrugës A-R1-R3-R5, kostoja e së cilës do të jetë 10+1+100 = 111.
Rruga për në routerin R7 mund të ndërtohet përmes dy rrugëve: A-R1-R4-R7 ose A-R2-R6-R7. Kostoja e së parës do të jetë 210, e së dytës – 201, kështu që duhet të zgjidhet 201. Pra, për të arritur në routerin B, routeri A mund të përdorë 4 rrugë.
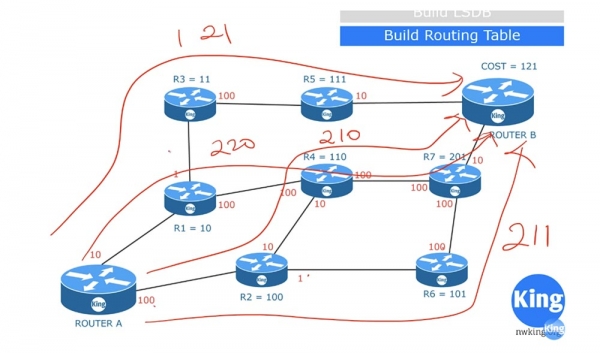
Kostoja e rrugës A-R1-R3-R5-B do të jetë 121. Rruga A-R1-R4-R7-B do të kushtojë 220. Rruga A-R2-R4-R7-B kushton 210, ndërsa A-R2-R6-R7-B ka një kosto prej 211. Nga kjo, rrjeti A do të zgjedhë rrugën me koston më të vogël, e cila është 121, dhe do ta vendosë atë në tabelën e routing. Kjo është një skemë shumë e thjeshtë se si funksionon algoritmi SPF. Në të vërtetë, në tabelë nuk vendosen vetëm emrat e router-ave përmes të cilëve kalon rruga optimale, por edhe emrat e porteve që i lidhin ata dhe të gjithë informacionin e nevojshëm.
Le të shqyrtojmë një temë tjetër që lidhet me zonat e routing. Zakonisht, kur konfigurojmë pajisjet OSPF, të gjitha ato janë në një zonë të përbashkët.
Çfarë do të ndodhë nëse një pajisje e lidhur me router-in R3 papritmas dështBrown? Router-i R3 menjëherë do të fillojë të dërgojë mesazhe drejt router-ave R5 dhe R1 për të lajmëruar se kanali me këtë pajisje nuk funksionon më, dhe të gjithë router-at do të fillojnë të shkëmbejnë përditësime rreth këtij ngjarjeje.
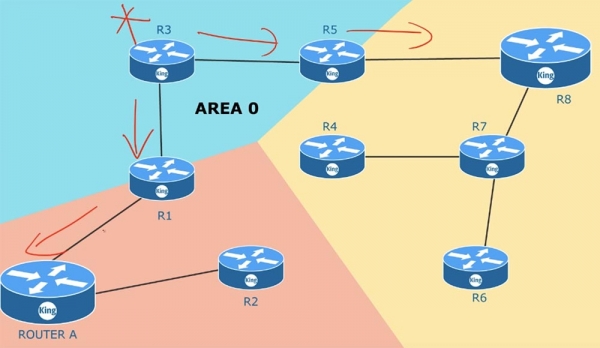
Nëse keni 100 router-a, të gjithë do të përditësojnë informacionin për gjendjen e kanaleve, sepse janë në një zonë të përbashkët. E njëjta gjë do të ndodhë kur një nga router-at fqinj dështon – të gjitha pajisjet në zonë do të shkëmbejnë përditësime LSA. Pas shkëmbimit të këtyre mesazheve, topologjia e rrjetit do të ndryshojë. Sa më shpejt që të ndodhë kjo, SPF do të rikalkulojë tabelat e routing në përputhje me kushtet e reja. Ky është një proces shumë i madh, dhe nëse keni një mijë pajisje në një zonë, duhet të kontrolloni madhësinë e memorjes së router-ave për të siguruar që ajo të jetë e mjaftueshme për të ruajtur të gjitha LSA-të dhe databazën e madhe të gjendjes së kanaleve LSDB. Sa herë që ndodhin ndryshime në ndonjë pjesë të zonës, algoritmi SPF menjëherë do të rizgjedhë rrugët. Me rregull, LSA përditësohet çdo 30 minuta. Ky proces ndodh në të gjitha pajisjet, por jo njëkohësisht; megjithatë, çdo router përditëson me një frekuencë prej 30 minutash. Sa më shumë pajisje rrjeti, aq më shumë memorie dhe kohë nevojitet për përditësimin e LSDB.
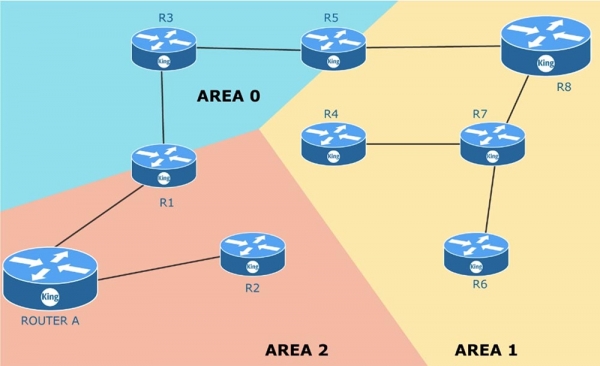
Ky këtë problem mund ta zgjidhni nëse e ndani një zonë të përbashkët në disa zona të veçanta, pra duke përdorur multizunimin. Për këtë, duhet të keni një plan ose një skemë të gjithë rrjetit që po menaxhoni. Zona zero AREA 0 është zona juaj kryesore. Kjo është vendi ku bëhet lidhja me rrjetin e jashtëm, për shembull, dilja në Internet. Kur krijoni zona të reja, duhet të drejtoheni nga rregulli: në çdo zonë duhet të ketë një ruter kufiri ABR, Area Border Router. Ruteri kufiri ka një ndërfaqe në një zonë dhe një ndërfaqe tjetër në zonë tjetër. Për shembull, ruteri R5 ka ndërfaqe në zonën 1 dhe zonën 0. Siç e thashë, çdo zonë duhet të jetë e lidhur me zonën e zeros, pra të ketë një ruter kufiri, një nga ndërfaqet e të cilit është e lidhur me AREA 0.
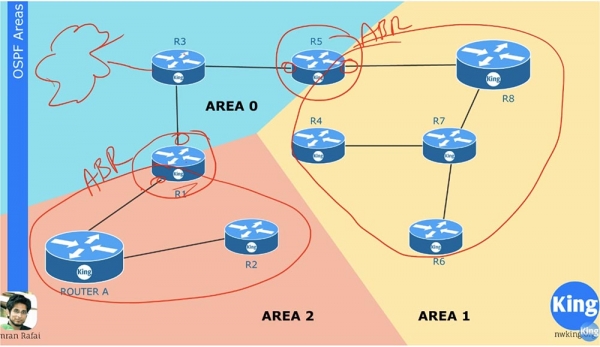
Supozoni se lidhja R6-R7 ka dështuar. Në këtë rast, përditësimi LSA do të shpërndahet vetëm në zonën AREA 1 dhe do të ketë të bëjë vetëm me këtë zonë. Pajisjet në zonën 2 dhe në zonën 0 nuk do ta dinë as që ka ndodhur diçka. Ruteri kufiri R5 bën përmbledhjen e informacionit mbi atë që ndodh në zonën e tij dhe dërgon në zonën kryesore AREA 0 informacionin e përmbledhur mbi statusin e rrjetit. Pajisjet në një zonë nuk kanë nevojë të dinë për të gjitha ndryshimet LSA brenda zonave të tjera, sepse ruteri ABR do të dërgojë informacionin e përmbledhur të rrugëve nga një zonë në tjetrën.
Nëse nuk jeni plotësisht të sigurt për konceptin e zonave, mund të merrni më shumë informacione në mësimet në vazhdim, kur do të merremi me konfigurimin e rrugës OSPF dhe do të shqyrtojmë disa shembuj.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
