

Mirëdita, në artikujt e kaluar u njohëm me funksionimin e ELK Stack. Tani do të diskutojmë mundësitë që mund të realizojë një specialist i sigurisë në përdorimin e këtyre sistemeve. Cilat loge mund dhe duhet të krijohen në elasticsearch. Do të shqyrtojmë se çfarë statistike mund të marrim duke konfiguruar panele dhe nëse ka ndonjë përfitim nga kjo. Si mund të implementojmë automatizimin e proceseve të sigurisë, duke përdorur stack-un ELK. Do të hartojmë arkitekturën e funksionimit të sistemit. Në total, realizimi i gjithë funksionalitetit është një detyrë shumë e madhe dhe e vështirë, prandaj zgjidhja u veçua në një emër të veçantë — TS Total Sight.
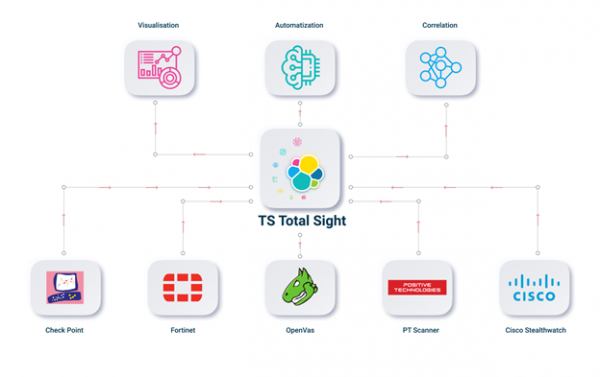
Aktualisht, po rritet shumë popullariteti i zgjidhjeve që konsolidojnë dhe analizojnë incidentet e sigurisë në një vend logjik, si rezultat specialisti merr statistika dhe një plan veprimi për përmirësimin e gjendjes së sigurisë në organizatë. Këtë qëllim e vendosëm në përdorimin e stack-ut ELK, duke shpërndarë funksionalitetin kryesor në 4 seksione:
- Statistika dhe vizualizimi;
- Zbulimi i incidenteve të sigurisë;
- Prioritizimi i incidenteve;
- Automatizimi i proceseve të sigurisë.
Më pas do të shqyrtojmë më në detaje secilën ndaras.
Zbulimi i incidenteve të sigurisë
Detyra kryesore në përdorimin e elasticsearch në këtë rast është grumbullimi vetëm i incidenteve të sigurisë. Incidetet e sigurisë mund të grumbullohen nga çdo mjet mbrojtës, nëse ato mbështesin ndonjë modalitet transmetimi logu, standardi është syslog ose ruajtja në skedarin me scp.
Mund të japim shembuj standardë të mjeteve mbrojtëse dhe jo vetëm, nga të cilat duhet të konfigurohet transmetimi i logëve:
- Çdo mjet NGFW (Check Point, Fortinet);
- Çdo skaner vulnerabilitetesh (PT Scanner, OpenVas);
- Firewall për aplikacione web (PT AF);
- Analizues netflow (Flowmon, Cisco StealthWatch);
- Server AD.
Pas konfigurimit të dërgimit të logëve dhe skedave konfiguruese në Logstash, mund të korrelacionojmë dhe krahasojmë me incidentet që vijnë nga mjete të ndryshme sigurie. Për këtë, është e dobishme të përdorim indekset, në të cilat do të ruajmë të gjitha incidentet që i përkasin një pajisjeje specifike. Me fjalë të tjera, një indeks është të gjitha incidentet për një pajisje. Implementimi i këtij shpërndarje është i mundur në 2 mënyra.
Zgjedhja e parë kjo është konfigurimi i Logstash. Për këtë, është e nevojshme të dyfishohet logu sipas fushave të caktuara në një njësi të veçantë me një lloj tjetër. Pas kësaj, mund të përdoret ky lloj më vonë. Në shembullin, loget klonohen për blade IPS të firewall-it Check Point.
filter {
    if [product] == "SmartDefense" {
        clone {
	    clones => ["CloneSmartDefense"]
	    add_field => {"system" => "checkpoint"}
	}
    }
}
Për të ruajtur ngjarjet e tilla në një indeks të veçantë në varësi të fushave të logeve, për shembull, si për sigurinë e IP të destinacionit të sulmit. Mund të përdoret një konstrukcion i tillë:
output {
    if [type] == "CloneSmartDefense"{
    {
         elasticsearch {
    	 hosts => [",:9200"]
    	 index => "smartdefense-%{dst}"
    	 user => "admin"
    	 password => "password"
  	 }
    }
}
Dhe kështu, mund të bëhet ruajtja në indeks të të gjitha incidenteve, për shembull, sipas adresës IP, ose sipas emrit të domain-it të makinës. Në këtë rast ruajmë në indeks «smartdefense-%{dst}», sipas adresës IP të nënshkrimit.
Megjithatë, produkte të ndryshme do të kenë fusha të ndryshme për loget, gjë që do të çojë në kaos dhe konsum të tepërt të memories. Kështu që këtu duhet të bëhet ose një kontroll i kujdesshëm në konfigurimin e Logstash për të zëvendësuar fushat me ato që janë menduar më parë dhe do të jenë të njëjta për të gjitha llojet e incidenteve, që po ashtu është një detyrë e vështirë.
Varianti i dytë i implementimit është të shkruhet një skript ose procesi që do të lidhet në kohë reale me bazën e elastikut, do të nxjerrë ngjarjet e nevojshme dhe do t'i ruajë ato në një indeks të ri, kjo është një detyrë e rëndë, por lejon që të punosh me loget siç dëshiron dhe të korelosh drejtpërdrejt me incidentet nga mjete të tjera të sigurisë. Ky variant lejon që të konfigurohet puna me loget sa më efikase për rastin tuaj me fleksibilitet maksimal, por këtu lind problemi në gjetjen e një specialisti që mund ta realizojë atë.
Dhe sigurisht, pyetja më e rëndësishme, çfarë mund të korelohet dhe zbulohet?
Këtu mund të ketë disa varianta, dhe varet nga mjetet e sigurisë që përdoren në infrastrukturën tuaj, disa shembuj:
- Një nga opsionet më të dukshme dhe nga këndvështrimi im më interesante për ata që kanë zgjidhje NGFW dhe skaner të dobësive. Kjo është krahasimi i logeve sipas IPS dhe rezultateve të skanimit të dobësive. Nëse një sulm është identifikuar (nuk është bllokuar) nga sistemi IPS, dhe kjo dobësi nuk është mbyllur në makinë përfundimtare sipas rezultateve të skanimit — është e nevojshme të alarmoni për të gjitha burimet, pasi ekziston një probabilitet i lartë që dobësia të ketë qenë e shfrytëzuar.
- Shumë përpjekje për të hyrë nga një makinë në vende të ndryshme, mund të simbolizojë aktivitet të keq.
- Shkarkimi i skedarëve virus nga përdoruesi për shkak të vizitave në një numër të madh faqesh potencialisht të rrezikshme.
Statistika dhe vizualizimi
E evidentuara dhe e qartë, qëllimi kryesor i ELK Stack është ruajtja dhe vizualizimi i logeve, u tregua si mund të dërgoni loge nga pajisje të ndryshme duke përdorur Logstash. Pasi loget të shkojnë në Elasticsearch, mund të konfigurohen paneli të cilët gjithashtu u përmendën , me informacionin dhe statistikën e nevojshme për ju përmes vizualizimit.
Shembuj:
- Përmbledhja e ngjarjeve të Parandalimit të Kërcënimeve me ngjarjet më kritike. Këtu mund të reflektoni se cilat firma IPS janë identifikuar, nga cilat zona territoriale vijnë.
- Përmbledhja e përdorimit të aplikacioneve më kritike, përmes të cilave mund të rrjedhë informacioni.
- Rezultatet e skanimit nga çdo skaner sigurie.
- Loget nga Active Directory për përdoruesit.
- Përmbledhja e lidhjeve VPN.
Në këtë rast, nëse konfigurohen paneli për t'u rinovuar çdo disa sekonda, mund të krijoni një sistem shumë të përshtatshëm për monitorimin e ngjarjeve në kohë reale, që më pas mund të përdoret për reagim më të shpejtë ndaj incidenteve të sigurisë informacionit, nëse panelet vendosen në një ekran të veçantë.
Prioritizimi i incidenteve
Në kushte të infrastrukturës së madhe, numri i incidenteve mund të tejkalojë normat, dhe specialistët mund të mos kenë kohë për t'i hetuar të gjitha incidentet në kohë. Në këtë rast, është e nevojshme që së pari të identifikohen vetëm ato incidente që paraqesin rrezik të madh. Prandaj, sistemi duhet të japë prioritet incidenteve sipas rrezikshmërisë së tyre ndaj infrastrukturës tuaj. Është e dëshirueshme të konfigurohet një njoftim në email ose në Telegram për këto ngjarje. Prioritizimi mund të realizohet me mjete standarde të Kibana-s, duke konfiguruar vizualizimin. Ndërsa për njoftimin është më e vështirë, sepse në mënyrë të parazgjedhur, ky funksionalitet nuk është aktivizuar në versionin e bazës së Elasticsearch-it, vetëm në atë me pagesë. Prandaj, ose duhet të blini versionin me pagesë, ose përsëri, të shkruani një proces që do të njoftojë specialistët në kohë reale përmes emailit ose Telegramit.
Automatizimi i proceseve të sigurisë informacionit
Një nga pjesët më interesante është automatizimi i veprimeve ndaj incidenteve të sigurisë informacionit. Më parë, ne kemi realizuar këtë funksionalitet për Splunk, dhe mund të lexoni pak më shumë në këtë . Ideja kryesore është se politika IPS kurrë nuk kontrollohet dhe nuk optimizohet, megjithëse në disa raste ajo është një nga pjesët më të rëndësishme të proceseve të sigurisë informacionit. Për shembull, një vit pas zbatimit të NGFW-së dhe pa veprime për optimizimin e IPS, do të keni një numër të madh nënshkrimesh me veprimin Detect, të cilat nuk do të bllokohen, gjë që e ul ndjeshëm gjendjen e sigurisë informacionit në organizatë. Më poshtë disa shembuj të asaj që mund të automatizohet:
- Kalimi i nënshkrimit IPS nga Detect në Prevent. Nëse për nënshkrimet kritike nuk funksionon Prevent, atëherë kjo nuk është në rregull dhe përbën një dobësi serioze në sistemin e mbrojtjes. Ndryshoni veprimin në politikë për këto nënshkrime. Ky funksionalitet mund të realizohet nëse pajisja NGFW ka funksionalitetin REST API. Kjo është e mundur vetëm duke poseduar aftësi programimi, duhet të nxjerrim informacionin e nevojshëm nga Elasticsearch dhe të bëjmë kërkesat API në serverin e menaxhimit të NGFW.
- Nëse nga një adresë IP në trafikun rrjetor janë zbuluar ose bllokuar shumë nënshkrime, atëherë ka kuptim të bllokohet për një kohë të caktuar kjo adresë IP në politikën e Firewall-it. Realizimi gjithashtu përfshin përdorimin e REST API.
- Kryeni një kontroll hosti me skaner të dobësive, nëse ky host ka një numër të madh nënshkrimesh në IPS ose mjete të tjera të sigurisë. Në rast se ky është OpenVas, mund të shkruani një skript që do të lidhë në skanerin e sigurisë përmes SSH dhe do të nisë skanimin.
TS Total Sight
Në përmbledhje, realizimi i të gjithë funksionalitetit është një detyrë shumë e madhe dhe e rëndë. Pa aftësi programimi, mund të konfiguroni funksionalitetin minimal, që mund të jetë i mjaftueshëm për përdorim në prodhim. Por nëse jeni të interesuar për tërë funksionalitetin, mund të shikoni TS Total Sight. Më shumë informacion mund të gjeni në . Si rezultat, e gjithë skema e punës dhe arkitektura do të duken në këtë mënyrë:
Përfundim
Kemi shqyrtuar se çfarë mund të realizohet duke përdorur ELK Stack. Në artikujt në vijim, do të shqyrtojmë më në detaje funksionalitetin e TS Total Sight!
Prandaj, qëndroni të informuar për azhurnimet (, , , ), .
Burimi: habr.com
