

Përshëndetje të gjithëve! Ky artikull do të jetë i dedikuar shqyrtimit të funksionaliteteve të VPN në produktin Sophos XG Firewall. Në të kaluarën, kemi shqyrtuar si të merrni falas këtë zgjidhje për mbrojtjen e rrjetit tuaj shtëpiak me një licencë të plotë. Sot do të flasim për funksionalitetin e VPN që është përfshirë në Sophos XG. Do përpiqem të tregoj se çfarë di ky produkt, si dhe do të jap disa shembuj për konfigurimin e IPSec Site-to-Site VPN dhe SSL VPN për përdoruesit. Pra, le të fillojmë me shqyrtimin.
Së pari, le të shohim tabelën e licencimit:
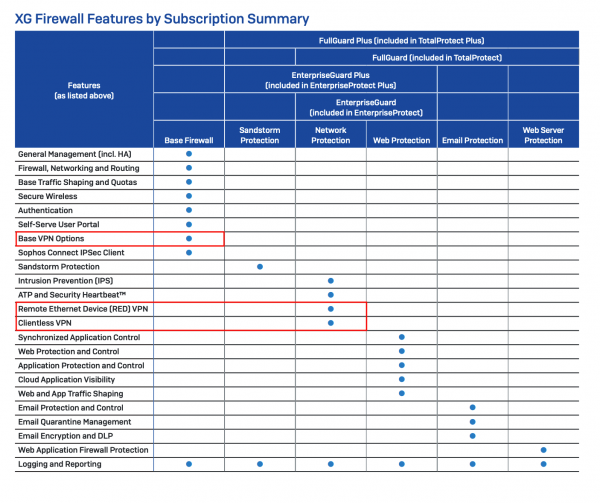
Më në detaje, si licencohet Sophos XG Firewall mund të lexoni këtu:
Por, në këtë artikull, do të na interesojnë vetëm ato pika që janë theksuar me të kuqe.
Funksionaliteti kryesor i VPN është i përfshirë në licencën bazë dhe blihen vetëm një herë. Kjo është një licencë për të jetuar dhe nuk kërkon rinovim. Në modulin Base VPN Options hyjnë:
Site-to-Site:
- SSL VPN
- IPSec VPN
Remote Access (VPN klienti):
- SSL VPN
- IPsec Clientless VPN (me aplikacionin falas për përdoruesin)
- L2TP
- PPTP
Siç e shohim, mbështeten të gjitha protokollet dhe tipet e njohura të lidhjeve VPN.
Gjithashtu, në Sophos XG Firewall ka dy lloje të tjera lidhjesh VPN, të cilat nuk janë të përfshira në abonimin bazë. Këto janë RED VPN dhe HTML5 VPN. Këto lidhje VPN hyjnë në abonimin e Mbrojtjes së Rrjetit, që do të thotë se për të përdorur këto lloje është e nevojshme të keni një abonim aktiv, i cili përfshin gjithashtu edhe funksionalitetin e mbrojtjes së rrjetit – modulet IPS dhe ATP.
RED VPN është një VPN L2 pronësor nga kompania Sophos. Ky tip lidhjeje VPN ka disa avantazhe në krahasim me Site-to-Site SSL ose IPSec kur konfigurohet VPN mes dy XG. Ndryshe nga IPSec, tuneli RED krijon një ndërfaqe virtuale në të dyja skajet e tunelit, duke ndihmuar në zgjidhjen e problemeve, dhe ndryshe nga SSL, kjo ndërfaqe virtuale është plotësisht e konfigurueshme. Administratorit i jepet kontrolli i plotë mbi subnetin brenda tunelit RED, që lehtëson zgjidhjen e problemeve të routing-ut dhe konflikteve të subneteve.
HTML5 VPN ose Clientless VPN – Një tip specifik VPN që lejon kalimin e shërbimeve përmes HTML5 direkt në shfletues. Llojet e shërbimeve që mund të konfigurohet:
- RDP
- Telnet
- SSH
- VNC
- FTP
- FTPS
- SFTP
- SMB
Por duhet të merret parasysh se ky tip VPN aplikon vetëm në raste të veçanta dhe rekomandohet, nëse është e mundur, të përdoren tipet e VPN-ëve nga listat e mësipërme.
Praktika
Të shqyrtojmë praktikisht se si të konfigurojmë disa nga këto lloje tunelesh, pra: Site-to-Site IPSec dhe SSL VPN për Qasje të Largët.
Site-to-Site IPSec VPN
Le të fillojmë me konfigurimin e një tuneli Site-to-Site IPSec VPN midis dy Sophos XG Firewall. Poshtë kapakut përdoret strongSwan, që lejon lidhjen me çdo router që mbështet IPSec.
Mund të përdorim një wizard të shpejtë dhe të përshtatshëm për konfigurim, por ne do të ndjekim rrugën e përgjithshme, që të mund të kombinojmë Sophos XG me çdo pajisje përmes IPSec.
Hapim dritaren e cilësimeve të politikave:
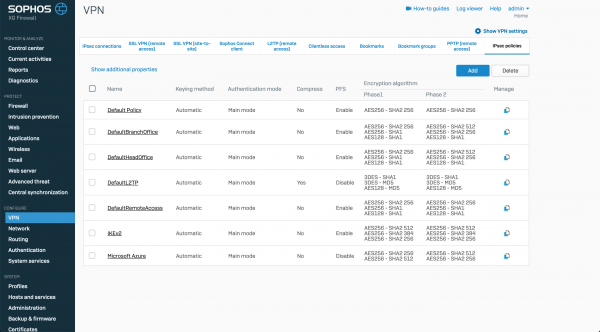
Siç e shohim, ka cilësime të paracaktuara, por ne do të krijojmë tonat.
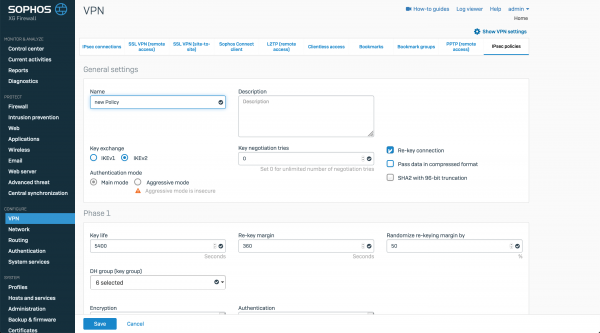
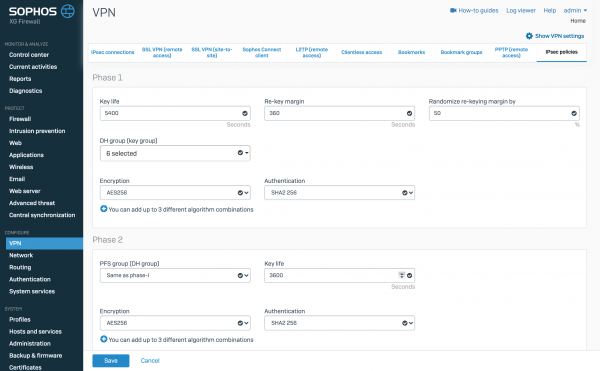
Do të konfigurojmë parametrat e enkriptimit për fazën e parë dhe të dytë dhe do të ruajmë politikën. Në të njëjtën mënyrë, bëjmë këto veprime në Sophos XG të dytë dhe kalojmë në konfigurimin e tunelit IPSec.
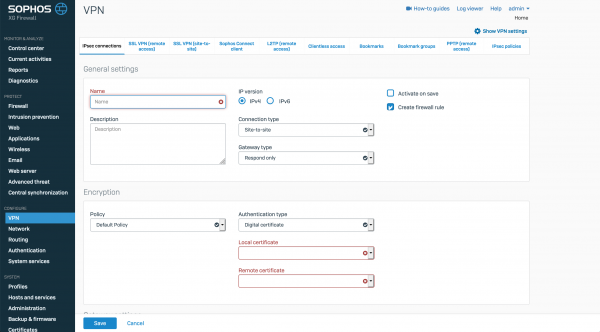
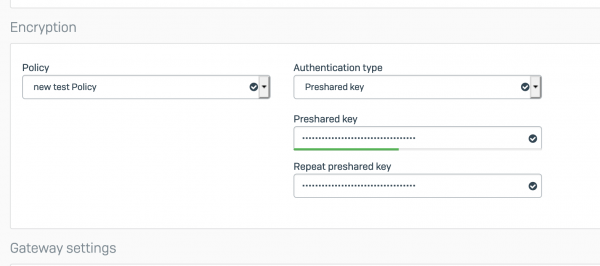
Shkruajmë emrin, mënyrën e funksionimit dhe konfigurimin e parametrave të enkriptimit. Për shembull, do të përdorim Preshared Key
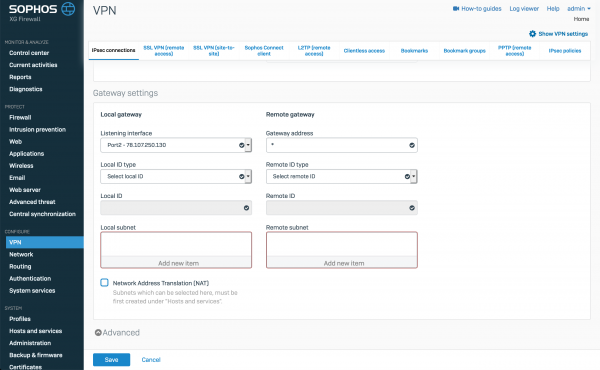
dhe do të tregojmë nëndegët lokale dhe të largëta.
Lidhja jonë është krijuar.
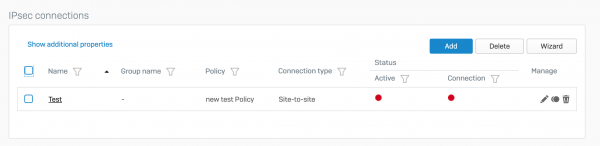
Në të njëjtën mënyrë, bëjmë këto cilësime në Sophos XG të dytë, përveç mënyrës së funksionimit, atje do të vendosim Initiate the connection.
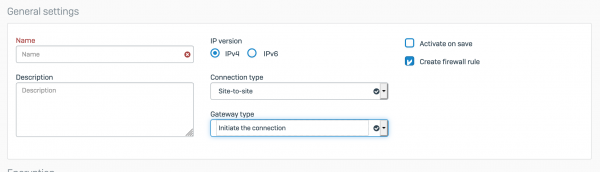
Tani kemi dy tunele të konfiguruara. Më pas, duhet t'i aktivizojmë dhe t'i fillojmë. Kjo bëhet shumë thjeshtë, thjesht duhet të klikoni në rrethin e kuq nën fjalën Active për ta aktivizuar dhe në rrethin e kuq nën Connection për të nisur lidhjen.
Nëse shohim këtë imazh:
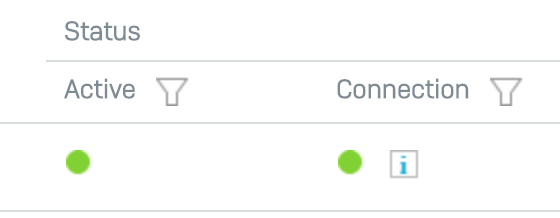
Do të thotë se tuneli ynë funksionon siç duhet. Nëse tjetri tregues ndizet me ngjyrë të kuqe apo të verdhë, do të thotë se diçka nuk është konfiguruar siç duhet në politikat e enkriptimit apo në nëndegët lokale dhe të largëta. Ju rikujtoj, se cilësimet duhet të jenë pasqyrë.
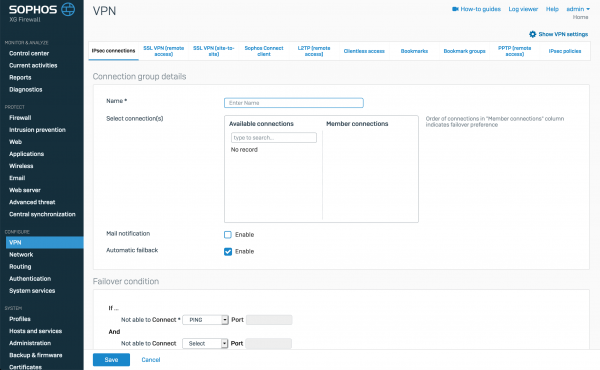
Dua të theksoj veçmas, se mund të krijojmë grupe Failover nga tunelët IPSec për qëndrueshmëri:
Remote Access SSL VPN
Të kalojmë në Remote Access SSL VPN për përdoruesit. Poshtë kapakut funksionon standardi OpenVPN. Kjo lejon përdoruesit të lidhin përmes çdo klienti që mbështet skedarët konfigurues .ovpn (për shembull, klienti standard i lidhjes).
Fillimisht, duhet të konfigurojmë politikat e serverit OpenVPN:
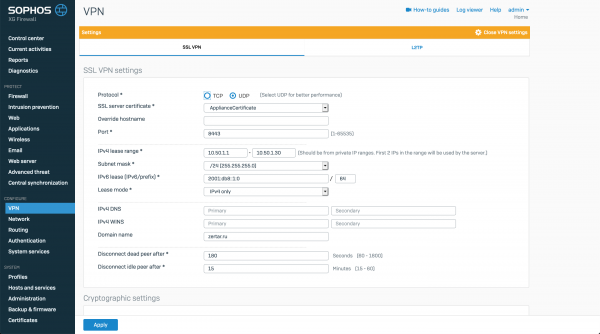
Të përcaktojmë transportin për lidhjen, të konfiguroni portin, gamën e IP adresave për lidhjen e përdoruesve të largët.
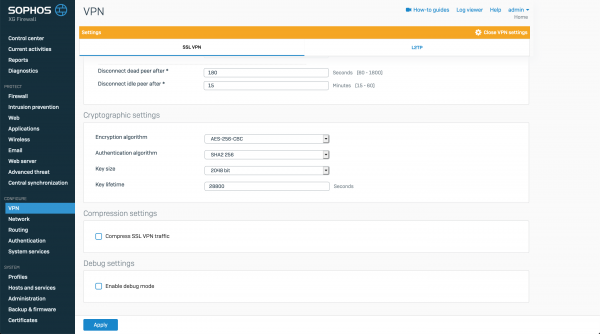
Gjithashtu, mund të përcaktojmë cilësimet e enkriptimit.
Pas konfigurimit të serverit, kalojmë në konfigurimin e lidhjeve të klientëve.
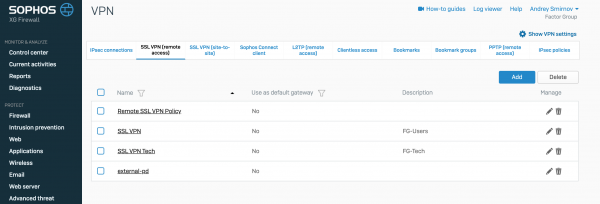
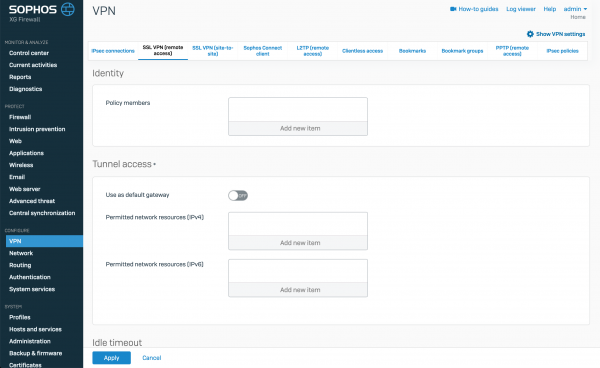
Çdo rregull lidhjeje me SSL VPN krijohet për një grup ose për një përdorues të veçantë. Çdo përdorues mund të ketë vetëm një politikë lidhjeje. Nga konfigurimet, e rëndësishme është se për çdo rregull të tillë mund të specifikohet si përdorues të veçantë, të cilët do të përdorin këtë konfigurim ose një grup nga AD, mund të aktivizohet kutia për të siguruar që gjithë trafiku të kalojë nëpër tunelin VPN ose të specifikohen adresat ip, nënrrjet ose emrat FQDN të disponueshëm për përdoruesit. Në bazë të këtyre politikave automatikisht do të krijohet një skedë .ovpn me konfigurimet për klientin.
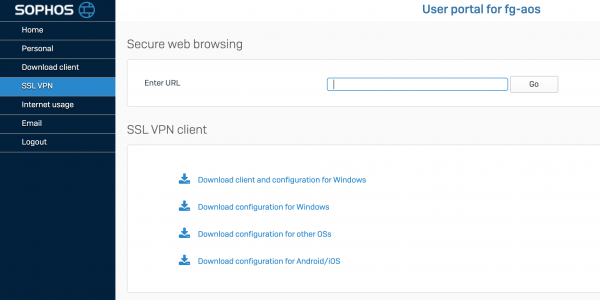
Duke përdorur portalin e përdoruesit, përdoruesi mund të shkarkojë si skedën .ovpn me konfigurimet për klientin VPN, ashtu edhe skedarin instalues të klientit VPN me skedën e integruar të konfigurimit të lidhjes.
Përfundim
Në këtë artikull ne e diskutuam shkurtimisht funksionalitetin e VPN në produktin Sophos XG Firewall. Pamë si të konfigurojmë IPSec VPN dhe SSL VPN. Ky nuk është një listë e plotë e asaj që mund të bëjë ky zgjidhje. Në artikujt e ardhshëm do të përpiqem të bëj një përmbledhje mbi RED VPN dhe të tregoj se si duket në zgjidhjen e vet.
Faleminderit për kohën tuaj.
Nëse keni pyetje në lidhje me versionin komercial të XG Firewall, mund të kontaktoni me ne — kompania , distributorin e Sophos. Mjafton të shkruani në një formë të lirë në .
Burimi: habr.com
