

Besimi i enkriptimit është një nga treguesit më të rëndësishëm kur përdoren sistemet e informacionit për biznesin, pasi ato marrin pjesë çdo ditë në transferimin e një sasi të madhe informacioni konfidencial. Një mjet i pranuar për vlerësimin e cilësisë së lidhjes SSL është testi i pavarur nga Qualys SSL Labs. Duke qenë se ky test mund të ekzekutohet nga kushdo, është veçanërisht e rëndësishme për ofruesit e SaaS që vlerësimi në këtë test të jetë maksimal. Cilësinë e lidhjes SSL e shqetësojnë jo vetëm ofruesit e SaaS, por edhe bizneset e zakonshme. Për ta, ky test është një mundësi e shkëlqyer për të identifikuar vendet potencialisht të dobëta dhe për të mbyllur me kohë të gjitha shtegët për kriminelët kibernetikë.
Në Zimbra OSE janë të lejuar dy lloje certifikatat SSL. Lloji i parë është certifikata vetë-nënshkruar, e cila shtohet automatikisht gjatë instalimit. Kjo certificat është falas dhe nuk ka kufizime në përdorim, duke u bërë kështu ideale për testimin e Zimbra OSE ose për përdorimin e saj ekskluziv në brendësi të rrjetit të brendshëm. Megjithatë, kur hyjnë në klientin e web-it, përdoruesit do të shohin një paralajmërim nga shfletuesi, se kjo certificat nuk është e besueshme, dhe testi nga Qualys SSL Labs do të dështojë qartazi për serverin tuaj.
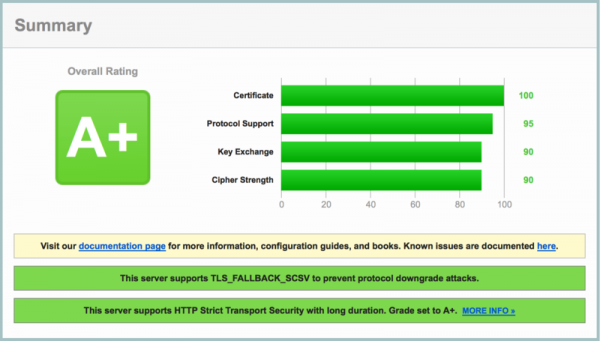
Lloji i dytë është certifikata komerciale SSL, e nënshkruar nga një autoritet certifikimi. Këto certifikata priten pa asnjë problem nga shfletuesit dhe zakonisht përdoren gjatë eksploatimit komercial të Zimbra OSE. Menjëherë pas një instalimi të saktë të certifikatës komerciale, Zimbra OSE 8.8.15 tregon një vlerësim A në testin nga Qualys SSL Labs. Kjo është një rezultat i shkëlqyer, por qëllimi ynë është të arrijmë një rezultat A+.
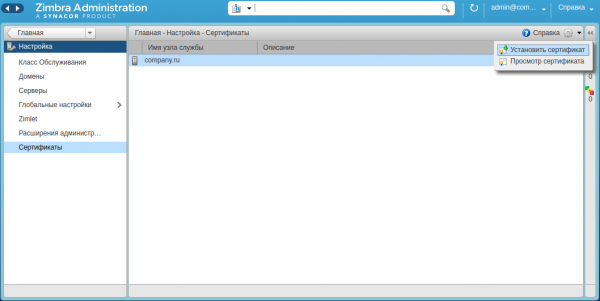
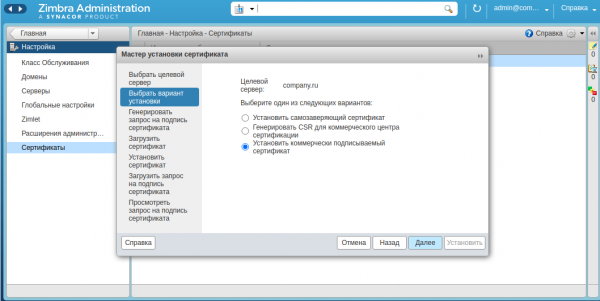
Për të arritur vlerësimin maksimal në testin nga Qualys SSL Labs gjatë përdorimit të Zimbra Collaboration Suite Open-Source Edition, është e nevojshme të ndiqen disa hapa:
1. Rritja e parametrave të protokollit Diffie-Hellman
Sipas parazgjedhjes, të gjitha komponentet e Zimbra OSE 8.8.15, që përdorin OpenSSL, kanë vlerën e parametrave të protokollit Diffie-Hellman prej 2048 bit. Në parim, kjo është më shumë se e mjaftueshme për të marrë një vlerësim A+ në testin nga Qualys SSL Labs. Megjithatë, në rast se po përditësoni nga versionet më të vjetra, vlera e parametrave mund të jetë më e ulët. Prandaj, rekomandohet që pas përfundimit të përditësimit të ekzekutoni komandën zmdhparam set -new 2048, e cila do të rrisë parametrat e protokollit Diffie-Hellman në 2048 bit të pranueshëm, dhe sipas dëshirës, me këtë komandë mund të rritni gjithashtu vlerën e parametrave në 3072 ose 4096 bit, që nga njëra anë do të rrisë kohën e gjenerimit, megjithatë nga ana tjetër do të ketë një ndikim pozitiv në nivelin e sigurisë së serverit të postës elektronike.
2. Aktivizimi i listës së rekomanduar të cifrave të përdorura
Sipas parazgjedhjes, Zimbra Collaboration Suite Open-Source Edition mbështet një gamë të gjerë cifrash të forta dhe të dobëta, me anë të të cilave kriptohen të dhënat që kalojnë përmes një lidhjeje të sigurt. Megjithatë, përdorimi i cifrave të dobëta është një disavantazh serioz gjatë kontrollit të sigurisë së lidhjes SSL. Për ta shmangur këtë, është e nevojshme të konfigurohet lista e cifrave të përdorura.
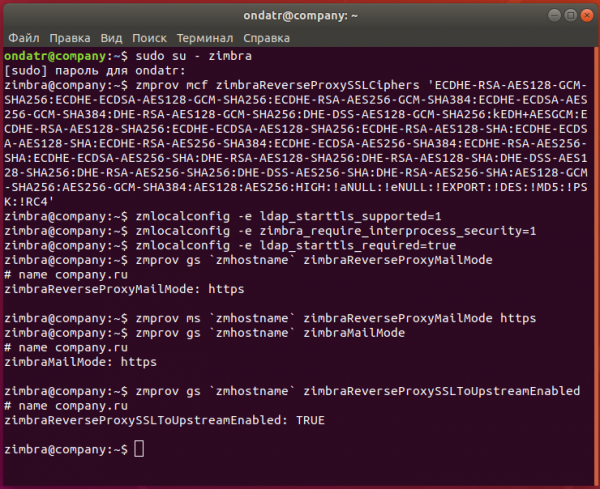
Për këtë duhet të përdorni komandën zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Në këtë komandë menjëherë është e përfshirë grupe e rekomanduar e cifrave dhe nëpërmjet saj mund të përfshihen menjëherë në listë cifrat e besueshme dhe të përjashtohen ato të pa besueshme. Tani mbetet vetëm të rinisni nyjat me proksinë e kundërt me komandën zmproxyctl restart. Pas rinisjes, ndryshimet e bërë do të hyjnë në fuqi.
Në rast se kjo listë për ndonjë arsye nuk ju kënaq, mund të hiqni disa cifra të dobëta nga ajo duke përdorur komandën zmprov mcf +zimbraSSLExcludeCipherSuites. Për shembull, komanda zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, që do të përjashtojë plotësisht përdorimin e enkriptimeve RC4. Po ashtu mund të veproni me enkriptimet AES dhe 3DES.
3. Aktivizimi i HSTS
Mekanizmat e aktivizimit të detyruar të enkriptimit të lidhjes dhe rikthimit të seancës TLS janë gjithashtu kushte të domosdoshme për të marrë pikët më të larta në testin nga Qualys SSL Labs. Për t'i aktivizuar ato, duhet të jepni komandën zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Kjo komandë do të shtojë header-in e nevojshëm në konfigurim, dhe për të hyrë në fuqi të reja të cilat duhet të ri-ngarkoni Zimbra OSE me komandën zmcontrol restart.
Që në këtë fazë, testi nga Qualys SSL Labs do të tregojë vlerësim A+, por nëse dëshironi ta përmirësoni sigurinë e serverit tuaj, mund të ndërmerrni edhe disa masa të tjera.
Për shembull, mund të aktivizoni enkriptimin e detyruar të lidhjeve ndër-proces, si dhe të aktivizoni enkriptimin e detyruar kur lidheni me shërbimet e Zimbra OSE. Për të kontrolluar lidhjet ndër-proces, duhet të jepni komandat e mëposhtme:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Për të aktivizuar enkriptimin e detyruar, duhet të jepni:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Me këto komanda, të gjitha lidhjet me proxy-serverë dhe serverët e postës do të jenë të enkriptuara, si dhe do të realizohet proksimi i të gjitha këtyre lidhjeve.
Kështu, duke ndjekur rekomandimet tona, jo vetëm që mund të arrini një vlerësim të shkëlqyer në testin e sigurisë SSL, por gjithashtu do të rritni ndjeshëm sigurinë e funksionimit të gjithë infrastrukturës Zimbra OSE.
Për të gjitha pyetjet që lidhen me Zextras Suite mund të kontaktoni Përfaqësuesin e kompanisë "Zextras", Ekaterina Triandafiliidi në email katerina@zextras.com
Burimi: habr.com
