

Më quajnë Dmitrij Sugrobo, jam zhvillues në «Lerua Merlin». Në këtë artikull do të flas se përse është e nevojshme Helm, si e lehtëson punën me Kubernetes, çfarë ka ndryshuar në versionin e tretë dhe si me ndihmën e tij mund të përditësojmë aplikacionet në prodhim pa ndalesë.
Ky është një përmbledhje e fjalës në konferencë duke — nëse nuk dëshironi të lexoni, shikoni videon.
Pse përdorim Kubernetes në prodhim
«Lerua Merlin» është lider në tregun e DIY-retaile në Rusi dhe Evropë. Në kompaninë tonë ka më shumë se njëqind zhvillues, 33,000 punonjës të brendshëm dhe një numër të madh njerëzish që vizitojnë hipermarketet dhe faqen tonë. Për të bërë të gjithë ata të lumtur, ne vendosëm të ndjekim qasjet standarde në industri. Të zhvillojmë aplikacione të reja duke përdorur arkitekturën mikroshërbimor; për t’i izoluar mjediset dhe për të bërë shpërndarjen e duhur, të përdorim kontejnerë; dhe për orkestrimin të përdorim Kubernetes. Çmimi për përdorimin e orkestratorëve po bëhet gjithnjë e më i lirë: në treg po rritet numri i inxhinierëve që zotërojnë teknologjinë, shfaqen ofrues të cilët ofrojnë Kubernetes si një shërbim.
Gjithçka që bën Kubernetes, sigurisht, mund të bëhet edhe me mënyra të tjera, për shembull, duke krijuar skripte me ndihmën e ndonjë Jenkins dhe docker-compose, por përse duhet ta komplikoni jetën, nëse ka një zgjidhje të gatshme dhe të besueshme? Prandaj arritëm te Kubernetes dhe tani e përdorim atë në prodhim për një vit. Aktualisht kemi njëzet e katër klastera Kubernetes, më e vjetër se një vit, me rreth dyqind podë.
Shkaku i numrit të madh të skedarëve YAML në Kubernetes
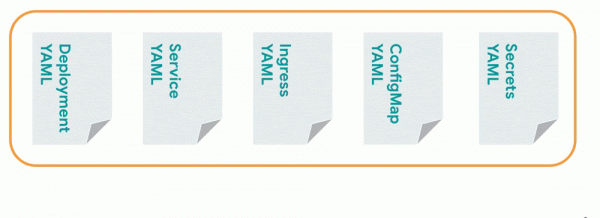
Për të nisur një mikroshërbim në Kubernetes, do të krijojmë të paktën pesë skedarë YAML: për Deployment, Shërbim, Ingress, ConfigMap, Sekrete — dhe do t'i dërgojmë në klaster. Për aplikacionin tjetër do të shkruajmë të njëjtin paketë skedarësh YAML, për atë të tretë — një tjetër dhe kështu me radhë. Të shumojmë numrin e dokumenteve me numrin e mjediseve, tashmë do të kemi qindra skedarë, dhe kjo ende nuk përfshin mjediset dinamike.
Adam Reese, mbajtës kryesor i Helm, futi konceptin „”, i cili duket kështu:
- Copy YAML — kopjoni skedarin YAML.
- Paste YAML — ngjitni atë.
- Fix Indents — rregulloni indentimet.
- Repeat — përsëriteni.
Një variant funksional, por duhet të kopjoni shumë herë skedarët YAML. Për të ndryshuar këtë cikël, u krijua Helm.
Çfarë është Helm
Së pari, Helm — , një grup utilitarësh standard (binutils, coreutils, netutils, extrautils), shell-in e komandave, ndihmon në gjetjen dhe instalimin e programeve të nevojshme. Për të instaluar, për shembull, MongoDB nuk është e nevojshme të shkosh në faqen zyrtare dhe të shkarkosh binarët, mjafton të ekzekutosh komandën helm install stable/mongodb.
Së dyti, Helm — shabllonizues, ndihmon në parametrizimin e skedave. Le të kthehemi në situatën me skedat YAML në Kubernetes. Është më e lehtë të shkruash të njëjtën skedë YAML, të shtosh disa placeholder, në të cilat Helm do të vendosë vlerat. Pra, në vend të një grumbulli të madh skedash YAML, do të ketë një set shabllonash, në të cilat në momentin e duhur do të zëvendësohen vlerat e nevojshme.
Së tretë, Helm — master për desplejtimin. Me ndihmën e tij, mund të instalosh, rikthesh dhe përmirësosh aplikacione. Le të shqyrtojmë se si ta bëjmë këtë.
Si të përdorim Helm për deploy-in e aplikacioneve tona
Do të instalojmë klientin Helm në kompjuter, duke ndjekur zyrtarë . Më pas do të krijojmë një set skedash YAML. Në vend të caktimit të vlerave specifike, do të lëmë placeholder të cilat në të ardhmen Helm do t'i mbushë me informacion. Ky set skedash quhet Helm chart. Mund ta dërgojmë në klientin e komandës Helm në tri mënyra:
- të caktosh dosjen me shabllona;
- ta paketosh në një arkiv .tar dhe të tregosh për të;
- të vendosësh shabllonin në një repository të largët dhe të shtosh lidhjen e repository-t në klientin Helm.
Nevojitet gjithashtu një skedë me vlera — values.yaml. Të dhënat nga aty do të vendosen në shabllon. Le të krijojmë edhe atë.
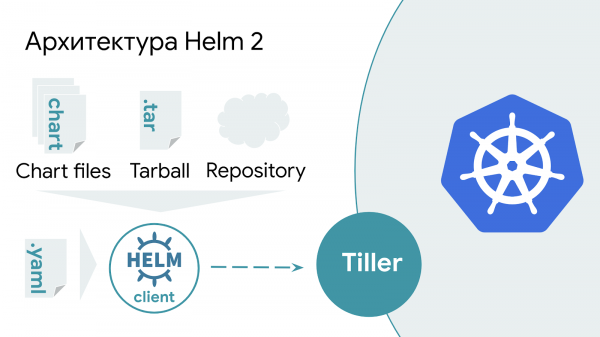
Në versionin e dytë të Helm ka një aplikacion të shtuar serveri — Tiller. Ai është jashtë Kubernetes dhe pret kërkesa nga klienti Helm, dhe kur thirret, vendos vlerat e nevojshme në shabllon dhe e dërgon në Kubernetes.
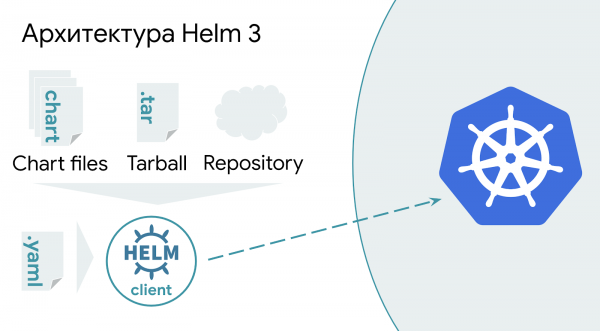
Helm 3 është më i thjeshtë: në vend të përpunimit të shablloneve në server, informacioni tani përpunojë plotësisht në anën e klientit Helm dhe dërgohet drejtpërdrejt në Kubernetes API. Ky thjeshtim rrit sigurinë e grupit dhe lehtëson procesin e shpërndarjes.
Si funksionon gjithçka
Ekzekutojmë komandën helm install. Tregojmë emrin e lëshimit të aplikacionit, japim rrugën deri te values.yaml. Në fund, tregojmë repository-n ku ndodhet chart dhe emrin e chart-it. Në këtë rast, ato janë «lmru» dhe «bestchart» përkatësisht.
helm install --name bestapp --values values.yaml lmru/bestchart
Ekzekutimi i komandës është i mundshëm vetëm një herë, gjatë ekzekutimit të përsëritur në vend të instalo duhet të përdoret upgrade. Për thjeshtësinë, në vend të dy komandave, mund të ekzekutoni komandën upgrade me një çelës shtesë --installNë ekzekutimin e parë, Helm do të dërgojë një komandë për të instaluar një rrelease, dhe më pas do ta përmirësojë atë.
helm upgrade --install bestapp --values values.yaml lmru/bestchart
Pikat e vështira të shpërndarjes së versioneve të reja të aplikacioneve me Helm
Në këtë pikë të tregimit, unë luaj me sallën në "Kush do të bëhet milioner", dhe ne zbulojmë se si ta bëjmë Helm të përmirësojë versionin e aplikacionit. .
Kur studioja funksionimin e Helm, më befasoi sjellja e çuditshme gjatë përpjekjes për të përmirësuar versionet e aplikacioneve që ishin aktivizuar. Kodi i aplikacionit u përmirësua, ngarkohet një imazh i ri në docker registry, dërgoj komandën për shpërndarje – dhe asgjë nuk ndodhi. Më poshtë janë disa metoda jo shumë të suksesshme për përmirësimin e aplikacioneve. Studimi i secilës nga këto në mënyrë më të detajuar fillon të kuptojë strukturën e brendshme të mjetit dhe arsyet e këtij sjelljeje që nuk është aq e qartë.
Metoda 1. Mos ndryshoni informacionin që nga aktivizimi i fundit
Siç thotë Helm, "Kubernetes chart janë të mëdha dhe të komplikuara, prandaj Helm përpiqet të mos prekë asgjë pa nevojë". Prandaj, nëse përmirëson versionin e fundit të imazhit të aplikacionit në registry docker dhe ekzekuton komandën helm upgrade, atëherë nuk do të ndodhë asgjë. Helm do të mendojë që nuk ka ndryshime dhe nuk do të jetë e nevojshme të dërgohet një komandë për përmirësimin e aplikacionit në Kubernetes.
Këtu dhe më tej, etiketimi latest është treguar vetëm si shembull. Kur përdoret ky etiketim, Kubernetes do të shkarkojë gjithmonë imazhin nga registry docker, pavarësisht nga parametri imagePullPolicy. Përdorimi i latest në prodhim është i papreferuar dhe shkakton efekte anësore.
Metoda 2. Përtëritni LABEL në imazh
Siç shkruhet në të njëjtin , "Helm do të përmirësojë aplikacionin vetëm nëse ai ka ndryshuar që nga kyçja e fundit". Një opsion logjik për këtë do të ishte përmirësimi i etiketës LABEL në imazhin e dockerit. Megjithatë, Helm nuk shikon brenda imazheve të aplikacioneve dhe nuk ka njohuri për ndonjë ndryshim në to. Për rrjedhojë, gjatë përmirësimit të etiketave në imazh, Helm nuk do të dijë për to, dhe komanda për përmirësimin e aplikacionit në Kubernetes nuk do të dërgohet.
Metoda 3. Përdorni çelësin --force
Të kthehemi te manualet dhe të gjejmë çelësin e nevojshëm. Çelësi që përputhet më mirë me kuptimin është --force. Megjithëse emri flet vetë, sjellja ndryshe nga ajo që pritet. Në vend të forcimit të azhurnimit të aplikacionit, qëllimi i tij real është rikuperimi i një versioni që ndodhet në statusin FAILED. Nëse nuk e përdorni këtë çelës, duhet të ekzekutoni komandat një pas një. helm delete && helm install --replace. Në vend të kësaj, propozohet përdorimi i çelësit --force, i cili automatizon ekzekutimin e rrjedhshëm të këtyre komandave. Më shumë informacion në këtë . Për ta thënë Helm të azhurnojë versionin e aplikacionit, fatkeqësisht, ky çelës nuk do të funksionojë.
Mënyra 4. Të ndryshoni etiketat përmes Kubernetesit.
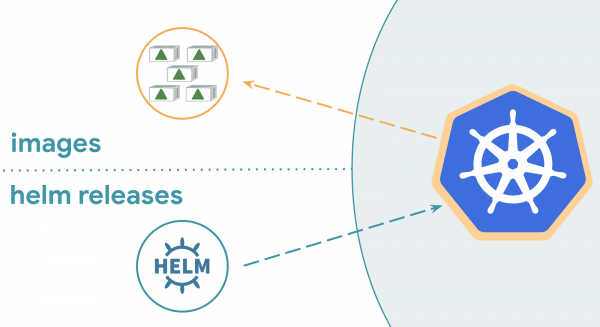
Azhurnimi i etiketave drejtpërdrejt në klaster me anë të komandës kubectl edit është një ide e keqe. Ky veprim do të çojë në inconsistency midis aplikacionit në funksionim dhe asaj që ishte dërguar në fillim për shpërndarje. Sjellja e Helm gjatë shpërndarjes në këtë rast ndryshon nga versioni i tij: Helm 2 nuk do të bëjë asgjë, ndërsa Helm 3 do të shpërndajë një version të ri të aplikacionit. Për të kuptuar shkakun, duhet të kuptohet se si funksionon Helm.
Si është e strukturuar Helm.
Për të përcaktuar nëse aplikacioni ka ndryshuar që nga lëshimi i fundit, Helm mund të shfrytëzojë:
- aplikacionin në funksionim në Kubernetes;
- fajllin e ri values.yaml dhe chart-in aktual;
- informacionin e brendshëm të Helm mbi lëshimet.
Për ata më kuriozë: ku e ruan Helm informacionin e brendshëm mbi lëshimet?Duke ekzekutuar komandën helm history, ne do të marrim të gjithë informacionin mbi versionet e instaluara me anë të Helm.
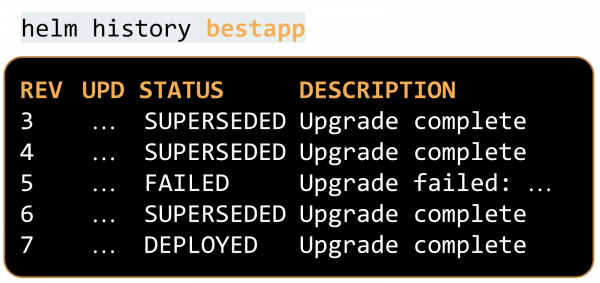
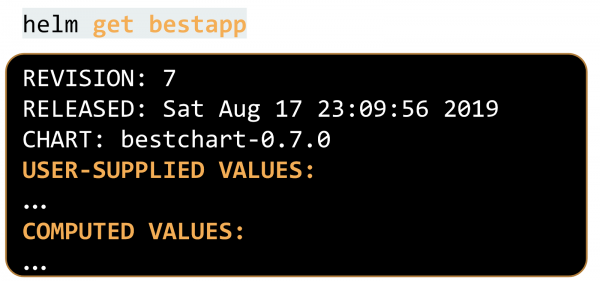
Ka gjithashtu informacion të detajuar mbi shabllonet dhe vlerat e dërguara. Mund ta kërkojmë atë:
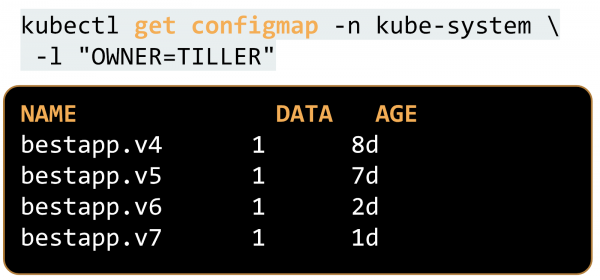
Në versionin e dytë të Helm, ky informacion ndodhet në të njëjtin emërhapësirë ku është aktivizuar Tiller (në mënyrë të paracaktuar — kube-system), në ConfigMap, të cilin e shënon etiketë "OWNER=TILLER":
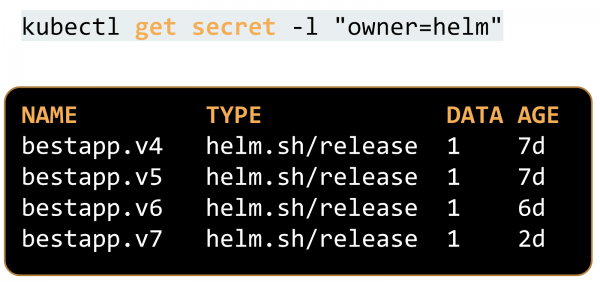
Me paraqitjen e versionit të tretë të Helm, informacioni u transferua në sekrete, për më shumë në të njëjtin emërhapësirë ku është aktivizuar aplikacioni. Falë kësaj, është bërë e mundur të funksionojnë njëkohësisht shumë aplikacione në emërhapësira të ndryshme me të njëjtin emër lëshimi. Në versionin e dytë kjo ishte një dhimbje e madhe koke, kur emërhapësirat janë të izoluar, por mund të ndikojnë në njëra-tjetrën.
Helm i dytë, kur përpiqet të kuptojë nëse ka nevojë për azhurnim, përdor vetëm dy burime informacioni: atë që i është dhënë tani, dhe informacionin e brendshëm mbi lëshimet, i cili ndodhet në ConfigMap.
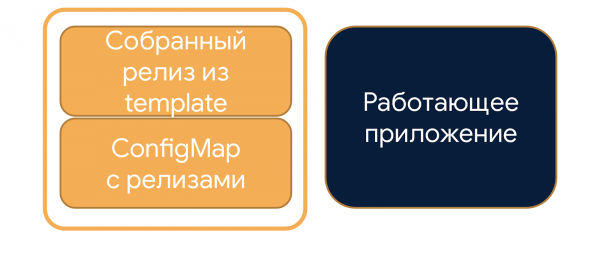
Helm-i tretë përdor strategjinë three-way merge: përveç informacionit që merr parasysh, ai merr gjithashtu në konsideratë aplikacionin, i cili po punon aktualisht në Kubernetes.
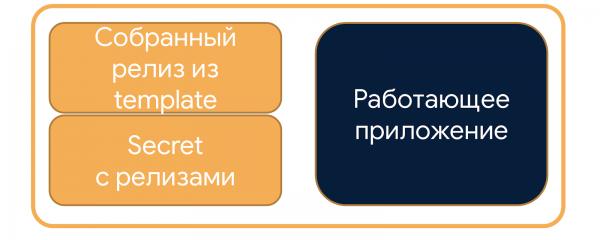
Për këtë arsye, versioni i vjetër i Helm nuk do të bëjë asgjë, pasi nuk merr në konsideratë informacionin e aplikacionit në klaster, ndërsa Helm 3 do të marrë ndryshimet dhe do të dërgojë një aplikacion të ri për të u implementuar.
Mënyra 5. Përdorni çelësin —recreate-pods
Me çelësin --recreate-pods mund të arrihet ajo që fillimisht ishte planifikuar të arrihej me çelësin --force. Kontejnerët do të rinisën dhe, sipas politikës imagePullPolicy: Always për etiketën latest (për këtë në shënimin më sipër), Kubernetes do të shkarkojë dhe nisë versionin e ri të imazhit. Kjo do të bëhet në një mënyrë jo ideale: pa marrë parasysh StrategyType të implementimit, do të fikë papritmas të gjitha instancat e vjetra të aplikacionit dhe do të nisë të rejat. Gjatë rinisjes, sistemi nuk do të funksionojë, përdoruesit do të vuajnë.
Edhe në vetë Kubernetes, një problem i ngjashëm ka ekzistuar për një kohë të gjatë. Dhe ja, pas 4 vjetësh që nga hapja , problemi është zgjidhur, dhe duke filluar nga versioni 1.15 i Kubernetes, është e mundur të bëhet rolling-restart i podëve.
Helm thjesht fik të gjitha aplikacionet dhe nis afër kontejnerë të rinj. Në prodhim nuk duhet bërë kështu, për të shmangur ndalimin e aplikacionit. Kjo është e nevojshme vetëm për nevojat e zhvillimit, mund të bëhet vetëm në ambientet stage.
Si të përditësoni versionin e aplikacionit me ndihmën e Helm?
Do të ndryshojmë vlerat që dërgohen te Helm. Në përgjithësi, këto janë vlera që vendosen në vend të etiketës së imazhit. Në rastin e latest, e cila përdoret shpesh për ambientet jo-prodhuese, informacioni i ndryshueshëm është një anotim, i cili për Kubernetes është i padobishëm, por për Helm do të shërbejë si një sinjal për nevojën për të përditësuar aplikacionin. Mundësitë për të mbushur vlerën e anotimit janë:
- Vlerë të rastësishme me funksionin standard —
{{ randAlphaNum 6 }}.
Ka një detaj: pas çdo implementimi me përdorimin e chartit me një variabël të tillë, vlera e anotimit do të jetë unike, dhe Helm do të mendojë se ka ndryshime. Ndryshe, gjithmonë do të ri-nisim aplikacionin, edhe nëse nuk e kemi ndërruar versionin e tij. Kjo nuk është kritike, sepse nuk do të ketë ndalime, por megjithatë është e pakëndshme. - Të vendosim datën dhe kohën aktuale —
{{ .Release.Date }}.
Varianti është i ngjashëm me vlerën e rastësishme me një variabël gjithmonë unike. - Një mënyrë më e saktë është të përdorni shuma kontrolluese. Ky është SHA i imazhit ose SHA i angazhimit të fundit në git —
{{ .Values.sha }}.
Duhet të llogariten dhe të dërgohen në klientin Helm në anën e thirrjes, për shembull në Jenkins. Nëse aplikacioni ndryshon, atëherë dhe shuma kontrolluese do të ndryshojë. Pra, Helm do të azhurnojë aplikacionin vetëm kur është e nevojshme.
Të përmbledhim përpjekjet tona
- Helm bën ndryshime në një mënyrë të vogël invazive, prandaj çdo ndryshim në nivelin e imazhit të aplikacionit në Docker Registry nuk do të rezultojë në një azhurnim: pas ekzekutimit të komandës, nuk do të ndodhë asgjë.
- Çelësi
--forcepërdoret për rikthimin e lëshimeve problematike dhe nuk është i lidhur me azhurnimin e detyrueshëm. - Çelësi
--recreate-podsdo të azhurnojë aplikacionet me forcë, por do ta bëjë këtë në një mënyrë vandaliste: do të ndalë menjëherë të gjitha kontejnerët. Kjo do të dëmtojë përdoruesit, në prodhim nuk është e nevojshme të veprohet kështu. - Të bëjmë ndryshime drejtpërdrejt në klasterin Kubernetes me komandën
kubectl editnuk duhet: do të shkelim njëtrajtshmërinë, dhe sjellja do të ndryshojë në varësi të versionit të Helm. - Me daljen e versionit të ri të Helm ka lindur shumë nuanca. Cështjet në depohelm janë përshkruar në një mënyrë të qartë, ato do t'ju ndihmojnë të kuptoni detajet.
- Shtimi i një annotimi të ndryshueshëm në chart do ta bëjë atë më fleksibël. Kjo do të lejojë që aplikacioni të avanconet në mënyrë të duhur, pa ndalesa.
Një mendim nga kategoria "paqe në të gjithë botën", që funksionon në të gjitha fushat e jetës: lexoni udhëzimin para përdorimit, jo pas. Vetëm duke pasur informacion të plotë, do të jetë e mundur të ndërtohen sisteme të besueshme dhe të bëhen përdoruesit të lumtur.
Lidhje të tjera rreth temës:
Ky raport u paraqit për herë të parë në nga Mail.ru Cloud Solutions. Shikoni prezentime të tjera dhe abonohuni në njoftimet e ngjarjeve në Telegram .
Burimi: habr.com
