

E zbuluar këtë vit lejon çdo përdorues të domainit të marrë të drejtat e administratorit të domainit dhe të compromitojë Active Directory (AD) dhe hostet e tjera të lidhura. Sot do të flasim për mënyrën se si funksionon ky sulm dhe si ta zbulojmë atë.
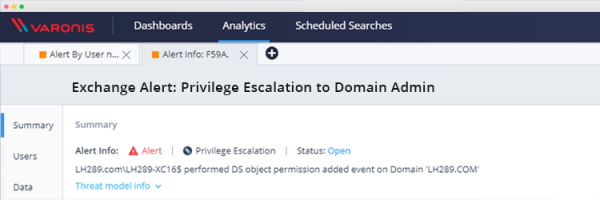
Kështu funksionon ky sulm:
- Sulmuesi merr kontrollin e llogarisë së çdo përdoruesi të domainit me një kuti postare aktive për të subscribuar në funksionin e njoftimeve push nga Exchange
- Sulmuesi përdor NTLM relay për të mashtruar serverin Exchange: si rezultat, serveri Exchange lidhet me kompjuterin e përdoruesit të komprometuar duke përdorur metodën NTLM mbi HTTP, e cila më pas përdoret nga sulmuesi për të kaluar procedurën e autentifikimit në kontrollorin e domainit përmes LDAP me të dhënat e llogarisë Exchange
- Si rezultat, sulmuesi përdor këto privilegje të llogarisë Exchange për të rritur privilegjet e tij. Ky hap i fundit gjithashtu mund të realizohet nga një administrator i konfiguruar në mënyrë armiqësore që tashmë ka qasje legjitime për të bërë ndryshimin e nevojshëm të të drejtave. Duke krijuar një rregull për të zbuluar këtë aktivitet, ju do të jeni të mbrojtur nga ky dhe sulme të ngjashme.
Më pas, sulmuesi mund, për shembull, të ekzekutojë DCSync për të marrë hash-të e fjalëkalimeve të të gjithë përdoruesve të domainit. Kjo do t'i lejojë atij të realizojë lloje të ndryshme sulmesh — nga sulmet mbi biletën e artë deri te transferimi i hashes.
Ekipi kërkues Varonis e ka studiuar në detaje këtë vektor sulmi dhe ka përgatitur një udhëzues për klientët tanë, për ta zbuluar dhe njëkohësisht për të kontrolluar nëse ata janë komprometuar tashmë.
Zbulimi i rritjes së privilegjeve në domain
Në krijoni një rregull përdoruesi për të ndjekur ndryshimet në disa leje të caktuara mbi objektin. Ajo do të aktivizohet kur të shtohen të drejtat dhe lejet mbi objektin e interesuar në domain:
- Specifikoni emrin e rregullit
- Caktoni kategorinë si "Rritje privilegjesh"
- Caktoni vlerën për llojin e burimit "Të gjitha llojet e burimeve"
- Serveri i skedarëve = DirectoryServices
- Specifikoni domainin e interesuar, për shembull, sipas emrit
- Shtoni një filtrin për shtimin e lejeve mbi objektin AD
- Dhe mos harroni të lini pa shënuar opsionin "Kërko në objektet fëmijë"
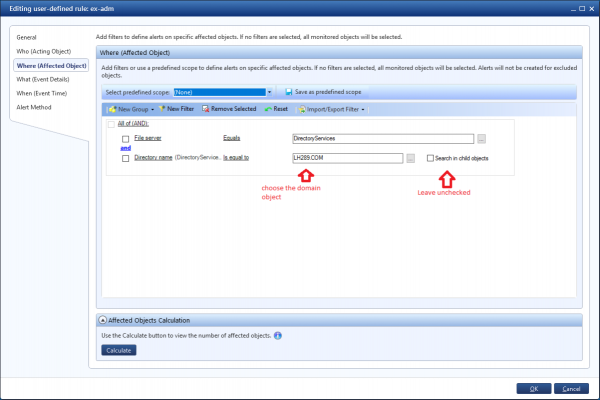
Tani është raporti: zbulimi i ndryshimeve të të drejtave mbi objektin e domenit
Ndryshimet e lejeve mbi objektin AD janë një fenomen mjaft të rrallë, prandaj çdo gjë që shkaktoi këtë paralajmërim duhet dhe duhet të hetohet. Gjithashtu, është mirë të testoni pamjen dhe përmbajtjen e raportit para se ta nxirrni në përdorim rregullin e vet.
Ky raport gjithashtu do të tregojë nëse ju jeni prekur tashmë nga ky sulm:
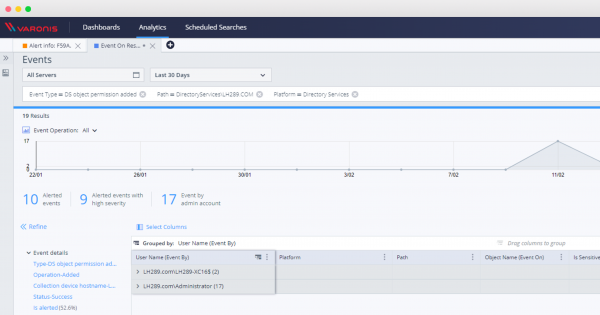
Pas aktivizimit të rregullit, mund të hetoni të gjitha ngjarjet e tjera të rritjes së privilegjeve duke përdorur ndërfaqen në web të DatAlert:
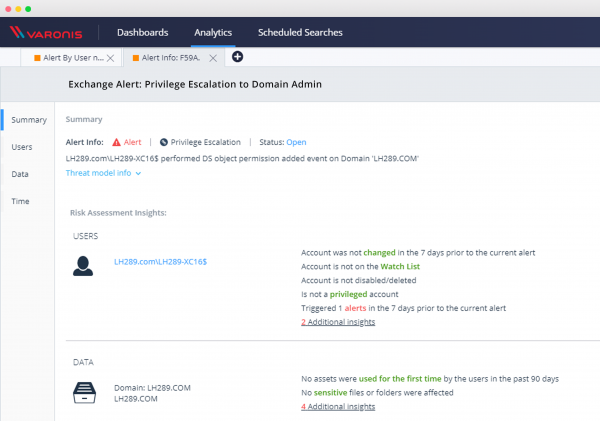
Pas konfigurimit të këtij rregulli do të jeni në gjendje të monitoroni dhe mbroheni nga këto dhe tipa të ngjashëm të dobësive të sigurisë, të hetoni ngjarjet me objektet e shërbimeve të katalogëve AD dhe të kontrolloni nëse jeni të ekspozuar ndaj kësaj dobësie kritike.
Burimi: habr.com
