

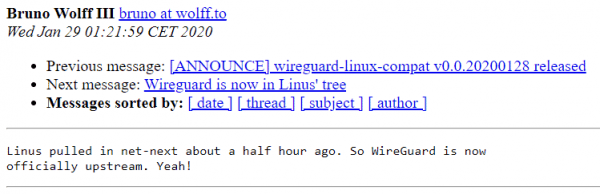
Sot Lini transferoi degën net-next me ndërfaqet VPN. . Rreth këtij ngjarjeje në listën e shpërndarjes WireGuard.
Aktualisht është në procesin e mbledhjes së kodit për bërthamën e re Linux 5.6. WireGuard është një VPN i gjeneratës së re, që implementon kriptografinë moderne. Ai u zhvillua fillimisht si një alternativë më e thjeshtë dhe më e lehtë për t'u përdorur ndaj VPN-ve ekzistuese. Autori është specialisti kanadez i sigurisë informatike Jason A. Donenfeld. Në gusht 2018, WireGuard nga Linus Torvalds. Rreth asaj kohe filloi puna për përfshirjen e VPN në bërthamën e Linux. Procesi u zgjat pak.
‘Shikoj që Jason ka bërë një kërkesë për përfshirjen e WireGuard në bërthamë,’ shkroi Linus më 2 gusht 2018. ‘A mund ta shpreh sërish dashurinë time për këtë VPN dhe të shpresoj për një bashkim të shpejtë? Ndoshta kodi nuk është perfekt, por e kam parë dhe krahasuar me horrorin e OpenVPN dhe IPSec, ky është një vepër arti e vërtetë.’
Megjithëse dëshira e Linus-it ishte, bashkimi u zgjat për një të gjatë një vit e gjysmë. Problemi kryesor doli të ishte lidhja me implementimet e veta të funksioneve kriptografike, të cilat ishin përdorur për të rritur performancën. Pas negociatave të zgjatura në shtator 2019, u mor për të transferuar patch-et në funksionet e Crypto API që ekzistojnë në bërthamë, ndaj të cilave zhvilluesit e WireGuard kishin shqetësime lidhur me performancën dhe sigurinë e përgjithshme. Por vendosën që funksionet e kriptografisë nativo të WireGuard t'i veçonin në një API të ulët Zinc dhe me kalimin e kohës t'i portonin në bërthamë. Në nëntor, zhvilluesit e bërthamës e mbajtën premtimin dhe të transferonin në bërthamë një pjesë të kodit nga Zinc. Për shembull, në Crypto API janë përgatitur në WireGuard implementime të shpejta të algoritmeve ChaCha20 dhe Poly1305.
Më në fund, më 9 dhjetor 2019, David S. Miller, i cili përgjigjej për subsystemin rrjetor të bërthamës Linux, si pjesë e degës net-next me implementimin e ndërfaqes VPN nga projekti WireGuard.
Dhe sot, më 29 janar 2020, ndryshimet u dërguan te Linus për t'u përfshirë në bërthamë.

Avantazhet e deklaruara të WireGuard mbi zgjidhjet e tjera të VPN janë:
- I lehtë për t'u përdorur.
- Përdor kriptografi moderne: Noise protocol framework, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF etj.
- Kod kompakt dhe të lexueshëm, më e lehtë për t'u hetuar për dobësi.
- Performancë e lartë.
- Logjika e qartë dhe e zhvilluar .
E gjithë logjika kryesore e WireGuard zë më pak se 4000 rreshta kodi, ndërsa OpenVPN dhe IPSec janë qindra mijëra rreshta.
Në WireGuard aplikohet koncepti i rutes së bazuar në çelësat e kodimit, i cili nënkupton lidhjen e secilit ndërfaqe rrjeti me një çelës privat dhe përdorimin e tij për lidhjen e çelësave të hapur. Shkëmbimi i çelësave të hapur për vendosjen e lidhjes bëhet sipas analogjisë me SSH. Për pajtimin e çelësave dhe lidhjes pa nisur një demon të veçantë në hapësirën e përdoruesit, përdoret mekanizmi Noise_IK nga , i ngjashëm me mbajtjen e authorized_keys në SSH. Shkëmbimi i të dhënave realizohet përmes inkapsulimit në paketa UDP. Mbështetet ndërrimi i adresës IP të serverit VPN (roaming) pa ndërprerjen e lidhjes me riparametrizimin automatik të klientit, — Opennet.
Për enkriptimin rrjedha e enkriptimit dhe algoritmi i autentifikimit të mesazheve (MAC) , të zhvilluar nga Daniel Bernstein (), Tanja Lange dhe Peter Schwabe. ChaCha20 dhe Poly1305 pozicionohen si alternativa më të shpejta dhe më të sigurta ndaj AES-256-CTR dhe HMAC, implementimi softuerik i të cilëve lejon arritjen e një kohë ekzekutimi të fiksuar pa angazhimin e mbështetjes speciale harduerike. Për gjenerimin e çelësit sekret të përbashkët përdoret protokolli i Diffie-Hellman në ellipsat në implementimin , gjithashtu e propozuar nga Daniel Bernstein. Për hashing përdoren algoritmi ».
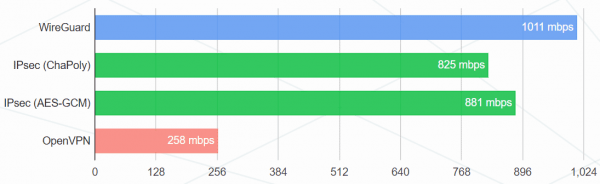
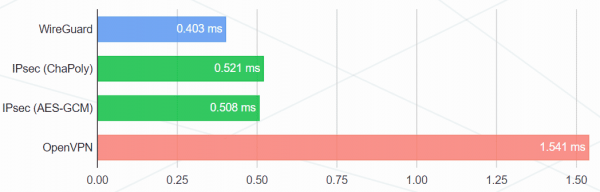
Rezultatet nga faqja zyrtare:
Banda (megabit/s)
Ping (ms)
Konfigurimi i testit:
- Intel Core i7-3820QM dhe Intel Core i7-5200U
- Kartat Gigabit Intel 82579LM dhe Intel I218LM
- Linux 4.6.1
- Konfigurimi i WireGuard: ChaCha20 256-bit me Poly1305 për MAC
- Konfigurimi i parë IPsec: ChaCha20 256-bit me Poly1305 për MAC
- Konfigurimi i dytë IPsec: AES-256-GCM-128 (me AES-NI)
- Konfigurimi OpenVPN: grupi i enkriptimit të barabartë me AES 256-bit me HMAC-SHA2-256, mënyra UDP
- Performanca u mat duke përdorur
iperf3, rezultati mesatar është treguar gjatë 30 minutave.
Teorikisht, pas integrimit në grilën rrjetërore, WireGuard duhet të funksionojë edhe më shpejt. Por në realitet, kjo nuk është patjetër kështu për shkak të kalimit në funksionet kriptografike të integruara në bërthamë Crypto API. Ndoshta, jo të gjitha prej tyre janë optimizuar ende në nivelin e performancës natyrore të WireGuard.
«Nga pikëpamja ime, WireGuard është thjesht i përsosur për përdoruesin. Të gjitha zgjidhjet e nivelit të ulët janë pranuar në specifikim, prandaj procesi i përgatitjes së infrastrukturës tipike VPN zgjat vetëm disa minuta. Nuk ka mundësi të gabosh në konfigurim, — në Habrë në vitin 2018. — Procesi i instalimit në faqen zyrtare, të veçoj mbështetje të shkëlqyer për . Ky this simplicity of use and compactness of the codebase was achieved by eliminating key distribution. There is no complex certificate system and none of that corporate nightmare; short encryption keys are distributed much like SSH keys.
The WireGuard project has been in development since 2015, and it has undergone an audit and . The WireGuard support is integrated into NetworkManager and systemd, and the patches for the kernel are included in the base compositions of the Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph, and ALT distributions.
Burimi: habr.com
