

Herën e kaluar folëm për mundësitë e NSX Edge në lidhje me routingun statik dhe dinamik, dhe sot do të shqyrtojmë balancuesin.
Para se të fillojmë konfigurimin, do të doja të përmendja shkurtimisht llojet kryesore të balancimit.
Teoria
Të gjitha zgjidhjet e sotme për balancimin e ngarkesës zakonisht ndahen në dy kategori: balancimi në nivelin e katërt (transport) dhe balancimi në nivelin e shtatë (aplikativ) të modelit . Modeli OSI nuk është pikë reference e shkelqyer kur flasim për metodat e balancimit. Për shembull, nëse një balancues L4 gjithashtu mbështet terminimin TLS, a bëhet ai me këtë rast një balancues L7? Por kjo është situata.
- Balancuesi L4 zakonisht përbën një proxy në mes të klientit dhe një grupi të disponueshëm backend, i cili terminon lidhjet TCP (do të thotë, përgjigjet vetë ndaj SYN), zgjedh backend dhe inicon një seancë të re TCP në drejtim të tij, duke dërguar vetë SYN. Ky tip është një nga bazikët, janë të mundshme dhe variante të tjera.
- Balancuesi L7 distribuon trafikun tek backendet e disponueshme më "sofistikuar" se çfarë bën balancuesi L4. Ai mund të marrë vendime mbi zgjedhjen e backendit në bazë, për shembull, të përmbajtjes së mesazhit HTTP (URL, cookie etj.).
Pavarësisht nga tipi, balancuesi mund të mbështesë funksione të tjera si:
- Zbulimi i shërbimeve – procesi i identifikimit të grupit të backendave të disponueshëm (Static, DNS, Consul, Etcd etj.).
- Kontrolli i disponueshmërisë së backendave të zbuluar (ping aktiv të backendit me kërkesë HTTP, zbulimi pasiv i problemeve në lidhjet TCP, prania në përgjigje të disa kodeve HTTP 503 njëpasnjëshëm etj.).
- Vetë balancimi (round robin, zgjedhje rastësore, hash i IP burimit, URI).
- Terminimi TLS dhe verifikimi i certifikatat.
- Opsionet e lidhura me sigurinë (autentikimi, parandalimi i sulmeve DoS, kufizimi i shpejtësisë) dhe shumë të tjera.
NSX Edge ofron mbështetje për dy moda të vendosjes së balancuesit:
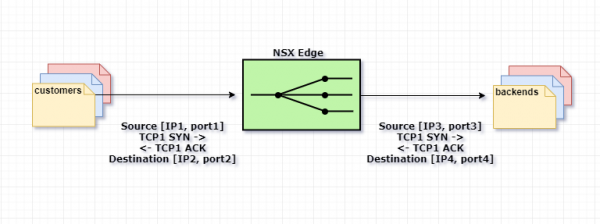
Rejimi proxy, ose one-arm. Në këtë mënyrë, NSX Edge, kur dërgon një kërkesë te një nga backend-et, përdor adresën e tij IP si adresën burimore. Kështu, balancuesi kryen njëkohësisht funksionet Source dhe Destination NAT. Backend-i e sheh të gjithë trafikun si të dërguar nga balancuesi dhe i përgjigjet drejtpërsëdrejti atij. Në një skemë të tillë, balancuesi duhet të jetë në të njëjtin segment rrjeti me serverat e brendshëm.
Ja si ndodh:
1. Përdoruesi dërgon një kërkesë për adresën VIP (adresën e balancuesit), e cila është e konfiguruar në Edge.
2. Edge zgjedh një nga backend-et dhe kryen destination NAT, duke zëvendësuar adresën VIP me adresën e backend-it të zgjedhur.
3. Edge kryen source NAT, duke zëvendësuar adresën e përdoruesit që dërgoi kërkesën me adresën e tij.
4. Paketa dërgohet te backend-i i zgjedhur.
5. Backend-i përgjigjet jo drejtpërsëdrejti përdoruesit, por Edge-it, pasi adresa fillestare e përdoruesit u ndryshua në adresën e balancuesit.
6. Edge kalon përgjigjen e serverit te përdoruesi.
Skema më poshtë.
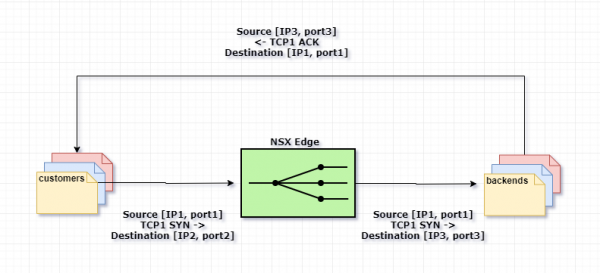
Režimi transparent ose inline. Në këtë skenar, balancuesi ka ndërfaqe në rrjetin e brendshëm dhe të jashtëm. Në këtë rast, nuk ka qasje të drejtpërdrejtë në rrjetin e brendshëm nga jashtë. Balancuesi i ngarkesës vepron si një gateway NAT për makinat virtuale në rrjetin e brendshëm.
Mekanizmi është si vijon:
1. Përdoruesi dërgon një kërkesë për adresën VIP (adresën e balancuesit), e cila është e konfiguruar në Edge.
2. Edge zgjedh një nga backend-et dhe kryen destination NAT, duke zëvendësuar adresën VIP me adresën e backend-it të zgjedhur.
3. Paketa dërgohet te backend-i i zgjedhur.
4. Backend-i merr kërkesën me adresën fillestare të përdoruesit (source NAT nuk është kryer) dhe i përgjigjet asaj drejtpërsëdrejti.
5. Trafiku përsëri merret nga balancuesi i ngarkesës, pasi në skemën inline ai zakonisht vepron si gateway i parazgjedhur për fermën e serverëve.
6. Edge kryen source NAT për të dërguar trafikun te përdoruesi, duke përdorur VIP-in e tij si adresë IP burimore.
Skema më poshtë.
Praktika
Në skenarin tim të testimit, janë konfiguruar 3 serverë me Apache, i cili është konfiguruar për të punuar përmes HTTPS. Edge do të kryejë balancimin e kërkesave HTTPS sipas metodës round robin, duke proxy-uar çdo kërkesë të re në një server të ri.
Le të fillojmë.
Krijojmë një certifikatë SSL, e cila do të përdoret nga NSX Edge
Mund të importoni një certifikatë valide CA ose të përdorni një të vetëshkruar. Në këtë test, unë do të përdor një të vetëshkruar.
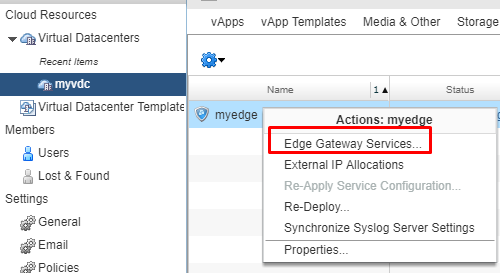
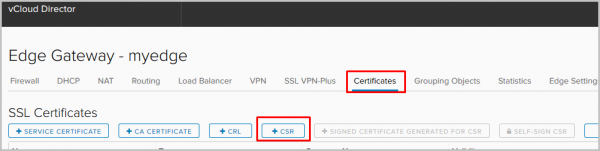
- Në ndërfaqen e vCloud Director kalojmë në konfigurimet e shërbimeve Edge.

- Kalojmë në skedën Certifikatat. Nga lista e veprimeve zgjedhim shtimin e një CSR të ri.

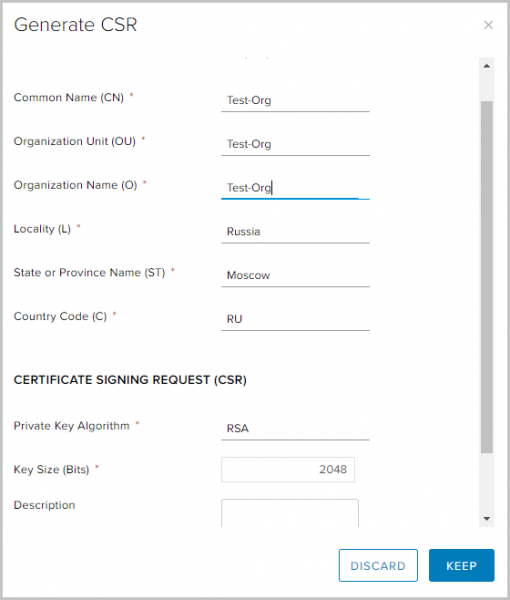
- Plotni fushat e nevojshme dhe klikoni mbi Keep.

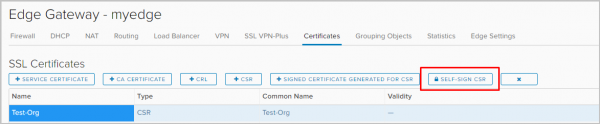
- Zgjidhni CSR-në e sapor krijuar dhe zgjidhni opsionin self-sign CSR.

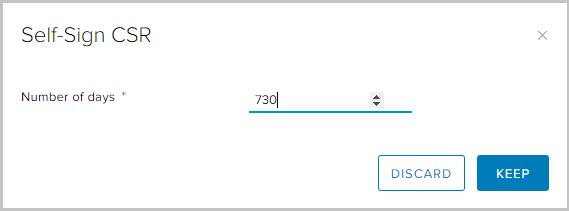
- Zgjidhni periudhën e vlefshmërisë të certifikatës dhe klikoni mbi Keep.

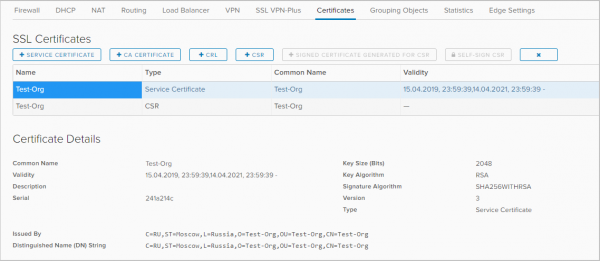
- Certifikata e vetë-nënshkruar u shfaq në listën e atyre që janë në dispozicion.

Konfigurojmë Profilin e Aplikacionit
Profilat e aplikacionëve ofrojnë kontroll më të plotë mbi trafikun në rrjet dhe e bëjnë menaxhimin e tij të thjeshtë dhe efektiv. Me ndihmën e tyre, mund të përcaktojmë sjelljen për lloje të veçanta të trafik.
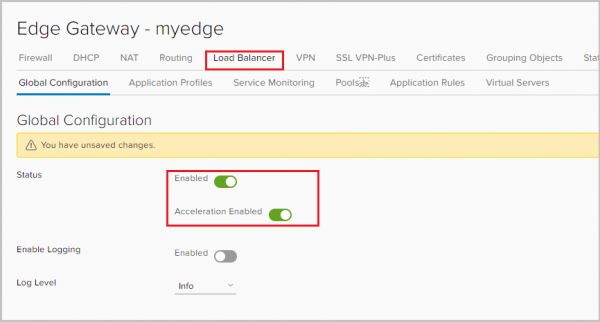
- Kalo në skedën Load Balancer dhe aktivizo balancuesin. Opsioni Acceleration enabled këtu lejon balancuesin të përdorë balancimin më të shpejtë L4 në vend të L7.

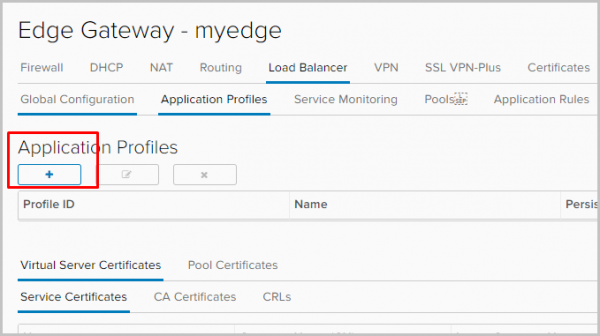
- Kalo në skedën Application profile për të vendosur profilin e aplikacionit. Klikoni +.

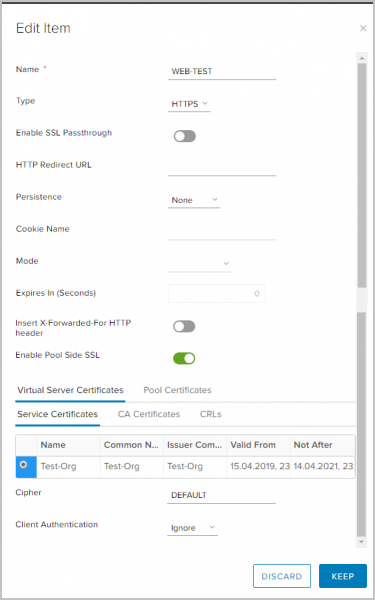
- Vendosni emrin e profilit dhe zgjidhni llojin e trafik që do të aplikohet për profilin. Do të shpjegoj disa parametra.
Persistencë – ruan dhe ndjek të dhënat e sesionit, për shembull: cili server i veçantë nga grupi shërben kërkesën e përdoruesit. Kjo garanton që kërkesat e përdoruesit dërgohen në të njëjtin anëtar të grupit gjatë gjithë jetës së sesionit ose sesioneve të ardhshme.
Aktivizo SSL passthrough – duke zgjedhur këtë opsion, NSX Edge ndalon terminimin e SSL. Në vend të kësaj, terminimi ndodh direkt në serverat për të cilët kryhet balancimi.
Shto header-in X-Forwarded-For HTTP – lejon përcaktimin e IP-në origjinale të klientit, që lidhet me serverin e uebit nëpërmjet balancuesit.
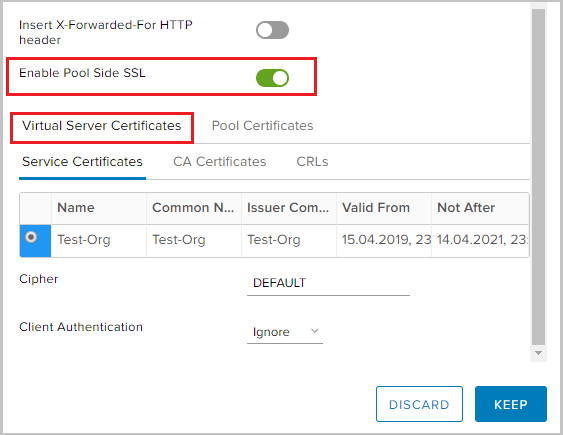
Aktivizo SSL në anën e grupit – lejon ta përshkruash se grupi i zgjedhur përbëhet nga servera HTTPS.

- Pasi do të balancoj trafik HTTPS, duhet të aktivizoj SSL-në në anën e grupit dhe të zgjidh një certifikatë të krijuar më parë në skedën Virtual Server Certificates —> Service Certificate.

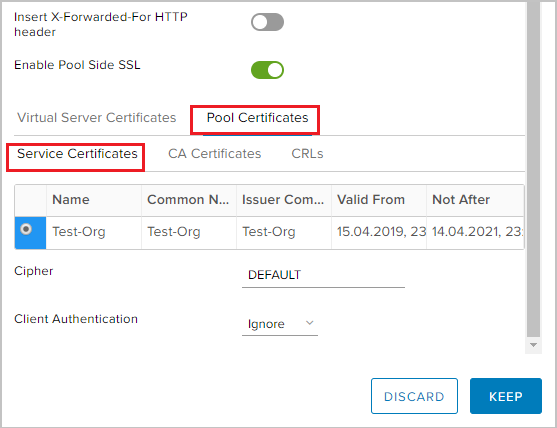
- E njëjta gjë për Pool Certificates —> Service Certificate.

Krijo një grup serverash, trafik për të cilët do të balancohet
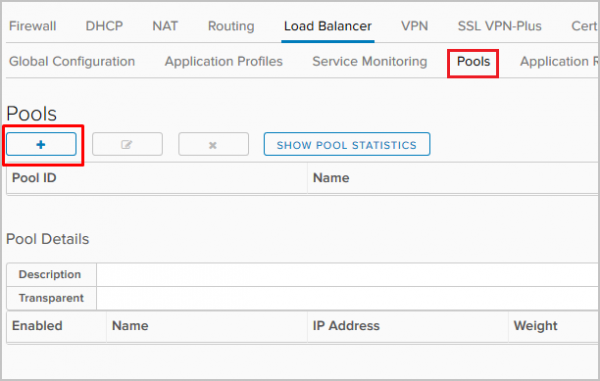
- Kalo në skedën Pools. Klikoni +.

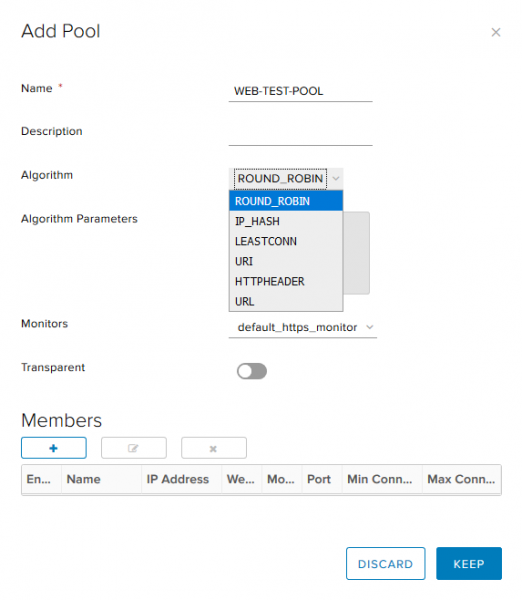
- Vendosni emrin e grupit, zgjidhni algoritmin (do të përdor round robin) dhe llojin e monitorimit për kontrollin e shëndetit të backendit. Opsioni Transparent tregon nëse IP-të origjinale të klientëve janë të dukshme për serverat e brendshëm.
- Nëse opsioni është i çaktivizuar, trafiku për serverat e brendshëm shkon me IP-në origjinale të balancuesit.
- Nëse opsioni është aktivizuar, serverat e brendshëm shohin IP-në origjinale të klientëve. Në një konfigurim të tillë, NSX Edge duhet të veprojë si gateway-i i parazgjedhur për të siguruar që paketat e kthimit kalojnë nëpër NSX Edge.
NSX mbështet algoritmet e mëposhtme të balancimit:
- IP_HASH – zgjedhja e serverit në bazë të rezultateve të funksionit hash për IP-në source dhe destination të çdo pakete.
- LEASTCONN – balancimi i lidhjeve të ardhshme, në varësi të numrit të lidhjeve që tashmë ekzistojnë në serverin përkatës. Lidhjet e reja do të dërgohen në serverin me numrin më të vogël të lidhjeve.
- ROUND_ROBIN – lidhjet e reja dërgohen në çdo server në mënyrë të rregullt, në përputhje me peshën që i është caktuar.
- URI – pjesa e majtë e URI (deri te pika e pyetjeve) hash-it dhe ndahet në peshën totale të serverëve në grup. Rezultati tregon se cili server merr kërkesën, duke garantuar që kërkesa gjithmonë dërgohet në të njëjtin server, për sa kohë që të gjithë serverët mbeten të aksesueshëm.
- HTTPHEADER – balancimi në bazë të një header-i të caktuar HTTP, i cili mund të vihet si parametrik. Nëse header-i mungon ose nuk ka ndonjë vlerë, aplikohet algoritmi ROUND_ROBIN.
- URL – në çdo kërkesë HTTP GET, bëhet një kërkim mbi parametrin e URL-së, të caktuar si argument. Nëse pas parametrin ka një barazim dhe vlerë, atëherë vlera hash-it dhe ndahet në peshën totale të serverëve të aktivizuar. Rezultati tregon se cili server merr kërkesën. Ky proces përdoret për të ndjekur identifikuesit e përdoruesve në kërkesa dhe për të siguruar që id e njësoj përdoruesi gjithmonë dërgohet në të njëjtin server, për sa kohë që të gjithë serverët mbeten të aksesueshëm.

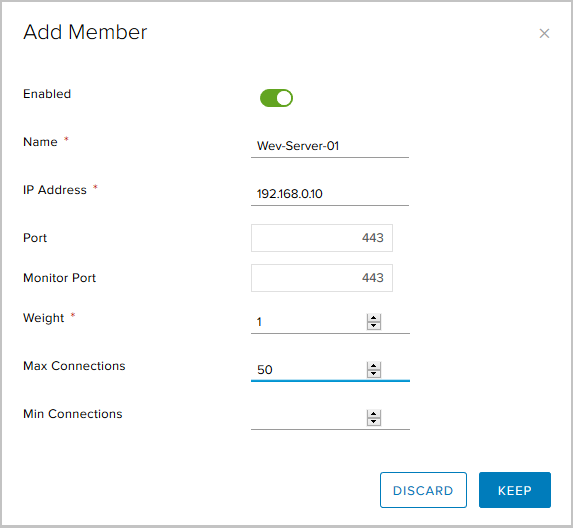
- Në pjesën Members kliko + për të shtuar serverë në grup.

Këtu duhet të tregoni:- emrin e serverit;
- IP-adresën e serverit;
- portin, në të cilin serveri do të marrë trafik;
- portin për kontrollin shëndetësor (Monitor healthcheck);
- peshën (Weight) – me këtë parameter mund të rregulloni sasinë proporcionale të trafikut të marrë për çdo anëtar të grupit;
- Max Connections – numri maksimal i lidhjeve në server;
- Min Connections – numri minimal i lidhjeve që duhet të përpunojë serveri, para se trafiku të redirektohet te anëtari tjetër i grupit.

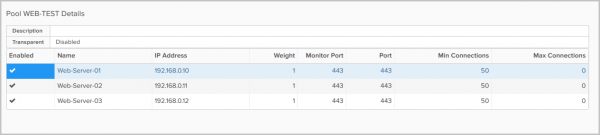
Kështu duket grupi përfundimtar i tre serverëve.


Shtojmë Virtual Server
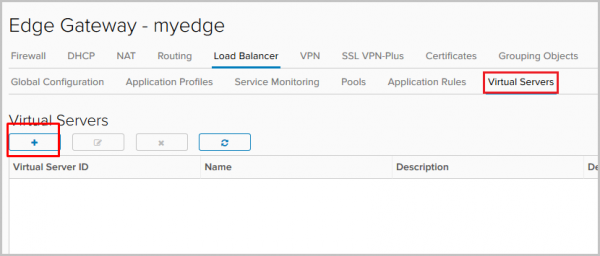
- Kalo në kartelën Virtual Servers. Kliko +.

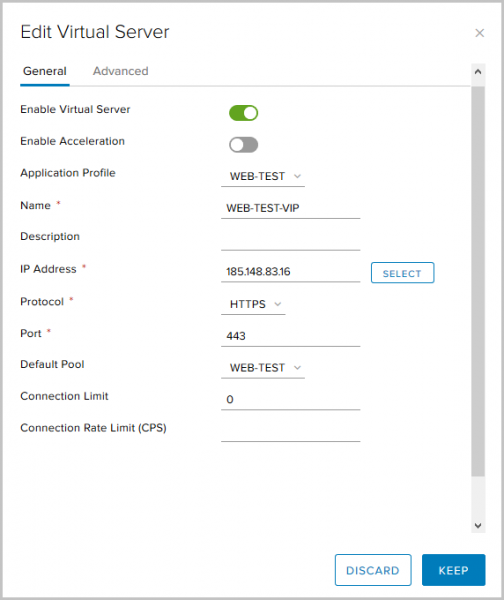
- Aktivizoni serverin virtual me Enable Virtual Server.
I përcaktojmë emrin, zgjedhim Application Profile, Pool të krijuar më parë dhe çojmë IP-në e adresës ku Serveri Virtual do të pranojë kërkesat nga jashtë. Të cilat janë protokolli HTTPS dhe porta 443.
Parametrat opsionalë këtu:
Limiti i lidhjes – numri maksimal i lidhjeve të përkohshme që mund të përpunojë serveri virtual;
Limiti i ritmit të lidhjes (CPS) – numri maksimal i kërkesave të reja që i pranohen në sekondë.

Me këtë, konfigurimi i balancuesit përfundon, mund të kontrollojmë funksionalitetin e tij. Serverat kanë një konfigurim të thjeshtë, e cila lejon të kuptojmë se cili server nga pool-i ka procesuar kërkesën. Gjatë konfigurimit, ne zgjodhëm algoritmin e balancimit Round Robin, dhe parametri Weight për çdo server është një, kështu që çdo kërkesë e ardhshme do të përpunojë serverin pasues nga pool-i.
Shkruajmë në shfletues adresën e jashtme të balancuesit dhe shohim:
Pasi të përditësohet faqja, kërkesa do të përpunojë serverin pasues:
Dhe një herë tjetër – për të kontrolluar dhe serverin e tretë nga pool-i:
Gjatë kontrollit, mund të shohim se certifikata, e cila na dërgon Edge, është ajo e cila u gjenerua në fillim.
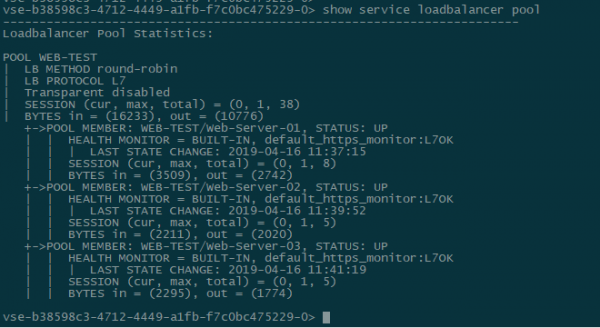
Kontrollimi i statusit të balancuesit nga konsola e Gateway-it Edge. Për këtë, shkruani show service loadbalancer pool.
Konfigurojmë Monitorin e Shërbimeve për të kontrolluar gjendjen e serverëve në pool
Me ndihmën e Monitorit të Shërbimeve, ne mund të mbikëqyrim gjendjen e serverëve në pool-in e bllokuar. Nëse përgjigjja në kërkesë nuk përputhet me atë të pritur, serveri mund të përjashtohet nga pool-i, në mënyrë që të mos pranojë kërkesa të reja.
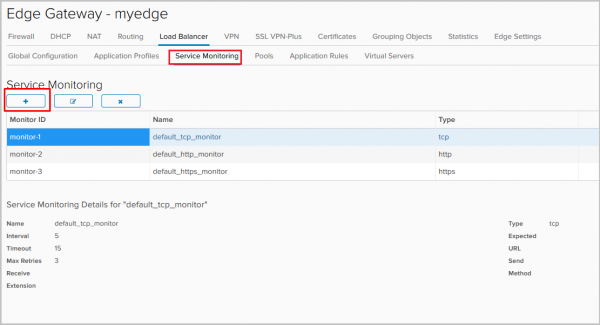
Në parazgjedhje janë konfiguruar tre metoda kontrolli:
- TCP-monitor,
- HTTP-monitor,
- HTTPS-monitor.
Krijojmë një të re.
- Kalojmë në tab-in e Monitorimit të Shërbimeve, shtypim +.

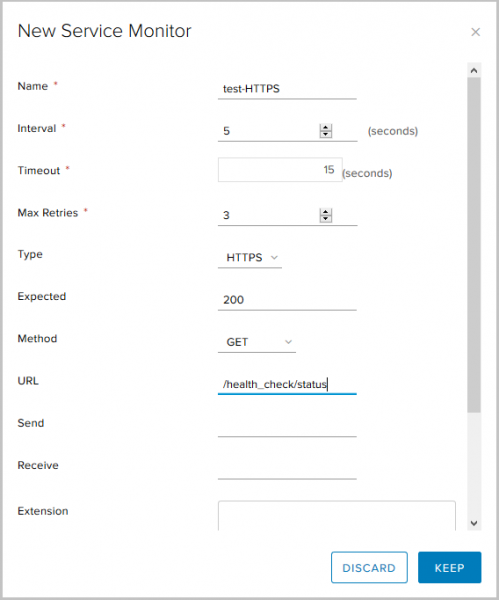
- Zgjedhim:
- emrin për metodën e re;
- intervalin me të cilin do të dërgohen kërkesat,
- kohën e pritjes për përgjigjen,
- tipin e monitorimit – kërkesë HTTPS duke përdorur metodën GET, kodin e pritur të statusit – 200(OK) dhe URL-në e kërkesës.
- Me këtë, konfigurimi i Monitorit të Shërbimeve të ri përfundon, tani mund ta përdorim atë gjatë krijimit të pool-it.

Konfigurojmë Rregullat e Aplikacioneve
Rregullat e Aplikacioneve – një mënyrë për të manipuluar trafikun, e bazuar në disa triggerr. Me këtë mjet mund të krijojmë rregulla të avancuara për balancimin e ngarkesave, konfigurimi i të cilave mund të jetë i pamundur përmes profileve të Aplikacioneve ose shërbimeve të tjera të disponueshme në Gateway-in Edge.
- Për të krijuar një rregull, kalojmë në skedën Rregullat e Aplikacionit të balancuesit.

- Zgjidhni emrin, skriptin që do të përdorë rregulli, dhe kliko në Ruaj.

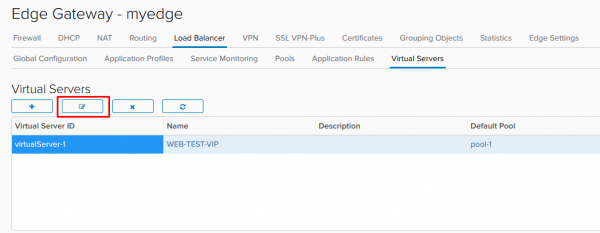
- Pasi të krijohet rregulli, na nevojitet të redaktojmë Serverin Virtual të konfigurueshëm.

- Në skedën Avancuar, shtojmë rregullin që krijuam.


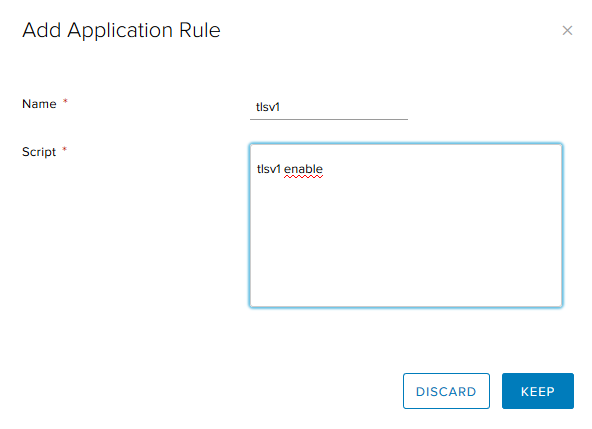
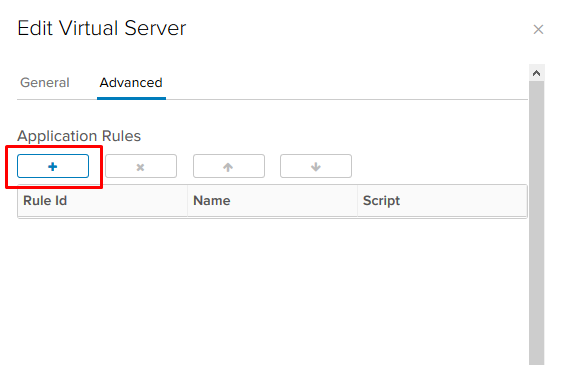
Në shembullin e mësipërm, aktivizuam mbështetje për tlsv1.
Disa shembuj të tjerë:
Rredirectimi i trafikut në një grup tjetër.
Me këtë skript mund të drejtojmë trafikun në një grup tjetër balancimi nëse grupi kryesor nuk funksionon. Për të vepruar rregulli, balancuesi duhet të ketë disa grupe të konfiguruara dhe të gjitha anëtarët e grupit kryesor duhet të jenë në gjendje down. Duhet të specifikohet emri i grupit, jo ID-ja e tij.
acl pool_down nbsrv(PRIMARY_POOL_NAME) eq 0
 use_backend SECONDARY_POOL_NAME if PRIMARY_POOL_NAME
Rredirectimi i trafikut në një burim të jashtëm.
Këtu ne drejtojmë trafikun në një uebfaqe të jashtme, nëse të gjithë pjesëmarrësit e grupit kryesor janë në gjendje down.
acl pool_down nbsrv(NAME_OF_POOL) eq 0
 redirect location http://www.example.com if pool_down
Edhe më shumë shembuj .
Këtu për balancuesin kam përfunduar. Nëse keni pyetje, pyetni, jam gati të përgjigjem.
Burimi: habr.com
