

TL;DR: po vendos Wireguard në VPS, lidhem me të nga routeri im në OpenWRT dhe marr qasje në rrjetin tim shtëpiak nga telefoni.
Nëse keni një infrastrukturë personale në serverin tuaj në shtëpi ose shumë pajisje të menaxhuara përmes IP të vendosura në shtëpi, sigurisht që dëshironi të keni qasje në to nga puna, autobusi, treni dhe metroja. Më së shumti, për detyra të ngjashme blihen IP nga ofruesi, pas së cilës portet e çdo shërbimi hapen.
Në vend të kësaj, unë konfigurim një VPN me qasje në rrjetin shtëpiak. Avantazhet e këtij zgjidhjeje:
- Transparentësia: ndjehem si në shtëpi në çdo rrethanë.
- Thjeshtësia: e konfigurim dhe harro, nuk është nevojë të mendoj për hapjen e çdo porti.
- Çmimi: unë tashmë kam një VPS, për këto detyra një VPN moderne është pothuajse e lirë në burime.
- Siguria: asgjë nuk është e dukshme nga jashtë, mund ta lë MongoDB pa fjalëkalim dhe askush nuk do të marrë të dhënat.
Si gjithmonë, ka dhe disavantazhe. Para së gjithash, do t'ju duhet të konfiguroni çdo klient veç e veç, përfshirë anën e serverit. Mund të jetë e ndërlikuar kur keni një numër të madh pajisjesh për të cilat dëshironi të keni qasje në shërbime. Së dyti, në punë mund të keni një rrjet lokal që përputhet në diapazon — do të duhet të zgjidhni këtë problem.
Na nevojitet:
- VPS (në rastin tim në Debian 10).
- Router në OpenWRT.
- Telefon.
- Server shtëpiak me ndonjë shërbim web për verifikim.
- Dore të drejta.
Si teknologji VPN do të përdor Wireguard. Ky zgjidhje gjithashtu ka avantazhe dhe disavantazhe, nuk do t’i përshkruaj ato. Për VPN përdor një nënrrjetë 192.168.99.0/24, ndërsa në shtëpi kam 192.168.0.0/24.
Konfigurimi i VPS
Për punë mjafton edhe VPS-i më i varfër me 30 rubla në muaj, nëse e keni fatin ta .
Të gjitha operacionet në serveri i kryej nga root në një makinë të pastër, nëse është e nevojshme shtoni `sudo` dhe përshtatni udhëzimet.
Wireguard nuk ka arritur në stabil, prandaj unë kryej `apt edit-sources` dhe shtoj backports me dy rreshta në fund të skedarit:
deb http://deb.debian.org/debian/ buster-backports main
 # deb-src http://deb.debian.org/debian/ buster-backports main
Paketa instalohet në mënyrë të zakonshme: apt update && apt install wireguard.
Më pas gjenerojmë një çift çelish: wg genkey | tee /etc/wireguard/vps.private | wg pubkey | tee /etc/wireguard/vps.public. Përsëritni këtë operacion edhe dy herë për çdo pajisje-pjesëmarrëse në skemë. Ndryshoni rrugët e skedareve me çelësa për pajisje tjetër dhe mos harroni për sigurinë e çelësave privat.
Tani përgatisim konfigurimin. Në skedarin /etc/wireguard/wg0.conf shtrohet konfigurimi:
[Interface]
 Adresa = 192.168.99.1/24
 Porti i Dëgjimit = 57953
 Çelësi Privat = 0JxJPUHz879NenyujROVK0YTzfpmzNtbXmFwItRKdHs=
[Peer] # OpenWRT
PublicKey = 36MMksSoKVsPYv9eyWUKPGMkEs3HS+8yIUqMV8F+JGw=
AllowedIPs = 192.168.99.2/32,192.168.0.0/24
[Peer] # Smartphone
PublicKey = /vMiDxeUHqs40BbMfusB6fZhd+i5CIPHnfirr5m3TTI=
AllowedIPs = 192.168.99.3/32
Në seksionin [Interface] shënohen konfigurimet e vetë pajisjes, dhe në [Peer] — konfigurimet për ata që do të lidhen me të. Në AllowedIPs shkruhen nëpërmjet një presje subnetet që do të rruhen te piri përkatës. Për këtë arsye, pirat e pajisjeve "klient" në subnetin VPN duhet të kenë maskë /32, gjithçka tjetër do të rruhet nga serveri. Duke qenë se rrjeti shtëpiak do të rruhet përmes OpenWRT, në AllowedIPs pirin përkatës shtojmë subnetin tonë shtëpiak. Në PrivateKey dhe PublicKey shkruani çelësin privat të gjeneruar për VPS dhe çelësat publikë të pirave përkatësisht.
Në VPS mbetet vetëm të aktivizoni komandën që do të ngrejë ndërfaqen dhe ta shtoni në autostart: systemctl enable --now wg-quick@wg0. Statusi aktual i lidhjeve mund të kontrollohet me komandën wg.
Konfigurimi OpenWRT
Gjithçka që duhet për këtë fazë ndodhet në modulinin luci (ndërfaqja web për OpenWRT). Kyçuni dhe në menunë System hapni seksionin Software. OpenWRT nuk ruan cache në makinë, prandaj duhet të përditësoni listën e pacaketeve të disponueshme, duke klikuar mbi butonin e gjelbër Update lists. Pasi të përfundojë, në filtër shkruani luci-app-wireguard dhe, duke parë dritaren me pemën e bukur të varësive, instaloni këtë paketë.
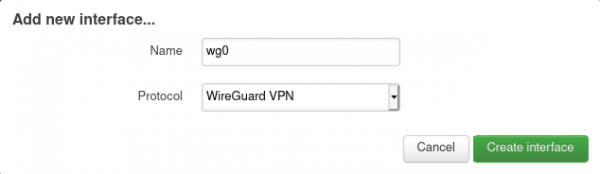
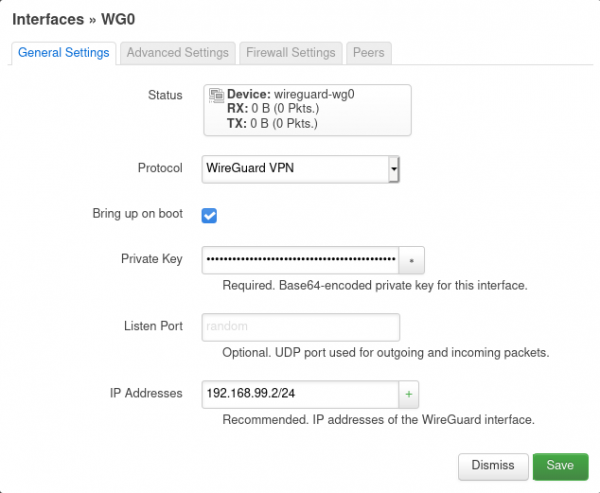
Në menunë Networks zgjidhni Interfaces dhe klikoni butonin e gjelbër Add New Interface nën listën e tanishme. Pasi të shkruani emrin (si në rastin tim) dhe të zgjidhni protokollin WireGuard VPN, hapet një formular konfigurimi me katër skedare. wg0 Në skedën General Settings duhet të shkruani çelësin privat dhe adresën IP të paracaktuar për OpenWRT së bashku me subnetin.
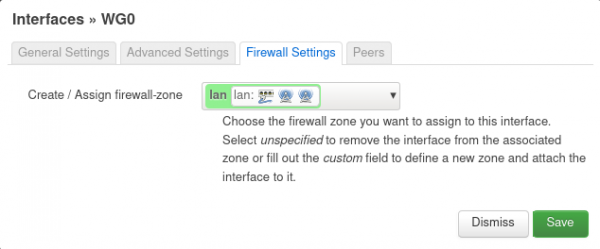
Në skedën Firewall Settings futni ndërfaqen në rrjetin lokal. Kështu lidhjet nga VPN do të kalojnë lirshëm në rrjetin lokal.
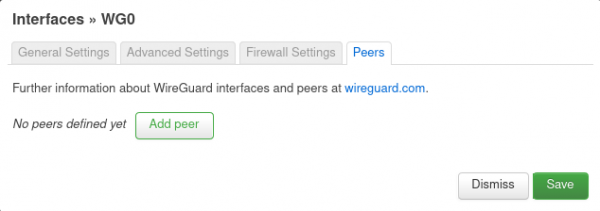
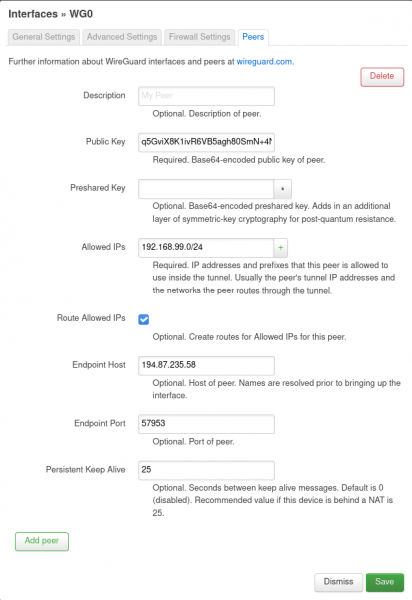
Në skedën Peers klikoni butonin e vetëm, pas së cilës në formularin e përditësuar plotësoni të dhënat e serverit VPS: çelësi publik, Allowed IPs (duhet të rruhet e gjithë subneti VPN te serveri). Në Endpoint Host dhe Endpoint Port shkruani përkatësisht adresën IP të VPS me portin e specifikuar më herët në direktivën ListenPort. Shënoni Route Allowed IPs, që të krijohen rrugë. Dhe sigurohuni të plotësoni Persistent Keep Alive, përndryshe tuneli nga VPS në router do të ndërpritet, nëse ky i fundit është nën NAT.
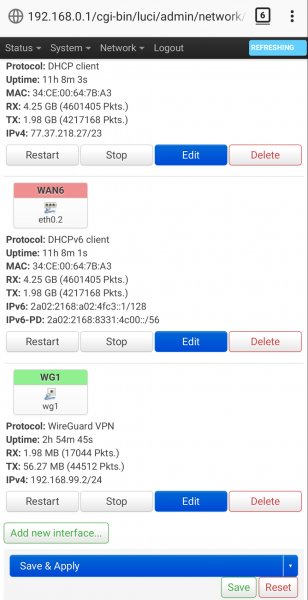
Pasi të përfundojë, mund të ruani konfigurimet, dhe më pas në faqen e listës së ndërfaqeve klikoni Save and apply. Nëse është e nevojshme, aktivizoni qartë ndërfaqen me butonin Restart.
Konfiguroni smartphone-in
Konfiguroni smartphone-in
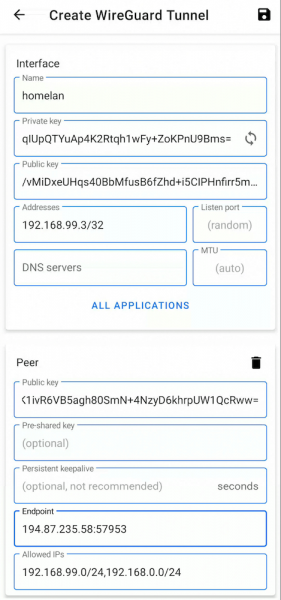
Ju nevojitet një klient Wireguard, i cili është i disponueshëm në , dhe App Store. Duke hapur aplikacionin, klikoni plusin dhe në seksionin Interface shkruani emrin e lidhjes, çelësin privat (çelësi publik do të gjenerohet automatikisht) dhe adresën e telefonit me maskën /32. Në seksionin Peer, specifikoni çelësin publik VPS, çiftin adresë: portin e serverit VPN si Endpoint dhe rrugët deri te rrjeti VPN dhe atij të shtëpisë.
Screenshot i trashë nga telefoni
Klikoni në disketën në kënd, aktivizoni dhe...
Gati
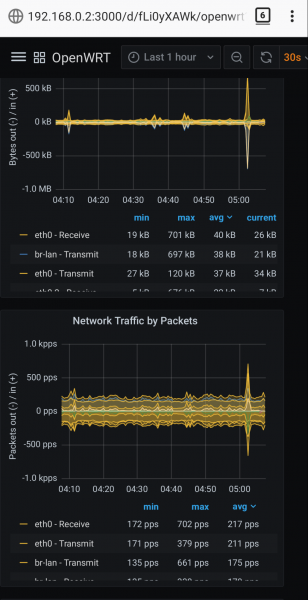
Tani mund të aksesoni monitorimin e shtëpisë, të ndryshoni cilësimet e routerit, ose të bëni çfarëdo në nivelin IP.
Screenshot nga lokali
Burimi: habr.com
