

Computing in the cloud is increasingly penetrating our lives, and there probably isn't a single person who hasn't used any cloud services at least once. However, what exactly is the cloud and how does it work? Most people know very little about it, even at a basic level. 5G is becoming a reality, and telecommunications infrastructure is beginning to shift from traditional solutions to cloud solutions, just as it once transitioned from entirely hardware-based solutions to virtualized 'poles'.
Today, we will talk about the inner workings of cloud infrastructure, particularly focusing on the basics of the network component.
What is the cloud? Is it just virtualization — a profile view?
A very logical question. No, it is not virtualization, although it is certainly involved. Let's consider two definitions:
Cloud computing (hereafter referred to as the Cloud) is a model for providing convenient user access to distributed computing resources that should be provisioned and launched on demand with minimal latency and minimal costs to the service provider.
Virtualizimi is the ability to divide a single physical entity (such as a server) into several virtual entities, thereby increasing resource utilization (for example, if you had 3 servers loaded at 25-30 percent, after virtualization you get 1 server functioning at 80-90 percent). Naturally, virtualization consumes some resources — you need to support the hypervisor; however, as practice has shown, the game is worth the candle. An ideal example of virtualization is VMWare, which excels at preparing virtual machines, or, for instance, KVM, which I prefer, but that's a matter of taste.
We use virtualization without even realizing it; even hardware routers already utilize virtualization — for instance, in the latest versions of JunOS, the operating system is installed as a virtual machine on top of a real-time Linux distribution (Wind River 9). But virtualization is not the cloud; however, the cloud cannot exist without virtualization.
Virtualization is one of the building blocks on which the cloud is built.
Krijimi i një cloud-i, duke mbledhur thjesht disa hypervisors në një domen L2, duke shtuar disa skripta YAML për të automatizuar ndarjen e VLAN-it përmes ndonjë ansible dhe duke i vënë të gjitha nën diçka si një sistem orkestrimi për krijimin automatizues të makinave virtuale — nuk do të funksionojë. Saktësisht, do të funksionojë, por Frankenstein-i i marrë — nuk është cloud-i që na nevojitet, megjithatë ndoshta për dikë tjetër kjo është kulmi i ëndrrave. Për më tepër, nëse merret OpenStack — në thelb është një tjetër Frankenstein, por le të mos flasim për këtë tani.
Por e kuptoj që nga përkufizimi i mësipërm nuk është shumë e qartë se çfarë mund të quhet vërtet cloud.
Prandaj, në dokumentin e NIST (Instituti Kombëtar i Standardeve dhe Teknologjisë) janë paraqitur 5 karakteristika kryesore që duhet të ketë infrastruktura cloud:
Ofrimi i shërbimeve sipas kërkesës. Këto burime duhet t'i jepen përdoruesit automatikisht — pra, pa ndërhyrjen e ofruesit të shërbimit.
Disponueshmëria e gjerë e shërbimit. Qasja në burime duhet të sigurohet përmes mekanizmave standardë për të mundësuar përdorimin e kompjuterëve standardë, si dhe klientëve të hollë dhe pajisjeve mobile.
Grumbullimi i burimeve në pool. Pools duhet të nxisin ofrimin e burimeve të shumta për disa klientë, duke siguruar izolimin e klientëve dhe pa ndikim reciprok midis tyre dhe konkurencës për burime. Në pool përfshihen edhe rrjetet, duke treguar mundësinë e adresimit të ndërprerë. Pools duhet të mbështesin shkallëzimin sipas kërkesës. Përdorimi i pool-ve lejon për të siguruar një nivel të nevojshëm të qëndrueshmërisë dhe abstraktimin e burimeve fizike dhe virtuale — klienti merr thjesht grupin e burimeve të kërkuara (ku janë vendosur fizikisht këto burime, në sa servera dhe switch-e — klienti nuk e ka problem). Megjithatë, duhet marrë parasysh se ofruesi duhet të sigurojë rezervimin transparent të këtyre burimeve.
Adaptimi i shpejtë ndaj kushteve të ndryshme. Shërbimet duhet të jenë fleksibile – ofrimi i burimeve të shpejtë, ripërshpërndarja, shtimi ose zvogëlimi i burimeve sipas kërkesës së klientit, duke i dhënë klientit përshtypjen se burimet e cloud-it janë të pafundme. Për ta thjeshtuar, për shembull, ju nuk e shihni një paralajmërim që ju mungon një pjesë e hapësirës në disk në Apple iCloud për shkak se disku në server është dëmtuar, kurse diskët dëmtohen. Nga ana juaj, mundësitë e këtij shërbimi janë pothuajse të pakufizuara – nëse ju nevojiten 2 TB – s'ka problem, paguani dhe merrni. Një shembull i ngjashëm është edhe me Google.Drive ose Yandex.Disk.
Mundësia për të matur shërbimin e ofruar. Sistemet cloud duhet të kontrollojnë dhe optimizojnë automatikisht burimet e konsumuar, ndërkohë që këto mekanizma duhet të jenë të qarta si për përdoruesin ashtu edhe për ofruesin e shërbimit. Në të vërtetë, ju gjithmonë mund të kontrolloni se sa burime ju dhe klientët tuaj po konsumoni.
Duhet të merret parasysh fakti se këto kërkesa në shumicën e rasteve janë kërkesa për cloud publik, kështu që për cloud privat (pra cloud të vendosur për nevojat e brendshme të kompanisë) këto kërkesa mund të jenë paksa të modifikuara. Megjithatë, ato duhet të përmbushen, përndryshe ne nuk do të përfitojmë të gjitha avantazhet e llogaritjeve cloud.
Përse na duhet cloud?
Megjithatë, çdo teknologji e re apo të ekzistueshme, çdo protokoll i ri krijohet për një qëllim (përveç RIP-ng natyrisht). Një protokoll për protokollin – askujt nuk i nevojitet (përveç RIP-ng natyrisht). Është logjikë që Cloud krijohet për të ofruar një lloj shërbimi për përdoruesin/klientin. Të gjithë jemi të njohur me disa shërbime cloud, për shembull Dropbox ose Google.Docs dhe besoj se shumica e tyre i përdor me sukses – për shembull, ky artikull është shkruar duke përdorur shërbimin cloud Google.Docs. Por shërbimet cloud të njohura për ne janë vetëm një pjesë e mundësive të cloud-it – më saktë, ato janë vetëm një lloj shërbimi si SaaS. Shërbimin cloud mund ta ofrojmë në tri mënyra: si SaaS, PaaS ose IaaS. Cili shërbim ju nevojitet varet nga dëshirat dhe mundësitë tuaja.
Të shqyrtojmë secilin rend pas rend.
Software as a Service (SaaS) — kjo është një model i ofrimit të shërbimeve të plota për klientin, siç është një shërbim postë si Yandex.Mail ose Gmail. Në këtë model të ofrimit të shërbimeve, ju si klient në të vërtetë nuk bëni asgjë tjetër veçse përdorni shërbimin — domethënë, nuk keni nevojë të mendoni për konfigurot e shërbimit, qëndrueshmërinë e tij ose rezervimin. E rëndësishmja është të mos e komprometoni fjalëkalimin tuaj, gjithçka tjetër do ta bëjë ofruesi i këtij shërbimi. Nga pikëpamja e ofruesit të shërbimeve — ai është plotësisht përgjegjës për të gjithë shërbimin — duke filluar nga pajisjet server dhe sistemet operative të hostit, deri te konfigurimet e bazave të të dhënave dhe softuerit.
Platform as a Service (PaaS) — kur përdoret ky model, ofruesi i shërbimeve i ofron klientit një përgatitje për shërbimin, për shembull një server WEB. Ofruesi i shërbimeve iu dha klientit një server virtual (në fakt një grup burimesh, si RAM/CPU/Storage/Nets etj.), dhe madje instaloi në këtë server sistemin operativ dhe softuerin e nevojshëm, megjithatë konfigurimin e të gjithave këtyre e bën vetë klienti dhe për funksionimin e shërbimit tashmë përgjigjet klienti. Ofruesi i shërbimeve, si në rastin e kaluar, përgjigjet për funksionimin e pajisjeve fizike, hipervizorëve, vetë makinës virtuale, aksesin e saj në rrjet etj., por shërbimi vetë tashmë është jashtë zonës së tij të përgjegjësisë.
Infrastructure as a Service (IaaS) — ky qasje është më interesante, në thelb ofruesi i shërbimeve i ofron klientit një infrastrukturë të plotë të virtualizuar — domethënë një grup (pool) burimesh, si CPU Cores, RAM, Networks etj. Të gjitha gjërat e tjera — janë punë e klientit — çfarë dëshiron klienti të bëjë me këto burime brenda grupit të tij të caktuar (kuotës) — për ofruesin nuk ka shumë rëndësi. Nëse klienti dëshiron të krijojë vetë një vEPC apo madje të bëjë një operator të vogël dhe të ofrojë shërbime komunikimi — çështje e thjeshtë — bëje. Në një skenar të tillë, ofruesi i shërbimeve është përgjegjës për ofrimin e burimeve, qëndrueshmërinë dhe disponueshmërinë e tyre, si dhe për sistemin operativ që lejon bashkimin e këtyre burimeve në grupe dhe t'i ofrojë klientit mundësinë për të rritur ose zvogëluar burimet sipas kërkesës së klientit në çdo moment. Të gjitha makinat virtuale dhe çdo gjë tjetër, klienti e konfiguronte vetë përmes portalit të vet-shërbimit dhe konsollës, duke përfshirë edhe konfigurimet e rrjeteve (përveç rrjeteve të jashtme).
Çfarë është OpenStack?
Në të tre variantet, ofruesi i shërbimeve ka nevojë për një OS që lejon krijimin e një infrastrukture në re. Në fakt, me SaaS, për gjithë stek-in, përgjegjës për këtë stek teknologjish nuk është vetëm një divizion — ka një divizion që ndihmon për infrastrukturën — pra, ofron IaaS për një divizion tjetër, dhe ky divizion iu ofron klientëve SaaS. OpenStack është një nga OS-të në re që lejon mbledhjen e shumë switch-eve, serverëve dhe sistemeve të ruajtjes në një pool burimesh të vetme, duke i ndarë këto burime në nën-pula (tenanta) dhe duke iu ofruar këto burime klientëve përmes rrjetit.
steal time — është një sistem operativ në re që lejon kontrollin e grupeve të mëdha të burimeve llogaritëse, ruajtjeve të të dhënave dhe burimeve rrjetësore, ku provizionimi dhe menaxhimi realizohen përmes API-së me përdorimin e mekanizmave standarde të autentifikimit.
Me fjalë të tjera, kjo është një kompleks projektesh software-i të lirë që synon krijimin e shërbimeve në re, (si publike ashtu edhe private) — pra, është një grup mjetesh që lejojnë bashkimin e pajisjeve server dhe atë të drejtimit në një pool burimesh, për të menaxhuar këto burime, duke siguruar nivelin e nevojshëm të qëndrueshmërisë.
Në momentin e shkruajtjes së këtij materiali, struktura e OpenStack duket kështu:
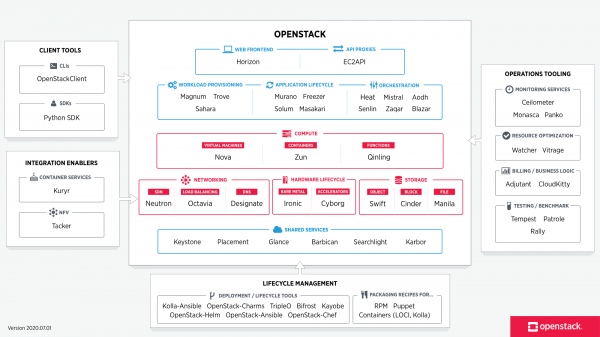
Imazhi është marrë nga
Çdo komponentë që bën pjesë në OpenStack ka një funksion të caktuar. Kjo arkitekturë e shpërndarë lejon përfshirjen në zgjidhje të atij grupi funksional të komponentëve që ju nevojiten. Megjithatë, disa komponentë janë komponentë kryesorë dhe eliminimi i tyre do të çonte në papunësinë totale ose të pjesshme të zgjidhjes si një e tërë. Komponentët e tillë zakonisht përfshijnë:
- Panair — GUI mbi web për menaxhimin e shërbimeve OpenStack
- Keystone — shërbimi i centralizuar i identifikimit, i cili ofron funksionalitetin e autentifikimit dhe autorizimit për shërbime të tjera, si dhe menaxhon të dhënat e përdoruesve dhe rolet e tyre.
- Neutron — shërbimi rrjetësor që siguron lidhshmërinë midis interfecave të shërbimeve të ndryshme OpenStack (përfshirë lidhshmërinë midis VM-ve dhe qasjen e tyre në botën e jashtme)
- Cinder — ofron qasje në ruajtjen blok për makinat virtuale
- Nova — menaxhimi i ciklit të jetës së makinave virtuale
- Glance — depoja e imazheve të makinave virtuale dhe snapshtotëve
- Swift — ofron qasje në ruajtjen objektive
- Ceilometer — shërbimi që ofron mundësinë e mbledhjes së telemetrisë dhe matjes së burimeve aktuale dhe atyre që konsumohen
- Heat — orkestrimi i bazuar në shabllone për krijimin dhe provizionimin automatik të burimeve
Lista e plotë e të gjitha projekteve dhe qëllimi i tyre mund të shikohet .
Çdo komponent i OpenStack është një shërbim që përgjigjet për një funksion të caktuar dhe siguron API për menaxhimin e këtij funksioni dhe ndërveprimin e këtij shërbimi me shërbime të tjera në sistemin operativ të dërgës, për qëllimin e krijimit të një infrastrukture të vetme. Për shembull, Nova menaxhon burimet llogaritëse dhe siguron API për qasje në konfigurimin e këtyre burimeve, Glance – menaxhimin e imazheve dhe API për menaxhimin e tyre, Cinder – ruajtjen bllok dhe API për menaxhimin e saj, etj. Të gjitha funksionet janë të ndërthurura ngushtë me njëra-tjetrën.
Megjithatë, nëse e mendoni, të gjithë shërbimet e nisura në OpenStack përfaqësojnë në përfundim ndonjë makinë virtuale (ose kontejner) të lidhur me rrjetin. Çështja është — përse na nevojiten kaq shumë elemente?
Le të kalojmë përmes algoritmit të krijimit të një makine virtuale dhe lidhjes së saj me rrjetin dhe ruajtjen e qëndrueshme në OpenStack.
- Kur krijoni një kërkesë për të krijuar një makinë, qoftë kjo kërkesë përmes Horizon (Dashboard) ose përmes CLI, gjëja e parë që ndodh — është autorizimi i kërkesës tuaj në Keystone — a keni të drejtë të krijoni makinën, a keni të drejtën për të përdorur këtë rrjet, a mjafton kuota e projektit tuaj, etj.
- Keystone kryen autentikimin e kërkesës tuaj dhe gjeneron në përgjigje një token auth, i cili do të përdoret më tej. Pas marrjes së përgjigjes nga Keystone, kërkesa dërgohet në drejtim të Nova (nova api).
- Nova-api kontrollon vlefshmërinë e kërkesës tuaj, duke iu drejtuar Keystone-it përmes token-it auth të gjeneruar më parë.
- Keystone kryen autentikimin dhe ofron bazuar në këtë token auth informacion rreth lejeve dhe kufizimeve.
- Nova-api krijon një regjistrim për VM-në e re në bazën e të dhënave nova dhe dërgon kërkesën për të krijuar makinën në nova-scheduler.
- Nova-scheduler zgjedh hostin (nyllet e kompjuterit) ku VM do të zhvillohet, bazuar në parametrat e caktuar, peshat dhe zonat. Një regjistër për këtë dhe identifikatori i VM shkruhen në nova-database.
- Më pas, nova-scheduler drejtohet te nova-compute me një kërkesë për zhvillimin e një instance. Nova-compute drejtohet te nova-conductor për të marrë informacionin mbi parametrat e makinës (nova-conductor është një komponent i nova-s që vepron si një server proxy midis nova-database dhe nova-compute, duke kufizuar numrin e kërkesave drejt nova-database për të shmangur problemet me konsistencën e bazës së të dhënave dhe ngarkesën).
- Nova-conductor merr informacionin e kërkuar nga nova-database dhe ia transmeton nova-compute.
- Më pas, nova-compute drejtohet te glance për të marrë ID-në e imazhit. Glance bën validimin e kërkesës në Keystone dhe kthen informacionin e kërkuar.
- Nova-compute drejtohet te neutron për të marrë informacion mbi parametrat e rrjetit. Njësoj si glance, neutron bën validimin e kërkesës në Keystone, pas së cilës krijon një regjistër në database (identifikatori i portit etj.), krijon një kërkesë për krijimin e portit dhe kthen informacionin e kërkuar te nova-compute.
- Nova-compute drejtohet te cinder me një kërkesë për alokimin e një volumi për virtual machine. Njësoj si glance, cinder bën validimin e kërkesës në Keystone, krijon një kërkesë për krijimin e volumit dhe kthen informacionin e kërkuar.
- Nova-compute drejtohet te libvirt me një kërkesë për zhvillimin e një makine virtuale me parametrat e caktuar.
Faktikisht, nje operacion i dukshëm i thjeshtë për të krijuar një makinë virtuale të thjeshtë shndërrohet në një përzierje të thirrjeve API midis elementëve të platformës cloud. Madje, siç mund ta shihni, edhe shërbimet e ndryshuara më parë përbëhen nga komponente më të vogla, mes të cilave ndodhin ndërveprime. Krijimi i makinës është vetëm një pjesë e vogël e asaj që platforma cloud ofron – ka shërbime që përgjigjen për balancimin e trafikut, shërbime që reagojnë për ruajtjen në bllok, shërbime për DNS, shërbime që menaxhojnë provisioning-in e serverëve bare metal, e shumë e tjera. Cloud-i ju lejon të shihni makinat tuaja virtuale si një tufë dhi (ndryshe nga virtualizimi). Nëse në një mjedis virtual ndodh diçka me makinën – ju e riktheni atë nga backup-et etj., aplikacionet cloud janë ndërtuar në mënyrë që makinat virtuale të mos luajnë një rol kaq të rëndësishëm – nëse makina virtuale 'vdes' – nuk ka problem – thjesht krijohet një makinë e re mbi bazën e një template dhe, siç thonë, grupi nuk e vuri re humbjen e luftëtarit. Sigurisht, kjo parashikon ekzistencën e mekanizmave të orkestrimit – duke përdorur template Heat, ju mund të aktivizoni një funksion kompleks, përbërë nga dhjetëra rrjeta dhe makina virtuale pa ndonjë problem.
Duhet gjithmonë të mbani parasysh se infrastruktura cloud nuk ekziston pa rrjetin – çdo element në një mënyrë ose tjetër ndërvepron me elemente të tjera përmes rrjetit. Përveç kësaj, rrjeti cloud ka një natyrë krejtësisht jo statike. Natyrisht, rrjeti underlay është më ose më pak statik – nuk shtohen çdo ditë node të reja dhe switch-e, megjithatë komponenti overlay mund dhe patjetër do të ndryshojë vazhdimisht – do të shtohen ose hiqen rrjeta të reja, do të shfaqen makina virtuale të reja dhe do të vdesin të vjetra. Dhe siç e mbani mend nga definicioni i cloud-it, i dhënë në fillim të artikullit – burimet duhet t'i ndahen përdoruesit automatikisht dhe me sa më pak (e preferuara pa) ndërhyrje nga ana e ofruesit të shërbimit. Kështu që ai tip i ofrimit të burimeve të rrjetit, i cili ekziston tani në formën e frontend-it si kabinetin tuaj personal të aksesueshëm përmes http/https dhe inxhinierit të rrjetit Vasili si back-end – kjo nuk është cloud, madje edhe me praninë e tetë duarve të Vasilit.
Neutron, si një shërbim rrjetesh, ofron një API për menaxhimin e pjesës rrjetëore të infrastrukturës cloud. Shërbimi siguron funksionimin dhe menaxhimin e pjesës rrjetëore të OpenStack, duke ofruar një nivel abstraksioni të quajtur Network-as-a-Service (NaaS). Kjo do të thotë që rrjeti është njësi e matshme virtuale, ashtu siç janë bërthamat virtuale të CPU-së ose kapaciteti i RAM-it.
Por para se të kalojmë në arkitekturën e pjesës rrjetëore të OpenStack, le të shqyrtojmë se si funksionon kjo rrjet në OpenStack dhe pse rrjeti është një pjesë e rëndësishme dhe e pandashme e cloud-it.
Pra, kemi dy makina virtuale të klientit RED dhe dy makina virtuale të klientit GREEN. Le të supozojmë se këto makina janë vendosur në dy hipervizorë në këtë mënyrë:
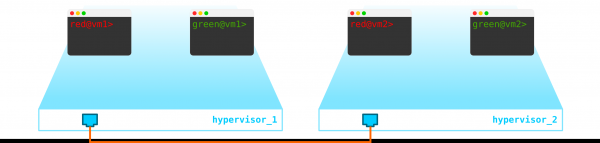
Në këtë moment, kjo është thjesht virtualizimi i 4 serverëve dhe asgjë më shumë, sepse deri tani gjithçka që kemi bërë është të virtualizojmë 4 serverë, duke i vendosur ato në dy serverë fizikë. Ato madje nuk janë të lidhura me rrjetin.
Për të krijuar një cloud, na nevojiten disa komponentë. Së pari, duam të virtualizojmë pjesën rrjetëore — duhet të lidhnim këto 4 makina dy nga dy, duke pasur parasysh se klientët duan një lidhje L2. Sigurisht, mund të përdorim një switch dhe ta konfigurojmë atë në drejtim të trunk dhe të zgjidhim gjithçka me ndihmën e linux bridge, ose për përdorues më të avancuar, openvswitch (për të cilin do të kthehemi më vonë). Por mund të ketë shumë rrjete, dhe vazhdimisht të dërgoni L2 përmes switch-it nuk është ideja më e mirë — ndonjëherë ndarjet e ndryshme, shërbimi i ndihmës, muajt e pritjes së kërkesave, javët e troubleshooting-ut — në botën moderne, një qasje e tillë nuk funksionon më. Dhe sa më shpejt ta kuptojë këtë një kompani, aq më lehtë do të trajtojë të ardhmen. Prandaj, midis hipervizorëve do të ndarim një rrjet L3, nëpërmjet të cilit do të komunikojnë makinat tona virtuale, dhe mbi këtë rrjet L3 do të ndërtojmë rrjete të mbivendosura L2 (overlay), ku do të kalojë trafiku i makinave tona virtuale. Për inkapsulimin, mund të përdorim GRE, Geneve ose VxLAN. Deri tani do të ndalojmë tek e fundit, megjithëse nuk është aq e rëndësishme.
Na duhet një vend për të vendosur VTEP (shpresoj që të gjithë janë të njohur me terminologjinë VxLAN). Duke pasur parasysh që nga serverët dilet menjëherë në një rrjet L3, nuk ka asgjë që na pengon ta vendosim VTEP-në në vetë serverët, dhe OVS (OpenVSwitch) e bën këtë mjaft mirë. Si rezultat, kemi marrë një strukturë të tillë:
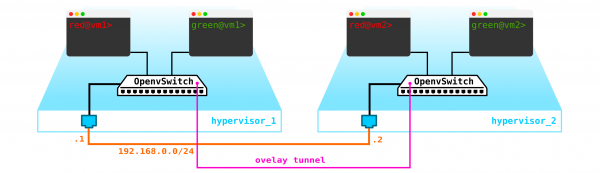
Pasi që trafiku midis VM duhet të ndahet, portet drejt makinave virtuale do të kenë numra të ndryshëm VLAN-esh. Numri i tagut ka rëndësi vetëm brenda një switch-i virtual, sepse gjatë inkapsulimit në VxLAN mund ta heqim pa probleme, pasi do të kemi VNI.
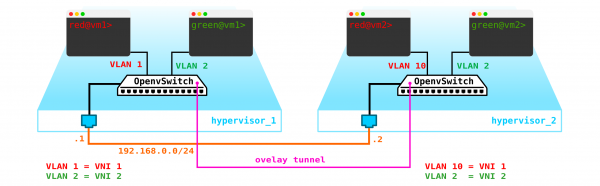
Tani mund të krijojmë makinat tona dhe rrjetet virtuale për to pa ndonjë problem.
Por çfarë nëse klienti ka një makinë tjetër, por ndodhet në një rrjet tjetër? Na nevojitet routing midis rrjeteve. Do të shqyrtojmë një variant të thjeshtë, kur përdoret routing qendror - do të thotë që trafiku rrugëzohet përmes node-ve speciale të dedikuara rrjetit (zakonisht ato janë të kombinuara me node të kontrollit, kështu që do të kemi të njëjtën gjë).
Duket se nuk ka asgjë të komplikuar - krijojmë një ndërfaqe bridge në nodën e kontrollit, dërgojmë trafikun aty dhe nga aty e rrugëzojmë atje ku na nevojitet. Por problemi është se klienti RED dëshiron të përdorë rrjetin 10.0.0.0/24, dhe klienti GREEN dëshiron të përdorë rrjetin 10.0.0.0/24. Pra, kemi një përplasje të hapësirave adresuese. Përveç kësaj, klientët nuk dëshirojnë që klientët e tjerë të mund të rrugëzojnë në rrjetet e tyre të brendshme, gjë që është logjike. Për të ndarë rrjetet dhe trafikun e të dhënave të klientëve, do t'i ndamë ato në çdo namespace të veçantë. Namespace - në fakt është një kopje e stack-ut rrjetor Linux, që do të thotë se klientët në namespace RED janë plotësisht të izoluar nga klientët në namespace GREEN (ose rrugëzimi midis këtyre rrjeteve të klientëve lejohet përmes namespace default ose në pajisjet e transportit më të larta).
Pra, arrijmë një skemë të tillë:
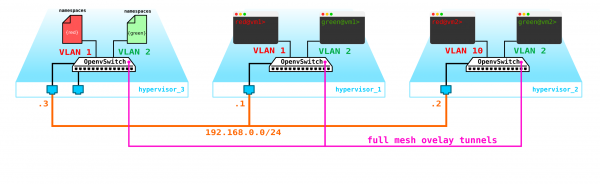
Të gjitha tunelët L2 bashkohen nga të gjitha nodat e llogaritjes në nodën e kontrollit, ku ndodhet ndërfaqja L3 për këto rrjete, secili në një namespace të dedikuar për izolim.
Megjithatë, harrojmë gjënë më të rëndësishme. Një makinë virtuale duhet të ofrojë shërbim për klientin, dmth. ajo duhet të ketë të paktën një ndërfaqe të jashtme përmes së cilës mund të arrihet. Pra, na nevojitet të dalim në botën e jashtme. Këtu ka variante të ndryshme. Do të bëjmë variantin më të thjeshtë. Do t'u shtojmë klientëve nga një rrjet, i cili do të jetë valid në rrjetin e ofruesit dhe nuk do të përsërisë rrjetet e tjera. Rrjetet gjithashtu mund të përputhen dhe të shikojnë në VRF të ndryshme në anën e rrjetit të ofruesit. Këto rrjete gjithashtu do të jetojnë në hapësirën e emrave të secilit klient. Sidoqoftë, dalja në botën e jashtme do të ndodhë përmes një ndërfaqeje fizike (ose një bindi, që është më logjike). Për të ndarë trafikun e klientëve, trafiku që del jashtë do të realizohet me etiketimin VLAN me etiketën e dedikuar për klientin.
Në fund, ne morëm këtë skemë:
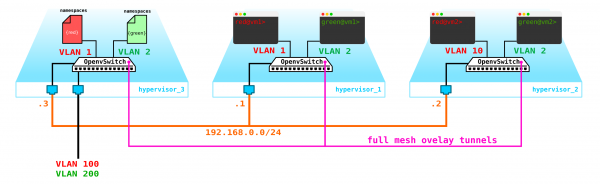
Një pyetje e arsyeshme — pse të mos krijojmë porta në vetë nodat e llogaritjes? Nuk ka ndonjë problem të madh në këtë, madje, me aktivizimin e ruterit të shpërndarë (DVR) kjo do të funksionojë ashtu siç duhet. Në këtë skenar po shqyrtojmë variantin më të thjeshtë me një gateway të centralizuar, i cili përdoret si parazgjedhje në Openstack. Për funksionet me ngarkesa të larta do të përdoren si ruter të shpërndarë ashtu edhe teknologji përshpejtimi si SR-IOV dhe Passthrough, por siç thotë shprehja, kjo është një histori krejtësisht tjetër. Fillimisht do të merremi me pjesën bazë dhe më pas do të kalojmë në detaje.
Në thelb, skema jonë është tashmë funksionale, megjithatë ka disa nuanca:
- Na nevojitet si të mbrojmë makinat tona, dmth. të vendosim një filtrin në ndërfaqen e switch-it në drejtim të klientit.
- Të mundësojmë marrjen automatikisht të adresës ip nga makina virtuale, në mënyrë që të mos na duhet të hyjmë çdo herë në të përmes konsolës dhe të shkruajmë adresën.
Le të fillojmë me mbrojtjen e makinave. Për këtë, mund të përdorim iptables të zakonshme, pse jo.
Pra, tani topologjia jonë është pak më e ndërlikuar:
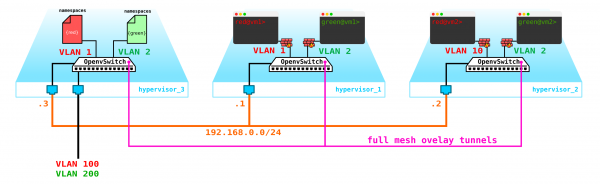
Të vazhdojmë. Na nevojitet të shtojmë serverin DHCP. Vendi më ideal për vendosjen e serverëve DHCP për secilin klient do të jetë nodi i kontrollit të përmendur më sipër, ku janë vendosur hapësirat e emrave:
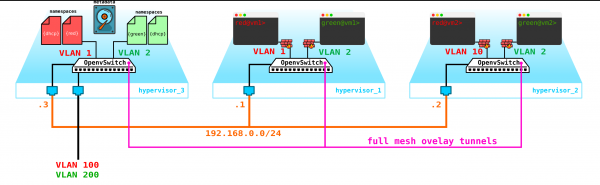
Megjithatë, ka një problem të vogël. Çfarë ndodh nëse gjithçka ri-nis dhe të gjitha informacionet mbi qiranë e adresave në DHCP zhduken. Logjikisht, automjetet do t'u jepeshin adresa të reja, që nuk është shumë e përshtatshme. Ka dy rrugë: ose të përdorim emrat domain dhe të shtojmë një server DNS për çdo klient, atëherë adresa nuk do të jetë shumë e rëndësishme për ne (si në pjesën rrjetore në k8s) — por këtu është një problem me rrjetet e jashtme, pasi në to adresat gjithashtu mund të jepen nga DHCP — është e nevojshme një sinkronizim me serverët DNS në platformën në cloud dhe me serverin e jashtëm DNS, që për mendimin tim nuk është shumë fleksibël, megjithatë është plotësisht e mundur. Ose mundësia e dytë — të përdorim metadatën — dmth. të ruajmë informacionin mbi adresën e dhënë të automjetit në mënyrë që serveri DHCP të dijë se cila adresë t'i japë automjetit, nëse automjeti tashmë ka marrë adresë. Opsioni i dytë është më i lehtë dhe më fleksibël, pasi lejon ruajtjen e informacionit shtesë rreth automjetit. Tani në skemë do të shtojmë agjentin e metadata:
Një pyetje tjetër që gjithashtu duhet të diskutohet është mundësia e përdorimit të një rrjete të jashtme nga të gjithë klientët, pasi rrjetet e jashtme, nëse duhet të jenë të vlefshme në të gjithë rrjetin, do të sjellin vështirësi — duhet të dëshmojmë dhe të kontrollojmë vazhdimisht ndarjen e këtyre rrjeteve. Mundësia e përdorimit të një rrjeti të parapërgatitur të vetëm për të gjithë klientët do të ishte shumë e dobishme gjatë krijimit të një cloud publik. Kjo do ta thjeshtojë shpërndarjen e automjeteve, pasi nuk do të kemi nevojë të konsultohemi me bazën e të dhënave të adresave dhe të zgjidhim një hapësirë unike adresash për rrjetin e jashtëm të secilit klient. Për më tepër, ne mund ta shkruajmë rrjetin e jashtëm paraprakisht dhe në momentin e shpërndarjes, do të na nevojitet vetëm të asociojmë adresat e jashtme me automjetet e klientëve.
Dhe këtu na vjen në ndihmë NAT — thjesht do të mundësojmë që klientët të dalin në botën e jashtme përmes default namespace duke përdorur përkthimin NAT. Por ka një problem të vogël. Kjo është në rregull nëse serveri i klientit funksionon si klient dhe jo si server — do të thotë, ai iniciaton dhe jo pranon lidhjet. Por ne do të kemi të kundërtën. Në këtë rast, na nevojitet destinacioni NAT, në mënyrë që kur të marrim trafik, nodi kontrollues të kuptojë se ky trafik i takon makinës virtuale A të klientit A, dhe kjo do të thotë se duhet të bëjmë përkthimin NAT nga adresa e jashtme, për shembull 100.1.1.1 në adresën e brendshme 10.0.0.1. Në këtë rast, ndonëse të gjithë klientët do të përdorin të njëjtin rrjet, izolimi i brendshëm ruhet plotësisht. Domethënë, na nevojitet të bëjmë dNAT dhe sNAT në nodin kontrollues. Përdorimi i një rrjeti të vetëm me dhënien e adresave fluturuese ose rrjeteve të jashtme, ose të dyja së bashku — varet nga ajo që dëshoni të tërheqni në re. Ne nuk do të vendosim në skemë edhe adresat fluturuese, por do të lëmë rrjetet e jashtme që janë shtuar më parë — çdo klient ka rrjetin e tij të jashtëm (në skemë të shpallura si vlan 100 dhe 200 në ndërfaqen e jashtme).
Si rezultat, ne erdhëm në një zgjidhje interesante dhe njëkohësisht të menduar, e cila ka një lloj fleksibiliteti, por ende nuk ka mekanizma të qëndrueshmërisë.
Së pari, ne kemi vetëm një nod kontrollues — dalja e saj nga funksioni do të çonte në shembjen e të gjitha sistemeve. Për të eliminuar këtë problem, është e nevojshme të krijojmë të paktën një kuorum prej 3 nodesh. Do ta shtojmë këtë në skemë:
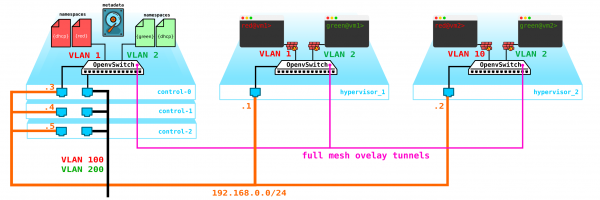
Natyrisht, të gjitha nodet do të sinkronizohen dhe kur një nod aktiv dështojnë, detyrat e saj do t’i marrë një nod tjetër.
Problemi tjetër është disqet e makinave virtuale. Aktualisht ato ruhen në vetë hypervizorët dhe në rast problemesh me hypervizorin, ne humbasim të gjitha të dhënat — dhe prania e RAID-it këtu nuk ndihmon në asnjë mënyrë nëse humbasim jo një disk, por tërë serverin. Për këtë, na nevojitet një shërbim që do të veprojë si një ndërfaqe për ndonjë depo. Cila do të jetë kjo depo, nuk ka shumë rëndësi për ne, por ajo duhet të mbrojë të dhënat tona nga dështimi i diskeve dhe nodave, madje edhe ndoshta të gjithë kardhën. Ka disa mundësi këtu — gjithmonë ka rrjete SAN me Fiber Channel, por të themi të vërtetën — FC është tashmë një relikt i kaluar — analog i E1 në transport — po pranoj, ai akoma përdoret, por vetëm aty ku nuk mund të bëhet ndryshe. Prandaj, të krijosh një rrjet FC në vitin 2020, unë nuk do ta bënte, duke e ditur ekzistencën e alternativave më interesante. Megjithatë, çdo njeri ka mendimin e tij dhe ndoshta do të bëhen ata që mendojnë se FC me të gjitha kufizimet e tij është gjithçka çfarë na nevojitet — nuk do të diskutoj, çdonjëri ka mendimin e tij. Megjithatë, zgjidhja më interesante sipas mendimit tim është përdorimi i SDS, siç është Ceph.
Ceph lejon ndërtimin e një zgjidhjeje me disponueshmëri të lartë për ruajtjen e të dhënave me shumë mundësi për rezervim, duke filluar nga kodet me verifikimin e paritetit (analog i RAID 5 ose 6) deri te replikimi i plotë i të dhënave në disqe të ndryshëm në përputhje me vendosjen e disqeve në serverë, dhe serverëve në kardhë etj.
Për të ndërtuar Ceph nevojiten edhe 3 node. Ndërveprimi me depot do të bëhet gjithashtu përmes rjetit duke përdorur shërbime të ruajtjes me blloqe, objekte dhe skedarë. Le të shtojmë depo në diagram:
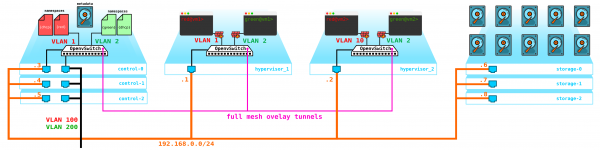
Shënim: mund të krijoni nodet kompjuterike hiper-konvergjente — kjo është koncepti i bashkimit të disa funksioneve në një nodë — për shembull storage + compute — pa i ndarë nodet speciale për storage ceph. Ne do të marrim një skemë të ngjashme që reziston ndaj dështimeve — pasi SDS do të rezervojë të dhënat me nivelin e rezervimit që e kemi përcaktuar. Megjithatë, nodet hiper-konvergjente janë gjithmonë një kompromis — pasi nodi storage nuk ngroh thjesht ajrin siç duket në pamje të parë (pasi nuk ka makina virtuale) — ajo shpenzon burime CPU për mirëmbajtjen e SDS (në fakt, ajo në sfond bën të gjitha replikimet, rikthimet pas dështimeve të nodëve, harduerëve etj). Kjo do të thotë se do të humbni një pjesë të energjisë së nodit compute nëse e kombinoni atë me storage.
Të gjithë këto elemente duhet të menaxhohen siç duhet — na nevojitet një mënyrë për të krijuar makina, rrjete, një rrugëtoj virtual etj. Për këtë, do të shtojmë një shërbim në nodën kontrolle, e cila do të shërbejë si dashboard — klienti do të mund të lidhet me këtë portal përmes http/https dhe të bëjë gjithçka që i nevojitet (aq sa mundet).
Si rrjedhojë, tani kemi një sistem që reziston ndaj dështimeve. Të gjithë elementët e kësaj infrastrukture duhet të menaxhohen nganjëherë. Më parë është përmendur se OpenStack është një grup projektesh, secili prej të cilëve siguron një funksion të caktuar. Siç e shohim, ka mjaft elemente që duhen konfiguruar dhe kontrolluar. Sot do të flasim mbi pjesën rrjetësore.
Arkitektura Neutron
Në OpenStack, Neutron është përgjegjës për lidhjen e porteve të makinave virtuale me rrjetin e përbashkët L2, sigurinë e drejtimit të trafik më VM-të që ndodhen në rrjete të ndryshme L2, si dhe drejtimin jashtë, duke ofruar shërbime si NAT, Floating IP, DHCP etj.
Përmbledhja e lartë e punës së shërbimit të rrjetit (pjesa bazë) mund të përshkruhet si më poshtë.
Kur nis një VM, shërbimi rrjetor:
- Krijon një port për këtë VM (ose porte) dhe e njofton shërbimin DHCP;
- Krijohet një pajisje rrjetësore virtuale të re (përmes libvirt);
- VM lidhet me portin (portet) e krijuara në hapin 1;
Siç duket çuditshëm, por në thelb të punës së Neutron janë mekanizmat standarde që çdo kush që është marrë me Linux i njeh — këto janë namespaces, iptables, bridges linux, openvswitch, conntrack etj.
Duhet të sqarojmë se Neutron nuk është një kontrollues SDN.
Neutron përbëhet nga disa componente të ndërvarura:
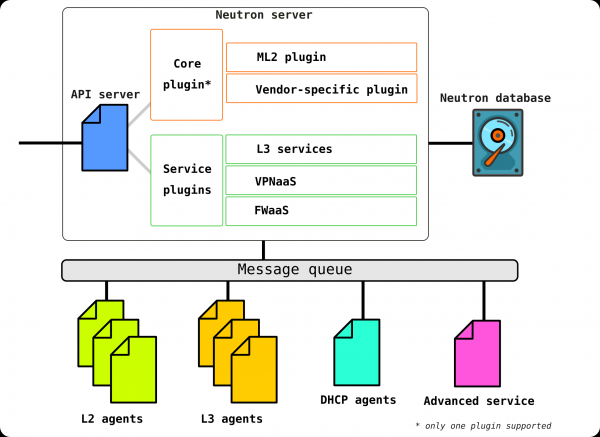
Openstack-neutron-server — është një demon që punon me kërkesat e përdoruesve përmes API. Ky demon nuk merret me caktimin e lidhjeve në rrjet, por ofron informacionin e nevojshëm për pluginat e tij, të cilët më pas konfigurojnë elementin e nevojshëm të rrjetit. Agjentët Neutron në nodet OpenStack regjistrohen në serverin Neutron.
Neutron-server është në të vërtetë një aplikacion i shkruar në python, i përbërë nga dy pjesë:
- Shërbimi REST
- Neutron Plugin (themel/shërbim)
Shërbimi REST është i destinuar për të pranuar thirrje API nga komponentët e tjerë (p.sh. kërkesë për të ofruar ndonjë informacion etj.)
Pluginat janë komponente/modula që lidhen dhe thirren në kërkesat API — pra, caktimi i ndonjë shërbimi ndodh përmes tyre. Pluginat ndahen në dy lloje — shërbim dhe themel. Zakonisht, plugin-i themelor merret kryesisht me menaxhimin e hapësirës adresuese dhe lidhjes L2 midis VM, ndërsa pluginat shërbim ofrojnë funksionalitete shtesë si VPN ose FW.
Lista e pluginave të disponueshëm sot mund të shikohet, për shembull,
Ka disa pluginë shërbimi, megjithatë plugin-i themelor mund të jetë vetëm një.
Openstack-neutron-ml2 — është plugin-i standard themelor i Openstack. Ky plugin ka një arkitekturë modulare (ndryshe nga paraardhësi i tij) dhe konfiguron shërbimin rrjetor përmes shoferëve të lidhur me të. Vetë plugin-in do ta shqyrtojmë pak më vonë, pasi në të vërtetë ai ofron fleksibilitetin që ka OpenStack në pjesën rrjetore. Plugin-i themelor mund të zëvendësohet (p.sh. Contrail Networking bën një të tillë).
Shërbimi RPC (rabbitmq-server) — shërbimi që siguron menaxhimin e radhëve dhe ndërveprimin me shërbime të tjera OpenStack si dhe ndërveprimin midis agjentëve të shërbimit rrjetor.
Agjentët e rrjetit — agjentë që ndodhen në secilën nodë, përmes të cilëve bëhet konfigurimi i shërbimeve rrjetore.
Agjentët kanë disa lloje.
Agjenti kryesor është L2 agjenti. Këta agjentë aktivizohen në secilin nga hipervizorët duke përfshirë edhe nodet e kontrollit (më saktësisht në të gjithë nodet që ofrojnë ndonjë shërbim për tenantët) dhe funksioni i tyre kryesor është të lidhin makinat virtuale me rrjetin e përbashkët L2, si dhe të gjenerojnë njoftime në rastin e ndodhisë së ndonjë ngjarjeje (për shembull, fikja/aktivizimi i portit).
Agjenti tjetër, po aq i rëndësishëm, është agjenti L3. Nga e drejta, ky agjent aktivizohet ekskluzivisht në noden e rrjetit (shpesh nodi i rrjetit përputhet me nodin e kontrollit) dhe ofron rutigjimin midis rrjeteve të tenantëve (si midis rrjeteve të tij dhe rrjeteve të tenantëve të tjerë, ashtu si dhe aksesin në botën e jashtme, duke ofruar NAT, si dhe shërbimin DHCP). Megjithatë, kur përdoret DVR (ruter i shpërndarë), nevoja për plugin-in L3 shfaqet gjithashtu në nodet e përpunimit.
Agjenti L3 përdor namespaces të Linux-it për t'i ofruar çdo tenant një set të rrjeteve të izoluara dhe funksionalitetin e ruterëve virtualë, të cilët rutigjojnë trafikun dhe ofrojnë shërbime portash për rrjetet e Layer 2.
Baza e të dhënave — një bazë të dhënash të identifikuesve të rrjeteve, nënrrjeteve, porteve, grupeve, etj.
Në fakt, Neutron pranon kërkesa API për krijimin e ndonjë entiteti rrjetor, autentifikon kërkesën dhe nëpërmjet RPC (nëse po i drejtohet ndonjë plugin-i ose agjenti) ose REST API (nëse po komunikon në SDN) i transmeton agjentëve (nëpërmjet plugina) udhëzimet e nevojshme për organizimin e shërbimit të kërkuar.
Tani le të shikojmë instalimin testues (si është vendosur dhe çfarë përfshin do ta shqyrtojmë më vonë në pjesën praktike) dhe të shohim se ku ndodhen secila komponentë:
(overcloud) [stack@undercloud ~]$ openstack network agent list
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
| ID                                   | Agent Type         | Host                                | Availability Zone | Alive | State | Binary                    |
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
| 10495de9-ba4b-41fe-b30a-b90ec3f8728b | Open vSwitch agent | overcloud-novacompute-1.localdomain | None              | :-)   | UP    | neutron-openvswitch-agent |
| 1515ad4a-5972-46c3-af5f-e5446dff7ac7 | L3 agent           | overcloud-controller-0.localdomain  | nova              | :-)   | UP    | neutron-l3-agent          |
| 322e62ca-1e5a-479e-9a96-4f26d09abdd7 | DHCP agent         | overcloud-controller-0.localdomain  | nova              | :-)   | UP    | neutron-dhcp-agent        |
| 9c1de2f9-bac5-400e-998d-4360f04fc533 | Open vSwitch agent | overcloud-novacompute-0.localdomain | None              | :-)   | UP    | neutron-openvswitch-agent |
| d99c5657-851e-4d3c-bef6-f1e3bb1acfb0 | Open vSwitch agent | overcloud-controller-0.localdomain  | None              | :-)   | UP    | neutron-openvswitch-agent |
| ff85fae6-5543-45fb-a301-19c57b62d836 | Metadata agent     | overcloud-controller-0.localdomain  | None              | :-)   | UP    | neutron-metadata-agent    |
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
(overcloud) [stack@undercloud ~]$ 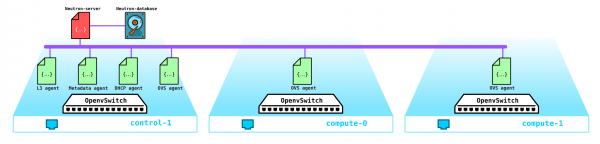
Kjo është struktura e Neutron. Tani është koha për të kushtuar disa momente për plugin-in ML2.
Modular Layer 2
Siç u tha më parë, plugin-i është plugin-i standard rrënjor i OpenStack dhe ka një arkitekturë modulare.
Parardhësi i plugin-it ML2 kishte një strukturë monolite që nuk lejonte, për shembull, përdorimin e një miks-i të teknologjive të ndryshme në një instalim të vetëm. Për shembull, nuk mund të përdornit njëkohësisht openvswitch dhe linuxbridge — ose njëri, ose tjetri. Për këtë arsye, u krijua plugin-i ML2 me arkitekturën e tij.
ML2 ka dy komponente — dy lloje drejtuesish: Type drivers dhe Mechanism drivers.
Type drivers përcaktojnë teknologjitë që do të përdoren për ndërtimin e lidhjeve rrjetore, për shembull VxLAN, VLAN, GRE. Ndërkohë drejtuesi lejon përdorimin e teknologjive të ndryshme. Teknologjia standarde është VxLAN për inkapsulimin e rrjeteve overlay dhe vlan për rrjetet e jashtme.
Llojet e rrjeteve që përfshihen në Type drivers janë:
Flat — rrjeti pa etiketim
VLAN — rrjeti i etiketuar
Local — një lloj i veçantë rrjeti për instalimet all-in-one (këto instalime nevojiten ose për zhvilluesit ose për trajnim)
GRE. — rrjeti overlay që përdor tunel GRE
VxLAN — rrjeti overlay që përdor tunel VxLAN
Mechanism drivers përcaktojnë mjete që sigurojnë organizimin e teknologjive të caktuara në type driver — për shembull, openvswitch, sr-iov, opendaylight, OVN etj.
Në varësi të implementimit të këtij drejtuesi do të përdoren ose agjentë që menaxhohen nga Neutron, ose do të përdoren lidhje me një kontrollues SDN të jashtëm, i cili merr përsipër të gjitha çështjet lidhur me organizimin e rrjeteve L2, ruterimin etj.
Shembulli: nëse përdorim ML2 së bashku me OVS, atëherë në çdo nodë llogaritëse instalohet agjenti L2, i cili menaxhon OVS. Megjithatë, nëse përdorim për shembull OVN ose OpenDayLight, menaxhimi i OVS kalon nën juridiksionin e tyre — Neutron përmes plugin-it rrënjor jep urdhra kontrolluesit, dhe ai e bën atë që i është thënë.
Le të rifreskojmë kujtesën për Open vSwitch
Në këtë moment, një nga komponentët kryesorë të OpenStack është Open vSwitch.
Kur instalohet OpenStack pa ndonjë SDN shtesë nga ndonjë ofrues si Juniper Contrail ose Nokia Nuage, OVS është komponenti kryesor rrjetor i rrjetit në re dhe në kombinim me iptables, conntrack, namespaces lejon organizimin e rrjeteve të plota ovelay me shumë qira. Natyrisht, ky komponent mund të zëvendësohet, për shembull, kur përdoren zgjidhje SDN proprietarë (nga ofruesë të jashtëm).
OVS është një kalimtar softuerik me burim të hapur, i cili është i destinuar për t'u përdorur në mjedise të virtualizuara si një përparues trafiku virtual.
Në këtë moment, OVS ka një funksionalitet të shkëlqyer, i cili përfshin teknologji të tilla si QoS, LACP, VLAN, VxLAN, GENEVE, OpenFlow, DPDK etj.
Shënim: në fillim, OVS nuk ishte menduar si një kalimtar softuerik për funksione telekom me ngarkesë të lartë dhe ishte më shumë i orientuar për funksione IT që ishin më pak kërkuese për kapacitet, si serverë WEB ose serverë email. Megjithatë, OVS është përmirësuar dhe implementimet aktuale të OVS kanë përmirësuar ndjeshëm performancën dhe mundësitë e tij, duke lejuar përdorimin e tij nga operatorët e komunikimit me funksione me ngarkesë të lartë, për shembull, ka një implementim OVS me mbështetje për acelerimin DPDK.
Ekzistojnë tre komponentë të rëndësishëm të OVS, të cilët duhet të dihet:
- Moduli i Kernel-it — një komponent i vendosur në hapësirën e kernel-it, i cili kryen përpunimin e trafikut në bazë të rregullave të marra nga elementi menaxhues;
- vSwitch daemon (ovs-vswitchd) është një proces i nisur në hapësirën e përdoruesit, i cili është përgjegjës për programimin e modulit kernel — pra paraqet logjikën e punës së switch-it.
- Serveri i databazës — një bazë të dhënash lokale, e vendosur në çdo host ku është nisur OVS, në të cilën ruhet konfigurimi. Përmes këtij moduli, kontrollet SDN mund të komunikojnë përmes protokollit OVSDB.
Përveç kësaj, është bashkangjitur një set mjetesh diagnostikuese dhe menaxhuese si ovs-vsctl, ovs-appctl, ovs-ofctl etj.
Aktualisht, Openstack përdoret gjerësisht nga operatorët e telekomit për të migruar funksionet e rrjetit, si EPC, SBC, HLR etj. Disa funksione mund të vazhdojnë të ekzistojnë pa asnjë problem me OVS në formën e tij aktuale, por për shembull EPC përpunon trafik abonentësh — dmth kalon përmes saj një sasi të madhe trafiku (aktualisht volumi i trafikut arrin qindra gigabite në sekondë). Natyrisht, kalimi i këtij trafiku përmes hapësirës së kernelit (pasi ndryshe përforcuesi ndodhet aty) nuk është ideja më e mirë. Pra, shpesh OVS organizohet krejtësisht në hapësirën e përdoruesit duke përdorur teknologjinë e përshpejtimit DPDK për të kaluar trafikun nga NIC në hapësirën e përdoruesit duke anashkaluar kernelin.
Shënim: për një cloud të instaluar për funksione telekomi, ekziston mundësia e kalimit të trafikut nga nodi kompjuterik duke anashkaluar OVS direkt në pajisjen e lidhjes. Për këtë qëllim përdoren mekanizmat SR-IOV dhe Passthrough.
Si funksionon kjo në një model real?
Tani le të kalojmë në pjesën praktike dhe të shohim si funksionon gjithçka në praktikë.
Si fillim, do të vendosim një instalim të thjeshtë të Openstack. Sepse nuk kam në dispozicion një grup serverësh për eksperimente, do të ndërtojmë modelin në një server fizik nga makina virtuale. Po, natyrisht, për qëllime komerciale kjo zgjidhje nuk është e përshtatshme, por për të parë si funksionon rrjeti në një instalim të tillë Openstack mjafton. Për më tepër, një instalim i tillë për arsye edukative është edhe më interesant — sepse mund të kapim trafikun etj.
Duke qenë se na duhet të shohim vetëm pjesën bazike, ne mund të mos përdorim disa rrjete, por të ngremë gjithçka duke përdorur vetëm dy rrjete, ndërsa rrjeti i dytë në këtë model do të përdoret ekskluzivisht për qasje në undercloud dhe serverin DNS. Rrjetet e jashtme për momentin nuk do t'i prekim — ky është një temë për një artikull të madh të veçantë.
Le të fillojmë me rend. Fillimisht, pak teori. Ne do të instalojmë OpenStack me ndihmën e TripleO (OpenStack mbi OpenStack). Qëllimi i TripleO është që të instalojmë OpenStack all-in-one (pra, në një nodë), i quajtur undercloud, dhe më pas të përdorim mundësitë e OpenStack të instaluar për të vendosur OpenStack-in e destinuar për prodhim, të quajtur overcloud. Undercloud do të përdorë aftësinë e ndërtuar për të menaxhuar serverët fizikë (bare metal) — projekti Ironic — për provizionimin e hypervisorëve që do të kryejnë rolet e nodave compute, control dhe storage. Pra, ne nuk përdorim asnjë mjet të jashtëm për vendosjen e OpenStack — ne e vendosim OpenStack me forcat e OpenStack. Më pas, gjatë instalimit, do të bëhet shumë më e qartë, kështu që mos të ndalojmë në këtë dhe të vazhdojmë përpara.
Shënim: Në këtë artikull, për qëllime thjeshtësimi, nuk kam përdorur izolimin e rrjetit për rrjetet e brendshme të OpenStack, dhe gjithçka është vendosur duke përdorur vetëm një rrjet. Megjithatë, prania ose mungesa e izolimit të rrjeteve nuk ndikon në funksionalitetin bazë të zgjidhjes — gjithçka do të funksionojë po ashtu siç do të ndodhte me përdorimin e izolimit, por trafiku do të kalonte në të njëjtin rrjet. Për një instalim komercial, natyrisht, duhet të përdoret izolimi me përdorimin e VLAN-eve dhe ndërfaqeve të ndryshme. Për shembull, trafiku i menaxhimit të depove ceph dhe trafiku i të dhënave (burimet e makinave në disqe etj.) gjatë izolimit përdorin subnet të ndryshme (Storage management dhe Storage) dhe kjo e bën zgjidhjen më të qëndrueshme, duke ndarë këtë trafik, për shembull, në porte të ndryshme, ose përdorur profile të ndryshme QoS për trafik të ndryshëm, në mënyrë që trafiku i të dhënave të mos shtyjë trafikun sinjalizues. Në rastin tonë, ato do të shkojnë në të njëjtin rrjet dhe në fakt kjo nuk na kufizon në asnjë mënyrë.
Shënim: Duke qenë se po planifikojmë të drejtojmë makinat virtuale në një ambient virtual, i bazuar në makina virtuale, së pari duhet të aktivizojmë virtualizimin e vendosur (nested virtualization).
Për të kontrolluar nëse virtualizimi i vendosur është aktivizuar ose jo, mund ta bëni kështu:
[root@hp-gen9 bormoglotx]# cat /sys/module/kvm_intel/parameters/nested
N
[root@hp-gen9 bormoglotx]#
Nëse shihni shkronjën N, aktivizoni mbështetje për virtualizimin e vendosur sipas ndonjë udhëzimi që do të gjeni në internet, për shembull. .
Na nevojitet që të krijojmë një skemë të tillë nga makinat virtuale:
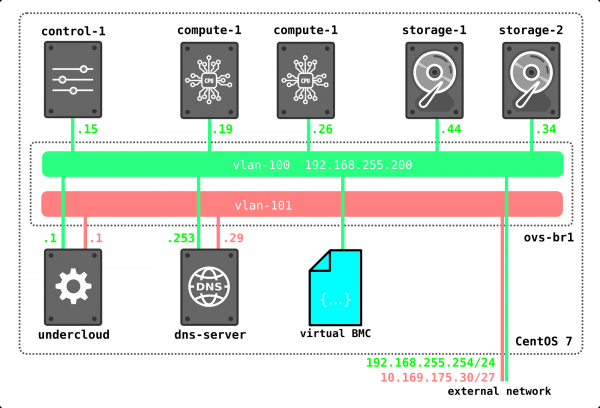
Në rastin tim, për lidhjen e makinave virtuale që do të jenë pjesë e instalimit të ardhshëm (dhe unë kam arritur 7, por mund të punohet edhe me 4 nëse nuk keni shumë burime), kam përdorur OpenvSwitch. Kam krijuar një briedh ovs dhe kam lidhur makinat virtuale në të përmes port-groups. Për këtë, krijova një skedar xml të tillë:
[root@hp-gen9 ~]# virsh net-dumpxml ovs-network-1

  ovs-network-1
  7a2e7de7-fc16-4e00-b1ed-4d190133af67
Këtu janë shpallur tre grupe porti — dy akses dhe një trunk (e fundit ishte e nevojshme për serverin DNS, por mund të kaloni pa të, ose ta ngrini në makinën e hostit — siç ju përshtatet më mirë). Më pas, me këtë shabllon shpallim rrjetin tonë përmes virsh net-define:
virsh net-define ovs-network-1.xml
virsh net-start ovs-network-1
virsh net-autostart ovs-network-1
Tani e rregullojmë konfigurimin e porteve të hipervizorit:
[root@hp-gen9 ~]# cat /etc/sysconfig/network-scripts/ifcfg-ens1f0
TYPE=Ethernet
NAME=ens1f0
DEVICE=ens1f0
TYPE=OVSPort
DEVICETYPE=ovs
OVS_BRIDGE=ovs-br1
ONBOOT=yes
OVS_OPTIONS="trunk=100,101,102"
[root@hp-gen9 ~]
[root@hp-gen9 ~]# cat /etc/sysconfig/network-scripts/ifcfg-ovs-br1
DEVICE=ovs-br1
DEVICETYPE=ovs
TYPE=OVSBridge
BOOTPROTO=static
ONBOOT=yes
IPADDR=192.168.255.200
PREFIX=24
[root@hp-gen9 ~]#
Shënim: Në këtë skenar, adresa në portin ovs-br1 nuk do të jetë e aksesueshme, pasi ajo nuk ka një tag vlan. Për ta rregulluar këtë, duhet të jepni komandën sudo ovs-vsctl set port ovs-br1 tag=100. Megjithatë, pas rinisjes, ky tag do të humbasë (nëse dikush di si ta mbajë atë në vend — do të isha shumë mirënjohës). Por kjo nuk është aq e rëndësishme, pasi kjo adresë do të na nevojitet vetëm gjatë instalimit dhe nuk do të jetë e nevojshme, kur Openstack të jetë instaluar plotësisht.
Më pas krijojmë makinën undercloud:
virt-install -n undercloud --description "undercloud" --os-type=Linux --os-variant=centos7.0 --ram=8192 --vcpus=8 --disk path=/var/lib/libvirt/images/undercloud.qcow2,bus=virtio,size=40,format=qcow2 --network network:ovs-network-1,model=virtio,portgroup=access-100 --network network:ovs-network-1,model=virtio,portgroup=access-101 --graphics none --location /var/lib/libvirt/boot/CentOS-7-x86_64-Minimal-2003.iso --extra-args console=ttyS0Durante instalimin, vendosni të gjitha parametrat e nevojshëm, si emri i makinës, fjalëkalimet, përdoruesit, serverat ntp, etj., mund të konfiguroni menjëherë edhe portet, por për mua është më e lehtë të hyj në makinë përmes konsolës pas instalimit dhe të rregulloj dosjet përkatëse. Nëse keni një imazh të gatshëm, mund ta përdorni atë, ose mund të veproni si unë - shkarkoni imazhin minimal Centos 7 dhe përdorni atë për instalimin e VM-së.
Pas instalimit të suksesshëm, duhet të keni një makinë virtuale mbi të cilën mund të vendosni undercloud.
[root@hp-gen9 bormoglotx]# virsh list
 Id    Name                           State
----------------------------------------------------
 6     dns-server                     running
 62    undercloud                     running
Së pari vendosim mjetet e nevojshme gjatë procesit të instalimit:
sudo yum update -y
sudo yum install -y net-tools
sudo yum install -y wget
sudo yum install -y ipmitool
Instalimi i Undercloud
Krijojmë përdoruesin stack, caktojmë fjalëkalimin, e shtojmë në sudoer dhe i japim mundësinë të ekzekutojë komandat e root-it përmes sudo pa nevojën e futjes së fjalëkalimit:
useradd stack
passwd stack

echo "stack ALL=(root) NOPASSWD:ALL" > /etc/sudoers.d/stack
chmod 0440 /etc/sudoers.d/stack
Tani përcaktojmë emrin e plotë të undercloud në skedarin hosts:
vi /etc/hosts

127.0.0.1   undercloud.openstack.rnd localhost localhost.localdomain localhost4 localhost4.localdomain4
::1         localhost localhost.localdomain localhost6 localhost6.localdomain6
Më pas shtojmë repositorët dhe instalojmë softin që na nevojitet:
sudo yum install -y https://trunk.rdoproject.org/centos7/current/python2-tripleo-repos-0.0.1-0.20200409224957.8bac392.el7.noarch.rpm
sudo -E tripleo-repos -b queens current
sudo -E tripleo-repos -b queens current ceph
sudo yum install -y python-tripleoclient
sudo yum install -y ceph-ansible
Shënim: nëse nuk planifikoni të instaloni ceph, atëherë nuk është e nevojshme të futni komandat që lidhen me ceph. Unë përdora versionin Queens, por mund të përdorni çdo version tjetër që ju pëlqen.
Më pas kopjojmë skedarin e konfigurimit të undercloud në direktorinë e shtëpisë së përdoruesit stack:
cp /usr/share/instack-undercloud/undercloud.conf.sample ~/undercloud.confTani është e nevojshme të rregullojmë këtë skedar, duke e përshtatur atë për instalimin tonë.
Në fillim të skedarit duhet të shtojmë këto rreshta:
vi undercloud.conf
[DEFAULT]
undercloud_hostname = undercloud.openstack.rnd
local_ip = 192.168.255.1/24
network_gateway = 192.168.255.1
undercloud_public_host = 192.168.255.2
undercloud_admin_host = 192.168.255.3
undercloud_nameservers = 192.168.255.253
generate_service_certificate = false
local_interface = eth0
local_mtu = 1450
network_cidr = 192.168.255.0/24
masquerade = true
masquerade_network = 192.168.255.0/24
dhcp_start = 192.168.255.11
dhcp_end = 192.168.255.50
inspection_iprange = 192.168.255.51,192.168.255.100
scheduler_max_attempts = 10
Prandaj, le të kalojmë në konfigurimet:
undercloud_hostname — emri i plotë i serverit undercloud, duhet të përputhet me regjistrimin në serverin DNS
local_ip — adresa lokale undercloud në anën e rrjetit të provisionimit
network_gateway — kjo është e njëjta adresë lokale, e cila do të funksionojë si gateway për akses në botën e jashtme gjatë instalimit të nodave overcloud, gjithashtu përputhet me ip-në lokale
undercloud_public_host — adresa e jashtme API, caktohet ndonjë adresë të lirë nga rrjeti i provisionimit
undercloud_admin_host adresa e brendshme API, caktohet ndonjë adresë të lirë nga rrjeti i provisionimit
undercloud_nameservers — serveri DNS
generate_service_certificate — ky rresht është shumë i rëndësishëm në këtë shembull, pasi nëse nuk e vendosni në vlerën false do të merrni një gabim gjatë instalimit, problemi është përshkruar në bug tracker të Red Hat
local_interface interfaqja në rrjetin e provisionimit. Kjo interfaqe do të rikonfigurohet gjatë implementimit të undercloud, prandaj undercloud duhet të ketë dy interfejsa — një për akses dhe një tjetër për provisionim
local_mtu — MTU. Pasiqë kemi laborator testimi dhe MTU m’i është 1500 në portet e switch-it OVS, duhet vendosur në vlerën 1450, në mënyrë që të kalojnë paketat e inkapsuluara në VxLAN
network_cidr — rrjeti i provisionimit
masquerade — përdorimi i NAT për akses në rrjetin e jashtëm
masquerade_network — rrjeti që do të NAT-ojë
dhcp_start — adresa fillestare e grupit të adresave, nga e cila do të caktohen adresat për nodat gjatë deploy-it të overcloud
dhcp_end — adresa përfundimtare e grupit të adresave, nga e cila do të caktohen adresat për nodat gjatë deploy-it të overcloud
inspection_iprange — grupi i adresave të nevojshme për introspeksion (nuk duhet të prekë grupin e mësipërm)
scheduler_max_attempts — numri maksimal i përpjekjeve për të instaluar overcloud (duhet të jetë më i madh ose i barabartë me numrin e nodave)
Pasi është përshkruar skedari, mund të jepni komandën për deploy-in e undercloud:
openstack undercloud install
Procedura zgjat nga 10 deri në 30 minuta në varësi të harduerit tuaj. Në fund, duhet të shihni një dalje të tillë:
vi undercloud.conf
2020-08-13 23:13:12,668 INFO:
#############################################################################
Instalimi i Undercloud përfundoi.

Skedari që përmban fjalëkalimet e këtij instalimi është në
/home/stack/undercloud-passwords.conf.

Është gjithashtu një skedë stackrc në /home/stack/stackrc.

Këto skeda janë të nevojshme për të ndërvepruar me shërbimet OpenStack dhe duhet të
garantohet siguria e tyre.

#############################################################################
Kjo dalje tregon se keni instaluar me sukses undercloud dhe tani mund të kontrolloni gjendjen e undercloud dhe të kaloni në instalimin e overcloud.
Nëse shikoni daljen ifconfig, do të shihni se është shfaqur një interfejs ri bridge
[stack@undercloud ~]$ ifconfig
br-ctlplane: flags=4163  mtu 1450
        inet 192.168.255.1  netmask 255.255.255.0  broadcast 192.168.255.255
        inet6 fe80::5054:ff:fe2c:89e  prefixlen 64  scopeid 0x20
        ether 52:54:00:2c:08:9e  txqueuelen 1000  (Ethernet)
        RX packets 14  bytes 1095 (1.0 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 20  bytes 1292 (1.2 KiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0
Ky ky këtij interfaci tani do të kryejmë punën për implementimin e overcloud.
Nga dalja më poshtë shihet se të gjitha shërbimet tona janë në një nodë:
(undercloud) [stack@undercloud ~]$ openstack host list
+--------------------------+-----------+----------+
| Host Name                | Service   | Zone     |
+--------------------------+-----------+----------+
| undercloud.openstack.rnd | conductor | internal |
| undercloud.openstack.rnd | scheduler | internal |
| undercloud.openstack.rnd | compute   | nova     |
+--------------------------+-----------+----------+
Më poshtë është konfigurimi i pjesës rrjetësore të undercloud:
(undercloud) [stack@undercloud ~]$ python -m json.tool /etc/os-net-config/config.json
{
    "network_config": [
        {
            "addresses": [
                {
                    "ip_netmask": "192.168.255.1/24"
                }
            ],
            "members": [
                {
                    "dns_servers": [
                        "192.168.255.253"
                    ],
                    "mtu": 1450,
                    "name": "eth0",
                    "primary": "true",
                    "type": "interface"
                }
            ],
            "mtu": 1450,
            "name": "br-ctlplane",
            "ovs_extra": [
                "br-set-external-id br-ctlplane bridge-id br-ctlplane"
            ],
            "routes": [],
            "type": "ovs_bridge"
        }
    ]
}
(undercloud) [stack@undercloud ~]$
Instalimi i overcloud
Në këtë moment kemi vetëm undercloud, dhe na mungojnë nodet nga të cilat do të krijohet overcloud. Prandaj, hapi i parë është të implementojmë makinën virtuale që na nevojitet. Gjatë implementimit, undercloud do të instalojë vetë OS-në dhe softin e nevojshëm në makinat e overcloud — kështu që nuk është nevoja të instalojmë plotësisht makinën, vetëm të krijojmë një disk (ose disqe) dhe të përcaktojmë parametrat e saj — në fakt, marrim një server të zbrazët pa sistem operativ të instaluar.
Kalojmë në dosjen me disqet e makinave tona virtuale dhe do të krijojmë disqet me madhësinë e nevojshme:
cd /var/lib/libvirt/images/
qemu-img create -f qcow2 -o preallocation=metadata control-1.qcow2 60G
qemu-img create -f qcow2 -o preallocation=metadata compute-1.qcow2 60G
qemu-img create -f qcow2 -o preallocation=metadata compute-2.qcow2 60G
qemu-img create -f qcow2 -o preallocation=metadata storage-1.qcow2 160G
qemu-img create -f qcow2 -o preallocation=metadata storage-2.qcow2 160G
Duke qenë se veprojmë si root, duhet të ndryshojmë pronarin e këtyre disqeve për të shmangur probleme me të drejtat:
[root@hp-gen9 images]# ls -lh
total 5.8G
drwxr-xr-x. 2 qemu qemu 4.0K Aug 13 16:15 backups
-rw-r--r--. 1 root root  61G Aug 14 03:07 compute-1.qcow2
-rw-r--r--. 1 root root  61G Aug 14 03:07 compute-2.qcow2
-rw-r--r--. 1 root root  61G Aug 14 03:07 control-1.qcow2
-rw-------. 1 qemu qemu  41G Aug 14 03:03 dns-server.qcow2
-rw-r--r--. 1 root root 161G Aug 14 03:07 storage-1.qcow2
-rw-r--r--. 1 root root 161G Aug 14 03:07 storage-2.qcow2
-rw-------. 1 qemu qemu  41G Aug 14 03:07 undercloud.qcow2
[root@hp-gen9 images]#
[root@hp-gen9 images]#
[root@hp-gen9 images]# chown qemu:qemu \/var\/lib\/libvirt\/images\/*qcow2
[root@hp-gen9 images]# ls -lh
total 5.8G
drwxr-xr-x. 2 qemu qemu 4.0K Aug 13 16:15 backups
-rw-r--r--. 1 qemu qemu  61G Aug 14 03:07 compute-1.qcow2
-rw-r--r--. 1 qemu qemu  61G Aug 14 03:07 compute-2.qcow2
-rw-r--r--. 1 qemu qemu  61G Aug 14 03:07 control-1.qcow2
-rw-------. 1 qemu qemu  41G Aug 14 03:03 dns-server.qcow2
-rw-r--r--. 1 qemu qemu 161G Aug 14 03:07 storage-1.qcow2
-rw-r--r--. 1 qemu qemu 161G Aug 14 03:07 storage-2.qcow2
-rw-------. 1 qemu qemu  41G Aug 14 03:08 undercloud.qcow2
[root@hp-gen9 images]#
Kujtesë: nëse nuk planifikoni të instaloni ceph për qëllime studimi, mos krijoni më pak se 3 node me të paktën dy disqet, dhe në template shënoni se do të përdoren disqe virtuale vda, vdb etj.
Shumë mirë, tani duhet t'i definim të gjitha këto makina:
virt-install --name control-1 --ram 32768 --vcpus 8 --os-variant centos7.0 --disk path=\/var\/lib\/libvirt\/images\/control-1.qcow2,device=disk,bus=virtio,format=qcow2 --noautoconsole --vnc  --network network:ovs-network-1,model=virtio,portgroup=access-100 --network network:ovs-network-1,model=virtio,portgroup=trunk-1 --dry-run --print-xml > \/tmp\/control-1.xml

virt-install --name storage-1 --ram 16384 --vcpus 4 --os-variant centos7.0 --disk path=\/var\/lib\/libvirt\/images\/storage-1.qcow2,device=disk,bus=virtio,format=qcow2 --noautoconsole --vnc  --network network:ovs-network-1,model=virtio,portgroup=access-100 --dry-run --print-xml > \/tmp\/storage-1.xml

virt-install --name storage-2 --ram 16384 --vcpus 4 --os-variant centos7.0 --disk path=\/var\/lib\/libvirt\/images\/storage-2.qcow2,device=disk,bus=virtio,format=qcow2 --noautoconsole --vnc  --network network:ovs-network-1,model=virtio,portgroup=access-100 --dry-run --print-xml > \/tmp\/storage-2.xml

virt-install --name compute-1 --ram 32768 --vcpus 12 --os-variant centos7.0 --disk path=\/var\/lib\/libvirt\/images\/compute-1.qcow2,device=disk,bus=virtio,format=qcow2 --noautoconsole --vnc  --network network:ovs-network-1,model=virtio,portgroup=access-100 --dry-run --print-xml > \/tmp\/compute-1.xml

virt-install --name compute-2 --ram 32768 --vcpus 12 --os-variant centos7.0 --disk path=\/var\/lib\/libvirt\/images\/compute-2.qcow2,device=disk,bus=virtio,format=qcow2 --noautoconsole --vnc  --network network:ovs-network-1,model=virtio,portgroup=access-100 --dry-run --print-xml > \/tmp\/compute-2.xml
Në fund, ka komandat —print-xml > \/tmp\/storage-1.xml, që krijon një skedar xml me përshkrimin e çdo makine në dosjen \/tmp\/, nëse nuk e shtoni, nuk do të jeni në gjendje të definoni makinat virtuale.
Tani duhet t'i definim të gjitha këto makina në virsh:
virsh define --file /tmp/control-1.xml
virsh define --file /tmp/compute-1.xml
virsh define --file /tmp/compute-2.xml
virsh define --file /tmp/storage-1.xml
virsh define --file /tmp/storage-2.xml

[root@hp-gen9 ~]# virsh list --all
 Id    Name                           State
----------------------------------------------------
 6     dns-server                     running
 64    undercloud                     running
 -     compute-1                      shut off
 -     compute-2                      shut off
 -     control-1                      shut off
 -     storage-1                      shut off
 -     storage-2                      shut off

[root@hp-gen9 ~]#
Tani është një detaj — tripleO përdor IPMI për të menaxhuar serverat gjatë instalimit dhe introspeksionit.
Introspeksioni është procesi i inspektimit të harduerit për të marrë parametrat e nevojshëm për provizionimin e mëtejshëm të nodave. Introspeksioni realizohet me ndihmën e ironic — shërbimi i dedikuar për punë me serverat bare metal.
Por këtu kemi një problem — nëse për serverët fizikë IPMI është një port i veçantë (ose port i ndarë, por kjo nuk ka rëndësi), për makinat virtuale nuk ka porta të tilla. Këtu na ndihmon një tricks e quajtur vbmc — një utilitar që lejon të emulohet një port IPMI. Ky detaj duhet marrë parasysh sidomos nga ata që dëshirojnë të ngrisin një laborator të tillë mbi hypervisorin ESXI — natyrisht, nuk e di se a ekziston një analog i vbmc në të, prandaj është mirë t'i kushtohet vëmendje këtij problemi para se të filloni gjithçka.
Instalojmë vbmc:
yum install yum install python2-virtualbmcNëse sistemi juaj nuk mund ta gjejë paketën, atëherë shtoni depandencën:
yum install -y https://www.rdoproject.org/repos/rdo-release.rpmTani konfiguroni utilitarin. Këtu është gjithçka shumë e thjeshtë. Tani është logjike që në listën vbmc të mos ketë asnjë server
[root@hp-gen9 ~]# vbmc list

[root@hp-gen9 ~]#
Që të shfaqen ata, duhet t'i shpallni manualisht në këtë mënyrë:
[root@hp-gen9 ~]# vbmc add control-1 --port 7001 --username admin --password admin
[root@hp-gen9 ~]# vbmc add storage-1 --port 7002 --username admin --password admin
[root@hp-gen9 ~]# vbmc add storage-2 --port 7003 --username admin --password admin
[root@hp-gen9 ~]# vbmc add compute-1 --port 7004 --username admin --password admin
[root@hp-gen9 ~]# vbmc add compute-2 --port 7005 --username admin --password admin
[root@hp-gen9 ~]#
[root@hp-gen9 ~]# vbmc list
+-------------+--------+---------+------+
| Domain name | Status | Address | Port |
+-------------+--------+---------+------+
| compute-1   | down   | ::      | 7004 |
| compute-2   | down   | ::      | 7005 |
| control-1   | down   | ::      | 7001 |
| storage-1   | down   | ::      | 7002 |
| storage-2   | down   | ::      | 7003 |
+-------------+--------+---------+------+
[root@hp-gen9 ~]#
Mendoj që sintaksa e komandës është e qartë dhe pa shpjegim. Megjithatë, derisa të gjitha sesionet tona janë në statusin DOWN. Për t'i kaluar ato në statusin UP, është e nevojshme t'i ndizni:
[root@hp-gen9 ~]# vbmc start control-1
2020-08-14 03:15:57,826.826 13149 INFO VirtualBMC [-] Instance vBMC për domenin control-1 filloi
[root@hp-gen9 ~]# vbmc start storage-1
2020-08-14 03:15:58,316.316 13149 INFO VirtualBMC [-] Instance vBMC për domenin storage-1 filloi
[root@hp-gen9 ~]# vbmc start storage-2
2020-08-14 03:15:58,851.851 13149 INFO VirtualBMC [-] Instance vBMC për domenin storage-2 filloi
[root@hp-gen9 ~]# vbmc start compute-1
2020-08-14 03:15:59,307.307 13149 INFO VirtualBMC [-] Instance vBMC për domenin compute-1 filloi
[root@hp-gen9 ~]# vbmc start compute-2
2020-08-14 03:15:59,712.712 13149 INFO VirtualBMC [-] Instance vBMC për domenin compute-2 filloi
[root@hp-gen9 ~]#
[root@hp-gen9 ~]#
[root@hp-gen9 ~]# vbmc list
+-------------+---------+---------+------+
| Emri i Domenit | Status  | Adresa | Porta |
+-------------+---------+---------+------+
| compute-1   | në punë | ::      | 7004 |
| compute-2   | në punë | ::      | 7005 |
| control-1   | në punë | ::      | 7001 |
| storage-1   | në punë | ::      | 7002 |
| storage-2   | në punë | ::      | 7003 |
+-------------+---------+---------+------+
[root@hp-gen9 ~]#
Dhe hapi i fundit — duhet të rregullojmë rregullat e firewall-it (ose ta fikim atë plotësisht):
firewall-cmd --zone=public --add-port=7001/udp --permanent
firewall-cmd --zone=public --add-port=7002/udp --permanent
firewall-cmd --zone=public --add-port=7003/udp --permanent
firewall-cmd --zone=public --add-port=7004/udp --permanent
firewall-cmd --zone=public --add-port=7005/udp --permanent
firewall-cmd --reload
Tani, le të hyjmë në undercloud dhe të kontrollojmë nëse gjithçka funksionon. Adresa e makinës host është 192.168.255.200, në undercloud ne shtuam paketën e nevojshme ipmitool gjatë përgatitjes për deploy:
[stack@undercloud ~]$ ipmitool -I lanplus -U admin -P admin -H 192.168.255.200 -p 7001 statusi i energjisë
Energjia e shasisë është e fikur
[stack@undercloud ~]$ ipmitool -I lanplus -U admin -P admin -H 192.168.255.200 -p 7001 energji on
Kontrolli i Energjisë së Shasisë: Lart/Në
[stack@undercloud ~]$

[root@hp-gen9 ~]# virsh list
 Id    Emri                          Shtet
----------------------------------------------------
 6     serveri-dns                   në punë
 64    undercloud                     në punë
 65    control-1                      në punë
Siç mund ta shihni, ne kemi filluar me sukses nodën control përmes vbmc. Tani le të fikim atë dhe të vazhdojmë:
[stack@undercloud ~]$ ipmitool -I lanplus -U admin -P admin -H 192.168.255.200 -p 7001 energji off
Kontrolli i Energjisë së Shasisë: Poshtë/Fikur
[stack@undercloud ~]$ ipmitool -I lanplus -U admin -P admin -H 192.168.255.200 -p 7001 statusi i energjisë
Energjia e shasisë është e fikur
[stack@undercloud ~]$

[root@hp-gen9 ~]# virsh list --all
 Id    Emri                          Shtet
----------------------------------------------------
 6     serveri-dns                   në punë
 64    undercloud                     në punë
 -     compute-1                      i fikur
 -     compute-2                      i fikur
 -     control-1                      i fikur
 -     storage-1                      i fikur
 -     storage-2                      i fikur

[root@hp-gen9 ~]#
Hapi tjetër — është introspektimi i nodëve, mbi të cilat do të instalohet overcloud. Për këtë na nevojitet të përgatisim një skedar json me përshkrimin e nodëve tona. Vini re se, ndryshe nga instalimi në serverë të papërpunuar, skedari ka portin ku ka nisur vbmc për secilën nga makinat.
[root@hp-gen9 ~]# virsh domiflist --domain control-1
Interface  Type       Source     Model       MAC
-------------------------------------------------------
-          network    ovs-network-1 virtio      52:54:00:20:a2:2f
-          network    ovs-network-1 virtio      52:54:00:3f:87:9f

[root@hp-gen9 ~]# virsh domiflist --domain compute-1
Interface  Type       Source     Model       MAC
-------------------------------------------------------
-          network    ovs-network-1 virtio      52:54:00:98:e9:d6

[root@hp-gen9 ~]# virsh domiflist --domain compute-2
Interface  Type       Source     Model       MAC
-------------------------------------------------------
-          network    ovs-network-1 virtio      52:54:00:6a:ea:be

[root@hp-gen9 ~]# virsh domiflist --domain storage-1
Interface  Type       Source     Model       MAC
-------------------------------------------------------
-          network    ovs-network-1 virtio      52:54:00:79:0b:cb

[root@hp-gen9 ~]# virsh domiflist --domain storage-2
Interface  Type       Source     Model       MAC
-------------------------------------------------------
-          network    ovs-network-1 virtio      52:54:00:a7:fe:27
Shënim: Në nodën e kontrollit ka dy ndërfaqe, por në këtë rast kjo nuk ka rëndësi, në këtë instalim na mjafton edhe një.
Tani po përgatisim skedarin json. Na nevojitet të saktësojmë adresën MAC të portit, përmes të cilit do të kryhet provisionimi, parametrat e nodave, t'i caktojmë emrat dhe të specifikojmë si të arrijmë në ipmi:
{
    "nodes":[
        {
            "mac":[
                "52:54:00:20:a2:2f"
            ],
            "cpu":"8",
            "memory":"32768",
            "disk":"60",
            "arch":"x86_64",
            "name":"control-1",
            "pm_type":"pxe_ipmitool",
            "pm_user":"admin",
            "pm_password":"admin",
            "pm_addr":"192.168.255.200",
            "pm_port":"7001"
        },
        {
            "mac":[
                "52:54:00:79:0b:cb"
            ],
            "cpu":"4",
            "memory":"16384",
            "disk":"160",
            "arch":"x86_64",
            "name":"storage-1",
            "pm_type":"pxe_ipmitool",
            "pm_user":"admin",
            "pm_password":"admin",
            "pm_addr":"192.168.255.200",
            "pm_port":"7002"
        },
        {
            "mac":[
                "52:54:00:a7:fe:27"
            ],
            "cpu":"4",
            "memory":"16384",
            "disk":"160",
            "arch":"x86_64",
            "name":"storage-2",
            "pm_type":"pxe_ipmitool",
            "pm_user":"admin",
            "pm_password":"admin",
            "pm_addr":"192.168.255.200",
            "pm_port":"7003"
        },
        {
            "mac":[
                "52:54:00:98:e9:d6"
            ],
            "cpu":"12",
            "memory":"32768",
            "disk":"60",
            "arch":"x86_64",
            "name":"compute-1",
            "pm_type":"pxe_ipmitool",
            "pm_user":"admin",
            "pm_password":"admin",
            "pm_addr":"192.168.255.200",
            "pm_port":"7004"
        },
        {
            "mac":[
                "52:54:00:6a:ea:be"
            ],
            "cpu":"12",
            "memory":"32768",
            "disk":"60",
            "arch":"x86_64",
            "name":"compute-2",
            "pm_type":"pxe_ipmitool",
            "pm_user":"admin",
            "pm_password":"admin",
            "pm_addr":"192.168.255.200",
            "pm_port":"7005"
        }
    ]
}
Tani na nevojitet të përgatisim imazhet për ironic. Për këtë shkak i shkarkojmë ato përmes wget dhe i instalojmë:
(undercloud) [stack@undercloud ~]$ sudo wget https://images.rdoproject.org/queens/delorean/current-tripleo-rdo/overcloud-full.tar --no-check-certificate
(undercloud) [stack@undercloud ~]$ sudo wget https://images.rdoproject.org/queens/delorean/current-tripleo-rdo/ironic-python-agent.tar --no-check-certificate
(undercloud) [stack@undercloud ~]$ ls -lh
total 1.9G
-rw-r--r--. 1 stack stack 447M Aug 14 10:26 ironic-python-agent.tar
-rw-r--r--. 1 stack stack 1.5G Aug 14 10:26 overcloud-full.tar
-rw-------. 1 stack stack  916 Aug 13 23:10 stackrc
-rw-r--r--. 1 stack stack  15K Aug 13 22:50 undercloud.conf
-rw-------. 1 stack stack 2.0K Aug 13 22:50 undercloud-passwords.conf
(undercloud) [stack@undercloud ~]$ mkdir images/
(undercloud) [stack@undercloud ~]$ tar -xpvf ironic-python-agent.tar -C ~/images/
ironic-python-agent.initramfs
ironic-python-agent.kernel
(undercloud) [stack@undercloud ~]$ tar -xpvf overcloud-full.tar -C ~/images/
overcloud-full.qcow2
overcloud-full.initrd
overcloud-full.vmlinuz
(undercloud) [stack@undercloud ~]$
(undercloud) [stack@undercloud ~]$ ls -lh images/
total 1.9G
-rw-rw-r--. 1 stack stack 441M Aug 12 17:24 ironic-python-agent.initramfs
-rwxr-xr-x. 1 stack stack 6.5M Aug 12 17:24 ironic-python-agent.kernel
-rw-r--r--. 1 stack stack  53M Aug 12 17:14 overcloud-full.initrd
-rw-r--r--. 1 stack stack 1.4G Aug 12 17:18 overcloud-full.qcow2
-rwxr-xr-x. 1 stack stack 6.5M Aug 12 17:14 overcloud-full.vmlinuz
(undercloud) [stack@undercloud ~]$
Duke imazhet në undercloud:
(undercloud) [stack@undercloud ~]$ openstack overcloud image upload --image-path ~\/images\/
Imazhi "overcloud-full-vmlinuz" u ngarkua.
+--------------------------------------+------------------------+-------------+---------+--------+
|                  ID                  |          Emri          | Formati i Diskut |   Madhësia  | Status |
+--------------------------------------+------------------------+-------------+---------+--------+
| c2553770-3e0f-4750-b46b-138855b5c385 | overcloud-full-vmlinuz |     aki     | 6761064 | aktiv |
+--------------------------------------+------------------------+-------------+---------+--------+
Imazhi "overcloud-full-initrd" u ngarkua.
+--------------------------------------+-----------------------+-------------+----------+--------+
|                  ID                  |          Emri         | Formati i Diskut |   Madhësia   | Status |
+--------------------------------------+-----------------------+-------------+----------+--------+
| 949984e0-4932-4e71-af43-d67a38c3dc89 | overcloud-full-initrd |     ari     | 55183045 | aktiv |
+--------------------------------------+-----------------------+-------------+----------+--------+
Imazhi "overcloud-full" u ngarkua.
+--------------------------------------+----------------+-------------+------------+--------+
|                  ID                  |      Emri      | Formati i Diskut |    Madhësia    | Status |
+--------------------------------------+----------------+-------------+------------+--------+
| a2f2096d-c9d7-429a-b866-c7543c02a380 | overcloud-full |    qcow2    | 1487475712 | aktiv |
+--------------------------------------+----------------+-------------+------------+--------+
Imazhi "bm-deploy-kernel" u ngarkua.
+--------------------------------------+------------------+-------------+---------+--------+
|                  ID                  |       Emri       | Formati i Diskut |   Madhësia  | Status |
+--------------------------------------+------------------+-------------+---------+--------+
| e413aa78-e38f-404c-bbaf-93e582a8e67f | bm-deploy-kernel |     aki     | 6761064 | aktiv |
+--------------------------------------+------------------+-------------+---------+--------+
Imazhi "bm-deploy-ramdisk" u ngarkua.
+--------------------------------------+-------------------+-------------+-----------+--------+
|                  ID                  |        Emri       | Formati i Diskut |    Madhësia   | Status |
+--------------------------------------+-------------------+-------------+-----------+--------+
| 5cf3aba4-0e50-45d3-929f-27f025dd6ce3 | bm-deploy-ramdisk |     ari     | 461759376 | aktiv |
+--------------------------------------+-------------------+-------------+-----------+--------+
(undercloud) [stack@undercloud ~]$
Verifikojmë që të gjitha imazhet janë ngarkuar
(undercloud) [stack@undercloud ~]$ openstack image list
+--------------------------------------+------------------------+--------+
| ID                                   | Emri                   | Status |
+--------------------------------------+------------------------+--------+
| e413aa78-e38f-404c-bbaf-93e582a8e67f | bm-deploy-kernel       | aktiv |
| 5cf3aba4-0e50-45d3-929f-27f025dd6ce3 | bm-deploy-ramdisk      | aktiv |
| a2f2096d-c9d7-429a-b866-c7543c02a380 | overcloud-full         | aktiv |
| 949984e0-4932-4e71-af43-d67a38c3dc89 | overcloud-full-initrd  | aktiv |
| c2553770-3e0f-4750-b46b-138855b5c385 | overcloud-full-vmlinuz | aktiv |
+--------------------------------------+------------------------+--------+
(undercloud) [stack@undercloud ~]$
Një detaj tjetër — duhet të shtojmë serverin dns:
(undercloud) [stack@undercloud ~]$ openstack subnet list
+--------------------------------------+-----------------+--------------------------------------+------------------+
| ID                                   | Name            | Network                              | Subnet           |
+--------------------------------------+-----------------+--------------------------------------+------------------+
| f45dea46-4066-42aa-a3c4-6f84b8120cab | ctlplane-subnet | 6ca013dc-41c2-42d8-9d69-542afad53392 | 192.168.255.0/24 |
+--------------------------------------+-----------------+--------------------------------------+------------------+
(undercloud) [stack@undercloud ~]$ openstack subnet show f45dea46-4066-42aa-a3c4-6f84b8120cab
+-------------------+-----------------------------------------------------------+
| Field             | Value                                                     |
+-------------------+-----------------------------------------------------------+
| allocation_pools  | 192.168.255.11-192.168.255.50                             |
| cidr              | 192.168.255.0/24                                          |
| created_at        | 2020-08-13T20:10:37Z                                      |
| description       |                                                           |
| dns_nameservers   |                                                           |
| enable_dhcp       | True                                                      |
| gateway_ip        | 192.168.255.1                                             |
| host_routes       | destination='169.254.169.254/32', gateway='192.168.255.1' |
| id                | f45dea46-4066-42aa-a3c4-6f84b8120cab                      |
| ip_version        | 4                                                         |
| ipv6_address_mode | None                                                      |
| ipv6_ra_mode      | None                                                      |
| name              | ctlplane-subnet                                           |
| network_id        | 6ca013dc-41c2-42d8-9d69-542afad53392                      |
| prefix_length     | None                                                      |
| project_id        | a844ccfcdb2745b198dde3e1b28c40a3                          |
| revision_number   | 0                                                         |
| segment_id        | None                                                      |
| service_types     |                                                           |
| subnetpool_id     | None                                                      |
| tags              |                                                           |
| updated_at        | 2020-08-13T20:10:37Z                                      |
+-------------------+-----------------------------------------------------------+
(undercloud) [stack@undercloud ~]$
(undercloud) [stack@undercloud ~]$ neutron subnet-update f45dea46-4066-42aa-a3c4-6f84b8120cab --dns-nameserver 192.168.255.253
neutron CLI është e vjetruar dhe do të hiqet në të ardhmen. Përdorni CLI openstack në vend.
Subneti i përditësuar: f45dea46-4066-42aa-a3c4-6f84b8120cab
(undercloud) [stack@undercloud ~]$
Tani mund të japim urdhërin për introspezion:
(undercloud) [stack@undercloud ~]$ openstack overcloud node import --introspect --provide inspection.json
Filloi Workflow Mistral tripleo.baremetal.v1.register_or_update u nisem. ID i ekzekutimit: d57456a3-d8ed-479c-9a90-dff7c752d0ec
Po presim mesazhet në radhën 'tripleo' pa kufizim kohor.


5 nodet u transferuan me sukses në gjendjen "e menaxhueshme".
Nodë e regjistruar me sukses UUID b4b2cf4a-b7ca-4095-af13-cc83be21c4f5
Nodë e regjistruar me sukses UUID b89a72a3-6bb7-429a-93bc-48393d225838
Nodë e regjistruar me sukses UUID 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e
Nodë e regjistruar me sukses UUID bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8
Nodë e regjistruar me sukses UUID 766ab623-464c-423d-a529-d9afb69d1167
Po presim përfundimin e introspeksionit...
Filloi Workflow Mistral tripleo.baremetal.v1.introspect. ID i ekzekutimit: 6b4d08ae-94c3-4a10-ab63-7634ec198a79
Po presim mesazhet në radhën 'tripleo' pa kufizim kohor.
Introspeksioni i nodës b89a72a3-6bb7-429a-93bc-48393d225838 përfundoi. Statusi:SUCCESS. Gabimet:Asnjë
Introspeksioni i nodës 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e përfundoi. Statusi:SUCCESS. Gabimet:Asnjë
Introspeksioni i nodës bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8 përfundoi. Statusi:SUCCESS. Gabimet:Asnjë
Introspeksioni i nodës 766ab623-464c-423d-a529-d9afb69d1167 përfundoi. Statusi:SUCCESS. Gabimet:Asnjë
Introspeksioni i nodës b4b2cf4a-b7ca-4095-af13-cc83be21c4f5 përfundoi. Statusi:SUCCESS. Gabimet:Asnjë
Introspeksioni i suksesshëm për 5 nodet.
Filloi Workflow Mistral tripleo.baremetal.v1.provide. ID i ekzekutimit: f5594736-edcf-4927-a8a0-2a7bf806a59a
Po presim mesazhet në radhën 'tripleo' pa kufizim kohor.
5 nodet u transferuan me sukses në gjendjen "të disponueshme".
(undercloud) [stack@undercloud ~]$
Siç e shihni nga rezultati, gjithçka përfundoi pa gabime. Le të kontrollojmë nëse të gjitha nodet janë në gjendjen e disponueshme:
(undercloud) [stack@undercloud ~]$ openstack baremetal node list
+--------------------------------------+-----------+---------------+-------------+--------------------+-------------+
| UUID                                 | Emri      | UUID i Instancës | Gjendja e Energjisë | Gjendja e Furnizimit | Mirëmbajtja |
+--------------------------------------+-----------+---------------+-------------+--------------------+-------------+
| b4b2cf4a-b7ca-4095-af13-cc83be21c4f5 | kontroll-1 | Asnjë          | ndaluar   | e disponueshme     | E pavërtetuar |
| b89a72a3-6bb7-429a-93bc-48393d225838 | ruajtje-1 | Asnjë          | ndaluar   | e disponueshme     | E pavërtetuar |
| 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e | ruajtje-2 | Asnjë          | ndaluar   | e disponueshme     | E pavërtetuar |
| bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8 | llogaritje-1 | Asnjë          | ndaluar   | e disponueshme     | E pavërtetuar |
| 766ab623-464c-423d-a529-d9afb69d1167 | llogaritje-2 | Asnjë          | ndaluar   | e disponueshme     | E pavërtetuar |
+--------------------------------------+-----------+---------------+-------------+--------------------+-------------+
(undercloud) [stack@undercloud ~]$
Nëse nodet janë në një gjendje tjetër, zakonisht e menaxhueshme, atëherë ka ndodhur diçka e gabuar dhe duhet të kontrolloni logun, për të parë pse ndodhi kështu. Mbani parasysh se në këtë skenar po përdorim virtualizimin dhe mund të kenë ndodhur gabime në lidhje me përdorimin e makinave virtuale ose vbmc.
Më pas na duhet të tregojmë se cila nodë do të kryejë cilin funksion — domethënë të specifikojmë profilin me të cilin nodë do të vihet në funksion:
(undercloud) [stack@undercloud ~]$ openstack overcloud profiles list
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
| Node UUID                            | Node Name | Provision State | Current Profile | Possible Profiles |
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
| b4b2cf4a-b7ca-4095-af13-cc83be21c4f5 | control-1 | available       | None            |                   |
| b89a72a3-6bb7-429a-93bc-48393d225838 | storage-1 | available       | None            |                   |
| 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e | storage-2 | available       | None            |                   |
| bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8 | compute-1 | available       | None            |                   |
| 766ab623-464c-423d-a529-d9afb69d1167 | compute-2 | available       | None            |                   |
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
(undercloud) [stack@undercloud ~]$ openstack flavor list
+--------------------------------------+---------------+------+------+-----------+-------+-----------+
| ID                                   | Name          |  RAM | Disk | Ephemeral | VCPUs | Is Public |
+--------------------------------------+---------------+------+------+-----------+-------+-----------+
| 168af640-7f40-42c7-91b2-989abc5c5d8f | swift-storage | 4096 |   40 |         0 |     1 | True      |
| 52148d1b-492e-48b4-b5fc-772849dd1b78 | baremetal     | 4096 |   40 |         0 |     1 | True      |
| 56e66542-ae60-416d-863e-0cb192d01b09 | control       | 4096 |   40 |         0 |     1 | True      |
| af6796e1-d0c4-4bfe-898c-532be194f7ac | block-storage | 4096 |   40 |         0 |     1 | True      |
| e4d50fdd-0034-446b-b72c-9da19b16c2df | compute       | 4096 |   40 |         0 |     1 | True      |
| fc2e3acf-7fca-4901-9eee-4a4d6ef0265d | ceph-storage  | 4096 |   40 |         0 |     1 | True      |
+--------------------------------------+---------------+------+------+-----------+-------+-----------+
(undercloud) [stack@undercloud ~]$
Specifikoni profilin për çdo nodë:
openstack baremetal node set --property capabilities='profile:control,boot_option:local' b4b2cf4a-b7ca-4095-af13-cc83be21c4f5
openstack baremetal node set --property capabilities='profile:ceph-storage,boot_option:local' b89a72a3-6bb7-429a-93bc-48393d225838
openstack baremetal node set --property capabilities='profile:ceph-storage,boot_option:local' 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e
openstack baremetal node set --property capabilities='profile:compute,boot_option:local' bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8
openstack baremetal node set --property capabilities='profile:compute,boot_option:local' 766ab623-464c-423d-a529-d9afb69d1167
Verifikoni nëse kemi bërë gjithçka siç duhet:
(undercloud) [stack@undercloud ~]$ openstack overcloud profiles list
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
| Node UUID                            | Node Name | Provision State | Current Profile | Possible Profiles |
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
| b4b2cf4a-b7ca-4095-af13-cc83be21c4f5 | control-1 | available       | control         |                   |
| b89a72a3-6bb7-429a-93bc-48393d225838 | storage-1 | available       | ceph-storage    |                   |
| 20a16cc0-e0ce-4d88-8f17-eb0ce7b4d69e | storage-2 | available       | ceph-storage    |                   |
| bfc1eb98-a17a-4a70-b0b6-6c0db0eac8e8 | compute-1 | available       | compute         |                   |
| 766ab623-464c-423d-a529-d9afb69d1167 | compute-2 | available       | compute         |                   |
+--------------------------------------+-----------+-----------------+-----------------+-------------------+
(undercloud) [stack@undercloud ~]$
Nëse gjithçka është në rregull, jepni komandën për të bërë deploy overcloud:
openstack overcloud deploy --templates --control-scale 1 --compute-scale 2 --ceph-storage-scale 2 --control-flavor control --compute-flavor compute --ceph-storage-flavor ceph-storage --libvirt-type qemuNë një instalim të vërtetë do të përdoren natyrisht modele të personalizuara, por në rastin tonë kjo do ta komplikonit shumë procesin, sepse duhet të shpjegojmë çdo modifikim në model. Siç u tha më parë — edhe një instalim i thjeshtë do të mjaftonte për të parë se si funksionon.
Vërejtje: variabla —libvirt-type qemu në këtë rast është e nevojshme, sepse ne do të përdorim virtualizim të ngjitur. Në të kundërt, nuk do të mundni të hapni makinat virtuale.
Tani keni rreth një orë, ndoshta edhe më shumë (varet nga mundësitë e harduerit) dhe ju mbetet të shpresoni se pas kalimit të këtij kohë do të shihni një mesazh të tillë:
2020-08-14 08:39:21Z [overcloud]: CREATE_COMPLETE  Stack CREATE u përfundua me sukses

 Stack overcloud CREATE_COMPLETE

Host 192.168.255.21 nuk u gjet në /home/stack/.ssh/known_hosts
Filloi Mistral Workflow tripleo.deployment.v1.get_horizon_url. ID e Ekzekutimit: fcb996cd-6a19-482b-b755-2ca0c08069a9
Overcloud Endpoint: http://192.168.255.21:5000/
Overcloud Horizon Dashboard URL: http://192.168.255.21:80/dashboard
Skeda rc e Overcloud: /home/stack/overcloudrc
Overcloud u instalua
(undercloud) [stack@undercloud ~]$
Tani keni një version pothuajse të plotë të OpenStack, në të cilin mund të mësoni, të provoni eksperimentet etj.
Të kontrollojmë që gjithçka të funksionojë normalisht. Në drejtorinë e shtëpisë së përdoruesit stack ka dy skedarë — një është stackrc (për menaxhimin e undercloud) dhe tjetri overcloudrc (për menaxhimin e overcloud). Këta skedarë duhet të shënohen si source, pasi përmbajnë informacionin e nevojshëm për autentifikim.
(undercloud) [stack@undercloud ~]$ openstack server list
+--------------------------------------+-------------------------+--------+-------------------------+----------------+--------------+
| ID                                   | Name                    | Status | Networks                | Image          | Flavor       |
+--------------------------------------+-------------------------+--------+-------------------------+----------------+--------------+
| fd7d36f4-ce87-4b9a-93b0-add2957792de | overcloud-controller-0  | ACTIVE | ctlplane=192.168.255.15 | overcloud-full | control      |
| edc77778-8972-475e-a541-ff40eb944197 | overcloud-novacompute-1 | ACTIVE | ctlplane=192.168.255.26 | overcloud-full | compute      |
| 5448ce01-f05f-47ca-950a-ced14892c0d4 | overcloud-cephstorage-1 | ACTIVE | ctlplane=192.168.255.34 | overcloud-full | ceph-storage |
| ce6d862f-4bdf-4ba3-b711-7217915364d7 | overcloud-novacompute-0 | ACTIVE | ctlplane=192.168.255.19 | overcloud-full | compute      |
| e4507bd5-6f96-4b12-9cc0-6924709da59e | overcloud-cephstorage-0 | ACTIVE | ctlplane=192.168.255.44 | overcloud-full | ceph-storage |
+--------------------------------------+-------------------------+--------+-------------------------+----------------+--------------+
(undercloud) [stack@undercloud ~]$
(undercloud) [stack@undercloud ~]$ source overcloudrc
(overcloud) [stack@undercloud ~]$
(overcloud) [stack@undercloud ~]$ openstack project list
+----------------------------------+---------+
| ID                               | Name    |
+----------------------------------+---------+
| 4eed7d0f06544625857d51cd77c5bd4c | admin   |
| ee1c68758bde41eaa9912c81dc67dad8 | service |
+----------------------------------+---------+
(overcloud) [stack@undercloud ~]$
(overcloud) [stack@undercloud ~]$
(overcloud) [stack@undercloud ~]$ openstack network agent list
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
| ID                                   | Agent Type         | Host                                | Availability Zone | Alive | State | Binary                    |
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
| 10495de9-ba4b-41fe-b30a-b90ec3f8728b | Open vSwitch agent | overcloud-novacompute-1.localdomain | None              | :-)   | UP    | neutron-openvswitch-agent |
| 1515ad4a-5972-46c3-af5f-e5446dff7ac7 | L3 agent           | overcloud-controller-0.localdomain  | nova              | :-)   | UP    | neutron-l3-agent          |
| 322e62ca-1e5a-479e-9a96-4f26d09abdd7 | DHCP agent         | overcloud-controller-0.localdomain  | nova              | :-)   | UP    | neutron-dhcp-agent        |
| 9c1de2f9-bac5-400e-998d-4360f04fc533 | Open vSwitch agent | overcloud-novacompute-0.localdomain | None              | :-)   | UP    | neutron-openvswitch-agent |
| d99c5657-851e-4d3c-bef6-f1e3bb1acfb0 | Open vSwitch agent | overcloud-controller-0.localdomain  | None              | :-)   | UP    | neutron-openvswitch-agent |
| ff85fae6-5543-45fb-a301-19c57b62d836 | Metadata agent     | overcloud-controller-0.localdomain  | None              | :-)   | UP    | neutron-metadata-agent    |
+--------------------------------------+--------------------+-------------------------------------+-------------------+-------+-------+---------------------------+
(overcloud) [stack@undercloud ~]$
Në instalimin tim, nevojitet një shtesë e vogël — të shtoj një rrugë te kontrolluesi, pasi makina me të cilën po punoj ndodhet në një rrjet tjetër. Për këtë, do të hyj në control-1 me llogarinë heat-admin dhe do të vendos rrugën.
(undercloud) [stack@undercloud ~]$ ssh heat-admin@192.168.255.15
Last login: Fri Aug 14 09:47:40 2020 from 192.168.255.1
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$ sudo ip route add 10.169.0.0/16 via 192.168.255.254
Tani tani mund të hyni në horizont. Të gjitha informacionet - adresat, loguina dhe fjalëkalimi - ndodhen në skedarin /home/stack/overcloudrc. Skema përfundimtare duket si më poshtë:
Për të thënë të vërtetën, në instalimin tonë, adresat e makinave u jepeshin përmes DHCP dhe siç e shihni, ato jepen 'në mënyrë të rastësishme'. Mund të caktoni me forcë se cilat adresa duhet të ngjiten me cilat makina gjatë deplyimit, nëse është e nevojshme.
Si kalon trafiku ndërmjet makinave virtuale?
Në këtë artikull do të shqyrtojmë tre variante të kalimit të trafikut.
- Dy makina në një hipervizor në një rrjet L2
- Dy makina në hipervizorë të ndryshëm në një rrjet L2
- Dy makina në rrjete të ndryshme (rutinimi midis rrjeteve)
Çështjet me daljen në botën e jashtme përmes rrjetit external, duke përdorur adresa të lundrueshme, si dhe routingu të shpërndarë do të shqyrtohen herën tjetër, për momentin do të ndalojmë në trafik të brendshëm.
Për të kontrolluar do të mbledhim një skemë të tillë:
Kemi krijuar 4 makina virtuale - 3 në një rrjet L2 - net-1, dhe një tjetër në rrjetin net-2
(overcloud) [stack@undercloud ~]$ nova list --tenant 5e18ce8ec9594e00b155485f19895e6c
+--------------------------------------+------+----------------------------------+--------+------------+-------------+-----------------+
| ID                                   | Name | Tenant ID                        | Status | Task State | Power State | Networks        |
+--------------------------------------+------+----------------------------------+--------+------------+-------------+-----------------+
| f53b37b5-2204-46cc-aef0-dba84bf970c0 | vm-1 | 5e18ce8ec9594e00b155485f19895e6c | ACTIVE | -          | Running     | net-1=10.0.1.85 |
| fc8b6722-0231-49b0-b2fa-041115bef34a | vm-2 | 5e18ce8ec9594e00b155485f19895e6c | ACTIVE | -          | Running     | net-1=10.0.1.88 |
| 3cd74455-b9b7-467a-abe3-bd6ff765c83c | vm-3 | 5e18ce8ec9594e00b155485f19895e6c | ACTIVE | -          | Running     | net-1=10.0.1.90 |
| 7e836338-6772-46b0-9950-f7f06dbe91a8 | vm-4 | 5e18ce8ec9594e00b155485f19895e6c | ACTIVE | -          | Running     | net-2=10.0.2.8  |
+--------------------------------------+------+----------------------------------+--------+------------+-------------+-----------------+
(overcloud) [stack@undercloud ~]$
Le të shohim se në cilët hipervizorë janë vendosur makinat e krijuara:
(overcloud) [stack@undercloud ~]$ nova show f53b37b5-2204-46cc-aef0-dba84bf970c0 | egrep "hypervisor_hostname|instance_name|hostname"
| OS-EXT-SRV-ATTR:hostname             | vm-1                                                     |
| OS-EXT-SRV-ATTR:hypervisor_hostname  | overcloud-novacompute-0.localdomain                      |
| OS-EXT-SRV-ATTR:instance_name        | instance-00000001                                        |
(overcloud) [stack@undercloud ~]$ nova show fc8b6722-0231-49b0-b2fa-041115bef34a | egrep "hypervisor_hostname|instance_name|hostname"
| OS-EXT-SRV-ATTR:hostname | vm-2 |
| OS-EXT-SRV-ATTR:hypervisor_hostname | overcloud-novacompute-1.localdomain |
| OS-EXT-SRV-ATTR:instance_name | instance-00000002 |(overcloud) [stack@undercloud ~]$ nova show 3cd74455-b9b7-467a-abe3-bd6ff765c83c | egrep "hypervisor_hostname|instance_name|hostname"
| OS-EXT-SRV-ATTR:hostname | vm-3 |
| OS-EXT-SRV-ATTR:hypervisor_hostname | overcloud-novacompute-0.localdomain |
| OS-EXT-SRV-ATTR:instance_name | instance-00000003 |(overcloud) [stack@undercloud ~]$ nova show 7e836338-6772-46b0-9950-f7f06dbe91a8 | egrep "hypervisor_hostname|instance_name|hostname"
| OS-EXT-SRV-ATTR:hostname | vm-4 |
| OS-EXT-SRV-ATTR:hypervisor_hostname | overcloud-novacompute-1.localdomain |
| OS-EXT-SRV-ATTR:instance_name | instance-00000004 | (overcloud) [stack@undercloud ~]$
Makinë vm-1 dhe vm-3 ndodhen në compute-0, ndërsa makinat vm-2 dhe vm-4 ndodhen në nodin compute-1.
Përveç kësaj, është krijuar një router virtual për të mundësuar routing midis rrjeteve të cituara:
(overcloud) [stack@undercloud ~]$ openstack router list  --project 5e18ce8ec9594e00b155485f19895e6c
+--------------------------------------+----------+--------+-------+-------------+-------+----------------------------------+
| ID                                   | Name     | Status | State | Distributed | HA    | Project                          |
+--------------------------------------+----------+--------+-------+-------------+-------+----------------------------------+
| 0a4d2420-4b9c-46bd-aec1-86a1ef299abe | router-1 | ACTIVE | UP    | False       | False | 5e18ce8ec9594e00b155485f19895e6c |
+--------------------------------------+----------+--------+-------+-------------+-------+----------------------------------+
(overcloud) [stack@undercloud ~]$
Routeri ka dy porte virtuale, të cilat funksionojnë si kalime për rrjetet:
(overcloud) [stack@undercloud ~]$ openstack router show 0a4d2420-4b9c-46bd-aec1-86a1ef299abe | grep interface
| interfaces_info         | [{"subnet_id": "2529ad1a-6b97-49cd-8515-cbdcbe5e3daa", "ip_address": "10.0.1.254", "port_id": "0c52b15f-8fcc-4801-bf52-7dacc72a5201"}, {"subnet_id": "335552dd-b35b-456b-9df0-5aac36a3ca13", "ip_address": "10.0.2.254", "port_id": "92fa49b5-5406-499f-ab8d-ddf28cc1a76c"}] |
(overcloud) [stack@undercloud ~]$
Por para se të shikojmë se si qarkullon trafiku, le të shqyrtojmë se çfarë kemi në këtë moment në nodin e kontrollit (i cili gjithashtu është nodi i rrjetit) dhe në nodin compute. Le të fillojmë me nodin compute.
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-vsctl show
[heat-admin@overcloud-novacompute-0 ~]$ sudo sudo ovs-appctl dpif/show
system@ovs-system: hit:3 missed:3
  br-ex:
    br-ex 65534/1: (internal)
    phy-br-ex 1/none: (patch: peer=int-br-ex)
  br-int:
    br-int 65534/2: (internal)
    int-br-ex 1/none: (patch: peer=phy-br-ex)
    patch-tun 2/none: (patch: peer=patch-int)
  br-tun:
    br-tun 65534/3: (internal)
    patch-int 1/none: (patch: peer=patch-tun)
    vxlan-c0a8ff0f 3/4: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.19, remote_ip=192.168.255.15)
    vxlan-c0a8ff1a 2/4: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.19, remote_ip=192.168.255.26)
[heat-admin@overcloud-novacompute-0 ~]$
Aktualisht në nod ka tre bridge-ov ovs — br-int, br-tun, br-ex. Ndërmjet tyre, siç e shohim, ka një set interfesh. Për ta thjeshtuar perceptimin, do të vizatojmë të gjitha këto interfesa në një skemë dhe do të shohim se çfarë do të rezultojë.
Në adresat ku janë ngritur tunellet VxLAN, duket se një tunel është ngritur në compute-1 (192.168.255.26), ndërsa tuneli tjetër shikon në control-1 (192.168.255.15). Por më interesant është se br-ex nuk ka interfesa fizike, dhe nëse shikojmë se cilat flow janë të konfiguruara, shihet se ky bridge aktualisht mund të heqë vetëm trafik.
[heat-admin@overcloud-novacompute-0 ~]$ ifconfig eth0
eth0: flags=4163  mtu 1450
        inet 192.168.255.19  netmask 255.255.255.0  broadcast 192.168.255.255
        inet6 fe80::5054:ff:fe6a:eabe  prefixlen 64  scopeid 0x20
        ether 52:54:00:6a:ea:be  txqueuelen 1000  (Ethernet)
        RX packets 2909669  bytes 4608201000 (4.2 GiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 1821057  bytes 349198520 (333.0 MiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

[heat-admin@overcloud-novacompute-0 ~]$
Siç duket nga dalja, adresa është e fikstur direkt në portin fizik, dhe jo në një bridge virtual.
[heat-admin@overcloud-novacompute-0 ~]$  sudo ovs-appctl fdb/show br-ex
 port  VLAN  MAC                Age
[heat-admin@overcloud-novacompute-0 ~]$  sudo ovs-ofctl dump-flows br-ex
 cookie=0x9169eae8f7fe5bb2, duration=216686.864s, table=0, n_packets=303, n_bytes=26035, priority=2,in_port="phy-br-ex" actions=drop
 cookie=0x9169eae8f7fe5bb2, duration=216686.887s, table=0, n_packets=0, n_bytes=0, priority=0 actions=NORMAL
[heat-admin@overcloud-novacompute-0 ~]$
Sipas rregullit të parë, gjithçka që vjen nga porta phy-br-ex duhet të hidhet poshtë.
Përveç kësaj, në këtë bridge aktualisht nuk ka burime tjera për trafik, përveç nga ky interfes (shkëputja me br-int), dhe gjëja më e dukshme është që në bridge kanë mbërritur trafiku BUM.
Kështu që nga kjo nyje, trafiku mund të largohet vetëm përmes tunelit VxLAN dhe asnjë tjetër. Megjithatë, nëse aktivizoni DVR, situata do të ndryshojë, por për këtë do të diskutojmë në një tjetër rast. Kur përdorni izolimin e rrjeteve, për shembull me VLAN-e, do të keni më shumë se një ndërfaqe L3 në VLAN-in 0, por disa ndërfaqe. Megjithatë, trafiku VxLAN do të dalë nga nyja në të njëjtën mënyrë, por i inkapsuluar gjithashtu në një VLAN të caktuar.
Pas diskutimit mbi nyjën compute, kalojmë te nyja control.
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-appctl dpif/show
system@ovs-system: hit:930491 missed:825
  br-ex:
    br-ex 65534/1: (internal)
    eth0 1/2: (system)
    phy-br-ex 2/none: (patch: peer=int-br-ex)
  br-int:
    br-int 65534/3: (internal)
    int-br-ex 1/none: (patch: peer=phy-br-ex)
    patch-tun 2/none: (patch: peer=patch-int)
  br-tun:
    br-tun 65534/4: (internal)
    patch-int 1/none: (patch: peer=patch-tun)
    vxlan-c0a8ff13 3/5: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.15, remote_ip=192.168.255.19)
    vxlan-c0a8ff1a 2/5: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.15, remote_ip=192.168.255.26)
[heat-admin@overcloud-controller-0 ~]$
Në fakt mund të thuhet se gjithçka është e njëjtë, megjithatë adresa IP tani gjendet jo në ndërfaqen fizike, por në urë virtuale. Kjo është bërë sepse kjo port është porta përmes së cilës do të dalë trafiku në botën e jashtme.
[heat-admin@overcloud-controller-0 ~]$ ifconfig br-ex
br-ex: flags=4163  mtu 1450
        inet 192.168.255.15  netmask 255.255.255.0  broadcast 192.168.255.255
        inet6 fe80::5054:ff:fe20:a22f  prefixlen 64  scopeid 0x20
        ether 52:54:00:20:a2:2f  txqueuelen 1000  (Ethernet)
        RX packets 803859  bytes 1732616116 (1.6 GiB)
        RX errors 0  dropped 63  overruns 0  frame 0
        TX packets 808475  bytes 121652156 (116.0 MiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-appctl fdb/show br-ex
 port  VLAN  MAC                Age
    3   100  28:c0:da:00:4d:d3   35
    1     0  28:c0:da:00:4d:d3   35
    1     0  52:54:00:98:e9:d6    0
LOCAL     0  52:54:00:20:a2:2f    0
    1     0  52:54:00:2c:08:9e    0
    3   100  52:54:00:20:a2:2f    0
    1     0  52:54:00:6a:ea:be    0
[heat-admin@overcloud-controller-0 ~]$
Kjo port është lidhur me urën br-ex dhe duke qenë se nuk ka asnjë etiketë VLAN mbi të, kjo port konsiderohet port trun, në të cilin janë të lejuara të gjitha VLAN-et, aktualisht trafiku del jashtë pa etiketë, që tregon VLAN-ID 0 në daljen e mësipërme.
Gjithçka tjetër në këtë moment është e ngjashme me nyjën compute - të njëjtat ure, të njëjtat tunel të cilat shkojnë në dy nyjat compute.
Ne do të diskutoni mbi nodet e ruajtjes në këtë artikull, por për ta kuptuar, është e nevojshme të thuhet se pjesa rrjetë e këtyre nodëve është tejet e thjeshtë. Në rastin tonë, aty ka vetëm një port fizik (eth0) me një adresë IP të lidhur dhe mjaft. Nuk ka asnjë tunel VxLAN, as bridge tunelesh etj. — nuk ka OVS fare, pasi nuk ka kuptim. Kur përdoret izolimi i rrjeteve — në këtë nod do të ketë dy ndërfaqe (porte fizike, bodë ose thjesht dy VLANs — kjo nuk ka rëndësi — varet nga çfarë dëshironi) — një për menaxhim, tjetri për trafik (shkrimi në disk VM, leximi nga disku etj.).
Kemi kaluar në kuptimin se çfarë kemi në nodet në mungesë të shërbimeve. Tani do të fillojmë 4 makina virtuale dhe do të shohim se si do të ndryshojë skema e përshkruar mbi — duhet të shfaqen porte, router virtuale etj.
Aktualisht, rrjeti ynë duket kështu:
Kemi dy makina virtuale në çdo nod kompjuterik. Në shembullin compute-0, le të shohim se si janë të gjitha të lidhura.
[heat-admin@overcloud-novacompute-0 ~]$ sudo virsh list
 Id    Emri                            Shteti
----------------------------------------------------
 1     instance-00000001              duke funksionuar
 3     instance-00000003              duke funksionuar

[heat-admin@overcloud-novacompute-0 ~]$
Makinës i takon vetëm një ndërfaqe virtuale — tap95d96a75-a0:
[heat-admin@overcloud-novacompute-0 ~]$ sudo virsh domiflist instance-00000001
Ndërfaqe  Tip        Burimi      Model        MAC
-------------------------------------------------------
tap95d96a75-a0 bridge     qbr95d96a75-a0 virtio      fa:16:3e:44:98:20

[heat-admin@overcloud-novacompute-0 ~]$
Kjo ndërfaqe shikon në bridge-in Linux:
[heat-admin@overcloud-novacompute-0 ~]$ sudo brctl show
emri i bridge     id e bridge               STP e aktivizuar     ndërfaqet
docker0         8000.0242904c92a8       jo
qbr5bd37136-47          8000.5e4e05841423       jo              qvb5bd37136-47
                                                        tap5bd37136-47
qbr95d96a75-a0          8000.de076cb850f6       jo              qvb95d96a75-a0
                                                        tap95d96a75-a0
[heat-admin@overcloud-novacompute-0 ~]$
Siç duket nga dalja, në bridge ka vetëm dy ndërfaqe — tap95d96a75-a0 dhe qvb95d96a75-a0.
Këtu është e rëndësishme të ndalemi pak te llojet e pajisjeve virtuale në rrjet në OpenStack:
vtap — ndërfaqe virtuale, e lidhur me instancën (VM)
qbr — bridge Linux
qvb dhe qvo — çift dhe ueth, e lidhur me bridge Linux dhe bridge Open vSwitch
br-int, br-tun, br-vlan — bridges të Open vSwitch
patch-, int-br-, phy-br- — ndërfaqet patch të Open vSwitch, që lidhin bridges
qg, qr, ha, fg, sg — porte të Open vSwitch, të përdorur nga pajisjet virtuale për t'u lidhur me OVS
Si e kuptoni, nëse kemi një port në bridge që është qvb95d96a75-a0, atëherë qëndron diçka tjetër, e cila logjikisht duhet të quhet qvo95d96a75-a0. Të shohim cilët porte janë në OVS.
[heat-admin@overcloud-novacompute-0 ~]$ sudo sudo ovs-appctl dpif/show
system@ovs-system: hit:526 missed:91
  br-ex:
    br-ex 65534/1: (internal)
    phy-br-ex 1/none: (patch: peer=int-br-ex)
  br-int:
    br-int 65534/2: (internal)
    int-br-ex 1/none: (patch: peer=phy-br-ex)
    patch-tun 2/none: (patch: peer=patch-int)
    qvo5bd37136-47 6/6: (system)
    qvo95d96a75-a0 3/5: (system)
  br-tun:
    br-tun 65534/3: (internal)
    patch-int 1/none: (patch: peer=patch-tun)
    vxlan-c0a8ff0f 3/4: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.19, remote_ip=192.168.255.15)
    vxlan-c0a8ff1a 2/4: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.19, remote_ip=192.168.255.26)
[heat-admin@overcloud-novacompute-0 ~]$
Siç e shohim, porta ndodhet në br-int. Br-int luan rolin e një switch-i, që përfundon portet e makinave virtuale. Përveç qvo95d96a75-a0, në daljen shihet porti qvo5bd37136-47. Kështu, skema jonë tani duket kështu:
Pyetja që duhet menjëherë të shqetësojë lexuesin e vëmendshëm — përse një linux bridge midis portit të makinës virtuale dhe portit OVS? Arsyeja është se për të mbrojtur makinën përdoren security groups, të cilat nuk janë gjë tjetër veçse iptables. OVS nuk punon me iptables, prandaj u shpik një “hack” i tillë. Megjithatë, ky po bie në pritje — qasja e conntrack po vjen në versionet e reja.
Kështu që skema në fund duket kështu:
Dy makina në një hipervizor në një rrjet L2
Duke qenë se këto dy VM ndodhen në të njëjtin rrjet L2 dhe në të njëjtin hypervisor, atëherë trafiku midis tyre do të kalojë logjikisht lokalisht përmes br-int, për shkak se të dy makinat do të jenë në të njëjtin VLAN:
[heat-admin@overcloud-novacompute-0 ~]$ sudo virsh domiflist instance-00000001
Interface  Type       Source     Model       MAC
-------------------------------------------------------
tap95d96a75-a0 bridge     qbr95d96a75-a0 virtio      fa:16:3e:44:98:20

[heat-admin@overcloud-novacompute-0 ~]$
[heat-admin@overcloud-novacompute-0 ~]$
[heat-admin@overcloud-novacompute-0 ~]$ sudo virsh domiflist instance-00000003
Interface  Type       Source     Model       MAC
-------------------------------------------------------
tap5bd37136-47 bridge     qbr5bd37136-47 virtio      fa:16:3e:83:ad:a4

[heat-admin@overcloud-novacompute-0 ~]$
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-appctl fdb/show br-int
 port  VLAN  MAC                Age
    6     1  fa:16:3e:83:ad:a4    0
    3     1  fa:16:3e:44:98:20    0
[heat-admin@overcloud-novacompute-0 ~]$
Dy makina në hipervizorë të ndryshëm në një rrjet L2
Tani le të shohim se si do të kalojë traffiku midis dy makinave në të njëjtin rrjet L2, por që ndodhen në hypervisora të ndryshëm. Nëse duhet të jemi të sinqertë, shumëçka nuk do të ndryshojë, trafiku midis hypervisorëve do të kalojë përmes tunelit vxlan. Të dëshmojmë me një shembull.
Adresat e makinave virtuale midis të cilave do të shohim trafikun:
[heat-admin@overcloud-novacompute-0 ~]$ sudo virsh domiflist instance-00000001
Ndërfaqe  Tip        Burimi      Model        MAC
-------------------------------------------------------
tap95d96a75-a0 bridge     qbr95d96a75-a0 virtio      fa:16:3e:44:98:20

[heat-admin@overcloud-novacompute-0 ~]$
[heat-admin@overcloud-novacompute-1 ~]$ sudo virsh domiflist instance-00000002
Interface  Type       Source     Model       MAC
-------------------------------------------------------
tape7e23f1b-07 bridge     qbre7e23f1b-07 virtio      fa:16:3e:72:ad:53

[heat-admin@overcloud-novacompute-1 ~]$
Shikojmë tabelën e përparimit në br-int në compute-0:
[heat-admin@overcloud-novacompute-0 ~]$  sudo ovs-appctl fdb/show br-int | grep fa:16:3e:72:ad:53
    2     1  fa:16:3e:72:ad:53    1
[heat-admin@overcloud-novacompute-0 ~]
Trafiku duhet të shkojë në portin 2 — le të shohim se ç'është ky port:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:7e:7f:28:1f:bd:54
 2(patch-tun): addr:0a:bd:07:69:58:d9
 3(qvo95d96a75-a0): addr:ea:50:9a:3d:69:58
 6(qvo5bd37136-47): addr:9a:d1:03:50:3d:96
 LOCAL(br-int): addr:1a:0f:53:97:b1:49
[heat-admin@overcloud-novacompute-0 ~]$
Ky është patch-tun — domethënë një ndërfaqe në br-tun. Le të shohim se çfarë ndodh me paketën në br-tun:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-ofctl dump-flows br-tun | grep fa:16:3e:72:ad:53
 cookie=0x8759a56536b67a8e, duration=1387.959s, table=20, n_packets=1460, n_bytes=138880, hard_timeout=300, idle_age=0, hard_age=0, priority=1,vlan_tci=0x0001/0x0fff,dl_dst=fa:16:3e:72:ad:53 actions=load:0->NXM_OF_VLAN_TCI[],load:0x16->NXM_NX_TUN_ID[],output:2
[heat-admin@overcloud-novacompute-0 ~]$
Paketa paketizohet në VxLAN dhe dërgohet në portin 2. Le të shohim ku çon porta 2:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-ofctl show br-tun | grep addr
 1(patch-int): addr:b2:d1:f8:21:96:66
 2(vxlan-c0a8ff1a): addr:be:64:1f:75:78:a7
 3(vxlan-c0a8ff0f): addr:76:6f:b9:3c:3f:1c
 LOCAL(br-tun): addr:a2:5b:6d:4f:94:47
[heat-admin@overcloud-novacompute-0 ~]$
Ky është tuneli vxlan në compute-1:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-appctl dpif/show | egrep vxlan-c0a8ff1a
    vxlan-c0a8ff1a 2/4: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.19, remote_ip=192.168.255.26)
[heat-admin@overcloud-novacompute-0 ~]$
Shkoni në compute-1 dhe shikoni se çfarë ndodh me paketën:
[heat-admin@overcloud-novacompute-1 ~]$ sudo ovs-appctl fdb/show br-int | egrep fa:16:3e:44:98:20
    2     1  fa:16:3e:44:98:20    1
[heat-admin@overcloud-novacompute-1 ~]$
MAC-i është në tabelën e përparimit br-int në compute-1, dhe siç duket nga rezultati më sipër, ai është i dukshëm përmes portit 2, i cili është porti drejt br-tun:
[heat-admin@overcloud-novacompute-1 ~]$ sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:8a:d7:f9:ad:8c:1d
 2(patch-tun): addr:46:cc:40:bd:20:da
 3(qvoe7e23f1b-07): addr:12:78:2e:34:6a:c7
 4(qvo3210e8ec-c0): addr:7a:5f:59:75:40:85
 LOCAL(br-int): addr:e2:27:b2:ed:14:46
Dhe më pas shikojmë se në br-int në compute-1 ka një MAC për destinacionin:
[heat-admin@overcloud-novacompute-1 ~]$ sudo ovs-appctl fdb/show br-int | egrep fa:16:3e:72:ad:53
    3     1  fa:16:3e:72:ad:53    0
[heat-admin@overcloud-novacompute-1 ~]$
Kështu që paketa e marrë do të shkojë në portin 3, ku ndodhet makina virtuale instance-00000003.
Të gjithë bukuria e implementimit të OpenStack për t'u mësuar në infrastrukturën virtuale është se ne mund ta kapim pa probleme trafikun midis hypervisorëve dhe të shohim se çfarë po ndodh me të. Këtë do ta bëjmë tani, do të nisnim tcpdump në portin vnet në drejtim të compute-0:
[root@hp-gen9 bormoglotx]# tcpdump -vvv -i vnet3
tcpdump: duke dëgjuar në vnet3, tipi i lidhjes EN10MB (Ethernet), madhësia e kapjes 262144 bytes

***************** omituar *******************

04:39:04.583459 IP (tos 0x0, ttl 64, id 16868, offset 0, flags [DF], proto UDP (17), gjatësi 134)
    192.168.255.19.39096 > 192.168.255.26.4789: [pa cksum] VXLAN, flags [I] (0x08), vni 22
IP (tos 0x0, ttl 64, id 8012, offset 0, flags [DF], proto ICMP (1), gjatësi 84)
    10.0.1.85 > 10.0.1.88: ICMP kërkesë echo, id 5634, seq 16, gjatësi 64
04:39:04.584449 IP (tos 0x0, ttl 64, id 35181, offset 0, flags [DF], proto UDP (17), gjatësi 134)
    192.168.255.26.speedtrace-disc > 192.168.255.19.4789: [pa cksum] VXLAN, flags [I] (0x08), vni 22
IP (tos 0x0, ttl 64, id 59124, offset 0, flags [asnjë], proto ICMP (1), gjatësi 84)
    10.0.1.88 > 10.0.1.85: ICMP përgjigje echo, id 5634, seq 16, gjatësi 64

***************** omituar *******************
Rreshti i parë tregon se paketa me adresë 10.0.1.85 shkon në adresën 10.0.1.88 (trafiku ICMP), për më tepër, ajo është e mbështjellë në një paketë VxLAN me vni 22 dhe paketa shkon nga hosti 192.168.255.19 (compute-0) në hostin 192.168.255.26 (compute-1). Mund të verifikojmë që VNI përputhet me atë që është e shënuar në ovs.
Të kthehemi te ky rresht actions=load:0->NXM_OF_VLAN_TCI[],load:0x16->NXM_NX_TUN_ID[],output:2. 0x16 — kjo është vni në sistemin hexadecimal. Të konvertojmë këtë numër në sistemin decimal:
16 = 6*16^0+1*16^1 = 6+16 = 22Pra, vni është i saktë.
Rreshti i dytë tregon trafikun në drejtim të kundërt, por nuk ka nevojë për shpjegim, aty është e qartë.
Dy makina në rrjete të ndryshme (rrugëzim midis rrjeteve)
Rasti i fundit për sot — është rrugëzimi midis rrjeteve brenda një projekti duke përdorur një router virtual. Ne po shqyrtojmë rastin pa DVR (atë do ta shqyrtojmë në një artikull tjetër), prandaj rrugëzimi ndodh në nodin e rrjetit. Në rastin tonë, nodi i rrjetit nuk është nxjerrë si një entitet i veçantë dhe ndodhet në nodin kontrol.
Fillimisht, le të shohim se rrugëzimi funksionon:
$ ping 10.0.2.8
PING 10.0.2.8 (10.0.2.8): 56 bytes të dhënash
64 bytes nga 10.0.2.8: seq=0 ttl=63 kohë=7.727 ms
64 bytes nga 10.0.2.8: seq=1 ttl=63 kohë=3.832 ms
^C
--- statistikat e ping për 10.0.2.8 ---
2 paketa të dërguara, 2 paketa të pranuara, 0% humbje pakete
koha e kthimit min/mesatar/max = 3.832/5.779/7.727 ms
Sepse në këtë rast paketa duhet të shkojë në portën e hyrjes dhe atje të bëhet rrugëzim, na nevojitet adresë MAC e portës, për çfarë do të shohim tabelën ARP në instancë:
$ arp
host-10-0-1-254.openstacklocal (10.0.1.254) në fa:16:3e:c4:64:70 [ether]  në eth0
host-10-0-1-1.openstacklocal (10.0.1.1) në fa:16:3e:e6:2c:5c [ether]  në eth0
host-10-0-1-90.openstacklocal (10.0.1.90) në fa:16:3e:83:ad:a4 [ether]  në eth0
host-10-0-1-88.openstacklocal (10.0.1.88) në fa:16:3e:72:ad:53 [ether]  në eth0
Tani është një shikim se ku duhet të dërgohet trafiku me destinacionin (10.0.1.254) fa:16:3e:c4:64:70:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-appctl fdb/show br-int | egrep fa:16:3e:c4:64:70
    2     1  fa:16:3e:c4:64:70    0
[heat-admin@overcloud-novacompute-0 ~]$
Të shohim ku çon porta 2:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:7e:7f:28:1f:bd:54
 2(patch-tun): addr:0a:bd:07:69:58:d9
 3(qvo95d96a75-a0): addr:ea:50:9a:3d:69:58
 6(qvo5bd37136-47): addr:9a:d1:03:50:3d:96
 LOCAL(br-int): addr:1a:0f:53:97:b1:49
[heat-admin@overcloud-novacompute-0 ~]$
E gjitha është logjike, trafiku shkon në br-tun. Le të shohim në cilin tunel vxlan do të përfshihet:
[heat-admin@overcloud-novacompute-0 ~]$ sudo ovs-ofctl dump-flows br-tun | grep fa:16:3e:c4:64:70
 cookie=0x8759a56536b67a8e, duration=3514.566s, table=20, n_packets=3368, n_bytes=317072, hard_timeout=300, idle_age=0, hard_age=0, priority=1,vlan_tci=0x0001/0x0fff,dl_dst=fa:16:3e:c4:64:70 actions=load:0->NXM_OF_VLAN_TCI[],load:0x16->NXM_NX_TUN_ID[],output:3
[heat-admin@overcloud-novacompute-0 ~]$
Porta e tretë është një tunel vxlan:
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-ofctl show br-tun | grep addr
 1(patch-int): addr:a2:69:00:c5:fa:ba
 2(vxlan-c0a8ff1a): addr:86:f0:ce:d0:e8:ea
 3(vxlan-c0a8ff13): addr:72:aa:73:2c:2e:5b
 LOCAL(br-tun): addr:a6:cb:cd:72:1c:45
[heat-admin@overcloud-controller-0 ~]$
I cili drejtohet tek noda e kontrollit:
[heat-admin@overcloud-controller-0 ~]$ sudo sudo ovs-appctl dpif/show | grep vxlan-c0a8ff1a
    vxlan-c0a8ff1a 2/5: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.15, remote_ip=192.168.255.26)
[heat-admin@overcloud-controller-0 ~]$
Trafiku arriti në nodën e kontrollit, kështu që duhet të kalojmë tek ajo dhe të shohim si do të ndodhë rutimi.
Siç e mbani mend, nodën e kontrollit duket saktësisht si nodo e llogarisë - të njëjtat tri urat, vetëm se br-ex kishte një port fizik, përmes të cilit nodë mund të dërgonte trafik jashtë. Krijimi i instancave ndryshoi konfigurimin në nodat e llogarisë - u shtuan bridge linux, iptables dhe interfecet në nodë. Krijimi i rrjeteve dhe routerit virtual gjithashtu la gjurmë në konfigurimin e nodës së kontrollit.
Pra, është e qartë se adresa MAC e gateway duhet të jetë në tabelën e përparimit të br-int në nodën e kontrollit. Le të kontrollojmë se a është atje dhe ku po shikon:
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-appctl fdb/show br-int | grep fa:16:3e:c4:64:70
    5     1  fa:16:3e:c4:64:70    1
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$  sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:2e:58:b6:db:d5:de
 2(patch-tun): addr:06:41:90:f0:9e:56
 3(tapca25a97e-64): addr:fa:16:3e:e6:2c:5c
 4(tap22015e46-0b): addr:fa:16:3e:76:c2:11
 5(qr-0c52b15f-8f): addr:fa:16:3e:c4:64:70
 6(qr-92fa49b5-54): addr:fa:16:3e:80:13:72
 LOCAL(br-int): addr:06:de:5d:ed:44:44
[heat-admin@overcloud-controller-0 ~]$
MAC adresi është i dukshëm nga porta qr-0c52b15f-8f. Nëse kthehemi në listën e porteve virtuale në Openstack, ky lloj porti përdoret për t'u lidhur me OVS të ndryshimeve virtuale. Më saktësisht qr - është një port në drejtim të routerit virtual, i cili paraqitet si një namespace.
Le të shohim se cilat namespace janë në server:
[heat-admin@overcloud-controller-0 ~]$ sudo  ip netns
qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe (id: 2)
qdhcp-7d541e74-1c36-4e1d-a7c4-0968c8dbc638 (id: 1)
qdhcp-67a3798c-32c0-4c18-8502-2531247e3cc2 (id: 0)
[heat-admin@overcloud-controller-0 ~]$
Tre instanca të plota. Por gjykuar nga emrat, mund të bëhet një hipotezë mbi qëllimin e secilës prej tyre. Do të rikthehemi te instancat me ID 0 dhe 1 më vonë, tani na intereson namespace qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe:
[heat-admin@overcloud-controller-0 ~]$ sudo  ip netns exec qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe ip route
10.0.1.0/24 dev qr-0c52b15f-8f proto kernel scope link src 10.0.1.254
10.0.2.0/24 dev qr-92fa49b5-54 proto kernel scope link src 10.0.2.254
[heat-admin@overcloud-controller-0 ~]$
Në këtë namespace kemi dy porta të brendshme, të cilat i kemi krijuar më parë. Të dy portat virtuale janë të shtuar në br-int. Le të kontrollojmë adresën MAC të portës qr-0c52b15f-8f, pasi trafiku, gjykuar nga adresa MAC e destinacionit, shkonte pikërisht në këtë ndërfaqe.
[heat-admin@overcloud-controller-0 ~]$ sudo  ip netns exec qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe ifconfig qr-0c52b15f-8f
qr-0c52b15f-8f: flags=4163  mtu 1450
        inet 10.0.1.254  netmask 255.255.255.0  broadcast 10.0.1.255
        inet6 fe80::f816:3eff:fec4:6470  prefixlen 64  scopeid 0x20
        ether fa:16:3e:c4:64:70  txqueuelen 1000  (Ethernet)
        RX packets 5356  bytes 427305 (417.2 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 5195  bytes 490603 (479.1 KiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

[heat-admin@overcloud-controller-0 ~]$
Kështu që në këtë rast, gjithçka funksionon sipas ligjeve standarde të rrugëzimit. Duke marrë parasysh që trafiku i destinuar për hostin 10.0.2.8, duhet të dalë përmes ndërfaqes së dytë qr-92fa49b5-54 dhe të shkojë përmes tunelit vxlan në nodin compute:
[heat-admin@overcloud-controller-0 ~]$ sudo  ip netns exec qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe arp
Address                  HWtype  HWaddress           Flags Mask            Iface
10.0.1.88                ether   fa:16:3e:72:ad:53   C                     qr-0c52b15f-8f
10.0.1.90                ether   fa:16:3e:83:ad:a4   C                     qr-0c52b15f-8f
10.0.2.8                 ether   fa:16:3e:6c:ad:9c   C                     qr-92fa49b5-54
10.0.2.42                ether   fa:16:3e:f5:0b:29   C                     qr-92fa49b5-54
10.0.1.85                ether   fa:16:3e:44:98:20   C                     qr-0c52b15f-8f
[heat-admin@overcloud-controller-0 ~]$
Të gjitha janë logjike, pa surpriza. Të shohim se nga se cilat adresat MAC të hostit 10.0.2.8 janë të dukshme në br-int:
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-appctl fdb/show br-int | grep fa:16:3e:6c:ad:9c
    2     2  fa:16:3e:6c:ad:9c    1
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:2e:58:b6:db:d5:de
 2(patch-tun): addr:06:41:90:f0:9e:56
 3(tapca25a97e-64): addr:fa:16:3e:e6:2c:5c
 4(tap22015e46-0b): addr:fa:16:3e:76:c2:11
 5(qr-0c52b15f-8f): addr:fa:16:3e:c4:64:70
 6(qr-92fa49b5-54): addr:fa:16:3e:80:13:72
 LOCAL(br-int): addr:06:de:5d:ed:44:44
[heat-admin@overcloud-controller-0 ~]$
Sipas zakonit, trafiku shkon në br-tun, le të shohim se në cilin tunel do të shkojë më tej trafiku:
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-ofctl dump-flows br-tun | grep fa:16:3e:6c:ad:9c
 cookie=0x2ab04bf27114410e, duration=5346.829s, table=20, n_packets=5248, n_bytes=498512, hard_timeout=300, idle_age=0, hard_age=0, priority=1,vlan_tci=0x0002/0x0fff,dl_dst=fa:16:3e:6c:ad:9c actions=load:0->NXM_OF_VLAN_TCI[],load:0x63->NXM_NX_TUN_ID[],output:2
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$ sudo ovs-ofctl show br-tun | grep addr
 1(patch-int): addr:a2:69:00:c5:fa:ba
 2(vxlan-c0a8ff1a): addr:86:f0:ce:d0:e8:ea
 3(vxlan-c0a8ff13): addr:72:aa:73:2c:2e:5b
 LOCAL(br-tun): addr:a6:cb:cd:72:1c:45
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-controller-0 ~]$ sudo sudo ovs-appctl dpif/show | grep vxlan-c0a8ff1a
    vxlan-c0a8ff1a 2/5: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.15, remote_ip=192.168.255.26)
[heat-admin@overcloud-controller-0 ~]$
Trafiku po të shkon në tunel deri në compute-1. Dhe tek compute-1 gjithçka është e thjeshtë — nga br-tun pako kalon në br-int dhe nga aty në ndërfaqen e makinës virtuale:
[heat-admin@overcloud-controller-0 ~]$ sudo sudo ovs-appctl dpif/show | grep vxlan-c0a8ff1a
    vxlan-c0a8ff1a 2/5: (vxlan: egress_pkt_mark=0, key=flow, local_ip=192.168.255.15, remote_ip=192.168.255.26)
[heat-admin@overcloud-controller-0 ~]$
[heat-admin@overcloud-novacompute-1 ~]$ sudo ovs-appctl fdb/show br-int | grep fa:16:3e:6c:ad:9c
    4     2  fa:16:3e:6c:ad:9c    1
[heat-admin@overcloud-novacompute-1 ~]$ sudo ovs-ofctl show br-int | grep addr
 1(int-br-ex): addr:8a:d7:f9:ad:8c:1d
 2(patch-tun): addr:46:cc:40:bd:20:da
 3(qvoe7e23f1b-07): addr:12:78:2e:34:6a:c7
 4(qvo3210e8ec-c0): addr:7a:5f:59:75:40:85
 LOCAL(br-int): addr:e2:27:b2:ed:14:46
[heat-admin@overcloud-novacompute-1 ~]$
Le të kontrollojmë nëse ky është me të vërtetë ndërfaqja e duhur:
[heat-admin@overcloud-novacompute-1 ~]$ brctl show
bridge name     bridge id               STP enabled     interfaces
docker0         8000.02429c001e1c       no
qbr3210e8ec-c0          8000.ea27f45358be       no              qvb3210e8ec-c0
                                                        tap3210e8ec-c0
qbre7e23f1b-07          8000.b26ac0eded8a       no              qvbe7e23f1b-07
                                                        tape7e23f1b-07
[heat-admin@overcloud-novacompute-1 ~]$
[heat-admin@overcloud-novacompute-1 ~]$ sudo virsh domiflist instance-00000004
Interface  Type       Source     Model       MAC
-------------------------------------------------------
tap3210e8ec-c0 bridge     qbr3210e8ec-c0 virtio      fa:16:3e:6c:ad:9c

[heat-admin@overcloud-novacompute-1 ~]$
Realizimi i gjithë rrugës së paketës. Mendoj se keni vërejtur se trafiku kaloi përmes tunelesh të ndryshme vxlan dhe doli me VNI të ndryshme. Le të shikojmë se cilat janë këto VNI, pas së cilës do të mbledhim një dump në portin e nodës së kontrollit dhe do të sigurohemi që trafiku kalon ashtu siç është përshkruar më lart.
Kështu, tuneli deri në compute-0 ka veprimin e mëposhtëm: actions=load:0->NXM_OF_VLAN_TCI[],load:0x16->NXM_NX_TUN_ID[],output:3. Le të konvertojmë 0x16 në sistemin decimal:
0x16 = 6*16^0+1*16^1 = 6+16 = 22Tuneli deri në compute-1 ka VNI:në veprimin: actions=load:0->NXM_OF_VLAN_TCI[],load:0x63->NXM_NX_TUN_ID[],output:2. Le të konvertojmë 0x63 në sistemin decimal:
0x63 = 3*16^0+6*16^1 = 3+96 = 99Tani le të shikojmë dumpin:
[root@hp-gen9 bormoglotx]# tcpdump -vvv -i vnet4
tcpdump: listening on vnet4, link-type EN10MB (Ethernet), capture size 262144 bytes

*****************omitted*******************

04:35:18.709949 IP (tos 0x0, ttl 64, id 48650, offset 0, flags [DF], proto UDP (17), length 134)
    192.168.255.19.41591 > 192.168.255.15.4789: [no cksum] VXLAN, flags [I] (0x08), vni 22
IP (tos 0x0, ttl 64, id 49042, offset 0, flags [DF], proto ICMP (1), length 84)
    10.0.1.85 > 10.0.2.8: ICMP echo request, id 5378, seq 9, length 64
04:35:18.710159 IP (tos 0x0, ttl 64, id 23360, offset 0, flags [DF], proto UDP (17), length 134)
    192.168.255.15.38983 > 192.168.255.26.4789: [no cksum] VXLAN, flags [I] (0x08), vni 99
IP (tos 0x0, ttl 63, id 49042, offset 0, flags [DF], proto ICMP (1), length 84)
    10.0.1.85 > 10.0.2.8: ICMP echo request, id 5378, seq 9, length 64
04:35:18.711292 IP (tos 0x0, ttl 64, id 43596, offset 0, flags [DF], proto UDP (17), length 134)
    192.168.255.26.42588 > 192.168.255.15.4789: [no cksum] VXLAN, flags [I] (0x08), vni 99
IP (tos 0x0, ttl 64, id 55103, offset 0, flags [none], proto ICMP (1), length 84)
    10.0.2.8 > 10.0.1.85: ICMP echo reply, id 5378, seq 9, length 64
04:35:18.711531 IP (tos 0x0, ttl 64, id 8555, offset 0, flags [DF], proto UDP (17), length 134)
    192.168.255.15.38983 > 192.168.255.19.4789: [no cksum] VXLAN, flags [I] (0x08), vni 22
IP (tos 0x0, ttl 63, id 55103, offset 0, flags [none], proto ICMP (1), length 84)
    10.0.2.8 > 10.0.1.85: ICMP echo reply, id 5378, seq 9, length 64

*****************omitted*******************
Paketa e parë është një paketë vxlan nga hosti 192.168.255.19 (compute-0) në hostin 192.168.255.15 (control-1) me vni 22, brenda së cilës është një paketë ICMP nga hosti 10.0.1.85 në hostin 10.0.2.8. Siç e llogaritëm më sipër, vni përputhet me atë që pamë në daljet.
Paketa e dytë është një paketë vxlan nga hosti 192.168.255.15 (control-1) në hostin 192.168.255.26 (compute-1) me vni 99, brenda së cilës është një paketë ICMP nga hosti 10.0.1.85 në hostin 10.0.2.8. Siç e llogaritëm më sipër, vni përputhet me atë që pamë në daljet.
Dy paketat në vazhdim janë trafik i kthen nga 10.0.2.8 në 10.0.1.85.
Kështu që në fund kemi një skemë të tillë për nodën e kontrollit:
Duket se është gjithçka? Harrojmë për dy namespace:
[heat-admin@overcloud-controller-0 ~]$ sudo  ip netns
qrouter-0a4d2420-4b9c-46bd-aec1-86a1ef299abe (id: 2)
qdhcp-7d541e74-1c36-4e1d-a7c4-0968c8dbc638 (id: 1)
qdhcp-67a3798c-32c0-4c18-8502-2531247e3cc2 (id: 0)
[heat-admin@overcloud-controller-0 ~]$
Siç e përmendëm rreth arkitekturës së platformës në re — do ishte mirë që makina të merrnin adresat automatikisht nga serveri DHCP. Këto janë dy serverë DHCP për dy rrjetet tona 10.0.1.0/24 dhe 10.0.2.0/24.
Le ta kontrollojmë se kështu është. Në këtë namespace ka vetëm një adresë — 10.0.1.1 — adresa e serverit DHCP, dhe ajo është gjithashtu e përfshirë në br-int:
[heat-admin@overcloud-controller-0 ~]$ sudo ip netns exec qdhcp-67a3798c-32c0-4c18-8502-2531247e3cc2 ifconfig
lo: flags=73  mtu 65536
        inet 127.0.0.1  netmask 255.0.0.0
        inet6 ::1  prefixlen 128  scopeid 0x10
        loop  txqueuelen 1000  (Local Loopback)
        RX packets 1  bytes 28 (28.0 B)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 1  bytes 28 (28.0 B)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0

tapca25a97e-64: flags=4163  mtu 1450
        inet 10.0.1.1  netmask 255.255.255.0  broadcast 10.0.1.255
        inet6 fe80::f816:3eff:fee6:2c5c  prefixlen 64  scopeid 0x20
        ether fa:16:3e:e6:2c:5c  txqueuelen 1000  (Ethernet)
        RX packets 129  bytes 9372 (9.1 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 49  bytes 6154 (6.0 KiB)
        TX errors 0  dropped 0 overruns 0  carrier 0  collisions 0
Të shohim nëse proceset që përmbajnë në emrin e tyre qdhcp-67a3798c-32c0-4c18-8502-2531247e3cc2 në nodën kontrolluese:
[heat-admin@overcloud-controller-0 ~]$ ps -aux | egrep qdhcp-7d541e74-1c36-4e1d-a7c4-0968c8dbc638
root      640420  0.0  0.0   4220   348 ?        Ss   11:31   0:00 dumb-init --single-child -- ip netns exec qdhcp-7d541e74-1c36-4e1d-a7c4-0968c8dbc638 /usr/sbin/dnsmasq -k --no-hosts --no-resolv --pid-file=/var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/pid --dhcp-hostsfile=/var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/host --addn-hosts=/var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/addn_hosts --dhcp-optsfile=/var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/opts --dhcp-leasefile=/var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/leases --dhcp-match=set:ipxe,175 --local-service --bind-dynamic --dhcp-range=set:subnet-335552dd-b35b-456b-9df0-5aac36a3ca13,10.0.2.0,static,255.255.255.0,86400s --dhcp-option-force=option:mtu,1450 --dhcp-lease-max=256 --conf-file= --domain=openstacklocal
heat-ad+  951620  0.0  0.0 112944   980 pts/0    S+   18:50   0:00 grep -E --color=auto qdhcp-7d541e74-1c36-4e1d-a7c4-0968c8dbc638
[heat-admin@overcloud-controller-0 ~]$
Ka një proces të tillë dhe duke iu referuar informacionit të paraqitur në daljen e mësipërme, mund të shohim se çfarë kemi renditur aktualisht:
[heat-admin@overcloud-controller-0 ~]$ cat /var/lib/neutron/dhcp/7d541e74-1c36-4e1d-a7c4-0968c8dbc638/leases
1597492111 fa:16:3e:6c:ad:9c 10.0.2.8 host-10-0-2-8 01:fa:16:3e:6c:ad:9c
1597491115 fa:16:3e:76:c2:11 10.0.2.1 host-10-0-2-1 *
[heat-admin@overcloud-controller-0 ~]$
Në përfundim, ne marrim këtë grup shërbimesh në nodën kontrolluese:
Mbani të keni parasysh që këto janë vetëm 4 makina, 2 rrjete të brendshme dhe një ruter virtual... Tani këtu nuk kemi rrjete të jashtme, një mori projektesh të ndryshme, secila me rrjetet e saj (të tejkalueshme), dhe ruterin e shpërndarë e kemi fikur; në fund të fundit, në skenarin testues kishte vetëm një nodë kontrolli (për qëndrueshmëri duhet të ketë një kuorum prej tre nodash). Është logjike që në tregtinë reale gjithçka është “pak” më e komplikuar, por në këtë shembull të thjeshtë kuptojmë se si duhet të funksionojë — do të keni 3 ose 300 hapësira emërtimi, sigurisht që është e rëndësishme, por sa i përket funksionimit të gjithë strukturës — nuk do të ketë ndonjë ndryshim të rëndësishëm... përveç se kur të integroni ndonjë SDN të markës. Por kjo është një histori krejt tjetër.
Shpresoj se ishte interesante. Nëse keni vërejtje/shtesa ose nëse kam gënjyer ndonjëherë (jam njeri dhe mendimi im gjithmonë do të jetë subjektiv) — shkruani çfarë duhet të korrigjojmë/shtojmë — do ta rregullojmë/shtojmë gjithçka.
Në përfundim, do të doja të them disa fjalë mbi krahasimin e Openstack (si versioni vanilla, ashtu edhe versionet e markave) me zgjidhjen cloud nga kompania VMWare — shumë shpesh më kanë bërë këtë pyetje gjatë dy viteve të fundit dhe tashmë jam lodhur nga ajo, por megjithatë. Në opinionin tim, këto dy zgjidhje janë shumë të vështira për t'u krahasuar, por mund të themi me siguri se të dyja kanë disavantazhe dhe duke zgjedhur një nga këto duhen peshuar të gjitha përparësitë dhe disavantazhet.
Nëse OpenStack është një zgjidhje e udhëhequr nga komuniteti, atëherë VMWare ka të drejtë të bëjë vetëm atë që dëshiron (lexo — atë që është në interesin e saj) dhe kjo është logjike, pasi është një kompani tregtare që është mësuar të fitojë para nga klientët e saj. Por këtu ka një "po" të madhe dhe të rëndësishme — mund të largohesh nga OpenStack, për shembull, nga Nokia dhe të kalosh lehtësisht në zgjidhjen nga Juniper (Contrail Cloud), por me VMWare do t'ju jetë shumë e vështirë të largoheni. Për mua, këto dy zgjidhje duken kështu — Openstack (i markës) është një kafaz i thjeshtë ku ju mbyllin, por keni çelësin dhe mund të dilni në çdo moment. VMWare është një kafaz i artë, çelësi i kafazit është te pronari dhe do t'ju kushtojë shumë shtrenjtë.
Nuk po inkurajoj as produktin e parë as të dytin — ju zgjidhni atë që ju nevojitet. Por po të më duhej të bëja një zgjedhje, do të zgjidhja të dy zgjidhjet — VMWare për cloud-in IT (ngarkesa të vogla, menaxhim i lehtë), OpenStack nga ndonjë furnizues (Nokia dhe Juniper ofrojnë zgjidhje shumë të mira turn-key) — për cloud-in Telekom. Nuk do ta përdorja OpenStack për cloud të pastër IT — është si të qëllosh me armë mbi shallow, por nuk shoh pengesa për ta përdorur përveçse për shkak të tepërsisë. Megjithatë, përdorimi i VMWare në telekom — është si të transportosh gëlqere me një Ford Raptor — duket bukur nga ana, por shoferi duhet të bëjë 10 udhëtime në vend të një.
Sipas mendimit tim, disavantazhi më i madh i VMWare është mbyllja e saj e plotë — kompania nuk do t'ju japë asnjë informacion se si funksionon, për shembull, vSAN ose çfarë ka në thelb të hipervizorit — nuk është e leverdisshme për ta — do të thotë që kurrë nuk do të bëheni ekspert në VMWare — pa mbështetje nga furnizuesi, jeni të dënuar (shumë herë takoj ekspertë të VMWare që ngatërrohen nga pyetje të zakonshme). Për mua, VMWare është një blerje makine me kapakun e mbyllur me çelës — po, ndoshta keni specialistë që mund të ndihmojnë në ndërrimin e belit të GRM, por vetëm ai që ju ka shitur këtë zgjidhje mund ta hapë kapakun. Personalish nuk i pëlqej zgjidhjet në të cilat nuk mund të futem. Ju do të thoni se ndoshta nuk do t'ju nevojitet të hidhni dorën nën kapak. Po, është e mundur, por do ta shoh atëherë kur të duhet të ndihmoj një funksion të madh në cloud nga 20-30 makinat virtuale, 40-50 rrjete, gjysma e të cilave dëshiron të dalë jashtë, ndërsa gjysma tjetër kërkon përshpejtimin SR-IOV, përndryshe do t'ju duhen edhe disa d10 makinat e tilla — përndryshe performanca nuk do të jetë e mjaftueshme.
Ekzistojnë dhe pikëpamje të tjera, prandaj vetëm ju e vendosni çfarë të zgjidhni, dhe e rëndësishme — ju jeni ata që do të përgjigjeni për zgjedhjen tuaj. Ky është thjesht mendimi im — i një njeriu që ka parë dhe mbajtur në duar të paktën 4 produkte — Nokia, Juniper, Red Hat dhe VMWare. Do të thotë që kam me çfarë të krahasoj.
Burimi: habr.com
