

Përshëndetje, dhe fillimisht disa lirika. Njëherë e kam zili kolegët që punojnë në distancë - është e mrekullueshme të kesh mundësinë të punosh nga çdo skaj i botës që është i lidhur me Internetin, mund të kesh pushime në çdo kohë, përgjegjësi për projektet dhe afatet, e jo të qëndrosh në zyrë nga ora 8 deri në 5. Pozita ime dhe detyrat e punës praktikisht e përjashtojnë mundësinë e një mungese të gjatë në dataqendër. Megjithatë - herë pas here ndodhin raste interesante, të ngjashme me atë të përshkruar më poshtë - dhe kuptoj që ekzistojnë pak pozita ku ka kaq shumë hapësirë për shprehjen krijuese të një troubleshooter-i të brendshëm.
Një disklamer i vogël - në momentin kur po shkruhet ky artikull, rasti nuk është zgjidhur plotësisht, por duke marrë parasysh shpejtësinë e përgjigjeve nga distributorët, një zgjidhje e plotë mund të kërkojë edhe muaj, dhe doja të ndaja gjetjet e mia tashmë. Shpresoj, lexues të respektuar, që do të më falni për këtë ngutje. Por mjaft me ujë - çfarë ndodh me rastin?
Fillimisht një hyrje: ka një kompani (ku punoj si inxhinier rrjeti), e cila hoston zgjidhje të klientëve në një cloud privat VMWare. Shumica e zgjidhjeve të reja lidhen me VXLAN-segmente, të cilat menaxhohen nga NSX-V - nuk do të vlerësoj se sa kohë më ka dhënë kjo zgjidhje, për ta thënë shkurt - shumë. Kam arritur të mësoj edhe kolegët për konfigurimin e NSX ESG dhe zgjidhjet e vogla të klientëve ndërtohen pa pjesëmarrjen time. Një vërejtje e rëndësishme - plani i kontrollit është me replikim unicast. Hypervizorët janë lidhur me dy lidhje të tejdukshme me switch-e fizike Juniper QFX5100 (të bashkuara në Virtual Chassis) dhe politikën e përcaktimit të rrugëve të bazuara në portin virtual të origjinës - kjo është për plotësinë e pamjes.
Zgjidhjet e klientëve janë shumë të larmishme: nga Windows IIS, ku të gjithë komponentët e serverit web janë të instaluar në një makinë, deri në zgjidhje shumë të mëdha - për shembull, Apache web-frontet me load balancing + LB MariaDB në Galera + servera skedarësh, të sinkronizuar me GlusterFS. Praktikisht çdo server duhet të monitorohet ndaras, dhe adresat publike nuk i ka të gjithë komponentët - nëse e keni përjetuar këtë detyrë dhe keni një zgjidhje më elegante, do të isha i lumtur për këshillën.
Zgjidhja ime për monitorimin përfshin "lidhen" firewallin (Fortigate) me çdo rrjet të brendshëm klientësh (+SNAT dhe, sigurisht, kufizime të rrepta në lidhje me llojin e trafikut të lejuar) dhe vëzhgimin e adresave të brendshme — në këtë mënyrë arrijmë një farë unifikimi dhe thjeshtimi të monitorimit. Monitorimi kryhet nga një grumbull serverash PRTG. Skema e monitorimit duket kështu:
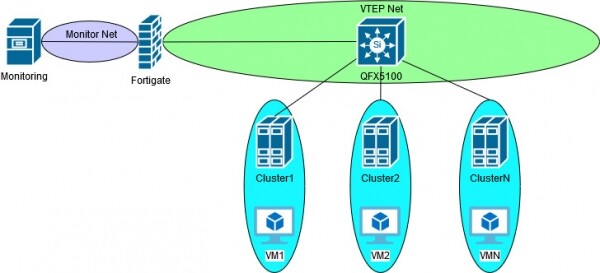
Derisa po operonim vetëm me VLAN, gjithçka ishte mjaft normale dhe parashikueshme, si orët. Pas shpalosjes së NSX-V dhe VXLAN, u përballëm me pyetjen — a mund të vazhdojmë monitorimin si më parë? Në momentin e kësaj pyetje, zgjidhja më "të shpejtë" ishte të vendosnim NSX ESG dhe të lidhnim ndërfaqen VXLAN trunk në rrjetin VTEP. E shpejtë në kuotat — sepse përdorimi i GUI për konfigurimin e rrjeteve të klientëve, SNAT dhe rregullave të firewall-it mund të unifikojë menaxhimin në një ndërfaqe të vetme vSphere, por sipas mendimit tim është mjaft e ngjeshur dhe për më tepër kufizon grupin e mjeteve për troubleshooting. Ata që e kanë përdorur NSX ESG si zëvendësim për një firewall "të vërtetë", mendoj se do të bien dakord. Megjithëse, ndoshta, një zgjidhje e tillë do të ishte më stabilja — sepse gjithçka ndodh brenda një ofruesi.
Një zgjidhje tjetër është të përdorni NSX DLR në modalitetin bridge midis VLAN dhe VXLAN. Këtu mendoj se gjithçka është e qartë - thjesht humb fitimi nga përdorimi i VXLAN - sepse në këtë rast edhe duhet të tërheqim VLAN në instalimin e monitorimit. Përveç kësaj, gjatë përpunimit të kësaj zgjidhjeje, u përballa me një problem, kur DLR bridge nuk dërgonte paketa në makinat virtuale me të cilat ndodhej në një host. E di, e di - në libra dhe në udhëzues për NSX-V thuhet qartë se për NSX Edge duhet të jetë caktuar një klasër i veçantë, por këto janë në libra... Çfarëdo qoftë, pas disa muajve me suportin nuk arritëm të zgjidhnim problemin. Në parim, logjika e veprimit e kuptova - moduli i bërthamës së hipervizorit, përgjegjës për inkuadrimin e VXLAN-së, nuk aktivizohej nëse DLR dhe serveri i monitoruar ndodheshin në një host, pasi trafiku nuk largohet nga hosti dhe logjikisht duhet të lidhet me segmentin VXLAN - inkuadrimi nuk nevojitet. Ne me suportin u ndalëm në ndërfaqen virtuale vdrPort, e cila logjikisht bashkon uplinks dhe njëkohësisht realizon bridge/integrimin - atje u vërejt një mosakordim në trafikun e ardhshëm, që e mora për përpunimin në këtë rast. Por siç u tha, deri në fund nuk e çova këtë rast, pasi u kalova në një projekt tjetër dhe kjo degë ishte fillimisht një rrugë e mbyllur dhe nuk kisha dëshirë ta zhvilloja shumë. Nëse nuk gaboj, problemi vërehej në versionet NSX 6.1.4 dhe 6.2.
Dhe këtu - bingo! Fortinet shpall mbështetje . Dhe jo vetëm point-to-point ose VXLAN-over-IPSec, jo bridging softuerik VLAN-VXLAN - të gjitha këto filluan të implementoheshin që me versionin 5.4 (dhe janë paraqitur tek të tjera ), dhe mbështetje e vërtetë për unicast control plane. Gjatë implementimit të zgjidhjes, u përballa me një tjetër problem — serverat e verifikuar herë pas here ‘shfaqnin’ e herë pas hërë ‘zhdukeshin’ nga monitorimi, megjithëse makina virtuale ishte ende aktive. Arsyetimi, siç u duk, ishte se kisha harruar të lejoj Ping në ndërfaqen VXLAN. Gjatë procesit të ribalancimit të klastereve, makinat virtuale u lëvizën dhe Ping’u përfundonte vMotion-in, për të shënuar hostin e ri ESXI, në të cilin ishte transferuar makina. Një budallëk nga ana ime, por ky problem edhe një herë e minoi besimin në mbështetje të prodhuesit — në këtë rast Fortinet. Nuk po flas për faktin se çdo rast që ka lidhje me VXLAN fillon me pyetjen ‘ku e keni në konfigurimet e softswitch VLAN-VXLAN?’. Këtë herë më këshilluan të ndryshoja MTU — kjo është për Ping-un, i cili është 32 byte. Pastaj ‘luaj me’ tcp-send-mss dhe tcp-receive-mss në politikë — për VXLAN, i cili inkapsulohet në UDP. Uf, më falni — më është grumbulluar. Në përgjithësi, këtë problem e zgjodha vetë.
Pasi kalova trafikun testues me sukses, u vendos të implementohej kjo zgjidhje. Dhe në prodhim u zbulua se pas një apo dy ditësh gradualisht të gjitha gjërat që monitoroheshin përmes VXLAN shuheshin. Çaktivizimi/aktivizimi i ndërfaqes ndihmonte, por vetëm për një kohë. Duke pasur parasysh ngadalësinë e mbështetjes së prodhuesit, fillova të merrem me zgjidhjen e problemeve nga ana ime — pasi në fund të fundit kompania ime, rrjeti im — përgjegjësia ime.
N under spojlerin e procesit të zgjidhjes së problemeve. Kush është lodhur nga shkronjat dhe mburrjet — kaloni dhe shkoni tek analiza post.
Procesi i zgjidhjes së problemeveFaleminderit që vazhdoni të lexoni — le të vazhdojmë!
Pra, monitorimi funksionon për një farë kohe, pastaj shuhen vetë. Do të thotë, ndoshta nuk ka probleme në politikat e firewall-it. Megjithatë, pasi kam pasur probleme me procese të sistemit që ngrihen në Fortigate versionet 5.6+, fillimisht shohim ‘diagnose debug flow’ — siç pritej, trafiku lejohet dhe largohet nga ndërfaqja dhe siç pritej, nuk merr asnjë përgjigje. Pjesa tjetër do të kërkojmë më thellë në stak. Do të kem fatkeqësisht për të fshehur adresat, edhe nëse janë RFC1918, por shpresoj të siguroj procesin me një përshkrim të mjaftueshëm për ta kuptuar. Serveri brenda VXLAN ka adresën x.x.x.15, ndërfaqja e fortigate x.x.x.254, të gjitha adresat e tjera i përkasin rrjetit VTEP.
Për një transmetim të suksesshëm të pakove të inkapsuluara VXLAN, është e nevojshme që informatat të jenë të sakta në disa tabela. Për overlay, këto janë ARP dhe OVSDB, ndërsa për underlay, janë ARP dhe CAM. Në rastin e Fortigate, VXLAN FDB është OVSDB. Atje do të fillojmë:
 fortigate (root) #diag sys vxlan fdb list vxlan-LS
mac=00:50:56:8f:3f:5a state=0x0002 flags=0x00 remote_ip=у.у.у.47 port=4789 vni=5008 ifindex=7
Këtu gjithçka është mjaft e thjeshtë — adresa MAC e makinerisë virtuale duhet të ndodhet në VTEP me adresë у.у.у.47. Duke parë përmbajtjen dhe konfigurimet e klasterit ESXI, gjej se MAC i makinerisë virtuale është i saktë, adresa VTEP gjithashtu. Kontrolloj tabelën CAM/ARP në Fortigate — përsëri gjithçka përputhet me konfigurimet e hostit ESXI:
fortigate (root) #get sys arp | grep у.у.у.47
у.у.у.47 0 00:50:56:65:f6:2c dmz
Tabelat janë të sakta dhe trafiku po shkon — ndoshta problemi nuk është te Fortigate? Qëllimisht kam anashkaluar analizën e komunikimit të trafikut në Juniper — logjikisht, hapi tjetër i troublshutingu duhet të bëhet atje, por rrjeti im është i thjeshtë — një VLAN për VTEP dhe të gjithë komponentët janë të lidhur drejtpërdrejt. Po ashtu, kujtoj rastin me DLR-bridgin, VDR dhe trafik që po humb — po shkoj të sniff në hostin ESXI, ndërkohë krijoj një rast për VMWare. Më poshtë, MAC «97:6e» përket Fortigate, vmnic1 — kjo është ndërfaqja që ka VTEP me adresë у.у.у.47, po shikoj në të dy drejtimet "—dir 2":
pktcap-uw --uplink vmnic1 --vni 5008 --mac 90:6c:ac:a9:97:6e --dir 2 -o /tmp/monitor.pcap
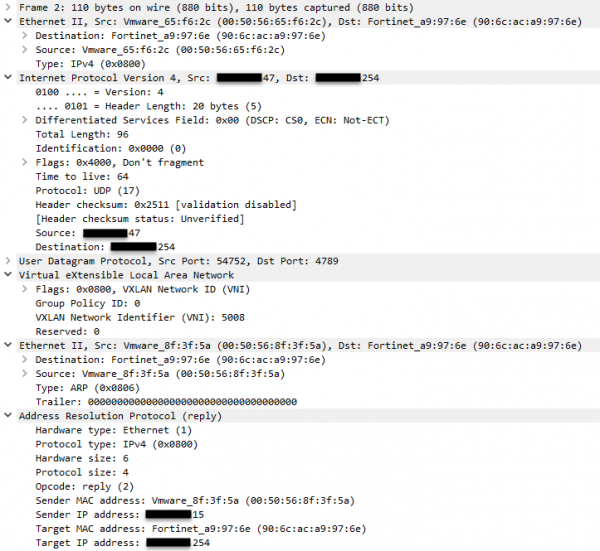
Përparimi — në sniff shoh një kërkesë ARP dhe përgjigjen që po vjen. Po sjell vetëm përgjigjen ARP dhe aty gjithçka është e saktë. Nuk e përmenda, por gjatë gjithë kësaj kohe serveri i monitorimit është pinguar adresën х.х.х.15 — ku është trafiku ICMP? Kujtoj se kam dy uplinkë. Këtu mund të diskutohet dhe të thuhet se porta virtyale e burimit është e njëjtë (politika ime e lidhjes), pra për të njëjtën vNIC duhet të zgjidhet të njëjtin uplink, por përderisa jam në host, kontrollimi i uplinkut tjetër nuk është problem:
pktcap-uw --uplink vmnic4 --vni 5008 --mac 90:6c:ac:a9:97:6e --dir 2 -o /tmp/monitor.pcap
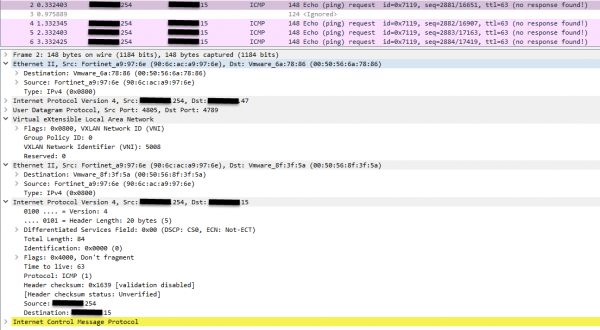
Vijnë kërkesa nga Fortigate, por nuk ka përgjigje. Kështu që problemi nuk është te Fortigate. Epo gjithçka — mendoj unë — përsëri e njëjta problem me humbjen e trafikut në VDR, përsëri disa muaj për të drejtuar rastin në drejtimin e duhur. Pas disa ditësh duke u qetësuar, dhe pa dëshiruar të pajtohem me ngërçin, vendosa të mbledh më shumë sniffers për suportin, për të gjithë procesin. Dhe këtu,
fortigate (root) #get sys arp | grep u.u.u.47
u.u.u.47 0 00:50:56:65:f6:2c dmz
fortigate (root) #get sys arp | grep u.u.u.42
u.u.u.42 0 00:50:56:6a:78:86 dmz
Pra, çfarë kemi në fund — pas migrimit të makinës virtuale, Fortigate përpiqet të dërgojë trafik në VTEP nga (të saktë) VXLAN FDB, por përdor MAC të gabuar DST dhe trafiku ndjerë e hedhur nga interfaci që e merr atë të hipervizorit. Në një rast nga katër, ky MAC i përkiste hipervizorit origjinal, nga i cili filluam migrimin e makinës.
Dje mora një email nga mbështetje teknike e Fortinet — për rastin tim hapën një bug 615586. Nuk di si të gëzohem ose të qaj: nga njëra anë — problemi nuk është në konfigurim, nga ana tjetër — rregulli do të vijë vetëm me përditësimin e firmuerit, në rastin më të mirë të ardhshëm. EGO e nxehtësuar gjithashtu një tjetër bug që identifikova muajin e kaluar, ndonëse këtë herë në HTML5 GUI vSphere. E vërtetë një departament lokal QA i shitësve...
Mund tëRiskoj të supozojë se:
1 — plani i kontrollit të multicast, me siguri nuk do t'i nënshtrohet problemit të përshkruar — sepse MAC adresat VTEP merren nga adresa IP e grupit, në të cilin është i regjistruar interfaci.
2 — me shumë gjasa problemi i Fortigate është në ngarkesën e seancave në Procesorin e Rrjetit (për afro të ngjashëm CEF) — nëse kalon çdo paketë përmes CPU, do të përdoren tabelat që përmbajnë informacion të saktë — të paktën vizualisht. Në favor të këtij supozimi është se ndihmon të mbyllësh/hapësh interfacin ose të presësh pak kohë — më shumë se 5 minuta.
3 — ndryshimi i politikës së ekipit, p.sh. në dështim të qartë, ose implementimi i LAG nuk do të zgjidhë problemin, sepse është vërejtur "ngërçi" i MAC të hipervizorit origjinal në paketat e inkapsuluara.
Në dritën e kësaj mund të ndaj se kohët e fundit kam zbuluar për vete , ku në njërën nga artikujt u tha se firewall-et stetfull dhe metodat e transferimit të të dhënave të caching janë justifikime. Mirë, nuk kam aq shumë përvojë në IT sa të them diçka të tillë, për më tepër nuk pajtohem menjëherë me të gjitha deklaratat e artikujve të blogut. Megjithatë, diçka më thotë se ka një grimcë të vërtete në fjalët e Ivanit.
Faleminderit për vëmendjen! Do të jem i lumtur të përgjigjem në pyetje dhe të dëgjoj kritikën konstruktive.
Burimi: habr.com
