

Një lloj i ri i malware-it të klasës ransomware kodon skedarët dhe i shton atyre shtrirjen ".SaveTheQueen", duke u shpërndarë përmes dosjes rrjetore sistematike SYSVOL në kontrollerët e domainit Active Directory.
Klientët tanë kanë hasur këtë malware së fundmi. Po sjellim analizën tonë të plotë, rezultatet e saj dhe përfundimet më poshtë.
Zbulimi
Një nga klientët tanë na kontaktoi pasi u përballën me një lloj të ri të shifruese-ransomware, i cili shtonte shtrirjen ".SaveTheQueen" te skedarët e rinj të koduar në mjedisin e tyre.
Gjatë hetimit tonë, më saktësisht në fazën e kërkimit të burimeve të infektimit, zbulova se përhapja dhe mbikëqyrja e viktimave të infektuara kryhej përmes përdorimit të dosjes rrjetore SYSVOL në kontrollerin e domainit të klientit.
SYSVOL është një dosje kyçe për çdo kontroller të domainit, e përdorur për të shpërndarë objektet e politikave të grupeve (GPO) dhe skenaret e kyçjes dhe daljes nga sistemi në kompjuterët e domainit. Përmbajtja e kësaj dosjeje replikon midis kontrollerëve të domainit për të sinkronizuar këto të dhëna në vendet e organizatës. Shkruajtja në SYSVOL kërkon privilegje të larta të domainit, megjithatë, pas kompromitimit, kjo aktiv bëhet një mjet i fuqishëm për sulmuesit, të cilët mund ta përdorin atë për shpërndarjen e shpejtë dhe efektive të ngarkesës malware në domain.
Zgjidhja e auditimit Varonis ndihmoi në identifikimin e shpejtë të së ardhmes:
- Llogaria e infektuar e përdoruesit krijoi një skedar me emrin «hourly» në SYSVOL
- Shumë skedarë logu u krijuan në SYSVOL — çdo i emëruar me emrin e pajisjes së domainit
- Shumë IP të ndryshme morën akses në skedarin «hourly»
Arritëm në përfundimin se skedarët e logëve ishin përdorur për të ndjekur procesin e infektimit në pajisje të reja, dhe se «hourly» është një detyrë e cila ekzekutohet në mënyrë të planifikuar, duke ekzekutuar ngarkesën malware në pajisje të reja, duke përdorur skenarin PowerShell – mostrave «v3» dhe «v4».
Mundësisht, sulmuesi fitoi dhe përdori privilegjet e administratorit të domainit për të shkruar skedarë në SYSVOL. Në nyjet e infektuara, sulmuesi ekzekutoi kodin PowerShell, i cili krijoi një detyrë të planifikuar për të hapur, dekoduar dhe ekzekutuar malware-in.
Dekodimi i malware-it
Ne provuam pa rezultate disa mënyra për dekodimin e mostrave:
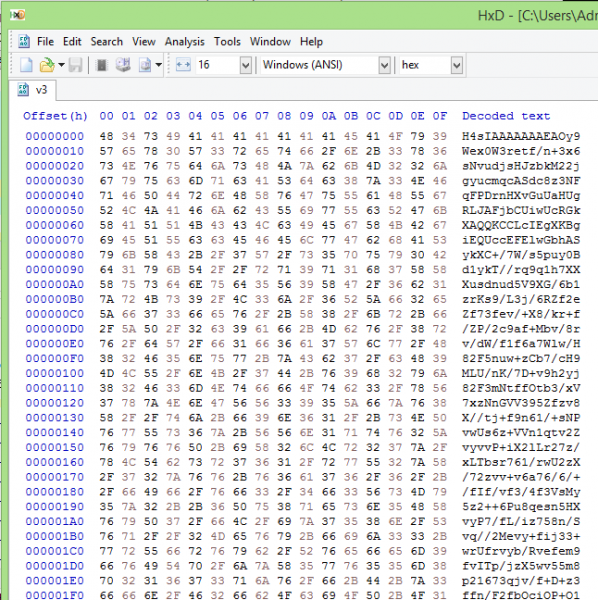
Ishim ishim gati kurkes besh se jemi me u dorzhu, kur vendosem te provokojme menges "Magic" te mrekullueshme
utilitare nga GCHQ. "Magic" përpiqet të parashikojë enkriptimin e skedarit duke përdorur provën e fjalëkalimeve për lloje të ndryshme të enkriptimit dhe duke matur entropinë.
Shënim i përkthyesit Shiko. dhe . Artikulli aktual dhe komentet nuk parashikojnë diskutimin nga autorët e metodave të përdorura si këso mjetesh të jashtme ashtu edhe softuerëve pronësorë
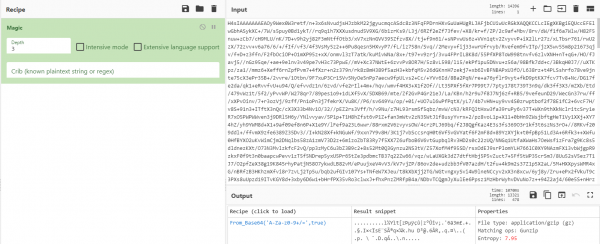
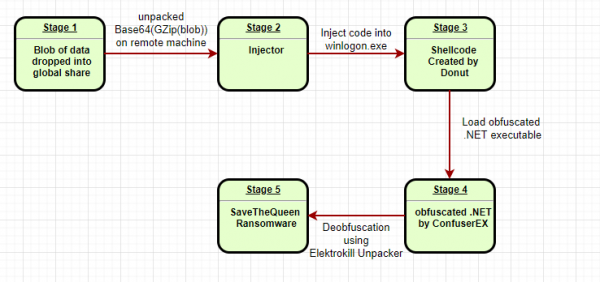
"Magic" përcaktoi se ishte përdorur një paketues GZip me kodim base64, duke na lejuar të nxjerrim skedarin dhe të zbulojmë kodin për injektimin – "injektor".
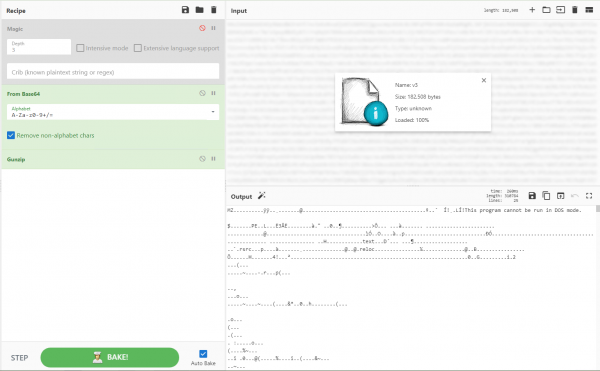
Droppper: "Në rajon epidemia! Vaksinime masive. Sëmundja"
Droppper ishte një skedar i zakonshëm .NET pa ndonjë mbrojtje. Pas leximit të kodit burimor me anë të kuptuam se qëllimi i tij i vetëm ishte injektimi i kodit shell në procesin winlogon.exe.
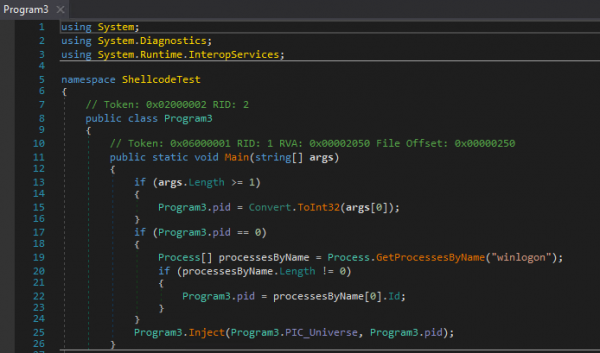
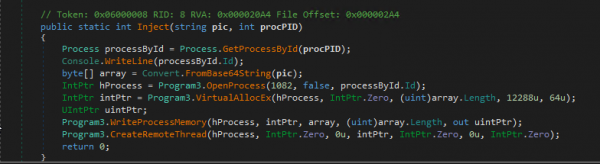
Kodi shell ose thjesht kompleksitete të zakonshme
Ne përdorëm mjetin e autorësisë Hexacorn – për të "kompiluara" kodin shell në një skedar ekzekutues për debugging dhe analizë. Pastaj zbuluam se ai punonte si në makinat 32-bit ashtu edhe në ato 64-bit.
Shkrimi edhe i një kodi shell të thjeshtë në transmetimin natyror me assembler mund të jetë i komplikuar, ndërsa shkruajtja e një kodi shell të plotë që funksionon në të dyja llojet e sistemeve kërkon aftësi elitar, kështu që filluam të habiteshim nga sofistikimi i sulmuesit.
Kur e shqyrtuam kodin shell të kompiliuar me anë të , vërejtëm se ai ngarkonte biblioteka dinamike .NET , si clr.dll dhe mscoreei.dll. Kjo duket shumë e çuditshme – zakonisht sulmuesit përpiqen të bëjnë kodin shell sa më të vogël që të jetë e mundur duke thirrur funksionet native të OS-së në vend që t'i ngarkojnë ato. Pse dikush do të dojë të integrojë në kodin shell funksionalitetin e Windows, në vend që të thërrasë drejtpërdrejt sipas kërkesës?
Siç e zbuluam, autori i malware nuk e kishte shkruar fare këtë kod shell të komplikuar – ishte përdorur një softuer karakteristik për këtë detyrë për të përkthyer skedarë ekzekutues dhe skriptet në kod shell.
Gjetëm mjetin , që duket se mund të kompilon një kod shell të ngjashëm. Ja përshkrimi i tij nga GitHub:
Donut gjeneron kod shell x86 ose x64 nga VBScript, JScript, EXE, DLL (duke përfshirë mbledhjet .NET). Ky kod-shell mund të injektohet në çdo proces Windows për t'u ekzekutuar në
memorie RAM.
Për të konfirmuar teorinë tonë, ne kompiluam kodin tonë, duke përdorur Donut, dhe e krahasuam atë me një model - dhe... po, gjetëm edhe një komponent të instrumenteve të përdorura. Pas kësaj, ne arritëm të nxjerrim dhe analizojmë skedarin origjinal ekzekutiv në .NET.
Mbrojtja e kodit
Ky skedar është obfuskues me anë të :
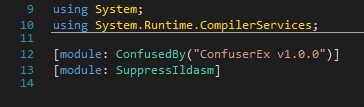
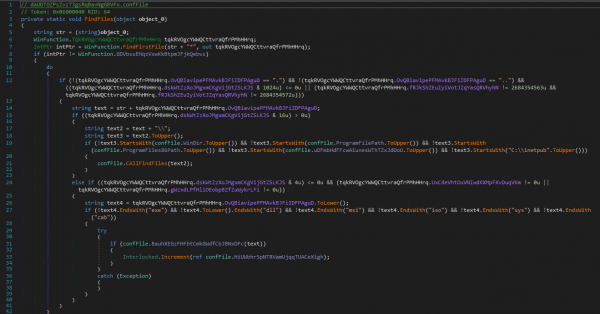
ConfuserEx është një projekt .NET me kod të hapur për mbrojtjen e kodit të zhvillimeve të tjera. Softueri i këtij lloji u lejon zhvilluesve të mbrojnë kodin e tyre nga ingenieria e reversit përmes teknologjive si: zëvendësimi i simboleve, maskimi i rrjedhës së komandave dhe fshehja e metodave të referencës. Autorët e malware-it përdorin obfuskatorë me qëllim shmangien e zbulimit dhe për të bërë më të vështirë detyrën e inxhinierisë së reversit.
Falë ne ç'repackuam kodin:
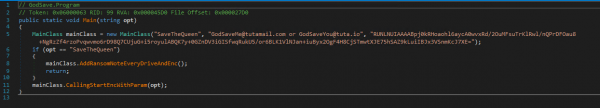
Rezultati - ngarkesa
Ngarkesa e marrë si rezultat i transformimeve është një virus ransomware shumë i thjeshtë. Nuk ka mekanizëm për të siguruar praninë në sistem, asnjë lidhje me qendrën e komandës - vetëm ajo e vjetër e mirë asimetrike e enkriptimeve, për të bërë të dhënat e viktimës të pa lexueshme.
Funksioni kryesor zgjidh si parametra rreshta të mëposhtëm:
- Zgjedhja e shtrirjes së skedarit për t'u përdorur pas enkriptimit (SaveTheQueen)
- Emailin e autorit, për ta vendosur në skedarin e notës me kërkesën e shpërblimit
- Çelësi publik, i përdorur për të enkriptuar skedarët
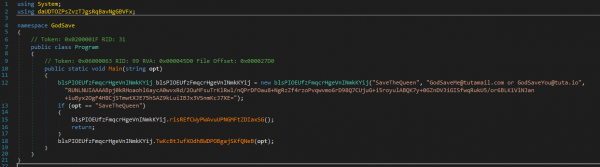
Procesi duket si më poshtë:
- Malware-i studion disqet lokale dhe të lidhura në pajisjen e viktimës

- Kërkon skedarë për enkriptim

- Përpiqet të mbyllë procesin që përdor skedarin që po planifikon të enkriptojë
- Rivendos skedarin në "Emri_Origjinal_i_Skedarit.SaveTheQueenING", duke përdorur funksionin MoveFile, dhe e enkripton atë
- Pas enkriptimit të skedarit me çelësin publik të autorit, malware-i e rivendos atë, tani në "Emri_Origjinal_i_Skedarit.SaveTheQueen"
- Kjo ndodh duke shkruar skedarin me kërkesën e shpërblimit në të njëjtën dosje

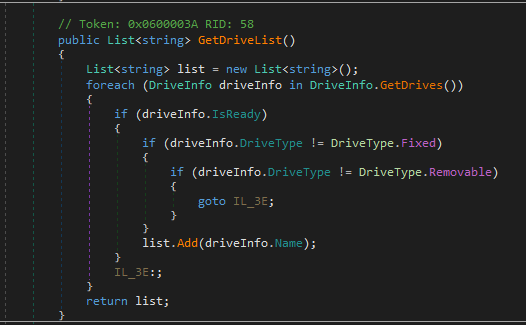
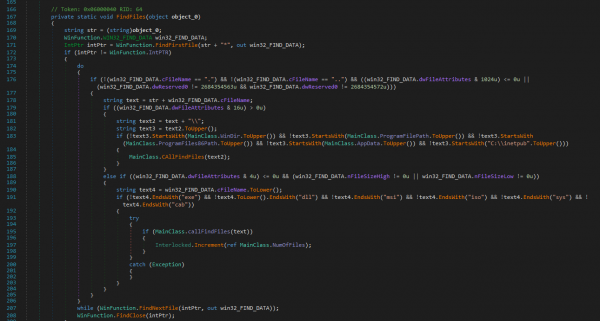
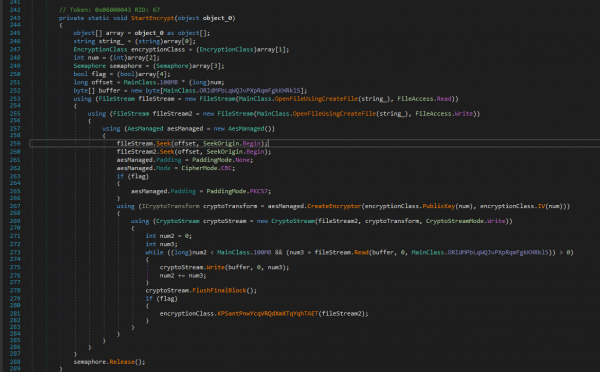
Duke u bazuar në përdorimin e funksionit natyror "CreateDecryptor", një nga funksionet e malware-it duket se përmban si parametër mekanizmin e dekodimit që kërkon çelësin privat.
Virusi enkriptues Nuk enkripton skedarët, që ruhen në drejtoritë:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Po ashtu Nuk enkripton llojet e mëposhtme të skedarëve:EXE, DLL, MSI, ISO, SYS, CAB.
Përfundimet dhe konkluzionet
Megjithëse vetë virusi i kërkesës për shpërblim nuk kish ndonjë funksion të pazakontë, sulmuesi e përdori kreativisht Active Directory për të përhapur dropper-in, ndërsa vetë softueri keqdashës na ofroi pengesa interesante, ndonëse përfundimisht jo të komplikuara, gjatë analizës.
Mendojmë se autori i keqsoftuerit:
- ka shkruar virusin e kërkesës për shpërblim me një integrim të ndërtuar në procesin winlogon.exe, si dhe
funksionalitetin e enkriptimit dhe dekryptimit të skedave. - Ka maskuar kodin e keqës dhe me ConfuserEx, e ka transformuar rezultatin me Donut dhe për më tepër ka fshehur dropper-in në base64 Gzip.
- Ka fituar privilegje të larta në domainin e viktimës dhe i ka përdorur ato për të kopjuar
keqsoftuerin e enkriptuar dhe detyrat e programuar në dosjen rrjetore SYSVOL të kontrolleve të domainit. - Ka ekzekutuar një skript PowerShell në pajisjet e domainit për të përhapur keqsoftuerin dhe për të regjistruar përparimin e sulmit në regjistrat në SYSVOL.
Nëse keni pyetje rreth këtij varianti të virusit të kërkesës për shpërblim, ose çdo tjetër hulumtim që është bërë nga ekipet tona të forenzikës dhe hetimeve të incidenteve të sigurisë IT, ose kërkoni ku gjithmonë përgjigjemi pyetjeve në kuadër të sesioneve të pyetjeve dhe përgjigjeve.
Burimi: habr.com
