

Kompania Amazon për lirimin përfundimtar — një shpërndarje e specializuar për ekzekutimin e kontejnerëve dhe menaxhimin efikas të tyre.
Bottlerocket (për rastin, kështu quhen raketat e vogla të bëra në shtëpi me barut tymi) — nuk është sistemi i parë operativ për kontejnerë, por ka shumë mundësi që do të marrë përhapje të gjerë për shkak të integrimit të parazgjedhur me shërbimet AWS. Edhe pse sistemi është fokusuar në re Amazon, kodi burimor i hapur lejon ndërtimin e saj kudo: lokal në server, në Raspberry Pi, në çdo re konkurrente dhe madje edhe në një mjedis pa kontejnerë.
Kjo është një zëvendësim i denjë për shpërndarjen CoreOS, e cila u varros nga Red Hat.
Në të vërtetë, departamenti i Amazon Web Services tashmë ka Amazon Linux, i cili sapo doli në versionin e dytë: kjo është një shpërndarje me përdorim të përgjithshëm të cilin mund ta ekzekutoni në një kontejner Docker ose me hipervizorët Linux KVM, Microsoft Hyper-V dhe VMware ESXi. Ka qenë optimizuar për punë në re AWS, por me daljen e Bottlerocket, të gjithë rekomandohet të bëjnë upgrade në sistemin e ri, i cili është më i sigurt, modern dhe konsumon më pak burime.
AWS njoftoi Bottlerocket . Menjëherë e pranoi se nuk është "Linux për kontejnerë" i parë, duke përmendur si burime frymëzimi CoreOS, Rancher OS dhe Project Atomic. Zhvilluesit shkruajtën se sistemi operativ është "rezultati i mësimeve që kemi nxjerrë gjatë një kohe të gjatë pune me shërbimet prodhuese në shkallë Amazon, dhe me përvojën që kemi marrë gjatë gjashtë viteve të fundit në lidhje me se si të ekzekutojmë kontejnerët."
Minimalizmi ekstrem
Linux është pastruar nga çdo gjë që nuk është e nevojshme për ekzekutimin e kontejnerëve. Një dizajn i tillë, sipas kompanisë, redukton sipërfaqen e sulmit.
Kjo do të thotë se në sistemin bazë instalohen më pak paketa, çka e bën më të lehtë mbështetje dhe përditësimin e sistemit operativ, si dhe ul probabilitetin e problemeve për shkak të varësive, duke ulur përdorimin e burimeve. Në parim, këtu gjithçka funksionon brenda kontejnerëve të veçantë, ndërsa sistemi bazë është pothuajse i zbrazët.
Amazon gjithashtu e ka hequr çdo shell dhe interpretor, duke eliminuar rrezikun e përdorimit të tyre ose rritjes aksidentale të privilegjeve nga përdoruesit. Në imazhin bazë, për shkak të minimalizmit dhe sigurisë, mungon shell-i i komandave, serveri SSH dhe gjuhët interpretuese si Python. Veglat për administratorin janë vendosur në një kontejner të veçantë të shërbimit, i cili është i çaktivizuar si parazgjedhje.
Menaxhimi i sistemit ofrohet në dy mënyra: nëpërmjet API-së dhe orkestrimit.
Në vend të menaxherit të paketave, i cili përditëson pjesë të veçanta të softuerit, Bottlerocket shkarkon një imazh të plotë të sistemit të skedarëve dhe ri-nis në të. Në rast dështimi të ngarkesës, automatikisht rikthehet, ndërsa dështimi i ngarkesës mund të nxisë rikthimin manual (komanda nëpërmjet API-së).
Korniza (The Update Framework) shkarkon përditësime në baza imazhesh në pjesët alternative ose 'të shkëputura'. Një sistem i dedikuar ndan dy pjesë të diskut, njëra prej të cilave përmban sistemin aktiv, ndërsa tjetra kopjon përditësimin. Ndërkohë, pjesa rrënjësore montohet në mënyrë vetëm për lexim, ndërsa pjesa /etc montohet me sistemin e skedarëve në memorje dhe rivendos gjendjen origjinale pas rinisjes. Modifikimi direkt i skedarëve të konfigurimit në /etc nuk mbështetet: për të ruajtur cilësimet, duhet të përdoret API ose të nxirret funksionaliteti në kontejnerë të veçantë.
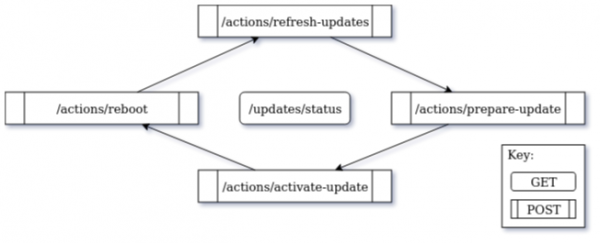
Skema e përditësimit nëpërmjet API-së
Siguria
Kontejnerët krijohen nga mekanizmat e brendshëm të bërthames Linux — cgroups, hapësirat emërore dhe seccomp, ndërsa si një sistem i kontrollit të aksesit, për të siguruar izolim shtesë, përdoret në mënyrë "të detyrueshme".
Si parazgjedhje janë përfshirë politika për ndarjen e burimeve midis kontejnerëve dhe bërthamës. Binarët janë të mbrojtur me flamuj, në mënyrë që përdoruesit apo programet të mos mund t'i ekzekutojnë. Dhe nëse dikush arrin në sistemin e skedarëve, Bottlerocket ofron një mjet për të verifikuar dhe ndjekur çdo ndryshim të bërë.
Modaliteti 'i ngarkesës së verifikuar' është realizuar përmes funksionit device-mapper-verity (), e cila kontrollon integritetin e seksionit rrënjës gjatë ngarkimit. AWS e përshkruan dm-verity si «një funksion i bërthamës Linux, i cili siguron kontrollin e integritetit për të parandaluar funksionimin e malware në OS, siç është ripërshkrimi i softuerit të sistemit të bazës».
Po ashtu, në sistem ka një filtër (extended BPF, ), i cili lejon zëvendësimin e modulëve të bërthamës me programe më të sigurta BPF për operacione sistemore me nivel të ulët.
Modeli i ekzekutimit
Caktuar nga përdoruesi
Kompilimi
Siguria
Mënyra e dështimit
Qasje në burime
Përdoruesi
një detyrë
po
çdo
të drejtat e përdoruesve
ndërprerje e ekzekutimit
thirrje sistemore, gabim
Bërthama
një detyrë
jo
statike
jo
panika e bërthamës
direkte
BPF
ngjarje
po
JIT, CO-RE
verifikimi, JIT
mesazh gabimi
asistentë të kufizuar
Dallimi i BPF nga kodi normal i nivelit të përdoruesit ose bërthamës,
AWS tha se Bottlerocket «zbarton një model operativ që përmirëson akoma më shumë sigurinë, duke penguar lidhjen me serverat prodhues me privilegje administratorësh», dhe «është e përshtatshme për sisteme të mëdha të shpërndara, ku kontrolli mbi çdo host të veçantë është i kufizuar».
Për administratorët e sistemeve është paraparë një kontejner administratori. Por AWS nuk mendon se admini do t’i duhet shpesh të punojë brenda Bottlerocket: «Aktiviteti i hyrjes në një instancë të veçantë Bottlerocket është i destinuar për operacione të pakta: mbështetje dhe zgjidhje të problemeve të avancuara», zhvilluesit.
Gjuha Rust
Mjetet e OS mbi bërthamë kryesisht shkruhen në Rust. Kjo gjuhë natyrshëm , si dhe .
Në ndërtimin për default aplikohen flamujt --enable-default-pie dhe --enable-default-ssp për aktivizimin e rastësisë së adresave të skedarëve ekzekutues (, PIE) dhe mbrojtjes nga mbingarkesa e grumbullit.
Për paketat në C/C++ gjithashtu aktivizohen flamujt -Wall, -Werror=format-security, -Wp,-D_FORTIFY_SOURCE=2, -Wp,-D_GLIBCXX_ASSERTIONS dhe -fstack-clash-protection.
Përveç Rust dhe C/C++, disa paketa janë shkruar në gjuhën Go.
Integrimi me shërbimet AWS
Dallimi nga sistemet operuese të ngjashme me konteiner është se Amazon e ka optimizuar Bottlerocket për të punuar në AWS dhe për integrim me shërbime të tjera të AWS.
Orkestratori më i njohur i kontejnerëve është Kubernetes, prandaj AWS ka wdjëdhur integrimin me shërbimin e saj të Enterprise Kubernetes (EKS). Mjetet për orkestrimin vijnë në një konteiner menaxhues të veçantë , i cili përfshihet si parazgjedhje dhe menaxhohet përmes API-së dhe AWS SSM Agent.
Do të jetë interesante të shohim nëse Bottlerocket do të arrijë sukses, duke marrë parasysh dështimin e disa iniciativave të ngjashme në të kaluarën. Për shembull, PhotonOS nga Vmware rezultoi e papërdorur, dhe RedHat bleu CoreOS dhe , i cili ishte konsideruar pionier në këtë fushë.
Integrimi i Bottlerocket në shërbimet AWS e bën këtë sistem unikal në llojin e tij. Ndoshta, kjo është arsyeja kryesore pse disa përdorues mund të preferojnë Bottlerocket ndaj shpërndarjeve të tjera, si CoreOS ose Alpine. Sistemi është projektuar në fillim për të punuar me EKS dhe ECS, por përsërisim, kjo nuk është e detyrueshme. Së pari, Bottlerocket mund të dhe të përdoret, për shembull, si një zgjidhje të hostuar. Së dyti, përdoruesit e EKS dhe ECS ende do të ruajnë mundësinë e zgjedhjes së OS.
Kodi burimor i Bottlerocket është publikuar në GitHub nën licencën Apache 2.0. Zhvilluesit tashmë .
SOF6
VDSina ofron . Mund të instalohet çdo sistem operativ, përfshirë nga imazhi juaj. Çdo server është i lidhur me një kanal interneti prej 500 Megabit dhe është i mbrojtur falas nga sulmet DDoS!
Burimi: habr.com
