

Në të kaluarën Ne kemi folur për Nemesida WAF Free — një mjet falas për mbrojtjen e faqeve të internetit dhe API-ve nga sulmet e hackereve, dhe në këtë rast kemi vendosur të japim një rishikim të skanerit të njohur të dobësive .
Skandimi i faqes për dobësi është një masë e nevojshme, e cila, në bashkëpunim me analizën e kodit burimor, lejon vlerësimin e nivelit të sigurisë nga kërcënimet e kompromentimit. Mund të kryhet skanimi i burimeve duke përdorur mjete të specializuara.
Nikto, W3af (i shkruar në Python 2.7, mbështetjeja për të ka mbaruar) ose Arachni (nuk mbështetet më që nga shkurt) — janë zgjidhjet më të njohura të disponueshme në segmentin falas. Sigurisht, ka edhe të tjera, si Wapiti, mbi të cilin kemi vendosur të fokusohemi.
Wapiti punon me llojet e mëposhtme të dobësive:
- zbrazja e skedarëve (lokale dhe të largëta, fopen, readfile);
- injeksione (PHP / JSP / ASP / injeksione SQL dhe injeksione XPath);
- XSS (skrimting ndërfaqe të kryqëzuara) (reflekse dhe permanente);
- zbulesa dhe ekzekutimi i komandave (eval (), system (), passtru ());
- injeksione CRLF (ndarja e përgjigjeve HTTP, fiksa e seancës);
- XXE (injeksion i entitetit të jashtëm XML);
- SSRF (falsifikimi i kërkesës në anën e serverit);
- përdorimi i skedarëve potencialisht të rrezikshëm të njohur (falë bazës së të dhënave Nikto);
- konfigurime të dobëta .htaccess që mund të kalohen;
- prania e skedarëve të kopjimit rezervë që zbulojnë informacion të ndjeshëm (zbrazja e kodit burimor);
- Shellshock;
- redirigjime të hapura;
- metoda të pazakonta HTTP që mund të lejohet (PUT).
Mundësitë:
- mbështetje për proxy HTTP, HTTPS dhe SOCKS5;
- autentikimi me metoda të ndryshme: Basic, Digest, Kerberos ose NTLM;
- mundësia për të kufizuar fushën e skanimit (domain, dosje, faqe, URL);
- fshirja automatike e njërit prej parametrave në URL;
- masa të shumta paraprake kundër rrethit të pafund të skanimit (shembuj: ifor, kufizimi i vlerave për parametrin);
- mundësia për të vendosur prioritet për shqyrtimin e URL-ve (edhe nëse nuk janë në fushën e skanimit);
- mundësia për të përjashtuar disa URL nga skanimi dhe sulmet (p.sh.: URL logout);
- importimi i skedarëve të cookie-së (marrja e tyre përmes mjetit wapiti-getcookie);
- mundësia për të aktivizuar / çaktivizuar verifikimin e certifikatave SSL;
- mundësia për të nxjerrë URL nga JavaScript (një interpreter shumë i thjeshtë JS);
- bashkëpunimi me HTML5;
- disa disa mënyra për të menaxhuar sjelljen dhe kufizimet e crawler-it;
- vendosja e kohës maksimale për procesin e skanimit;
- shtimi i disa titujve HTTP të personalizuar ose konfiguroja e User-Agent-it të personalizuar.
Karakteristika të tjera:
- krijimi i raporteve të dobësive në formate të ndryshme (HTML, XML, JSON, TXT);
- pezullimi dhe rinisja e skanimit ose sulmit (mekanizmi i sesionit duke përdorur databaza SQLite3);
- thekson në terminal për të identifikuar dobësinë;
- nivale të ndryshme të regjistrimit;
- një mënyrë e shpejtë dhe e lehtë për të aktivizuar / çaktivizuar modulat e sulmit.
Instalimi
Versioni aktual i Wapiti mund të instalohet në 2 mënyra:
- duke shkarkuar burimin nga zyrtarja dhe duke ekzekutuar skriptin e instalimit, pas instalimit të Python3;
- duke përdorur komandën pip3 install wapiti3.
Pas kësaj, Wapiti do të jetë gati për t'u përdorur.
Puna me mjetin
Për të demonstruar funksionimin e Wapiti, do të përdorim një platformë të përgatitur posaçërisht sites.vulns.pentestit.ru (burim i brendshëm), që përmban dobësi të ndryshme (Injection, XSS, LFI/RFI) dhe mangësi të tjera të aplikacioneve web.
Informacioni ofrohet ekskluzivisht për qëllime edukative. Mos shkelni ligjin!
Komanda bazë për të nisur skanerin:
# wapiti -u <target> <options>Në këtë mënyrë, ka një ndihmë mjaft të detajuar me një numër të madh opsionesh për nisjen, për shembull:
—scope — fusha e aplikimit
Nëse së bashku me URL-në për skanimin tregoni parametrin scope, mund të rregulloni fushën e skanimit të site-it, duke treguar si një faqe të veçantë ashtu edhe të gjitha faqet që mund të gjenden në site.
-s dhe -x — parametrat për shtimin ose heqjen e URL-ve të caktuara. Këto parametra janë të dobishëm kur duhet të shtoni ose hiqni një URL të caktuar në procesin e skanimit.
—skip — parametri i specifikuar me këtë çelës do të skanohet, por nuk do të sulmohet. E dobishme, nëse ka ndonjë parametrat të rrezikshëm që është më mirë të përjashtohen gjatë skanimit.
—verify-ssl — aktivizimi ose çaktivizimi i verifikimit të certifikatës.
Skaneri Wapiti është modular. Megjithatë, për të nisur module të veçanta nga ato që lidhen automatikisht gjatë punës së skaneri, duhet të përdorni çelësin -m dhe të renditni ato që nevojiten nëpërmjet presjes. Nëse çelësi nuk përdoret, të gjithë modulët do të jenë aktivë si parazgjedhje. Në variantin më të thjeshtë do të duket si më poshtë:
# wapiti -u http://sites.vulns.pentestit.ru/ -m sql,xss,xxeKy kyç përdorimi do të thotë se ne do të përdorim vetëm modulet SQL, XSS dhe XXE gjatë skanimit të objektivit. Përveç kësaj, është e mundur të filtrohet puna e modulit në varësi të metodës së kërkuar. Për shembull -m “xss: get, blindsql: post, xxe: post”. Në këtë rast, moduli xss do të aplikohet në kërkesat e dërguara me metodën GET, ndërsa moduli blibdsql do të përdoret për kërkesat POST dhe kështu me radhë. Për më tepër, nëse ndonjë modul që ishte përfshirë në listë nuk nevojitet gjatë skanimit ose punon shumë gjatë, duke shtypur kombinimin Ctrl+C mund të anashkaloni përdorimin e modulit aktual, duke zgjedhur pikën përkatëse në menunë interaktive.
Wapiti mbështet dërgimin e kërkesave përmes një proxy me ndihmën e çelësit -p dhe autentikimin në faqen e synuar përmes parametrave -a. Gjithashtu, mund të specifikoni llojin e autentikimit: Basiç, Digest, Kerberos dhe NTLM. Për dy të fundit, mund të nevojitet instalimi i moduleve shtesë. Përveç kësaj, është e mundur të vendosni çdo titull në kërkesa (përfshirë ndonjë User-Agent) dhe shumë gjëra të tjera.
Për të përdorur autentikimin, mund të përdorni mjetin wapiti-getcookie. Me ndihmën e tij, ne formojmë cookie, të cilat Wapiti do të përdorë gjatë skanimit. Formimi cookie realizohet me ndihmën e komandës:
# wapiti-getcookie -u http://sites.vulns.pentestit.ru/login.php -c cookie.jsonGjatë punës në modin interaktiv, përgjigjeni pyetjeve dhe jepni informacionin e nevojshëm si: emri i përdoruesit, fjalëkalimi dhe të tjera:
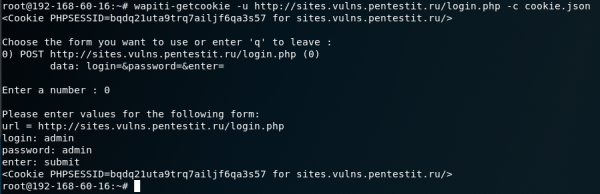
Në dalje marrim një skedar në formatin JSON. Një tjetër mundësi është të shtoni gjithë informacionin e nevojshëm përmes parametrave -d:
# wapiti-getcookie - http://sites.vulns.pentestit.ru/login.php -c cookie.json -d "username=admin&password=admin&enter=submit"Rezultati do të jetë i ngjashëm:
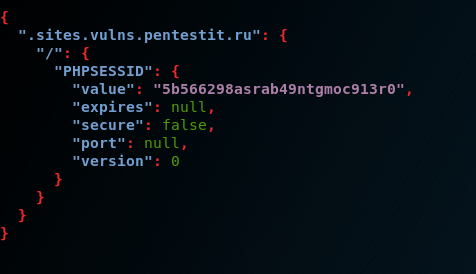
Duke shqyrtuar funksionalitetin kryesor të skanerit, kërkesa finale për kryerjen e testeve të aplikacionit web në rastin tonë ishte:
# wapiti --level 1 -u http://sites.vulns.pentestit.ru/ -f html -o /tmp/vulns.html -m all --color -с cookie.json --scope folder --flush-session -A 'Pentestit Scans' -p http://proxy.office.pentestit.ru:3128ku midis parametrave të tjerë:
--follow dhe -o — formati dhe rruga për ruajtjen e raportit;
-m — aktivizimi i të gjithë moduleve — nuk rekomandohet, pasi do të ndikojë në kohën e testimit dhe madhësinë e raportit;
—color — të theksojë dobësitë e gjetura në varësi të rëndësisë së tyre sipas versionit të vetë Wapiti;
-c — përdorimi i një skedari me cookie, të gjeneruar me ndihmën e wapiti-getcookie;
—scope — zgjedhja e objektivit për sulm. Duke zgjedhur opsionin folder do të skanohet dhe sulmohet çdo URL, duke filluar nga baza. URL bazë duhet të ketë një slash (pa emrin e skedarit);
—flush-session — lejon përsëritjen e skanimit, në të cilin nuk do të merren parasysh rezultatet e mëparshme;
-A — e vetja User-Agent;
-p — adresa e serverit proxy, nëse është e nevojshme.
Pak për raportin
Rezultati i skanimit paraqitet në formën e një raporti të detajuar për të gjitha dobësitë e gjetura në formatin e një faqe HTML, në një formë të kuptueshme dhe të lehtë për t'u perceptuar. Në raport do të përmenden kategori dhe numri i dobësive të gjetura, përshkrimi i tyre, kërkesat, komandat për curl dhe këshilla se si t'i mbyllni. Për lehtësinë e navigimit, do të shtohet një lidhje në titujt e kategorive, duke klikuar mbi të cilat mund të kaloni tek ajo:
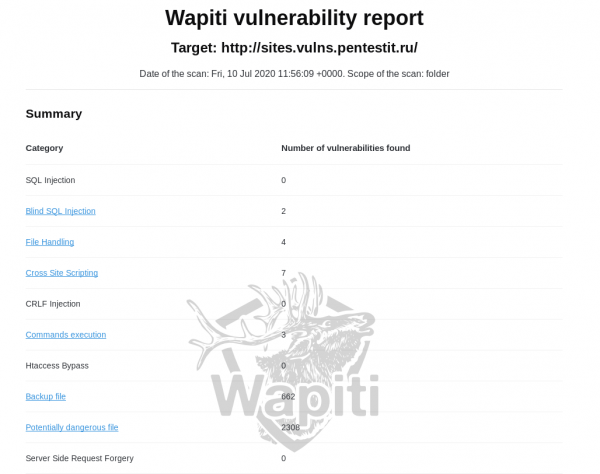
Një mangësi e konsiderueshme e raportit është mungesa e një harta të tillë të aplikacionit web, pa të cilën nuk do të jetë e qartë, nëse të gjitha adresat dhe parametrat janë analizuar. Gjithashtu, ekziston mundësia e rreziqeve të gabuara. Në rastin tonë, raporti përfshin 'skedarë backup' dhe 'skedarë potencialisht të rrezikshëm'. Numri i tyre nuk përputhet me realitetin, pasi skedarët e tillë nuk ishin në server:
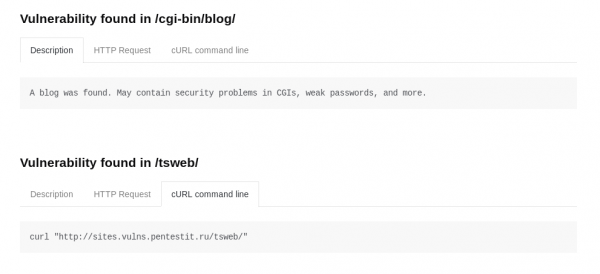
Ndoshta, modulët që funksionojnë gabim do të korrigjohen me kalimin e kohës. Një tjetër mangësi e raportit është mungesa e ngjyrave për dobësitë e gjetura (në përputhje me kriticitetin e tyre), ose të paktën ndarja e tyre sipas kategorive. E vetmja mënyrë që mund të kuptojmë për kriticitetin e dobësisë së gjetur është të aplikojmë parametrin —color në skanim dhe atëherë dobësitë e gjetura do të ngjyrosën me ngjyra të ndryshme:
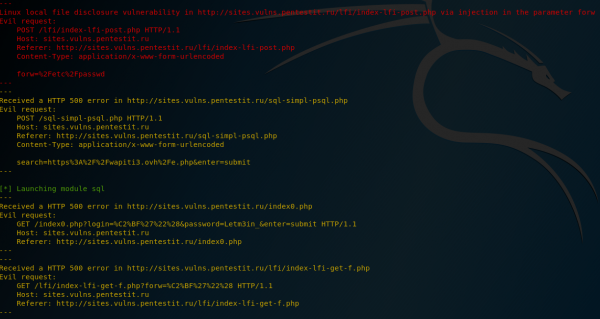
Por në vetë raportin një ngjyrosje e tillë nuk parashikohet.
Dobësitë
SQLi
Skandari u përball me pjesën e kërkimit të SQLi. Kur kërkohen dobësi SQL në faqet ku nuk kërkohet autentifikim, nuk ka probleme:
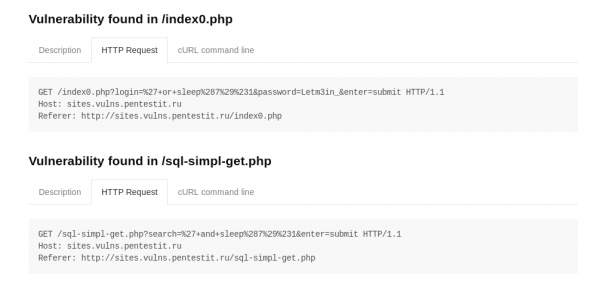
Nuk arritëm të gjejmë dobësinë në faqet që aksesohen vetëm pas autentifikimit, madje edhe me përdorimin e validit cookie, pasi me siguri pas autentifikimit të suksesshëm do të ndodhte "dalja e sesionit" dhe cookie do të bëheshin të pavlefshme. Nëse funksioni i deautentifikimit do të ishte realizuar në formën e një skenari të veçantë që merret me përpunimin e kësaj procedure, atëherë do të ishte e mundur ta përjashtojmë plotesisht atë me parametrin -x, duke parandaluar kështu aktivizimin e tij. Përndryshe, nuk do të jetë e mundur të përjashtohet përpunimi i tij. Kjo është një problem i mjetit në tërësi dhe jo i një moduli të caktuar, por për shkak të këtij detaji nuk arritëm të zbulojmë disa injeksione në zonën private të burimit.
XSS
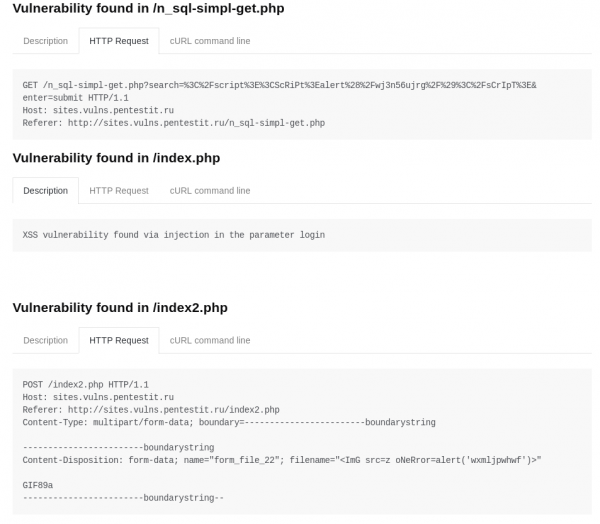
Me detyrën e caktuar, skaneri u përball me sukses dhe gjeti të gjitha dobësitë e përgatitura:
LFI/RFI
Skeneri zbuloi të gjitha vulnerabilitetet e instaluara:
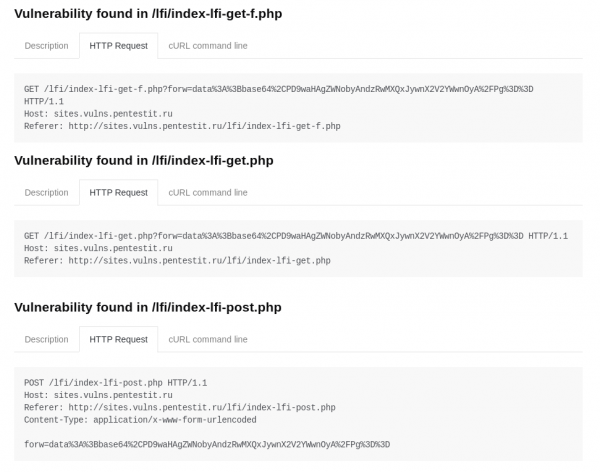
Në përgjithësi, pavarësisht rreziqeve false dhe humbjeve të vulnerabiliteteve, Wapiti, si një mjet falas, tregon rezultate mjaft të mira. Çfarëdo që të ndodhi, duhet të pranojmë se skeneri është mjaft i fuqishëm, fleksibël dhe shumëfunksional, dhe më e rëndësishmja — është falas, prandaj meriton përdorim, duke ndihmuar administratorët dhe zhvilluesit të marrin informacion bazë mbi gjendjen e sigurisë së aplikacionit web.
Qëndroni të shëndetshëm dhe të sigurt!
Burimi: habr.com
