

Disa ishin disa shembuj të organizimit të WiFi për korporata. Këtu do të përshkruaj se si e realizova një zgjidhje të tillë dhe problemet me të cilat u përballa gjatë lidhjes me pajisjet e ndryshme. Do të përdorim LDAP-in ekzistues me përdoruesit e regjistruar, do të ngremë FreeRadius dhe do të konfigurojmë WPA2-Enterprise në kontrolluesin Ubnt. Duket mjaft e thjeshtë. Të shohim…
Pak për metodat EAP
Para se të fillojmë realizimin e detyrës, duhet të përcaktojmë se cilën metodë autentikimi do të përdorim në zgjidhjen tonë.
Nga Wikipedia:
EAP — një kornizë autentikimi, e cila përdoret shpesh në rrjetet pa tel dhe lidhjet pikë-në-pikë. Formati u përshkrua për herë të parë në RFC 3748 dhe u azhurnua në RFC 5247.
EAP përdoret për zgjedhjen e metodës së autentikimit, transmetimin e çelësave dhe përpunimin e këtyre çelësave nga modulet e lidhura të quajtura metodat EAP. Ka shumë metoda EAP, disa të përkufizuara së bashku me vetë EAP-in dhe disa të lëshuara nga prodhues të veçantë. EAP nuk përcakton nivelin kanalesh, ai thjesht përcakton formatin e mesazheve. Çdo protokoll që përdor EAP ka protokollin e vet të inkapsulimit të mesazheve EAP.
Metodat vetë:
- LEAP — një protokoll pronësor, i zhvilluar nga CISCO. Janë gjetur vulnerabilitete. Aktualisht nuk rekomandohet të përdoret.
- EAP-TLS — një protokoll i mbështetur mirë nga ofruesit e lidhjeve pa tel. Është një protokoll i sigurt, pasi është pasues i standardeve SSL. Konfigurimi i klientit është mjaft i komplikuar. Kërkohet një certifikat klienti përveç fjalëkalimit. Mbështetet në shumë sisteme.
- EAP-TTLS — mbështetet gjerësisht në shumë sisteme, ofron siguri të mirë, duke përdorur certifikata PKI vetëm në serverin e autentikimit.
- EAP-MD5 — një standard tjetër i hapur. Ofron siguri minimale. I ndjeshëm, nuk mbështet autentikimin e ndërsjellë dhe gjenerimin e çelësave.
- EAP-IKEv2 — e bazuar në Protokollin e Këmbimit të Çelësit të Internetit versioni 2. Siguron autentikimin e ndërsjellë dhe krijimin e çelësit të seancës midis klientit dhe serverit.
- PEAP — një zgjidhje e përbashkët nga CISCO, Microsoft dhe RSA Security si një standard i hapur. Disponohet gjerësisht në produkte, ofron siguri shumë të mirë. Është i ngjashëm me EAP-TTLS, duke kërkuar vetëm certifikatën në anën e serverit.
- PEAPv0/EAP-MSCHAPv2 — pas EAP-TLS, ky është standardi i dytë më i përdorur në botë. Përdor lidhjen klient-server në Microsoft, Cisco, Apple, Linux
- PEAPv1/EAP-GTC — krijuar nga Cisco si një alternativë ndaj PEAPv0/EAP-MSCHAPv2. Nuk mbron të dhënat e autentikimit në asnjë rast. Nuk mbështetet në Windows OS
- EAP-FAST — një metodë e zhvilluar nga Cisco për të adresuar disavantazhet e LEAP. Përdor Credential të Mbrojtur të Qasjes (PAC). Plotësisht e papërfunduar
Pavarësisht këtij diversiteti, zgjedhja nuk është kaq e madhe. Metoda e autentikimit kërkonte: siguri të mirë, mbështetje në të gjithë pajisjet (Windows 10, macOS, Linux, Android, iOS) dhe, në thelb, sa më e thjeshtë aq më mirë. Prandaj, zgjedhja ra mbi EAP-TTLS në lidhje me protokollin PAP.
Mund të lindë pyetja — Pse të përdorim PAP? Ajo transmeton fjalëkalimet në formë të hapur?
Po, është e vërtetë. Komunikimi midis FreeRadius dhe FreeIPA do të kalojë pikërisht kështu. Në modin debug mund të ndjekim sesi dërgohen username dhe password. Dhe le të dërgohen, vetëm se ju keni akses në serverin FreeRadius.
Për më shumë informacion në lidhje me funksionimin e EAP-TTLS, mund të lexoni
FreeRADIUS
Do të ngremë FreeRadius në CentOS 7.6. Nuk ka asgjë të komplikuar, e instalojmë në mënyrën normale.
yum install freeradius freeradius-utils freeradius-ldap -yNga paketat instalohet versioni 3.0.13. Të fundit mund ta merrni këtu
Pasi kjo, FreeRadius tashmë është në punë. Mund të shkruani në /etc/raddb/users duke shkëmbyer komentin për rreshtin
steve Cleartext-Password := "testing"Nisni serverin në modin debug
freeradius -XDhe bëjmë një lidhje provuese me localhost
radtest steve testing 127.0.0.1 1812 testing123Mora përgjigjen Received Access-Accept Id 115 from 127.0.0.1:1812 to 127.0.0.1:56081 length 20, kështu që gjithçka është në rregull. Shkela më tej.
Lidhim modul ldap.
ln -s /etc/raddb/mods-available/ldap /etc/raddb/mods-enabled/ldapDhe menjëherë do ta ndryshojmë atë. Na nevojitet që FreeRadius të mund të qaset në FreeIPA
mods-enabled/ldap
ldap {
server="ldap://ldap.server.com"
port=636
start_tls=yes
identity="uid=admin,cn=users,dc=server,dc=com"
password=**********
base_dn="cn=users,dc=server,dc=com"
set_auth_type=yes
...
user {
base_dn="${..base_dn}"
filter="(uid=%{%{Stripped-User-Name}:-%{User-Name}})"
}
...
Rinisni serverin radius dhe kontrolloni sinkronizimin e përdoruesve LDAP:
radtest user_ldap password_ldap localhost 1812 testing123 Redaktoni eap në mods-enabled/eap
Këtu do të shtojmë dy instanca të eap. Ato do të ndryshojnë vetëm në certifikatat dhe çelësat. Pak më poshtë do të shpjegoj, pse ashtu.
mods-enabled/eap
eap eap-client {                                                                                                                                                                                                                           default_eap_type = ttls                                                                                                                                                                                                                 timer_expire = 60                                                                                                                                                                                                                       ignore_unknown_eap_types = no                                                                                                                                                                                                          cisco_accounting_username_bug = no                                                                                                                                                                                                      max_sessions = ${max_requests}
           tls-config tls-common {
           private_key_file = ${certdir}/fisrt.key
           certificate_file = ${certdir}/first.crt
           dh_file = ${certdir}/dh
           ca_path = ${cadir}
           cipher_list = "HIGH"
           cipher_server_preference = no
           ecdh_curve = "prime256v1"
           check_crl = no
           }

           ttls {
           tls = tls-common
           default_eap_type = md5
           copy_request_to_tunnel = no
           use_tunneled_reply = yes
           virtual_server = "inner-tunnel"
           }
}
eap eap-guest {
default_eap_type = ttls                                                                                                                                                                                                                 timer_expire = 60                                                                                                                                                                                                                       ignore_unknown_eap_types = no                                                                                                                                                                                                          cisco_accounting_username_bug = no                                                                                                                                                                                                      max_sessions = ${max_requests}
           tls-config tls-common {
           private_key_passwotd=blablabla
           private_key_file = ${certdir}/server.key
           certificate_file = ${certdir}/server.crt
           dh_file = ${certdir}/dh
           ca_path = ${cadir}
           cipher_list = "HIGH"
           cipher_server_preference = no
           ecdh_curve = "prime256v1"
           check_crl = no
           }

           ttls {
           tls = tls-common
           default_eap_type = md5
           copy_request_to_tunnel = no
           use_tunneled_reply = yes
           virtual_server = "inner-tunnel"
           }
}
Pastaj redaktoni site-enabled/default. Na interesojnë seksionet authorize dhe authenticate.
site-enabled/default
authorize {
  filter_username
  preprocess
  if (&User-Name == "guest") {
   eap-guest {
       ok = return
   }
  }
  elsif (&User-Name == "client") {
    eap-client {
       ok = return
    }
  }
  else {
    eap-guest {
       ok = return
    }
  }
  ldap
  if ((ok || updated) && User-Password) {
    update {
        control:Auth-Type := ldap
    }
  }
  expiration
  logintime
  pap
  }

authenticate {
  Auth-Type LDAP {
    ldap
  }
  Auth-Type eap-guest {
    eap-guest
  }
  Auth-Type eap-client {
    eap-client
  }
  pap
}
Në seksionin authorize hiqni të gjitha modulet që nuk na duhen. Lëni vetëm ldap. Shtoni verifikimin e klientit sipas username. Pikërisht për këtë e kemi shtuar më lart dy ekzemplarë eap.
Multi EAPÇështja është se duke lidhur disa pajisje do të përdorim certifikatat sistemike dhe do të tregojmë domenin. Ne kemi një certifikatë dhe çelës nga një qendër besimi. Personalish mendoj se kjo procedurë lidhjeje është më e thjeshtë se sa të dërgojmë një certifikatë të vetë-nënshkruar në çdo pajisje. Por edhe pa certifikatat e vetë-nënshkruara nuk kemi mundur të shkojmë pa to. Pajisjet Samsung dhe Android <= 6 nuk dinë të përdorin certifikata sistemike. Prandaj për ta krijojmë një ekzemplar të veçantë eap-guest me certifikata të vetë-nënshkruara. Për të gjitha pajisjet e tjera do të përdorim eap-client me certifikat të besueshme. User-Name përcaktohet nga fusha Anonymous gjatë lidhjes së pajisjes. Lejohet të përdoren vetëm 3 vlera: Guest, Client dhe fusha e zbrazët. Të gjitha të tjera janë hedhur poshtë. Kjo konfigurohet në politika. Do jap një shembull pak më vonë.
Do të redaktojmë seksionet authorize dhe authenticate në site-enabled/inner-tunnel
site-enabled/inner-tunnel
authorize {
  filter_username
  filter_inner_identity
  update control {
   &Proxy-To-Realm := LOCAL
  }
  ldap
  if ((ok || updated) && User-Password) {
    update {
        control:Auth-Type := ldap
    }
  }
  expiration
  digest
  logintime
  pap
  }

authenticate {
  Auth-Type eap-guest {
    eap-guest
  }
  Auth-Type eap-client {
    eap-client
  }
  Auth-Type PAP {
    pap
  }
  ldap
}
Më pas duhet të specifikojmë në politika se cilët emra mund të përdoren për hyrjen anonime. Redaktoni policy.d/filter.
Duhet të gjeni rreshtat të ngjashëm me këtë:
if (&outer.request:User-Name !~ /^(anon|@)/) {
  update request {
    Module-Failure-Message = "User-Name is not anonymized"
  }
  reject
}
Dhe më poshtë në elsif shtoni vlerat e nevojshme:
elsif (&outer.request:User-Name !~ /^(guest|client|@)/) {
  update request {
    Module-Failure-Message = "User-Name is not anonymized"
  }
  reject
}
Tani duhet të kalojmë në drejtorinë certs. Këtu duhet të vendosim çelësin dhe certifikatën nga qendra e besueshme e certifikimit që e kemi tashmë dhe duhet të gjenerojmë certifikata të vetë-nënshkruara për eap-guest.
Modifikoni parametrat në skedarin ca.cnf.
ca.cnf
...
default_days = 3650
default_md = sha256
...
input_password = blablabla
output_password = blablabla
...
countryName = RU
stateOrProvinceNmae = Shteti
localityNmae = Qyteti
organizationName = NONAME
emailAddress = admin@admin.ru
commonName = "CA FreeRadius"
Vlera të tilla shkruhen gjithashtu në skedarin server.cnf. Ndryshojmë vetëm
commonName:
server.cnf
...
default_days = 3650
default_md = sha256
...
input_password = blablabla
output_password = blablabla
...
countryName = RU
stateOrProvinceNmae = Shteti
localityNmae = Qyteti
organizationName = NONAME
emailAddress = admin@admin.ru
commonName = "Server Certificate FreeRadius"
Krijojmë:
makeGati. Të marrë server.crt dhe server.key janë shkruar më lart në eap-guest.
Dhe më në fund, do të shtojmë pikat tona të qasjes në skedarin client.conf. Kam 7 prej tyre. Për të mos shtuar çdo pikë veç e veç, do të shkruajmë vetëm rrjetin ku ndodhen ato (pikat e qasjes ndodhen në një VLAN të veçantë).
client APs {
ipaddr = 192.168.100.0/24
password = password_AP
}
Kontrolluesi Ubiquiti
Në kontrollues krijojmë një rrjet të veçantë. Le të jetë 192.168.2.0/24
Shkojmë në cilësimet -> profili. Krijojmë një të ri:
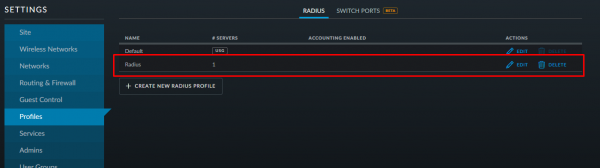
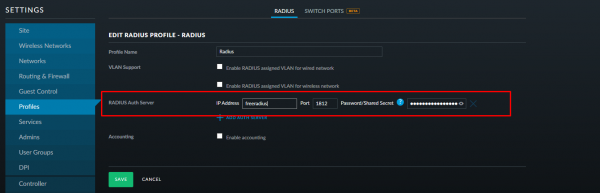
Shkruajmë adresën dhe portin e serverit radius dhe fjalëkalimin që kemi shkruar në skedarin clients.conf:
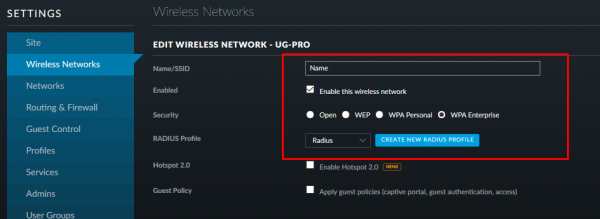
Krijojmë një emër të ri për rrjetin wireless. Si metodë autentifikimi zgjedhim WPA-EAP (Enterprise) dhe specifikojmë profilin radius të krijuar:
Gjithçka ruajmë, e aplikojmë dhe shkojmë më tej.
Konfigurimi i klientëve
Të nisim me gjënë më të vështirë!
Windows 10
Vështirësia është se Windows ende nuk di të lidhet me WiFi-në korporative përmes domain-it. Prandaj duhet të hedhim manualisht certifikatën tonë në depozitat e certifikatave të besuara. Këtu mund të përdorim si certifikata të vetë-nënshkruara ashtu edhe nga qendra e certifikimit. Unë do të përdor të dytën.
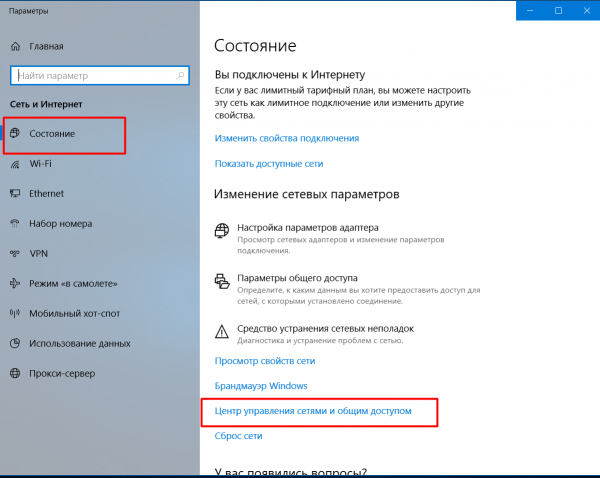
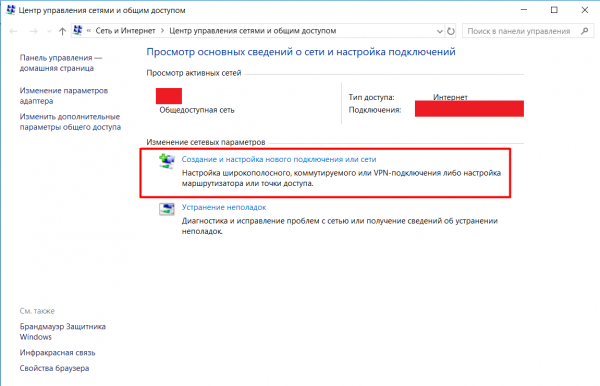
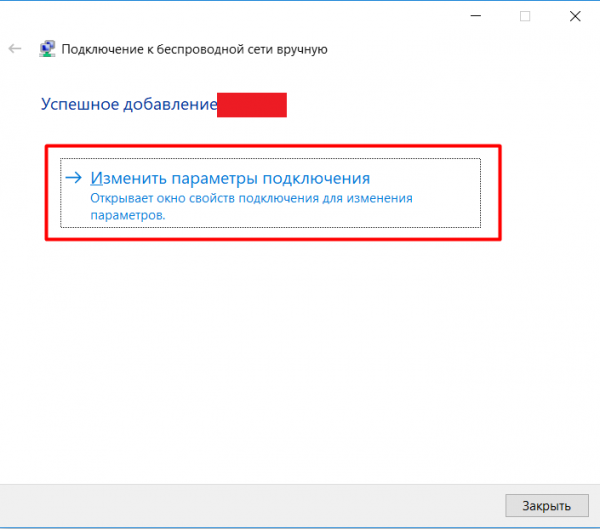
Më pas, duhet të krijojmë një lidhje të re. Për këtë shkojmë në cilësimet e rrjetit dhe Internetit -> Qendra e menaxhimit të rrjeteve dhe ndarjes së përgjithshme -> Krijimi dhe konfigurimi i një lidhjeje të re ose rrjeti:
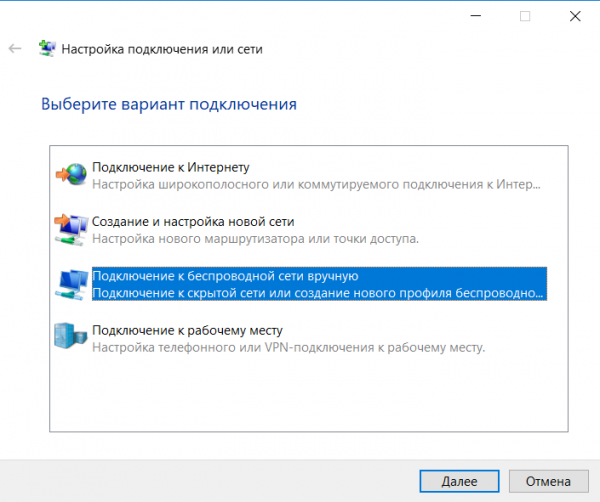
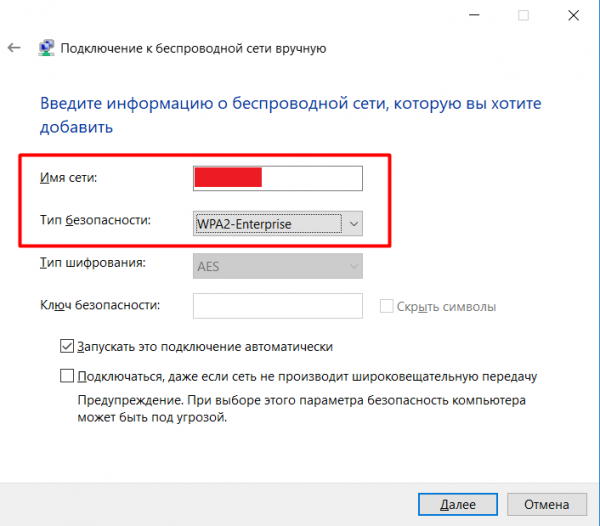
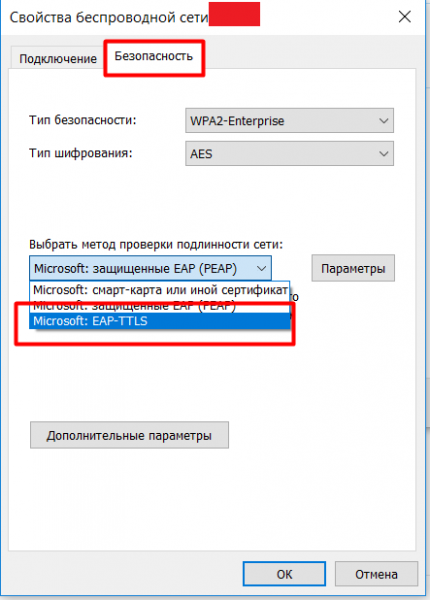
Manualisht shkruajmë emrin e rrjetit dhe ndryshojmë tipin e sigurisë. Pas kësaj klikojmë në ndrysho parametrat e lidhjes dhe në tab-in Siguria zgjedhim verifikimin e autentikimit të rrjetit — EAP-TTLS.
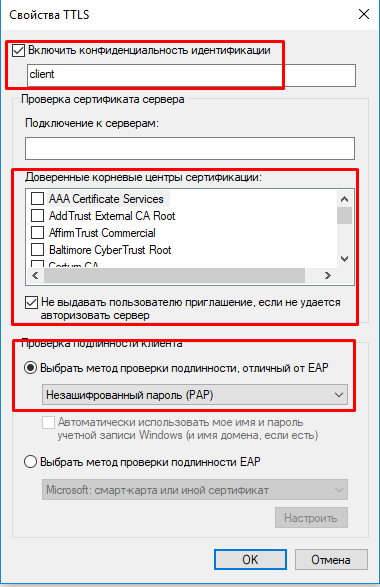
Shkkojmë në parametrat, shkruajmë privatësinë e autentikimit — client. Si qendrën e besuar të certifikimit zgjedhim certifikatën që kemi shtuar, vendosim zogun "Mos kërko përdoruesit të autorizohet nëse serveri nuk autorizohet" dhe metodën e verifikimit zgjedhim — fjalëkalim të paenkriptuar (PAP).
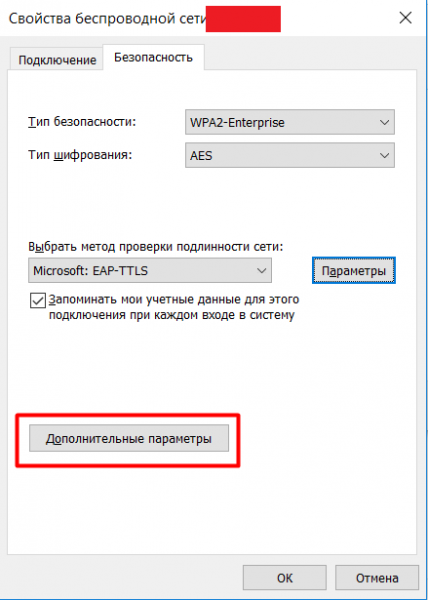
Më pas kalojmë te parametrat shtesë, vendosim shenjën në "Specifikoni modin e verifikimit të autenticitetit". Zgjedhim opsionin "Verifikimi i përdoruesit" dhe klikojmë në ruaj të dhënat e identifikimit. Këtu duhet të shkruajmë username_ldap dhe password_ldap
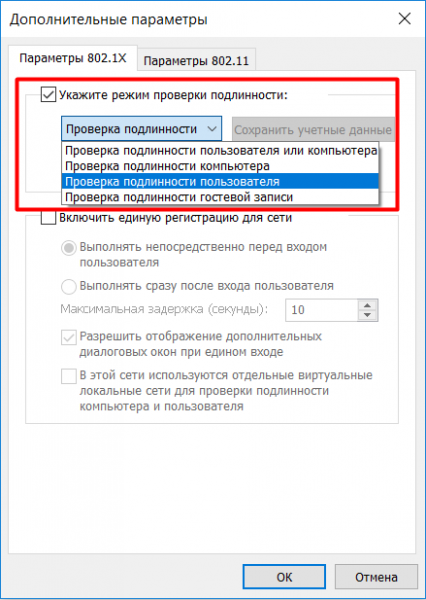
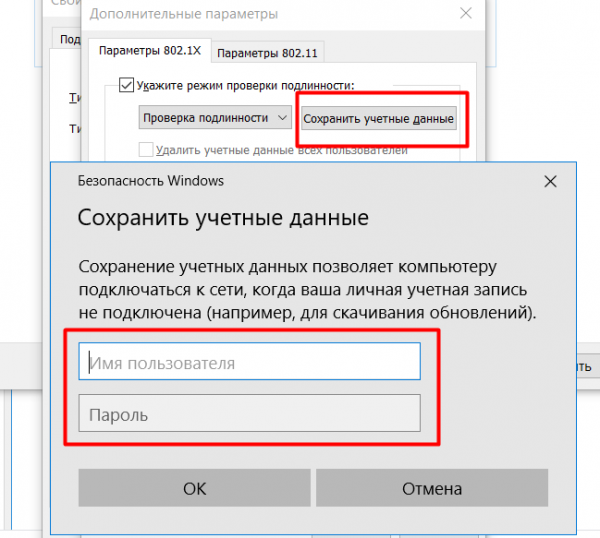
Të gjitha i ruajmë, i aplikojmë, mbyllim. Mund të lidhemi me rrjetin e ri.
Linux
E kam provuar në Ubuntu 18.04, 18.10, Fedora 29, 30.
Së pari, shkarkojmë certifikatin. Nuk e gjeta në Linux nëse ka mundësi të përdoren certifikatat sistemike dhe a ka ndonjë depozitë të tillë.
Do të lidhemi përmes domainit. Prandaj, na nevojitet certifikati i institucioneve të besueshmërisë, nga i cili kemi blerë certifikatin tonë.
Të gjithë lidhjet bëhen në një dritare. Zgjedhim rrjetin tonë:
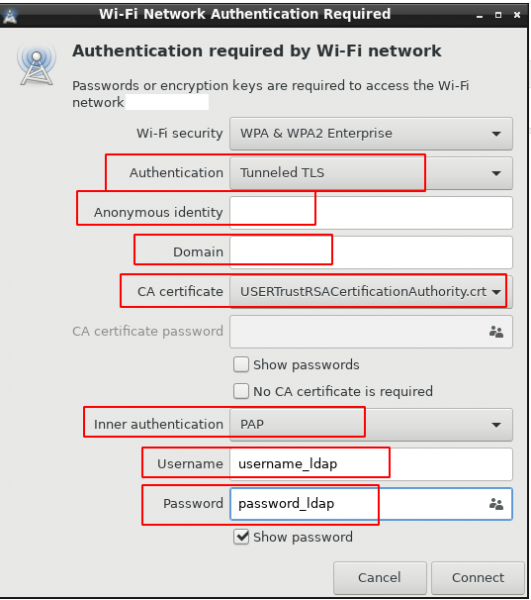
anonymous — klienti
domain — domeni, për të cilin është lëshuar certifikati
Android
non-Samsung
Që nga versioni 7, gjatë lidhjes WiFi, mund të përdoren certifikatat sistemike, duke specifikuar vetëm domenin:
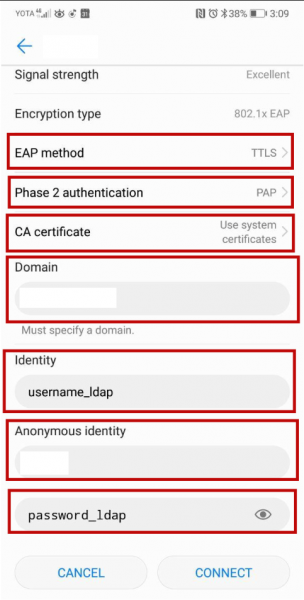
domain — domeni, për të cilin është lëshuar certifikati
anonymous — klienti
Samsung
Siç e përmenda më sipër, pajisjet Samsung nuk mund të përdorin certifikatat sistemike gjatë lidhjes WiFi, dhe nuk kanë mundësi të lidhen përmes domenit. Prandaj, duhet t'i shtojmë dorazi certifikatin rrënjësor të institucionit të certifikimit (ca.pem, e marrim në serverin Radius). Këtu do të përdorim një certifikatë të vetë-nënshkruar.
Shkarkojmë certifikatin në pajisjen tonë dhe e instalojmë atë.
Instalimi i certifikatës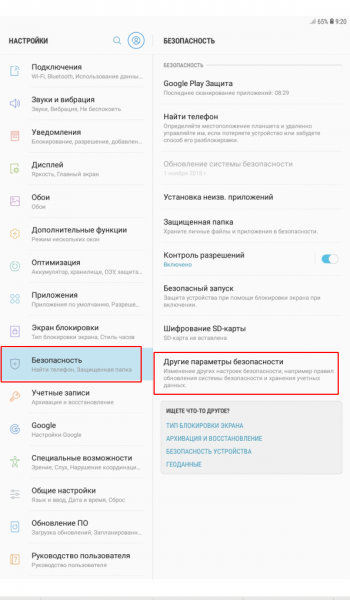
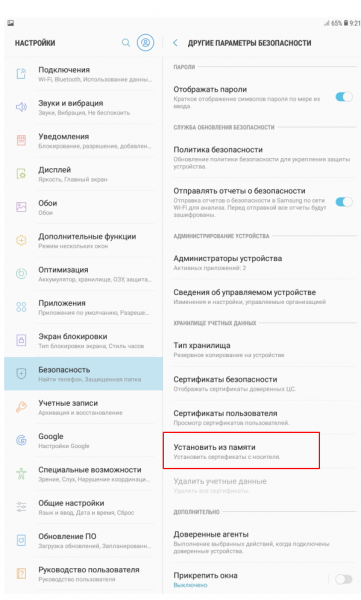
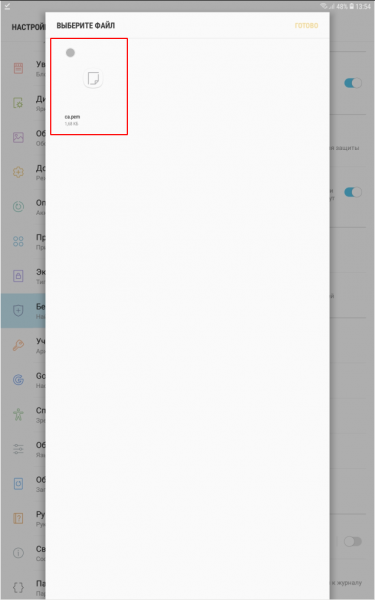
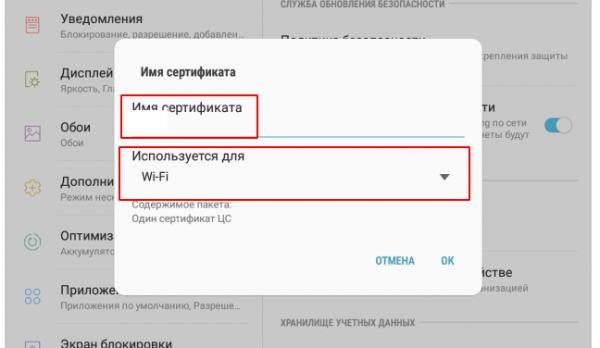
Gjatë kësaj, do të kemi nevojë të vendosim një vizatim për të zhbllokuar ekranin, një PIN ose fjalëkalim, nëse nuk është vendosur ende:
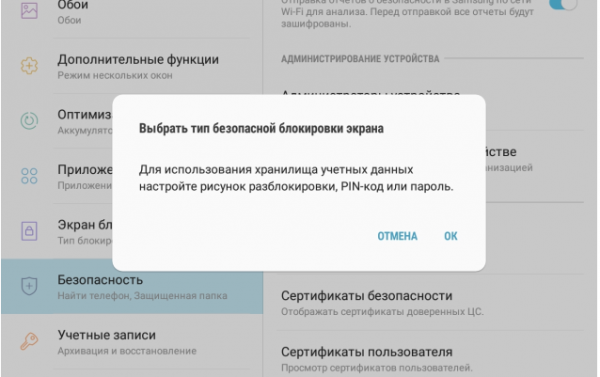
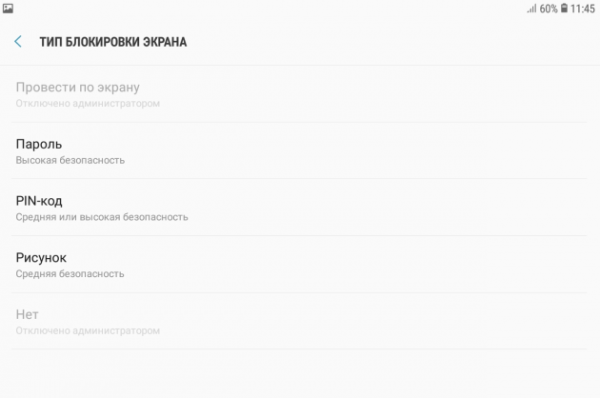
Të tregoj një variant të komplikuar të instalimit të certifikatës. Në shumicën e pajisjeve, mjafton thjesht të klikoni mbi certifikatën e shkarkuar.
Kur certifikata është instaluar, mund të kaloni te lidhja:
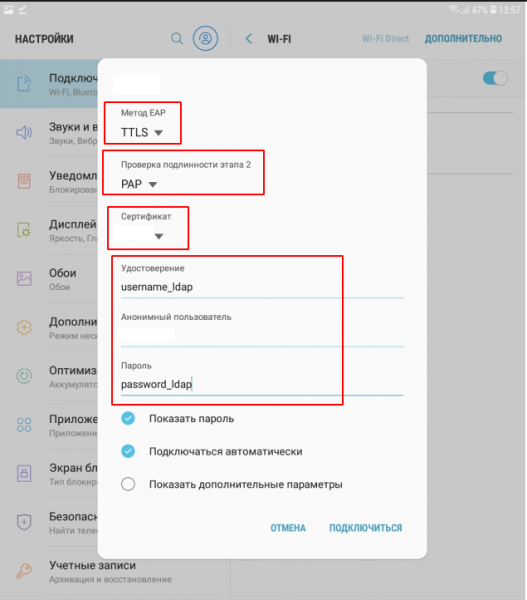
certifikata — specifikoni atë që kemi instaluar
përdorues anonim — guest
macOS
Pajisjet Apple në kutinë mund të lidhen vetëm me EAP-TLS, por gjithsesi duhet t'u dërgoni atyre certifikatën. Për të specifikuar një metodë tjetër lidhjeje, duhet të përdorni Apple Configurator 2. Në përputhje, duhet të shkarkoni atë në Mac, të krijoni një profil të ri dhe të shtoni të gjitha konfigurimet e nevojshme WiFi.
Apple Configurator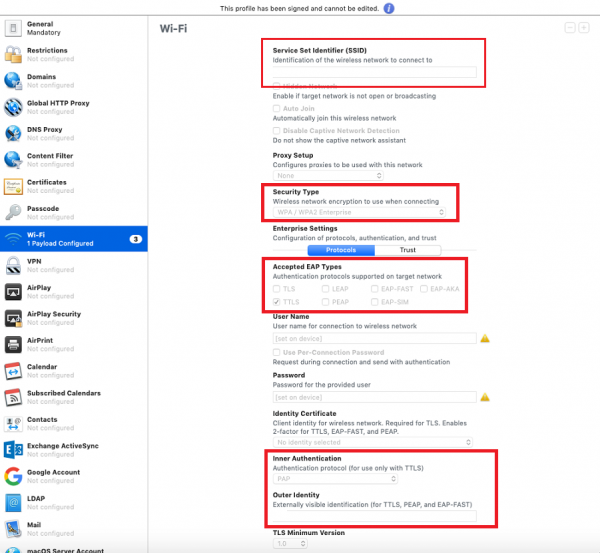
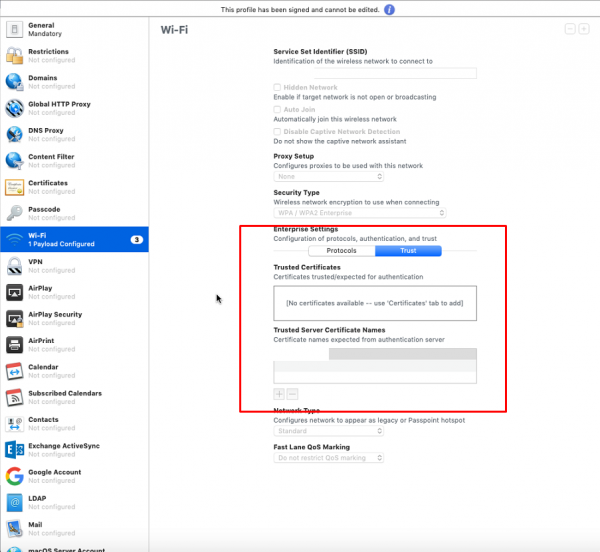
Këtu specifikoni emrin e rrjetit tuaj
Lloji i Sigurisë — WPA2 Enterprise
Llojet e pranuara EAP — TTLS
Emri i Përdoruesit dhe Fjalëkalimi — i lëmë bosh
Autentikimi i Brendshëm — PAP
Identiteti i Jashtëm — klient
Tabi Trust. Këtu specifikoni domenin tonë
E gjithë. Profili mund të ruhet, të nënshkruhet dhe të shpërndahet në pajisje
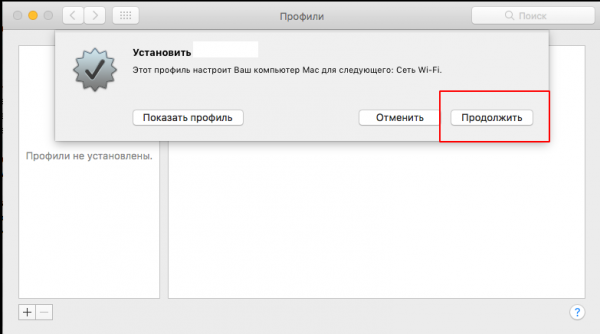
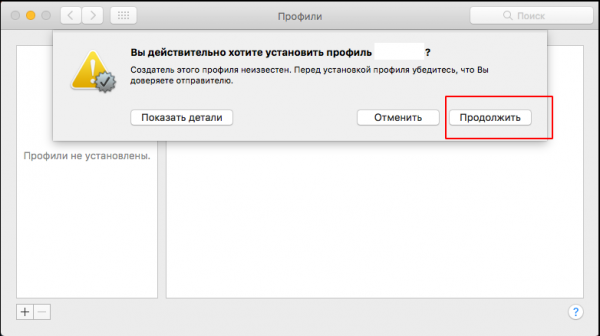
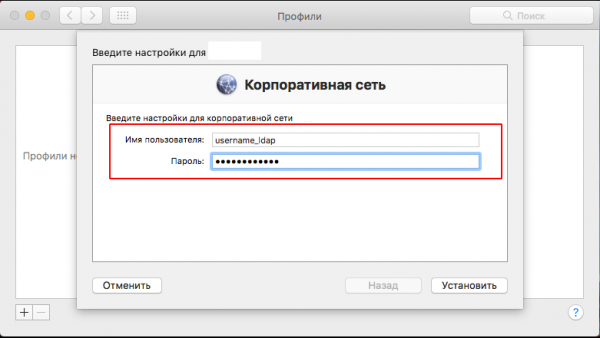
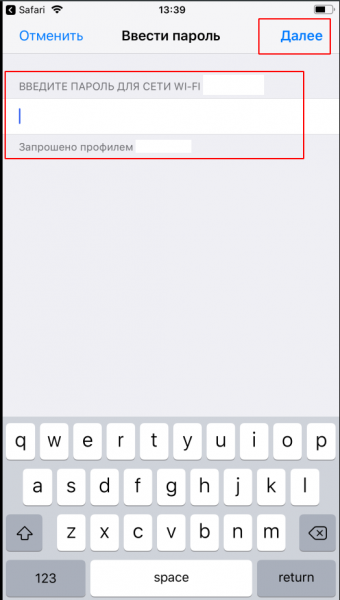
Pasi që profili të jetë gati, duhet ta shkarkoni në Mac dhe ta instaloni. Gjatë procesit të instalimit, do të duhet të jepni username_ldap dhe password_ldap të përdoruesit:
iOS
Procesi është i ngjashëm me macOS. Duhet të përdorni profilin (mund ta përdorni të njëjtin si për macOS. Si të krijoni një profil në Apple Configurator, shihni më sipër).
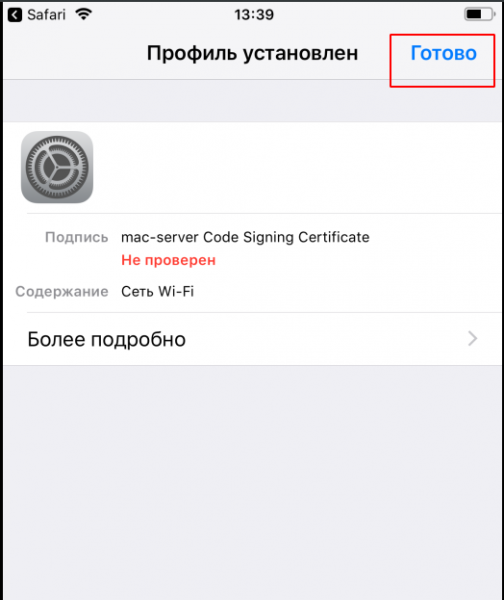
Shkarkoni profilin, instaloni, futur të dhënat e akountit, lidheni:
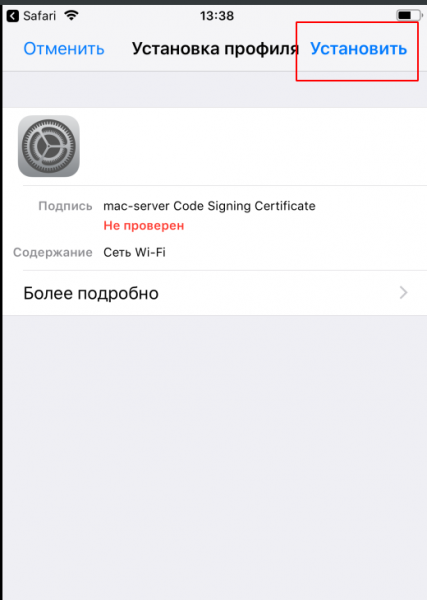
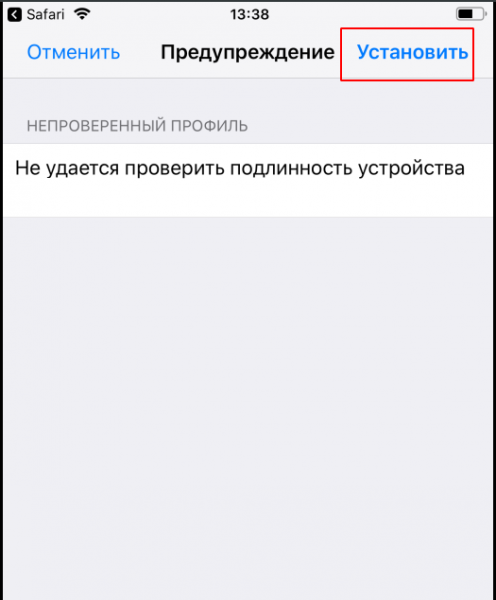
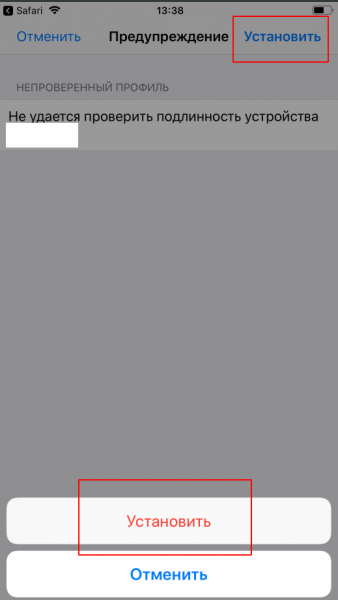
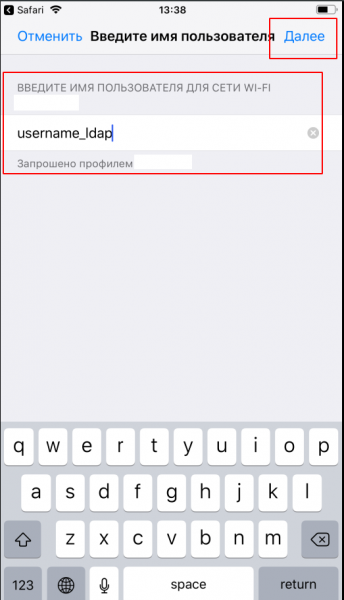
Këtu është gjithçka. Ne kemi konfiguruar serverin RADIUS, e kemi sinkronizuar me FreeIPA dhe i kemi treguar pikave të qasjes Ubiquiti të përdorin WPA2-EAP.
Pyetje të mundshme
P: si të transmetoj profilin / certifikatën te punonjësi?
P: Të gjitha certifikatat / profilet i ruaj në FTP me qasje përmes uebit. Kam ngritur një rrjet mysafir me kufizim në shpejtësi dhe qasje vetëm në internet, përveç FTP.
Autentikimi qëndron 2 ditë, pas së cilës ri-setohet dhe klienti mbetet pa internet. Pra, kur punonjësi dëshiron të lidhet me WiFi, së pari ai lidhet me rrjetin mysafir, hyn në FTP, shkarkon certifikatën ose profilin që i nevojitet, i instalon ato, dhe pastaj mund të lidhet me rrjetin korporativ.
P: pse nuk ta përdorim skemën me MSCHAPv2? ajo është më e sigurt!
P: së pari, një skemë e tillë funksionon mirë në NPS (Windows Network Policy System), në implementimin tonë është e nevojshme të konfigurohet shtesë LDAP (FreeIpa) dhe të ruajmë hash-të e fjalëkalimeve në server. Nuk është e dëshirueshme të bëhen konfigurations të tjera, pasi kjo mund të sjellë probleme të ndryshme sinkronizimi të përdoruesve. Së dyti, hashi përbëhet nga MD4, kështu që kjo nuk e rrit ndjeshëm sigurinë.
P: a mund të autorizohen pajisjet sipas adresave MAC?
P: JO, kjo nuk është e sigurt, një sulmues mund të manipulojë adresat MAC, dhe për më tepër, autorizimi sipas adresave MAC nuk mbështetet në shumë pajisje.
P: përse të përdorim të gjitha këto certifikata? mund të lidhemi edhe pa to.
P: Certifikatat përdoren për të autorizuar serverin. Pra, pajisja gjatë lidhjes kontrollon nëse është ky serveri që mund të besohet apo jo. Nëse po, autentikimi vazhdon më tej; nëse jo, lidhja mbyllet. Mund të lidhesh pa certifikata, por nëse një sulmues ose fqinj ngrit një server radius dhe një pikë qasjeje me emrin e njëjtë si i yni, ai mund të kapë lehtësisht akreditimet e përdoruesit (mos harroni, sepse ato dërgohen në mënyrë të hapur). Kur përdoret një certifikatë, armiku do të shohë në log-et e tij vetëm emrin tonë të shpikur të përdoruesit — guest ose client dhe një gabim të tipit — Unknown CA Certificate.
pak më shumë për macOSZakonisht, në macOS, riparimi i sistemit bëhet nëpërmjet internetit. Në modalitetin e rikuperimit, Mac-u duhet të lidhet me WiFi, dhe këtu nuk do të funksionojë as WiFi ynë korporativ, as rrjeti i mysafirëve. Personalish, ngrita një rrjet tjetër, të zakonshëm me WPA2-PSK, të fshehur, vetëm për operacione teknike. Ose gjithashtu mund të krijosh paraprakisht një USB bootable me sistemin. Por nëse Mac-u është pas vitit 2015, do të duhet të gjesh një adaptues për këtë USB.)
Burimi: habr.com
