

Sot vazhdojmë tregimin për mënyrën se si ne, së bashku me djemtë nga Universitetei Innopolis, zhvillojmë teknologjinë Active Restore, për të lejuar përdoruesit të fillojnë sa më shpejt të jetë e mundur punën në makinën e tij pas një dështimi. Do të flasim për aplikacionet native të Windows, duke përfshirë karakteristikat e krijimit dhe ekzekutimit të tyre. Nën këtë titull – pak rreth projektit tonë dhe një udhëzues praktik se si të shkruani aplikacione native.
Në postimet e kaluara, ne tashmë kemi folur se çfarë është , dhe se si studentët nga Innopolis po zhvillojnë . Sot dua të ndalem te aplikacionet native, deri në nivelin që ne dëshirojmë ta "thellojmë" shërbimin tonë të rikthimit aktiv. Nëse gjithçka shkon mirë, atëherë ne do të mund:
- Të nisim shërbimin shumë më herët
- Të lidhemi me cloud-in ku ruhet backup-i shumë më herët
- Të kuptojmë shumë më herët në cilin modalitet ndodhet sistemi – ngarkimi normal apo rikthimi
- Të rikthejmë shumë më pak skedarë paraprakisht
- Të lejojmë përdoruesin të fillojë punën akoma më shpejt.
Çfarë është në të vërtetë një aplikacion native?
Për të përgjigjur këtë pyetje, le të shikojmë sekuencën e thirrjeve që bën sistemi, për shembull, nëse një programues përpiqet të krijojë një skedar në aplikacionin e tij.
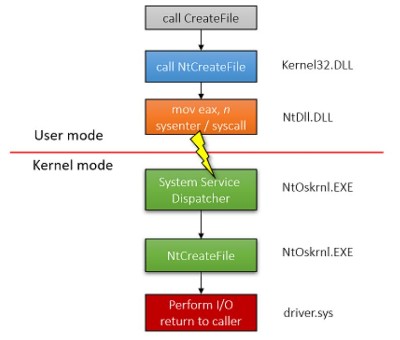
Pavel Yosifovich — Programimi i Kernel-it të Windows (2019)
Programuesi përdor funksionin , i cili është shpallur në skedarin e titullit fileapi.h dhe është realizuar në Kernel32.dll. Megjithatë, vetë kjo funksion nuk merret me krijimin e skedarit, ajo vetëm kontrollon argumentet në hyrje dhe thërret funksionin (prefiksi Nt tregon se funksioni është native). Ky funksion është shpallur në skedarin e titullit winternl.h dhe është realizuar në ntdll.dll. Ai bën përgatitje për një skak të hapësirës së kernels, pas së cilës bën një thirrje sistemore për të krijuar skedarin. Në këtë rast, del se Kernel32 është thjesht një mbështjellës për Ntdll. Një nga arsyet pse kjo është bërë është se Microsoft ka mundësinë të ndryshojë funksionet e botës native, por pa prekur ndërfaqet standarde. Microsoft nuk rekomandon thirrjen direkte të funksioneve native dhe nuk dokumenton shumicën e tyre. Për më tepër, funksionet e pa dokumentuara mund të gjenden .
Avantazhi kryesor i aplikacioneve natyrale është se ntdll ngarkohet në sistem shumë më herët se kernel32. Kjo ka kuptim, pasi kernel32 kërkon praninë e ntdll për të operuar. Si pasojë, aplikacionet që përdorin funksione natyrale mund të fillojnë punën shumë më herët.
Prandaj, Aplikacionet Natyrore të Windows janë programe që mund të fillojnë në një fazë të hershme të ngarkesës së Windows. Ato përdorin VETËM funksione nga ntdll. Një shembull i tillë i aplikacionit: i cili ekzekuton për të kontrolluar disqin për gabime para se të nisin shërbimet kryesore. Pikërisht në këtë nivel dëshirojmë të shohim Active Restore.
Çfarë na nevojitet?
- (Pako e Zhvillimit të Drejtuesve), tani e njohur gjithashtu si WDK 7 (Pako e Drejtuesve të Windows).
- Një makinë virtuale (p.sh., Windows 7 x64)
- Nuk është e domosdoshme, por mund të ndihmojnë skedarët e titujve që mund të shkarkoni
Çfarë ka në kod?
Le të praktikojmë pak dhe për shembull të shkruajmë një aplikacion të vogël që:
- Shfaq një mesazh në ekran
- Alokoni pak memorje
- Pret input nga tastiera
- Çliron memorjen e zënë
Në aplikacionet natyrale, pika e hyrjes nuk është main ose winmain, por funksioni NtProcessStartup, pasi realisht po fillojmë drejtpërdrejt procese të reja në sistem.
Le të fillojmë me shfaqjen e një mesazhi në ekran. Për këtë kemi funksionin natyral , i cili si argument merr një tregues në objektin e strukturës UNICODE_STRING. Ta inicializojmë atë do të na ndihmojë RtlInitUnicodeString. Si rezultat, për të shfaqur tekstin në ekran, mund të shkruajmë një funksion të vogël të tillë:
//usage: WriteLn(L"Here is my textn");
void WriteLn(LPWSTR Message)
{
    UNICODE_STRING string;
    RtlInitUnicodeString(&string, Message);
    NtDisplayString(&string);
}
Duke qenë se na janë në dispozicion vetëm funksionet nga ntdll, dhe asnjë bibliotekë tjetër në memorie thjesht nuk ka, patjetër do të kemi probleme me alokimin e memorjes. Operatori new ende nuk ekziston (sepse ai vjen nga një botë shumë e lartë C++), as nuk ka funksionin malloc (për të nevojiten bibliotekat e kohës së ekzekutimit C). Sigurisht, mund të përdorim vetëm stekin. Por nëse na nevojitet të alokojmë memorje në mënyrë dinamike, do të duhet ta bëjmë këtë në kupë (dmth. heap). Prandaj, le të krijojmë një kupë për veten tonë dhe të marrim prej saj memorje kur na nevojitet.
Për këtë qëllim, funksioni . Më pas, duke përdorur RtlAllocateHeap dhe RtlFreeHeap, ne do të marrim dhe çlirojmë memorje kur na nevojitet.
PVOID memory = NULL;
PVOID buffer = NULL;
ULONG bufferSize = 42;

// krijo heap për të alokuar më vonë memorje
memory = RtlCreateHeap(
  HEAP_GROWABLE,
  NULL,
  1000,
  0, NULL, NULL
);

// alokoni një tampon me madhësi bufferSize
buffer = RtlAllocateHeap(
  memory,
  HEAP_ZERO_MEMORY,
  bufferSize
);

// çlironi tamponin (në të vërtetë nuk është e nevojshme sepse shkatërrojmë heap-in në hapin e ardhshëm)
RtlFreeHeap(memory, 0, buffer);

RtlDestroyHeap(memory);
Të kalojmë te pritja e hyrjes nga tastiera.
// https://docs.microsoft.com/en-us/windows/win32/api/ntddkbd/ns-ntddkbd-keyboard_input_data
typedef struct _KEYBOARD_INPUT_DATA {
  USHORT UnitId;
  USHORT MakeCode;
  USHORT Flags;
  USHORT Reserved;
  ULONG  ExtraInformation;
} KEYBOARD_INPUT_DATA, *PKEYBOARD_INPUT_DATA;

//...

HANDLE hKeyBoard, hEvent;
UNICODE_STRING skull, keyboard;
OBJECT_ATTRIBUTES ObjectAttributes;
IO_STATUS_BLOCK Iosb;
LARGE_INTEGER ByteOffset;
KEYBOARD_INPUT_DATA kbData;

// inialize variables
RtlInitUnicodeString(&keyboard, L"DeviceKeyboardClass0");
InitializeObjectAttributes(&ObjectAttributes, &keyboard, OBJ_CASE_INSENSITIVE, NULL, NULL);

// open keyboard device
NtCreateFile(&hKeyBoard,
			SYNCHRONIZE | GENERIC_READ | FILE_READ_ATTRIBUTES,
			&ObjectAttributes,
			&Iosb,
			NULL,
			FILE_ATTRIBUTE_NORMAL,
			0,
			FILE_OPEN,FILE_DIRECTORY_FILE,
			NULL, 0);

// create event to wait on
InitializeObjectAttributes(&ObjectAttributes, NULL, 0, NULL, NULL);
NtCreateEvent(&hEvent, EVENT_ALL_ACCESS, &ObjectAttributes, 1, 0);

while (TRUE)
{
	NtReadFile(hKeyBoard, hEvent, NULL, NULL, &Iosb, &kbData, sizeof(KEYBOARD_INPUT_DATA), &ByteOffset, NULL);
	NtWaitForSingleObject(hEvent, TRUE, NULL);

	if (kbData.MakeCode == 0x01)    // if ESC pressed
	{
			break;
	}
}
Gjithçka që na nevojitet është të përdorim në një pajisje të hapur dhe të presim deri sa tastiera të kthejë një shtypje. Nëse shtypet çelësi ESC, ne do të vazhdojmë punën. Për të hapur pajisjen, do të na nevojitet të thërrasim funksionin NtCreateFile (duhet të hapim DeviceKeyboardClass0). Gjithashtu, do të thërrasim , për të inicializuar një objekt për pritje. Ne do të shpallim vetë strukturën KEYBOARD_INPUT_DATA, e cila përfaqëson të dhënat e tastierës. Kjo do ta bëjë punën tonë më të lehtë.
Puna e aplikacionit natyror përfundon me thirrjen e funksionit , sepse thjesht po vrasim procesin tonë.
I gjithë kodi i aplikacionit tonë të vogël:
#include "ntifs.h" // WinDDK7600.16385.1incddk
#include "ntdef.h"

//------------------------------------
// Following function definitions can be found in native development kit
// but I am too lazy to include `em so I declare it here
//------------------------------------

NTSYSAPI
NTSTATUS
NTAPI
NtTerminateProcess(
  IN HANDLE               ProcessHandle OPTIONAL,
  IN NTSTATUS             ExitStatus
);

NTSYSAPI
NTSTATUS
NTAPI
NtDisplayString(
	IN PUNICODE_STRING String
);

NTSTATUS
NtWaitForSingleObject(
  IN HANDLE         Handle,
  IN BOOLEAN        Alertable,
  IN PLARGE_INTEGER Timeout
);

NTSYSAPI
NTSTATUS
NTAPI
NtCreateEvent(
    OUT PHANDLE             EventHandle,
    IN ACCESS_MASK          DesiredAccess,
    IN POBJECT_ATTRIBUTES   ObjectAttributes OPTIONAL,
    IN EVENT_TYPE           EventType,
    IN BOOLEAN              InitialState
);


// https://docs.microsoft.com/en-us/windows/win32/api/ntddkbd/ns-ntddkbd-keyboard_input_data
typedef struct _KEYBOARD_INPUT_DATA {
  USHORT UnitId;
  USHORT MakeCode;
  USHORT Flags;
  USHORT Reserved;
  ULONG  ExtraInformation;
} KEYBOARD_INPUT_DATA, *PKEYBOARD_INPUT_DATA;

//----------------------------------------------------------
// Our code goes here
//----------------------------------------------------------

// usage: WriteLn(L"Hello Native World!n");
void WriteLn(LPWSTR Message)
{
    UNICODE_STRING string;
    RtlInitUnicodeString(&string, Message);
    NtDisplayString(&string);
}

void NtProcessStartup(void* StartupArgument)
{
	// it is important to declare all variables at the beginning
	HANDLE hKeyBoard, hEvent;
	UNICODE_STRING skull, keyboard;
	OBJECT_ATTRIBUTES ObjectAttributes;
	IO_STATUS_BLOCK Iosb;
	LARGE_INTEGER ByteOffset;
	KEYBOARD_INPUT_DATA kbData;

	PVOID memory = NULL;
	PVOID buffer = NULL;
	ULONG bufferSize = 42;

	//use it if debugger connected to break
	//DbgBreakPoint();

	WriteLn(L"Hello Native World!n");

	// inialize variables
	RtlInitUnicodeString(&keyboard, L"DeviceKeyboardClass0");
	InitializeObjectAttributes(&ObjectAttributes, &keyboard, OBJ_CASE_INSENSITIVE, NULL, NULL);

	// open keyboard device
	NtCreateFile(&hKeyBoard,
				SYNCHRONIZE | GENERIC_READ | FILE_READ_ATTRIBUTES,
				&ObjectAttributes,
				&Iosb,
				NULL,
				FILE_ATTRIBUTE_NORMAL,
				0,
				FILE_OPEN,FILE_DIRECTORY_FILE,
				NULL, 0);

	// create event to wait on
	InitializeObjectAttributes(&ObjectAttributes, NULL, 0, NULL, NULL);
	NtCreateEvent(&hEvent, EVENT_ALL_ACCESS, &ObjectAttributes, 1, 0);

	WriteLn(L"Keyboard readyn");

	// create heap in order to allocate memory later
	memory = RtlCreateHeap(
	  HEAP_GROWABLE,
	  NULL,
	  1000,
	  0, NULL, NULL
	);

	WriteLn(L"Heap readyn");

	// allocate buffer of size bufferSize
	buffer = RtlAllocateHeap(
	  memory,
	  HEAP_ZERO_MEMORY,
	  bufferSize
	);

	WriteLn(L"Buffer allocatedn");

	// free buffer (actually not needed because we destroy heap in next step)
	RtlFreeHeap(memory, 0, buffer);

	RtlDestroyHeap(memory);

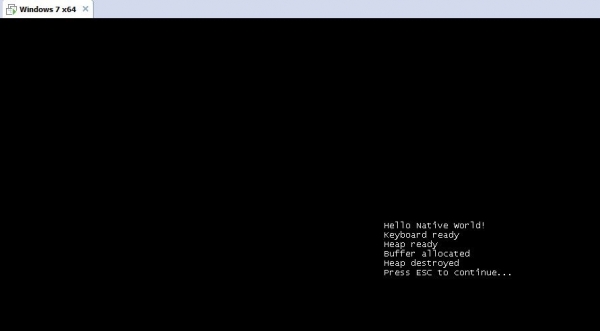
	WriteLn(L"Heap destroyedn");

	WriteLn(L"Press ESC to continue...n");

	while (TRUE)
	{
		NtReadFile(hKeyBoard, hEvent, NULL, NULL, &Iosb, &kbData, sizeof(KEYBOARD_INPUT_DATA), &ByteOffset, NULL);
		NtWaitForSingleObject(hEvent, TRUE, NULL);

		if (kbData.MakeCode == 0x01)    // if ESC pressed
		{
				break;
		}
	}

	NtTerminateProcess(NtCurrentProcess(), 0);
}
PS: Ne mund ta përdorim lehtësisht në kod funksionin DbgBreakPoint() për të ndaluar në debagues. Megjithatë, duhet të lidhim WinDbg me makinën virtuale për debagimin e kernelit. Udhëzimet se si të bëni këtë mund të gjeni ose thjesht të përdorim .
Kompilimi dhe ndërtimi
Mënyra më e thjeshtë për të ndërtuar një aplikacion natyror është të përdorni (Driver Development Kit). Na nevojitet versioni antik i shtatë, sepse versionet më të vonshme kanë një qasje të ndryshme dhe punojnë ngushtë me Visual Studio. Nëse përdorim DDK, projekti ynë ka nevojë vetëm për Makefile dhe sources.
Makefile
!INCLUDE $(NTMAKEENV)makefile.defsources:
TARGETNAME			= MyNative
TARGETTYPE			= PROGRAM
UMTYPE				= nt
BUFFER_OVERFLOW_CHECKS 		= 0
MINWIN_SDK_LIB_PATH		= $(SDK_LIB_PATH)
SOURCES 			= source.c

INCLUDES 			= $(DDK_INC_PATH);
				  C:WinDDK7600.16385.1ndk;

TARGETLIBS 			= $(DDK_LIB_PATH)ntdll.lib
				  $(DDK_LIB_PATH)nt.lib

USE_NTDLL			= 1
Makefile juaj do të jetë pikërisht kështu, ndërsa për sources le të ndalemi pak më gjatë. Në këtë skedë tregohet kodet burimore të programit tuaj (skedarët .c), opsionet e ndërtimit dhe parametra të tjera.
- TARGETNAME – emri i skedarit ekzekutiv që duhet të rezultojë në fund.
- TARGETTYPE – tipi i skedarit ekzekutiv, mund të jetë driver (.sys), atëherë vlera e fushës duhet të jetë DRIVER, nëse është bibliotekë (.lib), atëherë vlera LIBRARY. Në rastin tonë na nevojitet një skedar ekzekutiv (.exe), prandaj e vendosim vlerën PROGRAM.
- UMTYPE – vlerat e mundshme të këtij fushe: console për aplikacione konsolë, windows për operim në mënyrë dritare. Por na nevojitet të tregojmë nt, për të marrë një aplikacion natyror.
- BUFFER_OVERFLOW_CHECKS – kontrolli i stack-ut për mbivendosje të buffer-it, fatkeqësisht nuk është rasti ynë, e çaktivizojmë.
- MINWIN_SDK_LIB_PATH – kjo vlerë i referohet ndryshoreve SDK_LIB_PATH, nuk e keni për të shqetësuar që nuk keni shpallur një ndryshore të tillë sistemore, në momentin kur të iniciojmë një ndërtim të kontrolluar nga DDK, kjo ndryshore do të shpallet dhe do të tregojë libraritë e nevojshme.
- SOURCES – lista e burimeve të programit tuaj.
- INCLUDES – skedarët header që janë të nevojshëm për ndërtimin. Këtu zakonisht tregohet rruga për skedarët që vijnë me DDK, por mund të tregoni përveç kësaj çdo skedë tjetër.
- TARGETLIBS – lista e librarive që duhet të lidhni.
- USE_NTDLL – një fushë e domosdoshme që duhet vendosur në pozita 1. Për arsye të mjaftueshme.
- USER_C_FLAGS – çdo flamur që mund të përdorni në direktivat e preprocessorit gjatë përgatitjes së kodit të aplikacionit.
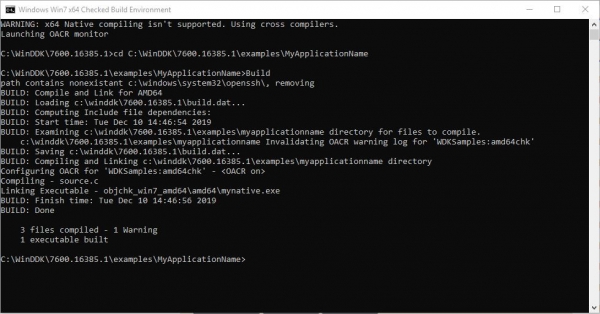
Pra, për ndërtimin na nevojitet të iniciojmë x86 (ose x64) Ndërtimin e Kontrolluar, të ndryshojmë katalogun e punës në dosjen e projektit dhe të ekzekutojmë komandën Build. Rezultati në skrin tregon se kemi ndërtuar një skedar ekzekutiv.
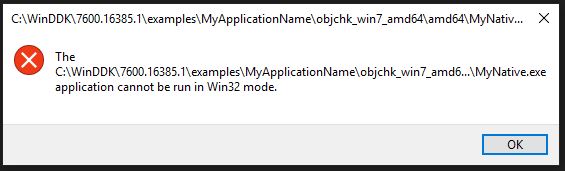
Ky skedar nuk mund të startohet kaq lehtë, sistemi e ankohet dhe na dërgon të mendojmë për sjelljen e tij me gabimin e mëposhtëm:
Si të iniciojmë një aplikacion natyror?
Në momentin e startit autochk, rendi i ekzekutimit të programeve përcaktohet nga vlera e çelësit të regjistrit:
HKLMSystemCurrentControlSetControlSession ManagerBootExecuteMenaxheri i seancës ekzekuton rend pas rendi programet nga ky listë. Vetë skedarët ekzekutivë i kërkon menaxheri i seancës në drejtorinë system32. Formati i vlerës së çelësit të regjistrit është si në vijim:
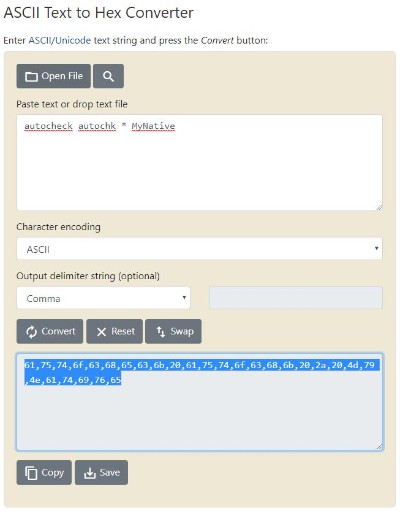
autocheck autochk *MyNativeVlera duhet të jetë në formatin heksadecimal dhe jo në ASCII të zakonshëm, prandaj çelësi i paraqitur më sipër do të ketë formatin:
61,75,74,6f,63,68,65,63,6b,20,61,75,74,6f,63,68,6b,20,2a,00,4d,79,4e,61,74,69,76,65,00,00Për të konvertuar emrin, mund të përdorni një shërbim online, për shembull, .
Pra, për të nisur një aplikacion natyror, na nevojitet:
- Të kopjojmë skedarin ekzekutiv në dosjen system32
- Të shtojmë në regjistër çelësin
- Të rindezë makinën
Për lehtësi, ja një skenar i gatshëm për instalimin e aplikacionit natyror:
install.bat
@echo off
copy MyNative.exe %systemroot%system32.
regedit /s add.reg
echo Shembulli Native Instaluar
pause
add.reg
REGEDIT4

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager]
"BootExecute"=hex(7):61,75,74,6f,63,68,65,63,6b,20,61,75,74,6f,63,68,6b,20,2a,00,4d,79,4e,61,74,69,76,65,00,00
Pas instalimit dhe rindezjes, para se të shfaqet ekrani i zgjedhjes së përdoruesve, ne do të kemi pamjen e mëposhtme:
Përfundimi
Në shembullin e kësaj aplikacioni të vogël, ne u siguruam se është e mundur të nisësh një aplikacion në nivelin Windows Native. Më tutje, me djemtë nga Universiteti Innopolis do të vazhdojmë të ndërtojmë një shërbim që do të nxisë procesin e ndërveprimit me drejtuesin shumë më herët se në versionin e mëparshëm të projektit tonë. Dhe me shfaqjen e shell-it win32, do të jetë logjike të transferohet kontrolli në një shërbim të plotë, i cili është zhvilluar tashmë (për këtë më shumë ).
Në artikullin e ardhshëm do të prekim një tjetër komponent të shërbimit Active Restore, pra drejtuesin UEFI. Regjistrohuni në blogun tonë për të mos humbur postimin e ardhshëm.
Burimi: habr.com
