

Përshëndetje, Habr! Në komentet e një prej materialeve tona lexuesit bënë një pyetje interesante: "Pse është e nevojshme një flash disk me enkriptim harduerik, kur ekziston TrueCrypt?", – dhe madje shprehën disa shqetësime se "Si mund të jemi të sigurt se në softin dhe harduerin e diskut Kingston nuk ka backdoore?" Ne u përgjigjëm shkurt për këto pyetje, por pastaj vendosëm se tema meriton një analizë më të thellë. Këtë do ta bëjmë në këtë post.
Enkriptimi harduerik AES, siç është edhe ai programor, ekziston prej një kohe të gjatë, por si e mbron saktësisht të dhënat e rëndësishme në flash diskët? Kush i çertifikon këto diskë dhe a mund t'i besojmë këtyre çertifikimeve? Kush ka nevojë për këto flash diskë "të komplikuar", kur mund të përdorim programe falas si TrueCrypt apo BitLocker. Siç e shihni, tema e ngritur në komente ngjall vërtet shumë pyetje. Le të përpiqemi ta kuptojmë atë.
Si ndryshon enkriptimi harduerik nga ai programor?
Në rastin e flash diskëve (si dhe HDD dhe SSD) për të realizuar enkriptimin harduerik të të dhënave përdoret një çip i veçantë, që ndodhet në tabelën e paisjes. Aty është integruar një gjenerator numrash të rastësishëm, i cili krijon çelësa enkriptimi. Të dhënat enkriptohen automatikisht dhe çenkriptohen menjëherë kur futet fjalëkalimi i përdoruesit. Në këtë skenar, të merret qasje në të dhëna pa fjalëkalim është praktikisht e pamundur.
Me përdorimin e enkriptimit programor, "bllokimi" i të dhënave në disk arrihet nga një soft të jashtëm, i cili vepron si një alternativë buxhetore ndaj metodave harduerike të enkriptimit. Disavantazhet e një programi të tillë mund të përfshijnë kërkesa të zakonshme për azhurnime të rregullta, për t'u ofruar qëndresë ndaj metodave të vazhdueshme të përmirësimit të thyerjes. Për më tepër, për çenkriptimin e të dhënave përdoren kapacitetet e procesorit të kompjuterit (dhe jo një çip të veçantë harduerik), dhe, në thelb, niveli i mbrojtjes së PC përcakton nivelin e mbrojtjes së diskut.
Karakteristika kryesore e pajisjeve me enkriptim harduerik qëndron në praninë e një procesori kriptografik të veçantë, i cili tregon se çelësat e enkriptimit kurrë nuk e braktisin USB-çelësin, ndryshe nga çelësat programorë, të cilët mund të ruhen përkohësisht në memorien RAM të kompjuterit ose në hard disk. Dhe për shkak se enkriptimi programor përdor memorien e PC për të ruajtur numrin e përpjekjeve për hyrje në sistem, ai nuk mund të ndalojë sulmet e forcës së verbër ndaj fjalëkalimit ose çelësit. Numri i përpjekjeve për hyrje mund të rikthehet vazhdimisht nga një sulmues derisa programi i automatik i thyerjes së fjalëkalimeve të gjejë kombinimin e duhur.
Nga ana tjetër…, në komentet e artikullit “” përdoruesit gjithashtu theksuan se, për shembull, programi TrueCrypt ka një mod të portativ. Sidoqoftë, kjo nuk është një avantazh i madh. Problemi është se në këtë rast, programi i enkriptimit ruhet në memorien e flash-drive-it, dhe kjo e bën atë më të ndjeshëm ndaj sulmeve.
Si përfundim: qasja programore nuk ofron një nivel të tillë sigurie si enkriptimi AES. Kjo është më shumë një mbrojtje bazë. Nga ana tjetër – enkriptimi programor i të dhënave të rëndësishme është gjithsesi më mirë se mungesa totale e enkriptimit. Dhe ky fakt na lejon të ndarim qartë këto lloje të kriptografisë: enkriptimi harduerik i pajisjeve USB është një nevojë, më shumë për sektorin korporativ (për shembull, kur punonjësit e kompanive përdorin pajisje të dhëna nga puna); ndersa ai programor është më i përshtatshëm për nevojat e përdoruesve.
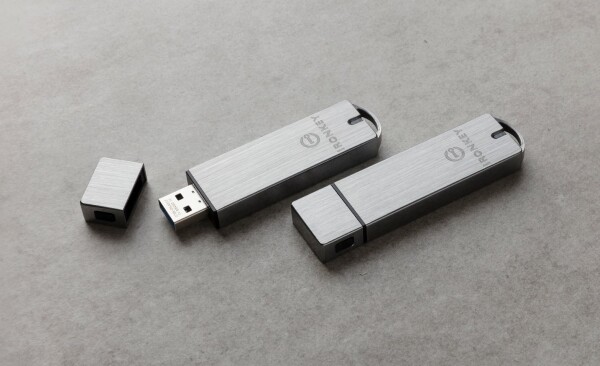
Megjithatë, Kingston ndan modelet e vet të pajisjeve (për shembull, IronKey S1000) në versione Basic (bazike) dhe Enterprise (korporative). Në funksionalitet dhe në veçoritë e mbrojtjes, ato janë praktikisht identike, por versioni korporativ ofron mundësinë e menaxhimit të pajisjes përmes softuerit SafeConsole/IronKey EMS. Falë këtij programi, pajisja punon ose me serverë në re, ose me serverë lokalë për implementimin e politikave të mbrojtjes dhe qasjes me fjalëkalim nga distanca. Përdoruesit ofrohen mundësi për të rifituar fjalëkalimet e humbura, ndërsa administratoret kanë mundësinë për të rindarë pajisjet që nuk përdoren më për detyra të reja.
Si funksionojnë flash drive-t Kingston me enkriptimin AES?
Kingston përdor enkriptim harduerik 256-bit AES-XTS (duke përdorur një çelës shtesë me madhësi të plotë) për të gjitha pajisjet e saj të sigurta. Siç e përmendëm më parë, flash drive-t kanë brenda një çip të veçantë për enkriptimin dhe dekriptimin e të dhënave, i cili funksionon si një gjenerator i rastësishëm i numrave në mënyrë të vazhdueshme.
Kur e lidhni pajisjen në portin USB për herë të parë, asistenti i konfigurimit ju kërkon të vendosni një fjalëkalim master për qasje në pajisje. Pas aktivizimit të pajisjes, algoritmet e enkriptimit do të fillojnë automatikisht të funksionojnë sipas preferencave të përdoruesit.
Megjithatë, për përdoruesin, principi i funksionimit të flash drive-it do të mbetet i pandryshuar - ai prapë do të mund të shkarkojë dhe ruajë skedarë në memorien e pajisjes, ashtu siç bën me një flash drive USB të zakonshëm. Vetëm dallimi është se, kur lidhni flash drive-in me një kompjuter të ri, do t'ju nevojitet të jepni fjalëkalimin e vendosur për të aksesuar informacionin tuaj.
Pse dhe kujt i nevojiten flash drive-t me enkriptim harduerik?
Për organizatat ku të dhënat konfidenciale janë një pjesë e biznesit (qoftë institucione financiare, mjekësore ose shtetërore), enkriptimi është mjeti më i besueshëm i mbrojtjes. Enkriptimi hardueror AES është një zgjidhje e shkallëzueshme, e cila mund të përdoret nga çdo kompani: nga individë dhe biznese të vogla deri te korporata të mëdha, si dhe organizata ushtarake dhe qeveritare. Nëse e shqyrtojmë këtë çështje pak më konkretisht, përdorimi i USB-ve të kriptuara është i nevojshëm:
- Për sigurimin e të dhënave të ndjeshme të kompanisë
- Për të mbrojtur informacionin rreth klientëve
- Për të mbrojtur kompanitë nga humbja e të ardhurave dhe besnikërisë së klientëve
Është e rëndësishme të theksohet se disa prodhuesit e usb-ve të mbrojtura (mes të cilëve dhe kompania Kingston) ofrojnë për korporatat zgjidhje të personalizuara, të dizajnuara sipas nevojave dhe kërkesave të klientëve. Por edhe linjat masive (mes të cilave janë usb-të DataTraveler) i përballojnë shumë mirë detyrat e tyre dhe janë të afta të ofrojnë një nivel sigurie korporative.
1. Sigurimi i të dhënave të ndjeshme të kompanisë
Në vitin 2017, një banor i Londrës zbuloi një usb në një nga parqet, në të cilin kishte informacione të pakryera lidhur me sigurinë e aeroportit Heathrow, duke përfshirë vendndodhjen e kamerave të vëzhgimit, informacion të detajuar mbi masat e mbrojtjes në rastin e mbërritjes së personaliteteve të larta. Gjithashtu, në usb ndodheshin të dhëna për lejet elektronike dhe kodet e aksesit në zonat e mbyllura të aeroportit.
Analistët e quajnë shkak për situata të tilla analfabetizmin dixhital të punonjësve të kompanive, të cilët mund të "shkarkojnë" të dhëna sekrete për shkak të neglizhencës së tyre. Usb-të me enkriptim hardueror në njëfarë mënyre e zgjidhin këtë problem, sepse në rast se humbet një usb e tillë — nuk është e mundur të qaset në të dhënat e saj pa master-fjalëkalimin e po të atij punonjësi të shërbimit të sigurisë. Në çdo rast, kjo nuk e përjashton faktin se punonjësit duhet të trajnohen për përdorimin e usb-ve, edhe nëse bëhet fjalë për pajisje të mbrojtura me enkriptim.
2. Mbrojtja e informacionit rreth klientëve
Një detyrë edhe më e rëndësishme për çdo organizatë është kujdesi për të dhënat e klientëve, të cilat nuk duhet të rrezikohen nga kompromise. Në këtë kontekst, këto informacione shpesh kalojnë midis sektoreve të ndryshëm të biznesit dhe zakonisht kanë natyrë konfidenciale: për shembull, ato mund të përfshijnë të dhëna mbi operacionet financiare, historinë mjekësore etj.
3. Mbrojtja nga humbja e fitimeve dhe besnikërisë së klientëve
Përdorimi i pajisjeve USB me kriptim harduerik mund të ndihmojë në parandalimin e pasojave shkatërruese për organizatat. Kompanitë që shkelin ligjin për mbrojtjen e të dhënave personale mund të gjobiten me shuma të mëdha. Prandaj, është e nevojshme të bëhet pyetja: a ia vlen të rrezikohet shkëmbimi i informacionit pa mbrojtje të duhur?
Edhe nëse nuk merret parasysh pasojat financiare, sasia e kohës dhe burimeve të shpenzuara për të korrigjuar gabimet e sigurimit të paraqitura mund të jetë po aq e konsiderueshme. Për më tepër, nëse një rrjedhje e të dhënave ka kompromentuar të dhënat e klientëve, kompania rrezikon marrëdhëniet e besnikërisë ndaj markës, veçanërisht në tregjet ku ka konkurrentë që ofrojnë produkte ose shërbime të ngjashme.
Kush garanton mungesën e "backdoor" nga prodhuesi kur përdoren USB-të me kriptim harduerik?
Në temën që ne kemi ngritur, ky pyetje ndoshta është një nga më kryesoret. Në komentet e artikullit për ruajtësit Kingston DataTraveler, na ra në sy një pyetje tjetër interesante: "A kanë pajisjet tuaja një audit nga specialistë të pavarur?". Epo..., një interes i arsyeshëm: përdoruesit duan të sigurohen se në ruajtësit tanë USB nuk ka gabime të zakonshme, si kriptimi i dobët apo mundësia për të anashkaluar inputin e fjalëkalimit. Dhe në këtë pjesë të artikullit, ne do të flasim për procedurat e certifikimit që kalojnë ruajtësit Kingston, para se të marrin statusin e ruajtësve të vërtetë të sigurt.
Cili garanton qëndrueshmërinë? Mund të dukej se mund të thuash se "Kingston e prodhoi - ai dhe garanton". Por në këtë rast, një deklaratë e tillë do të ishte e pasaktë, pasi prodhuesi është një palë e interesuar. Prandaj, të gjitha produktet kalojnë një kontroll nga një palë e tretë me ekspertizë të pavarur. Në veçanti, disqet Kingston me enkriptim harduerik (përveç DTLPG3) janë pjesë e programit të validimit të moduleve kriptografike (Cryptographic Module Validation Program ose CMVP) dhe janë të certifikuara sipas standardit federal për procesimin e informacionit (Federal Information Processing Standard ose FIPS). Për më tepër, disqet janë të certifikuara sipas standardeve GLBA, HIPPA, HITECH, PCI dhe GTSA.
1. Programi i validimit të moduleve kriptografike
Programi CMVP është një projekt i përbashkët i Institutit Kombëtar të Standardeve dhe Teknologjisë në Ministrinë e Tregtisë të SHBA-së dhe Qendrës Kanadeze për Sigurinë Kibernetike. Qëllimi i projektit është të stimulojë kërkesën për pajisje kriptografike të verifikuara dhe të ofrojë tregues të sigurisë për agjencitë federale dhe sektorët e rregulluar (si institucionet financiare dhe medicinale) që përdoren gjatë blerjes së pajisjeve.
Kontrolli i pajisjeve për përputhshmërinë me një grup kërkesash kriptografike dhe kërkesash sigurie kryhet nga laboratore të pavarura të kriptografisë dhe testimit të sigurisë, të akredituara nga NVLAP (Programi Kombëtar i Akreditimit të Laboratoreve të Vullnetshme). Çdo raport laboratorik verifikohet për përputhshmëri me standardin federal për procesimin e informacionit (FIPS) 140-2 dhe konfirmohet nga CMVP.
Modulet e konfirmuara si përputhëse me standardin FIPS 140-2 rekomandohen për t'u përdorur nga agjencitë federale të SHBA-së dhe Kanadës deri më 22 Shtator 2026. Pas kësaj, ato do të kalojnë në një listë arkivore, edhe pse akoma do të mund të përdoren. Më 22 Shtator 2020 përfundoi pranimi i aplikacioneve për validimin sipas standardit FIPS 140-3. Pas kalimit të kontrolleve, pajisjet do të transferohen në një listë aktive të pajisjeve të verifikuara dhe të besueshme për pesë vjet. Nëse një pajisje kriptografike dështon kontrollet - përdorimi i saj në institucionet shtetërore të SHBA-së dhe Kanadës nuk rekomandohet.
2. Çfarë kërkesash për sigurinë parashikon certifikimi FIPS?
Të thyhen të dhënat nga një disk i enkriptuar pa certifikatë është e vështirë dhe e arrijë vetëm nga pak, prandaj kur zgjidhni një ruajtës konsumator për përdorim në shtëpi, nuk është e nevojshme të shqetësoheni për praninë e certifikimit. Megjithatë, në sektorin korporativ situata është ndryshe: kur zgjidhni ruajtës USB të mbrojtur, kompanitë shpesh i kushtojnë rëndësi niveleve të certifikimit FIPS. Sidoqoftë, jo të gjithë kanë një ide të qartë se çfarë nënkuptojnë këto nivele.
Standarti aktual FIPS 140-2 përcakton katër nivele të ndryshme sigurie, të cilëve mund t'u përmbahen ruajtës flash. Niveli i parë siguron një set të moderuar funksionesh sigurie. Niveli i katërt parashikon kërkesa të rënda për vetë-mbrojtjen e pajisjeve. Niveli dy dhe tre ofrojnë një gradacion të këtyre kërkesave dhe formojnë një mesatare të arsyeshme.
- Niveli i parë i sigurisë: për ruajtësit USB të certifikuar në nivelin e parë, pritet përdorimi i të paktën një algoritmi enkriptimi ose një funksioni tjetër sigurie.
- Niveli i dytë i sigurisë: këtu kërkohet që ruajtësi të ofrojë jo vetëm mbrojtje kriptografike, por gjithashtu të regjistrojë ndërhyrjet e paautorizuara në nivelin e mikroprogramit, nëse ndokush përpiqet të hapë ruajtësin.
- Niveli i tretë i sigurisë: parashikon parandalimin e thyerjeve përmes shkatërrimit të 'çelësave' të enkriptimit. Kjo do të thotë që kërkohet një reagim ndaj përpjekjeve për depërtim. Gjithashtu, niveli i tretë garanton një nivel më të lartë mbrojtjeje nga ndërhyrjet elektromagnetike: domethënë, nuk do të jetë e mundur të lexoni të dhënat nga flash-i duke përdorur pajisje pa tela të thyerjes.
- Niveli i katërt i sigurisë: niveli më i lartë, i cili parashikon mbrojtje të plotë të modulit kriptografik, që siguron probabilitet maksimal për zbulimin dhe kundërveprimin ndaj çdo përpjekjeje për qasje të paautorizuar nga përdorues të jashtëm. Flash-t që kanë marrë certifikatën e nivelit të katërt përfshijnë gjithashtu mundësi mbrojtjeje që parandalojnë kryerjen e thyerjes përmes ndryshimit të tensionit dhe temperaturës së ambientit.
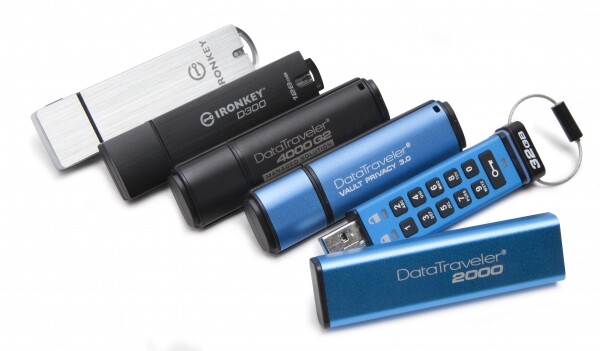
Sipas standardit FIPS 140-2, nivelit të tretë janë certifikuar këto disqe Kingston: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Një veçori thelbësore e këtyre disqeve është aftësia për të reaguar ndaj përpjekjeve të depërtimit: pas 10 hyrjeve të gabuara të fjalëkalimit, të dhënat në disk do të shkatërrohen.
Çfarë tjetër dinë të bëjnë pendrat Kingston, përveç enkriptimit?
Kur bëhet fjalë për sigurinë e plotë të të dhënave, përveç enkriptimit harduerik të pendrave, ndihmojnë antivirusët e integruar, mbrojtja nga ndikimet e jashtme, sinkronizimi me re personale dhe tipare të tjera, për të cilat do të flasim më poshtë. Nuk ka ndonjë dallim të madh në pendrat me enkriptim softuerik. “Djalli” fshihet në detaje. Dhe këto janë.
1. Kingston DataTraveler 2000
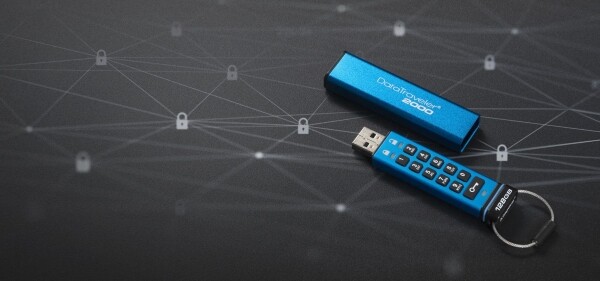
Le të marrim si shembull një pendë USB . Kjo është një nga pendrat me enkriptim harduerik, por gjithashtu e vetmja me një tastierë fizike në korpus. Kjo tastierë me 11 butona e bën DT2000 tërësisht të pavarur nga sistemet pritëse (për të përdorur DataTraveler 2000, ju duhet të shtypni butonin "Çelësi", pastaj të shkruani fjalëkalimin tuaj dhe përsëri të shtypni butonin "Çelësi"). Për më tepër, kjo pendë ka një nivel mbrojtjeje IP57 nga uji dhe pluhuri (për habinë, Kingston nuk e shpall këtë as në paketim, as në specifikimet në faqen zyrtare).
Brenda DataTraveler 2000 ka një bateri litium-polimer (kapaciteti 40 mAh), dhe Kingston i këshillon blerësit që të lidhin diskun në portin USB për të paktën një orë, përpara se ta fillojnë përdorimin, në mënyrë që bateria të mund të ngarkohet. Në fakt, në një nga materialet e mëparshme : nuk ka arsye për të shqetësuar – disku nuk aktivizohet në pajisjen ngarkuese, sepse nuk ka kërkesa nga kontrolluesi i sistemit. Prandaj, askush nuk do të vjedhë të dhënat tuaja përmes ndërhyrjeve pa tela.
2. Kingston DataTraveler Locker+ G3
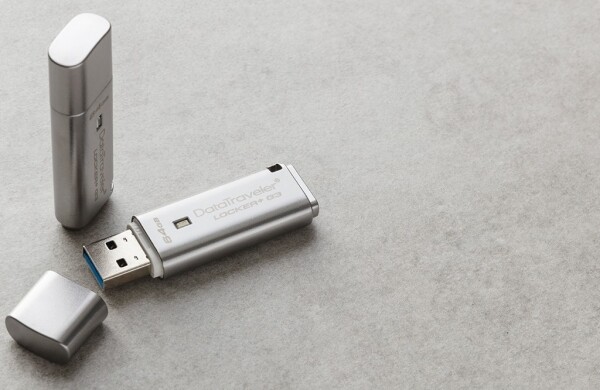
Nëse flasim për modelin Kingston – ai tërheq vëmendjen me mundësinë e konfigurimit të backup-it të të dhënave nga disku në ruajtjen cloud të Google, OneDrive, Amazon Cloud ose Dropbox. Po ashtu, është parashikuar edhe sinkronizimi i të dhënave me këto shërbime.
Një nga pyetjet që na bëjnë lexuesit është: “Si të marrim të dhëna të koduara nga backup?”. Shumë thjesht. E vërteta është se gjatë sinkronizimit me re, informacioni dekriptohet, dhe mbrojtja e backup-it në re varet nga mundësitë e vetë re. Prandaj, procedurat e tilla kryhen vetëm sipas dëshirës së përdoruesit. Pa lejen e tij, nuk do të ketë shkarkim të dhënash në re.
3. Kingston DataTraveler Vault Privacy 3.0
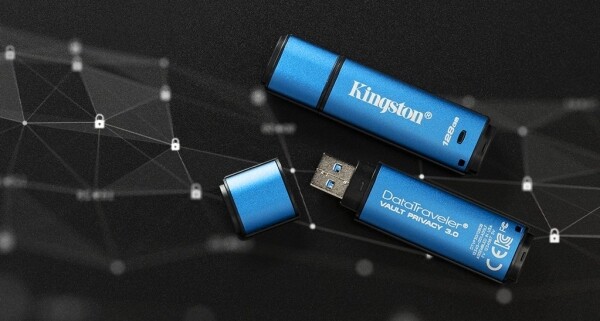
Këto janë pajisjet Kingston vijnë gjithashtu me antivirusin Drive Security nga ESET. Ky i fundit mbron të dhënat nga sulmet e viruseve, programeve spiun, trojanëve, "vergjëzave", rrotave të ndalimit dhe lidhjeve me kompjuterë të huaj, duke thënë se nuk ka frikë. Antivirus do të njoftojë menjëherë pronarin e pajisjes për kërcënimet potenciale, nëse ato zbulohen. Në këtë rast, përdoruesi nuk ka nevojë të instalohet softuer antivirus dhe të paguajë këtë opsion. ESET Drive Security është e instaluar paraprakisht në meflash me një licencë pesëvjeçare.
Kingston DT Vault Privacy 3.0 është zhvilluar dhe orientuar kryesisht për profesionistët e IT. Ai lejon administratorët ta përdorin si një pajisje autonome ose ta shtojnë si pjesë të një zgjidhjeje për menaxhim të centralizuar, dhe gjithashtu mund të përdoret për të konfiguruar ose rikuperuar fjalëkalimet dhe politikat e pajisjeve në distancë. Kingston ka shtuar madje USB 3.0, i cili lejon transferimin e të dhënave të mbrojtura shumë më shpejt se me USB 2.0.
Në përgjithësi, DT Vault Privacy 3.0 është një opsion i shkëlqyer për sektorin e korporatave dhe organizatave që kërkojnë maksimumin e mbrojtjes për të dhënat e tyre. Po ashtu, rekomandohet për të gjithë përdoruesit që përdorin kompjuterë që ndodhen në rrjetet publike.
Për më shumë informacion në lidhje me produkteve Kingston, kontaktoni në .
Burimi: habr.com
