

Ligji Nr. 152 «Për mbrojtjen e të dhënave personale» zbatohet për të gjitha subjektet ekzistuese: individë dhe persona juridikë, organet federale të pushtetit shtetëror dhe vetëqeverisjes lokale. Në fakt, ky ligj zbatohet për çdo organizatë që përpunon informacion dhe të dhëna personale të qytetarëve të RF, pa marrë parasysh formën e pronësisë dhe madhësinë e organizatës.
Ndonjëherë, një organizatë papritmas mund të zbulojë sisteme informacioni për të dhëna personale (PĐn) që në fillim nuk ishin të qarta. Për shembull, një kompani konsiderohet si operator i të dhënave personale nëse në faqen e saj ka forma të kontaktit, regjistrimit, autentifikimit dhe forma të tjera të mbledhjes së të dhënave që mund të identifikojnë subjektin.
Kontrolli dhe mbikëqyrja në lidhje me përmbushjen e kërkesave të ligjit federal «Për të dhënat personale» ushtrohen nga rregullatorët:
- Roskomanadzor për mbrojtjen e të drejtave të subjekteve të të dhënave personale;
- FSB e Rusisë për përmbushjen e kërkesave në fushën e kriptografisë;
- FSTEK e Rusisë për përmbushjen e kërkesave për mbrojtjen e informacionit nga qasja e paautorizuar dhe rrjedhja përmes kanaleve teknike.
Duke qenë se ligji Nr. 152 «Për të dhënat personale» është vetëm baza e sigurisë ligjore për mbrojtjen e PĐn, kërkesat e tij më pas janë konkretizuar në aktet e Qeverisë së RF, Ministrisë së Komunikimeve dhe dokumenteve të tjera normativ-methodologjike të rregullatorëve.
Organet federale që rregullojnë veprimtarinë në fushën e përpunimit të të dhënave personale
- Roskomanadzor (Shërbimi Federal i Mbikëqyrjes në Fushën e Komunikimeve dhe Masave) — ushtron kontroll dhe mbikëqyrje për përputhshmërinë e përpunimit të PĐn me kërkesat e legjislacionit.
- FSTEK e Rusisë (Shërbimi Federal për Kontrollin Teknik dhe Eksportin) — përcakton metodat dhe mënyrat e mbrojtjes së informacionit duke përdorur mjete teknike.
- FSB e Rusisë (Shërbimi Federal i Sigurisë së RF) — përcakton metodat dhe mënyrat e mbrojtjes së informacionit brenda kompetencave të saj (fusha e përdorimit të mjeteve kriptografike për mbrojtjen e informacionit)
Çdo organizatë që përpunon të dhëna personale përballet me sfidën e sjelljes së sistemeve të saj informative në përputhje me kërkesat e legjislacionit. Mbrojtja e të dhënave personale është një nga pyetjet më актуале, jo vetëm në Rusi, por edhe në vende të tjera.
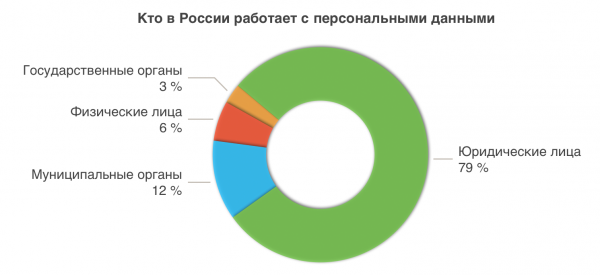
Llojet e të dhënave personale
Sipas FZ-152, të dhënat personale janë çdo informacion që i referohet një personi fizik të caktuar ose të caktueshëm në bazë të këtij informacioni (subjekti i të dhënave personale). Për shembull: emri dhe mbiemri, data dhe vendi i lindjes, adresa, gjendja familjare, sociale, pasurore, arsimimi etj.
Të dhënat personale ndahen në disa kategori:
Kategoritë e veçanta
Të dhënat personale që lidhen me përkatësinë racore, kombëtare, pikëpamjet politike, bindjet fetare ose filozofike, gjendjen shëndetësore, jetën intime
Biometrike
Të dhënat personale që karakterizojnë veçoritë fiziologjike dhe biologjike të njeriut, mbi bazën e të cilave mund të përcaktohet identiteti i tij dhe që përdoren nga operatori për të përcaktuar identitetin e subjektit të të dhënave personale
Të tjera
Të dhënat personale që i përkasin drejtpërdrejt ose tërthorazi një personi fizik të caktuar ose të caktueshëm, dhe që nuk i përkasin kategorive të lista më sipër
Të dhënat e aksesit publik
Të dhënat personale të marra nga burime publike, në të cilat të dhënat janë publikuar me miratimin me shkrim të subjektit të të dhënave personale
Përpunimi i të dhënave personale është çdo veprim (operacion) ose grup veprimesh me të dhënat personale duke përdorur mjete automatizimi ose pa to, duke përfshirë:
- grumbullimin,
- regjistrimin,
- sistemimin,
- akumulimin,
- ruajtjen,
- saktësimin (rifreskimin, ndryshimin),
- nxjerrjen,
- përdorimin,
- kalmimin (shpërndarjen, ofrimin, qasjen),
- anonymizimin,
- bllokimin,
- fshirjen,
- shkatërrimin e të dhënave personale.
Përgjegjësia për shkeljet
Sipas nenit 24 të FZ-152, individët mbajnë përgjegjësi për shkeljen e ligjit në përputhje me legjislacionin e Federatës Ruse.
Duke kontrolluar kompaninë, rregullatorët udhëhiqen nga FZ-152 dhe një sërë aktesh nënligjore. Kontrolli mund të jetë si i planifikuar, ashtu edhe i paparashikuar - për faktet e shkeljeve, si dhe për kontrollin e një udhëzimi të mëparshëm për eliminimin e tyre.
Personat që shkelin kërkesat për mbrojtjen e të dhënave personale mund të përballen jo vetëm me përgjegjësi civile dhe disiplinore, por gjithashtu me përgjegjësi administrative dhe madje penale.
Si të përputheni me kërkesat e FZ-152?
Kështu, një kompani ose organizatë që proceson të dhëna personale ose informacione të tjera me qasje të kufizuar duhet të mbrojë këto informacione në përputhje me legjislacionin. Kjo kërkon jo vetëm ekspertizë serioze, njohuri dhe përvojë, por gjithashtu është e lidhur me vështirësi teknike dhe shpenzime të konsiderueshme.
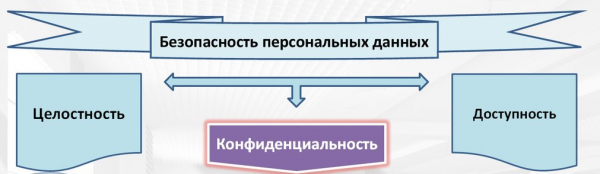
Sipas përkufizimit zyrtar të miratuar nga FSTEK, "... Siguria e të dhënave personale është një gjendje mbrojtjeje e të dhënave personale, e karakterizuar nga aftësia e përdoruesve, mjeteve teknike dhe teknologjive informative për të siguruar konfidencialitetin, integritetin dhe disponueshmërinë e të dhënave personale gjatë përpunimit në sistemet informative të të dhënave personale..."
Për të përmbushur kërkesat organizative, ligjore dhe teknike të FZ-152, në mënyrë të pavarur, duhet të shqyrtohet jo vetëm ligji vetë, por edhe aktet nënligjore të tij, të kuptohet se cilat masa duhet të ndërmerren. Specialistët në outsourcing mund të studiojnë proceset e përpunimit të të dhënave personale në kompani, të përgatisin dokumentet e nevojshme, të implementojnë masat e mbrojtjes, etj.
Një sistem kompleks mbrojtjeje të informacionit përfshin:
- Mjetet për parandalimin e intruzionit (IDS).
- Firewall (FW).
- Mbrojtje nga malware.
- Sistemin e monitorimit dhe regjistrimit të incidenteve të sigurisë.
- Sistemi i mbrojtjes kriptografike të kanaleve të komunikimit (kriptimi).
- Mjetet e mbrojtjes së mjedisit virtual, sistemi i mbrojtjes nga qasja e paautorizuar (NSA), identifikimi dhe menaxhimi i qasjes.
- Sistemin e analizës së mbrojtjes/zhbulimit të dobësive dhe të tjera.
Përveç kësaj, siguria e informacionit komplekse supozon jo vetëm masa teknike, por gjithashtu masa organizative.
Rekuizita e FZ-152: veçoritë e zbatimit
Një grup ofruesish rus ofrojnë shërbime për sigurimin e infrastrukturës cloud për vendosjen e sistemeve informacioni në përputhje me kërkesat e legjislacionit federal për mbrojtjen e të dhënave personale. Kur sistemet e klientëve vendosen në cloud, ofruesi merr përsipër zgjidhjen e shumë çështjeve të sigurisë, përfshirë ato që kanë të bëjnë me mbrojtjen e të dhënave personale. Gjatë migrimit në cloud, ai do të sigurojë mbrojtjen e infrastrukturës IT, duke hequr kështu një pjesë të përgjegjësive nga klienti. Për shembull, ofruesi përmbush kërkesat e Ligjit Federal 152 për mbrojtjen e mjedisit të virtualizimit.
Ofruesit gjithashtu mund të ofrojnë mbështetje ekspertësh për klientët në zgjidhjen e problemeve të mbrojtjes së të dhënave: përcaktimin e nivelit të kërkuar të mbrojtjes dhe, për pasojë, ofrimin e një opsioni për realizimin e tij; zhvillimin e dokumentacionit për përmbushjen e kërkesave të legjislacionit të RF.
Një cloud i mbrojtur ndihmon në optimizimin e shpenzimeve të organizatës, duke ulur kostot për krijimin dhe mirëmbajtjen e infrastrukturës IT dhe sistemit të brendshëm të mbrojtjes së informacionit. Në përgjithësi, ekspertët e kualifikuar ofrojnë mbështetje teknike të plotë dhe mbështetje, duke përfshirë konsultimin dhe zhvillimin e një pakete dokumentash për akreditimin në autoritetet rregullatore, dhe platforma për ofrimin e shërbimeve përmbush standardet teknike strikte dhe i përmbush kërkesat organizative të nevojshme. Klientët mund të shfrytëzojnë shërbimet për përgatitjen e dokumentacionit të nevojshëm dhe mbrojtjen e të dhënave personale në nivelin e aplikacioneve dhe sistemit operativ.
Gjithashtu janë parashikuar procese për menaxhimin e rreziqeve dhe dobësive, hetimin e incidenteve, auditimin e brendshëm dhe atë të jashtëm të sigurisë, si dhe monitorimin dhe testimin e rregullt të rrjetit, sistemeve dhe proceseve të sigurisë. Specialistët e kualifikuar sigurojnë mbështetje 24/7 për infrastrukturën IT.
Këto masa, në përmbledhje, sigurojnë përputhshmërinë me legjislacionin federal për mbrojtjen e të dhënave personale.
Platforma e certifikuar
IBS DataFort ofron shërbimin e tillë në bazë të . Të gjithë komponentët teknikë, administrimi dhe mjetet e virtualizimit të kësaj platforme përputhen me normat dhe kërkesat e Ligjit Federal 152.
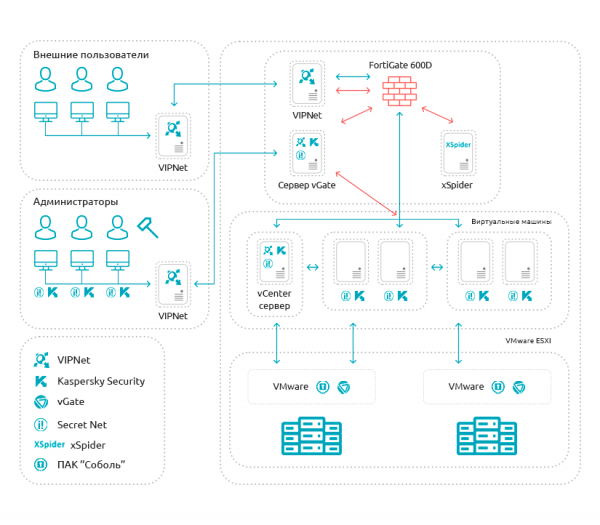 Arkitektura e cloud-it të mbrojtur IBS DataFort.
Platforma ofron mbrojtje të garantuar të ISPDn (deri në nivelin 1 të mbrojtjes përfshirë), GIS (deri në klasën 1 të mbrojtjes përfshirë) dhe ruajtje të sigurt të të dhënave në Qendrat e të Dhënave Tier III. Në platformë përdoren firewalle të certifikuara, mjete për zbulimin dhe parandalimin e sulmeve (IDS/IPS), enkriptimi i kanaleve të komunikimit (GOST VPN), mbrojtja antivirus, mjete mbrojtëse nga akseset e paautorizuara, mbrojtjen e mjedisit virtualizues, si dhe mjete për skanimin e dobësive.
— gjithashtu një zgjidhje e përshtatshme për ata që kanë kërkesa të larta për privatësinë dhe mbrojtjen e të dhënave, dëshirojnë të forcojnë reputacionin e tyre në tregun e biznesit ose të fitojnë një avantazh të tillë konkurrues si një nivel i lartë i konfirmuar i sigurisë informative.
Si mund të "kalohet" në një re të tillë? A është e mundur "migrosja pa probleme"? Në të vërtetë, po. Për shembull, IBS DataFort kryen transferimin e sigurt të ISPDn në re të saj të mbrojtur, duke minimizuar ndërprerjet dhe ndikimin në proceset e biznesit të kompanisë (përfshirë nga site të huaja).
Rregullimi i infrastrukturës IT sipas FZ-152
Procesi i rregullimit të infrastrukturës IT të klientit sipas kërkesave të FZ-152 fillon me një audit dhe vlerësim të nivelit aktual të mbrojtjes.
Auditi i infrastrukturës IT të klientit përfshin inspektimin e proceseve të përpunimit dhe mbrojtjes së PDn dhe inspektimin e ISPDn të porositësit. Dựket një raport inspektimi me përshkrimin e detajuar të proceseve të përpunimit të PDn nga këndvështrimi teknik.
Punët parashikojnë gjithashtu modelimin e kërcënimeve dhe shkelësve dhe përgatitjen e një akti për përcaktimin e nivelit të mbrojtjes për ISPDn. Në përfundim të auditit përgatitet një specifikim privat për sistemin e mbrojtjes së ISPDn dhe përcaktohen kërkesat për sistemin e projektuar.
Përgatitet një grup politikash, udhëzimesh, rregullash dhe dokumentesh të tjera për mbrojtjen e PDn. Në këtë proces, specialistët përpiqen të optimizojnë kostot për klientin për implementimin e mjeteve mbrojtëse.
IBS DataFort ofron shërbime për përgatitjen e dokumentacionit dhe mbrojtjen e ISPDn për përputhjen me legjislacionin federal për mbrojtjen e të dhënave personale dhe mund të ndihmojë në përgatitjen dhe kalimin e certifikimit (ISPDn, GIS, AS).
Kualifikimi kryhet nga auditorë të pavarur, të cilët kanë licencat e FSTEC dhe FSB të Rusisë. Kalimi i këtij kualifikimi konfirmon mbrojtjen e sigurt të të dhënave personale të partnerëve dhe klientëve nga kërcënime të jashtme, si dhe përputhshmërinë e plotë me kërkesat e rregullatorëve. Është e rëndësishme që klientët të kenë komoditetin e "një dritareje": gjithçka ofrohet nga një kompani - IBS DataFort.
Për operatorin e të dhënave personale, kjo do të thotë gatishmëri për kontrollet e Roskomnadzor, FSTEC dhe FSB, eliminimin e rreziqeve të bllokimit të burimeve, dhe mungesën e pretendimeve dhe sanksioneve nga rregullatori.
Kjo shërbim është i rëndësishëm për shumë kategori të klientëve në segmentin shtetëror dhe korporativ dhe mund të kërkohet nga operatorët e të dhënave personale, të cilët dëshirojnë të sjellin aktivitetin e tyre në përputhje me legjislacionin. Vendosja e IS në segmentin e mbyllur të infrastrukturës së ofruesit, e cila është e çertifikuar në përputhje me standardet dhe kërkesat e nevojshme, i ulim nevojën e klientit për të organizuar të gjitha punët vetë.
Burimi: habr.com
