

Zimbra Collaboration Suite Open-Source Edition ka në arsenalin e saj disa mjete të fuqishme për të siguruar sigurinë e informacionit. Ndër to — një zgjidhje për mbrojtjen e serverit të postës nga sulmet e botnetëve, ClamAV — një antivirus i cili mund të kontrollojë skedarët dhe mesazhet e ardhshme për infeksionet nga programe të dëmshme, si dhe — një nga filtrat më të mirë të spam-it sot. Megjithatë, këto mjete nuk janë në gjendje të sigurojnë mbrojtjen e Zimbra OSE nga një lloj sulmi si brute force. Një metodë jo e eleganta, por ende mjaft efektive e provimit të kodeve të fjalëve përmes një fjalori të veçantë, sjell jo vetëm probabilitetin e një thyerjeje të suksesshme me të gjitha pasojat që rrjedhin, por gjithashtu krijon një ngarkesë të konsiderueshme në serverin që trajton të gjitha përpjekjet e dështuara për të depërtuar në serverin me Zimbra OSE.
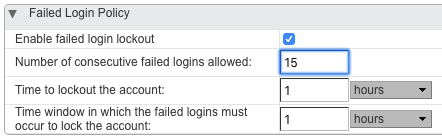
Në parim, mbrojtja nga brute force mund të arrihet me mjete standarde të Zimbra OSE. Cilësimet e politikës së sigurisë së fjalëkalimeve lejojnë përcaktimin e numrit të përpjekjeve të dështuara për të futur fjalëkalimin, pas të cilave llogaria potencialisht e sulmuar bllokohet. Problemi kryesor me këtë qasje është se ndodhin situata kur llogaritë e një ose disa punonjësve mund të bllokohen për shkak të një sulmi brute force me të cilin ata nuk kanë aspak lidhje, dhe ndalesa që rezulton në punën e punonjësve mund të sjellë humbje të mëdha për kompaninë. Prandaj, ky opsion mbrojtjeje nga brute force më mirë të mos aplikohet.
Për mbrojtjen nga brutforca, një mjet i veçantë i quajtur DoSFilter është shumë më i përshtatshëm, i cili është i integruar në Zimbra OSE dhe mund të ndërpresë automatikisht lidhjen me Zimbra OSE përmes HTTP. Me fjalë të tjera, parimi i funksionimit të DoSFilter është i ngjashëm me parimin e PostScreen, por përdoret për një protokoll tjetër. I destinuar fillimisht për të kufizuar numrin e veprimeve që një përdorues mund të kryejë, DoSFilter gjithashtu mund të sigurojë mbrojtje nga brutforca. Dallimi kryesor midis këtij mjeti dhe atij të integruar në Zimbra është se, pas një numri të caktuar të përpjekjeve të pasuksesshme, ai bllokon jo përdoruesin, por adresën IP nga e cila po kryhen shumë përpjekje për të hyrë në një llogari të caktuar. Falë kësaj, administratorët e sistemeve mund të mbrohen nga brutforca dhe të shmangin bllokimin e punonjësve të kompanisë, thjesht duke shtuar adresat IP dhe subnetet e brendshme të kompanisë në listën e IP-ve të besuara.
Një përparësi e madhe e DoSFilter është se, përveç shumë përpjekjeve për të hyrë në një llogari të caktuar, me këtë mjet mund të bllokoni automatikisht ata sulmues që kanë fituar të dhënat e autentikimit të punonjësit, dhe më pas kanë hyrë me sukses në llogarinë e tij dhe kanë filluar të dërgojnë qindra kërkesa në server.
Për të konfiguruar DoSFilter, mund të përdoren komandat e mëposhtme të konsolës:
- zimbraHttpDosFilterMaxRequestsPerSec — Me këtë komandë mund të përcaktoni numrin maksimal të lidhjeve të lejuara për një përdorues të vetëm. Ndërsa me default, kjo vlerë është 30 lidhje.
- zimbraHttpDosFilterDelayMillis — Me këtë komandë mund të përcaktoni një vonesë në milisekonda për lidhjet që do të kalojnë limitin e caktuar nga komanda e mëparshme. Përveç vlerave të plota, administratori mund të caktojë 0, për të eliminuar çdo vonesë, dhe gjithashtu -1, që do të thotë se të gjitha lidhjet që kalojnë limitin e caktuar do të ndalohen. Me default, kjo vlerë është -1.
- zimbraHttpThrottleSafeIPs — Me këtë komandë, administratori mund të përcaktojë adresat IP dhe subnetet e besuara, për të cilat nuk do të aplikohet asnjë nga kufizimet e mësipërme. Vlen të theksohet se sintaksa e kësaj komande mund të ndryshojë në varësi të rezultatit të dëshiruar. Për shembull, duke futur komandën zmprov mcf zimbraHttpThrottleSafeIPs 127.0.0.1, do të rivendosni plotësisht listën e të gjithave dhe do të lini vetëm një adresë IP në të. Nëse hyni komandën zmprov mcf +zimbraHttpThrottleSafeIPs 127.0.0.1, adresa IP që ju vendosni do të shtohet në listën e bardhë. Po ashtu, duke përdorur shenjën e zbritjes, mund të hiqni ndonjë IP nga lista e lejuar.
Vlen të theksohet se DoSFilter mund të krijojë disa probleme kur përdoren shtesa nga Zextras Suite Pro. Për të shmangur këto, rekomandojmë që numri i lidhjeve paralele të rritet nga 30 në 100 me komandën zmprov mcf zimbraHttpDosFilterMaxRequestsPerSec 100. Gjithashtu, rekomandojmë që të shtoni rrjetin e brendshëm të ndërmarrjes në listën e lejuar. Këtë mund ta bëni me komandën zmprov mcf +zimbraHttpThrottleSafeIPs 192.168.0.0/24. Pas çdo ndryshimi në DoSFilter, sigurohuni që ta rinitni serverin e postës me komandën zmmailboxdctl restart.
Disavantazhi kryesor i DoSFilter është se ai funksionon në nivelin e aplikacionit dhe për këtë arsye mund të kufizojë vetëm mundësitë e aktorëve të keq duke kryer veprime të ndryshme në server, pa kufizuar lidhjen me serverin. Prandaj, kërkesat e dërguara në server për autentifikim ose dërgimin e mesazheve, ndonëse do të dështojnë, do të mbesin një sulm i njohur DoS, i cili nuk mund të ndalet në një nivel kaq të lartë.
Për të siguruar plotësisht serverin tuaj të korporatës me Zimbra OSE, mund të përdorni një zgjidhje si Fail2ban, e cila është një kuadër që ndihmon në monitorimin e vazhdueshëm të logeve të sistemeve informative për aktivitete të përsëritura dhe bllokimin e shkelësve përmes ndryshimit të cilësimeve të murit mbrojtës. Bllokimi në një nivel kaq të ulët lejon që aktorët e keq të çaktivizohen që në fazën e lidhjes IP me serverin. Në këtë mënyrë, Fail2Ban mund të plotësojë mjaft mirë mbrojtjen e ndërtuar nga DoSFilter. Le t'i zbulojmë se si mund të lidhet Fail2Ban me Zimbra OSE dhe si të rritë kështu sigurinë e infrastrukturës IT të ndërmarrjes tuaj.
Si çdo aplikacion tjetër të klasës korporative, Zimbra Collaboration Suite Open-Source Edition mban regjistra të detajuar të funksionimit të saj. Shumica e këtyre janë ruajtur në dosjen /opt/zimbra/log/ në formë skedarësh. Ja disa prej tyre:
- mailbox.log — regjistrat e shërbimit të postës Jetty
- audit.log — regjistrat e autentifikimit
- clamd.log — regjistrat e operacioneve të antivirusit
- freshclam.log — regjistrat e përditësimeve të antivirusit
- convertd.log — regjistrat e konvertuesit të të dhënave
- zimbrastats.csv — regjistrat e performancës së serverit
Gjithashtu, regjistrat e Zimbra mund të gjenden në skedarin /var/log/zimbra.log, ku regjistrohen operacionet e Postfix dhe Zimbra vetë.
Për të mbrojtur sistemin tonë nga brute force, do të monitorojmë mailbox.log, audit.log dhe zimbra.log.
Për të siguruar funksionimin e gjithçkaje, është e nevojshme që në serverin tuaj me Zimbra OSE të jenë instaluar Fail2Ban dhe iptables. Nëse përdorni Ubuntu, mund ta bëni këtë me komandat dpkg -s fail2ban, ndërsa nëse përdorni CentOS, mund ta kontrolloni këtë me komandat yum list installed fail2ban. Në rast se Fail2Ban nuk është instaluar, instalimi i tij nuk do të jetë problem, pasi ky paket është në praktisht të gjithë repository të standardeve.
Pas instalimit të gjithë softuerit të nevojshëm, mund të filloni konfigurimin e Fail2Ban. Për këtë, është e nevojshme të krijoni një skedar konfigurimi /etc/fail2ban/filter.d/zimbra.conf, në të cilin do të shqyrtojmë shprehjet e rregullta për regjistrat e Zimbra OSE që do të përputhen me përpjekjet e gabuara për të hyrë dhe do të aktivizojnë mekanizmat e Fail2Ban. Ja një shembull përmbajtjeje të zimbra.conf me një grup shprehjesh të rregullta që u përgjigjen gabimeve të ndryshme që jepen në Zimbra OSE në rastin e një përpjekjeje të dështuara për autentifikim:
# Fail2Ban configuration file

[Definition]
failregex = [ip=<HOST>;] account - authentication failed for .* (no such account)$
                        [ip=<HOST>;] security - cmd=Auth; .* error=authentication failed for .*, invalid password;$
                        ;oip=<HOST>;.* security - cmd=Auth; .* protocol=soap; error=authentication failed for .* invalid password;$
                        ;oip=<HOST>;.* security - cmd=Auth; .* protocol=imap; error=authentication failed for .* invalid password;$
                        [oip=<HOST>;.* SoapEngine - handler exception: authentication failed for .*, account not found$
                        WARN .*;ip=<HOST>;ua=ZimbraWebClient .* security - cmd=AdminAuth; .* error=authentication failed for .*;$

ignoreregex =
Pasi shprehjet e rregullta për Zimbra OSE janë përgatitur, është koha të filloni redaktimin e konfigurimit të vetë Fail2ban. Cilësimet e këtij mjeti ndodhen në skedarin /etc/fail2ban/jail.conf. Për çdo rast, le të bëjmë një kopje rezervë me komandën cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.conf.bak. Pas kësaj, le të sjellim këtë skedar në një formë përafërsisht si kjo:
# Fail2Ban configuration file

[DEFAULT]
ignoreip = 192.168.0.1/24
bantime = 600
findtime = 600
maxretry = 5
backend = auto

[ssh-iptables]
enabled = false
filter = sshd
action = iptables[name=SSH, port=ssh, protocol=tcp]
sendmail-whois[name=SSH, dest=admin@company.ru, sender=fail2ban@company.ru]
logpath = /var/log/messages
maxretry = 5

[sasl-iptables]
enabled = false
filter = sasl
backend = polling
action = iptables[name=sasl, port=smtp, protocol=tcp]
sendmail-whois[name=sasl, dest=support@company.ru]
logpath = /var/log/zimbra.log

[ssh-tcpwrapper]
enabled = false
filter = sshd
action = hostsdeny
sendmail-whois[name=SSH, dest=support@ company.ru]
ignoreregex = for myuser from
logpath = /var/log/messages

[zimbra-account]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-account]
sendmail[name=zimbra-account, dest=support@company.ru ]
logpath = /opt/zimbra/log/mailbox.log
bantime = 600
maxretry = 5

[zimbra-audit]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-audit]
sendmail[name=Zimbra-audit, dest=support@company.ru]
logpath = /opt/zimbra/log/audit.log
bantime = 600
maxretry = 5

[zimbra-recipient]
enabled = true
filter = zimbra
action = iptables-allports[name=zimbra-recipient]
sendmail[name=Zimbra-recipient, dest=support@company.ru]
logpath = /var/log/zimbra.log
bantime = 172800
maxretry = 5

[postfix]
enabled = true
filter = postfix
action = iptables-multiport[name=postfix, port=smtp, protocol=tcp]
sendmail-buffered[name=Postfix, dest=support@company.ru]
logpath = /var/log/zimbra.log
bantime = -1
maxretry = 5
Ky shembull, megjithëse është mjaft universale, vlen të shpjegohen disa parametra që ndoshta dëshironi të ndryshoni gjatë konfigurimit të pavarur të Fail2Ban:
- Ignoreip — me ndihmën e këtij parametri mund të specifikoni një IP ose një subnet të caktuar, adresat nga të cilat Fail2Ban nuk duhet të përllogarisë. Si rregull, lista e adresave të injoruara përfshin rrjetin e brendshëm të kompanisë dhe adresat e tjera të besuara.
- Bantime — Koha për të cilën shkelësi do të bllokohet. Matet në sekonda. Vlera -1 do të thotë bllokim të përhershëm.
- Maxretry — Numri maksimal i herëve që një adresë IP mund të përpiqet të aksesojë serverin.
- Sendmail — Konfigurimi që lejon dërgimin automatik të njoftimeve me email për aktivizimin e Fail2Ban.
- Findtime — Konfigurimi që lejon caktimin e një intervali kohor, pas së cilës adresa IP mund të provojë përsëri të qasje në server pas shterjes së numrit maksimal të përpjekjeve të pasuksesshme (parametri maxretry)
Pas ruajtjes së skedarit me konfigurimet e Fail2Ban, mbetet vetëm të rifilloni këtë utilitar duke përdorur komandën service fail2ban restart. Pas rifillimit, logjet kryesore të Zimbra do të fillojnë të monitorohen vazhdimisht për përputhje me shprehje të rregullta. Falë kësaj, administratori do të jetë në gjendje të eliminojë çdo mundësi të infiltrimit të një sulmuesi jo vetëm në kuti postare të Zimbra Collaboration Suite Open-Source Edition, por gjithashtu të mbrojë të gjitha shërbimet që funksionojnë brenda Zimbra OSE dhe të jetë në dijeni të çdo përpjekjeje për qasje të paautorizuar.
Për të gjitha pyetjet që lidhen me Zextras Suite mund të kontaktoni Përfaqësuesin e kompanisë "Zextras", Ekaterina Triandafiliidi në email katerina@zextras.com
Burimi: habr.com
