

Në fillim të dhjetorit doli në dritë një zgjidhje e re Veeam Backup për AWS për backup dhe rikuperim të infrastrukturave cloud të Amazon Elastic Compute Cloud (Amazon EC2).
Me këtë mund të krijoni kopje rezervë për instancat EC2 dhe t'i ruani ato në magazinën cloud Amazon Simple Storage Service (Amazon S3), gjithashtu të krijoni zinxhirë snapshots EC2 në formatin natyror.
Për rikuperimin e të dhënave, Veeam Backup për AWS ofron opsione të mëposhtme:
- Rikuperimi i plotë i instancës EC2
- Rikuperimi i volumit të instancës
- Rikuperimi i skedarëve dhe dosjeve në sistemin operativ të instancës
Përveç kësaj, pasi zgjidhja krijon kopje rezervë në formatin Veeam, mund të angazhoni Veeam Backup & Replication për të ruajtur kopjet e backup-eve EC2 në repository on-premises dhe më pas të kryeni migrimin e të dhënave midis infrastrukturave cloud, virtuale dhe on-premises.
Dhe, pa dyshim, përdoruesit do të gëzohen që zgjidhja e re ka një version falas. Për një njohje më të detajuar me Veeam Backup për AWS, ju mirëpresim poshtë.
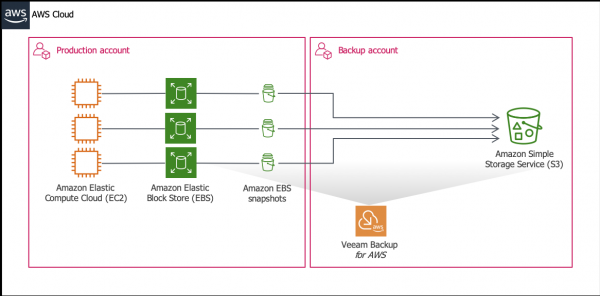
Veçoritë kryesore
Përveç veçorive tashmë të përmendura për krijimin automatike të snapshots Amazon EBS dhe ruajtjen e kopjeve në Amazon S3 cloud, zgjidhja implementon:
- Autentifikim me shumë faktor për administratorët e backup-it
- Mbrojtja e të dhënave mbi bazën e politikave
- Mbështetje për ndarjen e roleve IAM
- Mbështetje për konfigurime ndër-rajonale
- Një algoritëm të integruar për vlerësimin paraprak të kostove të shërbimeve, i cili ndihmon në kontrollin e pagesës.
Ashtu siç është përmendur më parë, ka një licencë falas, si dhe BYOL (ndërto licencën tënde), dhe një licencë të bazuar në konsumimin e resursit — secili mund të zgjedhë atë që i përshtatet.
Hapat e punës
Nëse shikojmë shkurt, hapat kryesorë janë këta:
- Kontrollojmë infrastrukturën tonë në përputhje me kërkesat sistemore, siç është përshkruar .
- Instalojmë Veeam Backup për AWS, siç përshkruhet më poshtë.
- Përcaktojmë rolet IAM. Ato janë të nevojshme për qasje në burimet AWS që përdoren për backup dhe rikuperim:
- Nëse planifikoni të bëni backup për instancat EC2 brenda një llogarie AWS, mund të përdorni rolin Rikuperim Default Backup — ai krijohet gjatë instalimit të Veeam Backup për AWS. Ky rol ka të drejtat e nevojshme për akses në të gjitha instancat EC2 dhe bucketët S3 brenda llogarisë AWS ku është vendosur Veeam Backup për AWS (llogaria fillestare AWS).
- Nëse planifikoni të bëni backup ose të riktheni të dhënat e instancave EC2 midis dy llogarive të ndryshme AWS ose dëshironi të përdorni një rol të dedikuar IAM me një set minimal të të drejtave për çdo operacion, do t'ju nevojitet të krijoni rolet e nevojshme IAM brenda llogarisë fillestare AWS dhe më pas t'i shtoni ato në Veeam Backup for AWS. Kjo përshkruhet në detaje në .
- Konfigurimi i infrastrukturës së kopjimit, përkatësisht:
- Konfigurojmë depot S3.
Vërejtje: Nëse do të përdorni snapshot-et e ndërtuara në mënyrë native për mbrojtjen e të dhënave në vend të backup-eve, atëherë ky hap mund të kalojë, sepse depoja S3 në këtë skenar nuk do të nevojitet.
- Vendosim cilësimet e rrjetit për komponentët ndihmës instancat punuese.
Pune janë instanca ndihmëse EC2 nën menaxhimin e sistemit operativ Linux. Ato aktivizohen vetëm gjatë kohës së kopjimit (ose rikthimit) dhe shërbejnë si bkp-proxi. Në cilësimet e punës, do t'ju duhet të tregoni Amazon VPC, subnet-in dhe grupin e sigurisë me të cilin këto instanca ndihmëse do të lidhen. Për të gjitha këto mund të lexoni .
- Konfigurojmë depot S3.
- Pastaj krijojmë një politikë, në bazë të së cilës do të bëhen backup ose snapshot-e të instancave EC2. Këtë do ta shpjegoj shkurtimisht më poshtë.
- Nga backup mund të kryhet rikthimi - për këtë gjithashtu pak më poshtë.
Implementimi dhe konfigurimi
Veeam Backup for AWS është i disponueshëm në .
Implementimi i zgjidhjes bëhet kështu:
- Hyni në AWS Marketplace me llogarinë AWS, të cilën planifikoni të përdorni për instalimin e zgjidhjes.
- Hapni faqen e Veeam Backup for AWS, zgjidhni edicionin që na nevojitet (pagesë ose falas). Më shumë rreth edicioneve është shkruar .
- Veeam Backup for AWS Free Edition
- Veeam Backup for AWS Paid Edition
- Veeam Backup for AWS BYOL Edition
- Në të djathtë lart klikoni në Continue to Subscribe.

- Në faqen e regjistrimit, shkojmë në seksionin Terms and Conditions (kushtet e përdorimit) dhe aty klikoni Show Details, më pas ndjekim lidhjen End User License Agreement lexoni marrëveshjen e licencës.
- Pastaj shtypni butonin Continue to Configuration dhe filloni konfigurimin.
- Në faqen Configure this software vendosni cilësimet për instalimin:
- Nga lista Fulfillment Option (opsionet e implementimit) zgjidhni opsionin për produktin tonë - VB for AWS Deployment.
- Nga lista e versioneve Software Version zgjidhni versionin më të ri të Veeam Backup for AWS.
- Nga lista e rajoneve Region zgjedhim regjionin AWS ku do të implementohet instanca EC2 me Veeam Backup për AWS.
Vërejtje: Më shumë rreth regjioneve AWS mund të lexoni .
- Pastaj shtypni butonin Vazhdoni për të nisur për të kaluar në fazën e nisjes.
- Në faqen Nisni këtë software kryejmë këto hapa:
- Në seksionin Detajet e Konfigurimit kontrollojmë nëse të gjitha konfigurimet janë saktësisht të dhëna.
- Nga lista e veprimeve Zgjidh Veprimin zgjedhim Nisni CloudFormation.
- Instalimi i Veeam Backup për AWS kryhet përmes grumbullit AWS CloudFormation.
Vërejtje: Këtu grumbulli është një kombinim i resurseve të clouds, të cilat mund të menaxhohen si një njësi e vetme: krijo, fshi, përdor për të nisur aplikacione. Më shumë mund të lexoni në dokumentacionin e AWS.
Klikoni Nisni dhe filloni asistentesin e krijimit të grumbullit Asistenti i krijimit të grumbullit.
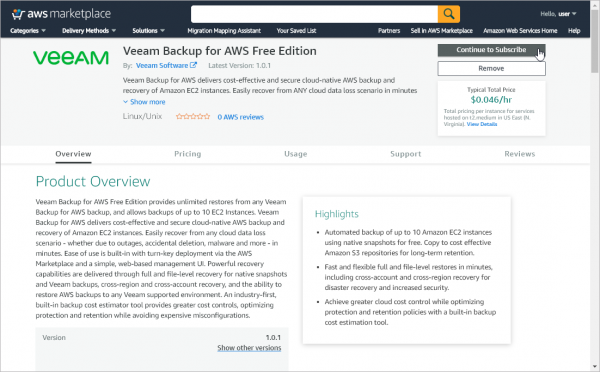
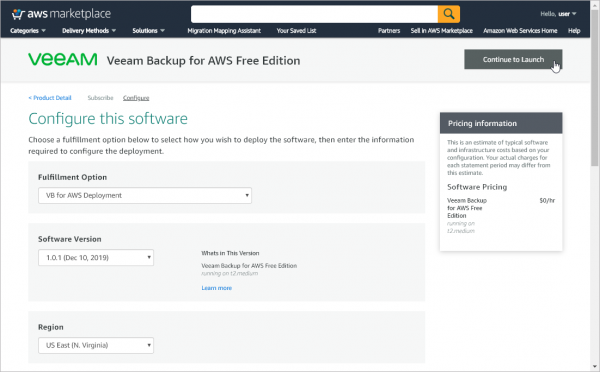
Krijimi i grumbullit AWS CloudFormationKrijimi i grumbullit AWS CloudFormation:
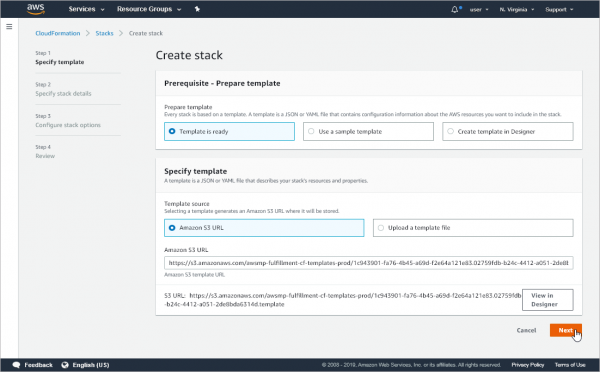
- Në hapin Specifikoni shablonin mund të lini konfigurimet e shablonit të grumbullit në parazgjedhje.
- Në hapin Specifikoni detajet e grumbullit jepni konfigurimet për grumbullin tonë.
- Në fushën Emri i grumbullit jepni emrin; mund të përdorni letra të mëdha dhe të vogla, numra dhe veze.
- Në seksionin e konfigurimit Konfigurimi i Instancës:
Nga lista Tipi i instancës për serverin Veeam Backup për AWS duhet të zgjidhni tipin e instancës EC2, në të cilin do të instalohet Veeam Backup për AWS (më poshtë do ta quajmë serveri Veeam Backup për AWS). Rekomandohet të zgjidhni tipin t2.medium.
Nga lista Çiftin e Çelësave për Serverin Veeam Backup për AWS duhet të zgjidhni një çift çelësash, të cilat do të përdoren për autentifikimin në këtë server të ri. Nëse çifti i nevojshëm nuk është në listë, duhet ta krijoni siç është përshkruar .
Specifikoni nëse duhet të aktivizohet backup-i automatik i volumve EBS për serverin Veeam Backup për AWS (në parazgjedhje duhet, dmth. true).
Specifikoni nëse duhet të rindezët serveri Veeam Backup për AWS në rast të një dështimi të software-it.
Specifikoni nëse duhet të rindezët serveri Veeam Backup për AWS në rast të një dështimi të infrastrukturës.
- Në seksionin e konfigurimit të rrjetit Konfigurimi i Rrjetit:
- Specifikoni nëse do të duhet të krijoni një adresë Elastic IP për serverin Veeam Backup për AWS. Më shumë informacione mund të shihni këtu.
- Në fushën Adresat IP të Lejuara të Burimit për lidhjen me SSH jepni intervalin e adresave IPv4, nga të cilat do të lejohet qasja në serverin Veeam Backup për AWS përmes SSH.
- Në fushën Adresat IP të Lejuara të Burimit për lidhjen me HTTPS jepni intervalin e adresave IPv4, nga të cilat do të lejohet qasja në ndërfaqen e uebit Veeam Backup për AWS.
Intervali i adresave IPv4 jepet në notacionin CIDR (p.sh., 12.23.34.0/24). Për të lejuar qasjen nga të gjitha adresat IPv4, mund të jepni 0.0.0.0/0. (Megjithatë, ky opsion nuk rekomandohet, pasi ul sigurinë e infrastrukturës.)
- Në bazë të adresave IPv4 të specifikuara, AWS CloudFormation krijon një grup sigurie për Veeam Backup për AWS, me rregulla përkatëse për trafikun e hyrës nëpërmjet SSH dhe HTTPS. (Për të dhënat e hyrjes për SSH, përdoret porti 22, ndërsa për HTTPS - porti 443.) Nëse planifikoni gjatë instalimit të zgjidhjes të specifikoni një grup tjetër sigurie për Veeam Backup për AWS, mos harroni të shtoni manualisht rregullat përkatëse në këtë grup dhe të kontrolloni që të ketë qasje në shërbimet AWS (të përmendura në seksionin Kërkesat e udhëzuesit të përdoruesit).
- Në seksionin VPC dhe Nënrrjeti duhet të zgjidhni Amazon Virtual Private Cloud (Amazon VPC) dhe nënrrjetin me të cilin do të lidhet serveri Veeam Backup për AWS.
- Në hapin Konfiguroni opsionet e grumbullit specifikoni etiketat AWS, lejet për rolin IAM dhe cilësime të tjera të grumbullit.
- Në hapin Rishikoni kontrolloni të gjitha cilësimet, zgjidhni opsionin Pranoj që AWS CloudFormation mund të krijojë burime IAM dhe klikoni Krijoni grumbull.
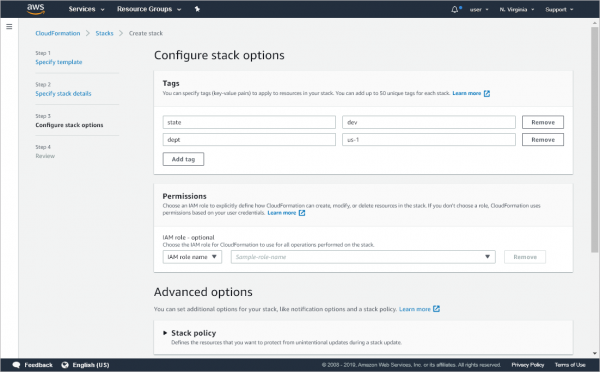
Pas instalimit, do të hapim konsolën web, duke futur në shfletuesin DNS ose adresën IP të instancës EC2, ku është instaluar Veeam Backup për AWS, për shembull:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
Në konsolë shfaqen burimet për të cilat është konfigurimi i mbrojtjes së të dhënave me ndihmën e Veeam Backup për AWS:
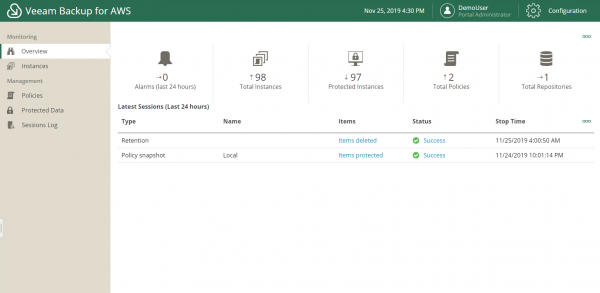
Cilësimet e nevojshme të infrastrukturës, rolit, etj. janë përshkruar në detaje në .
Politikat e rezervimit
Për të mbrojtur instancat krijojmë politika.
Për lloje të ndryshme objektesh mund të konfigurohen politika të ndryshme: për shembull, një politikë e destinuar për mbrojtjen e aplikacioneve tier 3 (më pak kritike), ose politika për aplikacione tier 2 dhe tier 1. Në cilësimet e politikës specifikoni:
- Llogarinë me rolet IAM
- Rajonet — mund të zgjidhen disa
- Çfarë planifikohet të mbrohet — mund të jenë të gjitha burimet (të gjitha burimet) ose instancat e zgjedhura ose (etiketat)
- Burimet që duhet të përjashtohen
- Cilësimet e snapshot-it, duke përfshirë nëse do të përdoren snapshot-et dhe cila duhet të jetë periudha e ruajtjes
- Cilësimet e kopjimit: rruga për në depot, orari dhe periudha e ruajtjes
- Vlerësimin e kostove të shërbimeve (për të cilin flitet më poshtë)
- Cilësimet e orarit dhe njoftimeve
Vlerësimi i integruar i kostove të shërbimeve
Në zgjidhjen Veeam Backup për AWS është e integruar një vlerësim i automatik i kostove të shërbimeve — përmes saj llogaritet menjëherë se cila do të jetë kostoja e shërbimeve të rezervimit sipas politikës specifike. Në llogaritje përfshihen metrika të mëposhtme:
- Kostoja e kopjimit
- Kostoja e snapshot-it
- Kostoja e trafikut është veçanërisht e rëndësishme në rast se depoja ndodhet jashtë rajonit ku funksionojnë objektet e infrastrukturës (Amazon AWS e llogarit trafikun në rajone të tjera)
- Kostoja e transaksioneve
- Kostoja totale
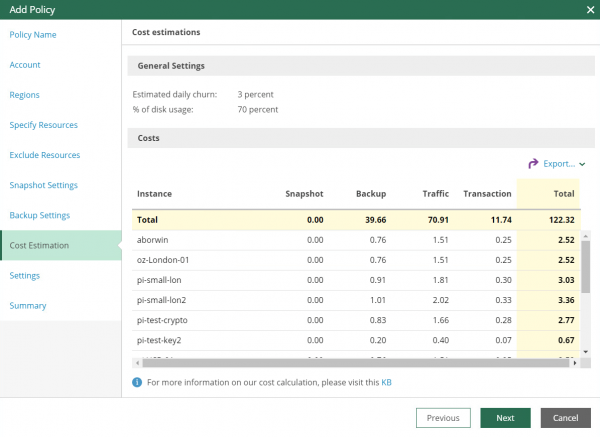
Të dhënat mund të eksportohet në skedar CSV ose XML.
Komponentët ndihmës — Workers
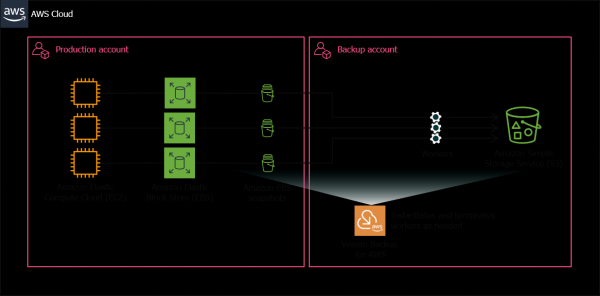
Për të reduktuar shpenzimet e trafikut, mund të konfigurohet krijimi automatik i komponentëve ndihmës — workers — në të njëjtin rajon AWS ku ndodhen dhe objektet e mbrojtura. Workers aktivizohen automatikisht vetëm gjatë transferimit të të dhënave në/nga cloud Amazon S3 ose gjatë rikuperimit, dhe pas përfundimit të operacioneve, ato fikën dhe fshihen.
Backup
Për operacionet e backup-it, Veeam Backup for AWS përdor snapshotet natyrore (shih ). Gjatë backup-it, Veeam Backup for AWS përdor komandat AWS CLI për të krijuar snapshotet e volumeve EBS të lidhur me instancën EC2. Më pas, në varësi të skenarit të backup-it që keni zgjedhur, Veeam Backup for AWS do të krijojë për instancën EC2 ose një zinxhir snapshotesh natyrore, ose një kopje rezervë në nivel imazhi.
Snapshotet natyrore
Veeam Backup for AWS krijon snapshotet natyrore të instancës EC2 siç vijon:
- Së pari, krijohen snapshotet e volumeve EBS të lidhur me këtë instancë.
- Snapshotet EBS gjatë krijimit u caktohen AWS-tags. Çelësat dhe vlerat e këtyre tags përmbajnë metadatat e koduara. Veeam Backup for AWS i konsideron snapshotet EBS me metadatat si snapshotet natyrore për instancën EC2.
- Nëse instanca EC2 tashmë është përpunuar nga politika e backup-it, atëherë Veeam Backup for AWS kontrollon numrin e pikave të rikuperimit në zinxhirin e snapshotëve. Nëse ky numër kalon vlerën maksimale të caktuar në politikë, pika më e vjetër fshihet. Vërejtje: Politika e ruajtjes dhe fshirjes automatik (retention) nuk zbatohet për snapshotet e krijuara manualisht (flasim pikërisht për snapshotet e krijuara veçmas). Të tilla snapshot mund të fshihen siç përshkruhet . (Nëse me "manualisht" nënkuptojmë aktivizimin manual të politikës jashtë orarit, atëherë për snapshotin e krijuar në këtë mënyrë retention do të zbatohet.)
Kopjet rezervë në nivel imazhi
Kështu Veeam Backup for AWS realizon kopjen rezervë në nivel imazhi:
- Së pari, krijohen snapshotet e volumeve EBS të lidhur me këtë instancë.
- Veeam Backup for AWS përdor snapshotet EBS si burime për backup. Pas përfundimit të procesit të backup-it, këto snapshotet fshihen.
- Pastaj, në regjionin AWS ku ndodhet ky instancë, aktivizohet një worker ndihmës që ndihmon në përpunimin e të dhënave të instancës EC2.
- Nga snapshotet e përkohshme krijohen volume EBS dhe lidhin në instancën worker.
- Këto të dhëna lexohen nga volumet EBS në instancën worker dhe pastaj të dhënat transmetohen në magazinën S3, ku do të ruhen në formatin Veeam.
- Gjatë sesionit inkremental, Veeam Backup for AWS lexon metadatën e backup-eve nga magazina S3 dhe i përdor ato për të identifikuar blloqet që janë ndryshuar nga sesioni i mëparshëm.
- Kur backup-i përfundon, Veeam Backup for AWS fshin snapshotet përkohësisht EBS dhe instancën worker nga Amazon EC2.
Rikuperimi i të dhënave
Me Veeam Backup for AWS mund të rikuperoni të dhënat në mënyra të ndryshme:
- Në vendndodhjen origjinale, duke e rikthyer instancën origjinale. Të gjitha të dhënat në këtë instancë do të përzihen me ato që ruhen në backup, ndërsa konfigurimi i instancës mbetet i ruajtur.
- Në një vendndodhje të re, duke krijuar një instancë të re. Në këtë skenar — nëse zgjidhni rikthimin në një vendndodhje të re ose me konfigurime të reja — do t'ju duhet të specifikoni parametrat e konfigurimit që do të aplikohen në instancën pas përfundimit të rikthimit:
- Rajoni
- Cilësimet e enkriptimit
- Emri dhe lloji i instancës
- Cilësimet rrjetë: Virtual Private Cloud (VPC), subnet, grupi i sigurisë
Rikthimi i volumve
Rikthimi i volumve të instancës EC2 nga një snapshot ose nga një backup, në vendndodhjen origjinale ose në një të re, mbështetet. Në rastin e dytë, për vendndodhjen e re duhet të specifikoni regjionin AWS, Zona e Disponueshmërisë dhe parametrat e tjerë.
Gjatë procesit të rikthimit gjithashtu përfshihet një worker.
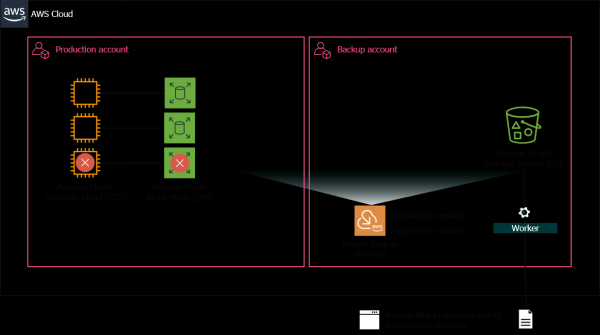
Procesi në përgjithësi duket si vijon (në shembullin e rikthimit nga backup):
- Veeam Backup for AWS aktivizon një worker në regjionin e nevojshëm AWS, krijon numrin e nevojshëm të volumve të zbrazët EBS dhe i lidh ato në instancën worker.
- Rikthen të dhënat nga backup-i në këto volume.
- Kryen ndarjen e volumve EBS dhe transferimin në vendndodhjen e kërkuar (origjinale ose një regjion tjetër AWS), ku këto volume ruhet si të veçanta.
- Fshin instancën worker pas përfundimit të operacioneve.
Vërejtje: Mos e harroni se pas rikuperimit, volumi nuk do të lidhet automatikisht me instancën EC2 (do të ruhet si një volum EBS në vendin e përcaktuar).
Rikuperimi i skedareve
Lejon rikuperimin e skedareve të veçanta pa nevojën për të rikuperuar të gjithë instancën.
Kur inicioni rikuperimin në nivelin e skedareve, merrni një URL (të bazuar në emrin publik DNS të punëtorit), ku mund të shihni të gjithë strukturën e skedareve në sistemin operativ të mikpritësit, të gjeni skedaret që ju nevojiten dhe t'i shkarkoni ato në kompjuterin tuaj lokal.
Po ashtu, për të siguruar sigurinë, mund të verifikoni certifikatën dhe gjurmën e saj për t'u siguruar se nuk ka MiTM.
Integrimi me Veeam Backup & Replication
Nëse në infrastrukturën tuaj është implementuar Veeam Backup & Replication, mund të konfiguroni rikuperimin e makinave të përfshira në të në cloudin Amazon EC2 duke përdorur funksionalitetin Direct Restore to AWS dhe më pas të mbroni këto të dhëna cloud me Veeam Backup for AWS.
Po ashtu, mbështetet funksionimi i Veeam Backup & Replication me repositorët Amazon S3, të cilat krijohen nga Veeam Backup for AWS — mund të rikuperoni kopjet rezervë të instancave Amazon EC2 në infrastrukturën on-premises.
Karakteristikat e Versionit Falas
Versioni falas i Veeam Backup for AWS lejon backup deri në 10 instanca EC2; rikuperimi nga kopjet rezervë kryhet pa kufizime.
Vërejtje: Rekomandohet të përdoret t2.medium.
Çmimi i përafërt i burimeve është 9.8 USD/në muaj, bazuar në përdorimin 24/7 me këto konfigurime për default:
- EC2 — 1 instancë t3.micro
- EBS — 1 volum GP2 me kapacitet 8 GB
- Konfigurimi për repositorin S3 — 50 GB Standard S3 storage, 13,000 S3 PUT requests, 10,000 S3 GET requests, 50 GB S3 Select usage
Useful links
Zgjidhja Veeam Backup for AWS në
(në gjuhën angleze).
Burimi: habr.com
