

Përshëndetje, të nderuar lexues të Habrës! Ky është blogu korporativ i kompanisë . Ne jemi një integrator sistemesh dhe kryesisht specializohemi në zgjidhjet e sigurisë së infrastrukturës IT (, ) dhe sistemet e analizës së të dhënave makinerike (). Le ta fillojmë blogun tonë me një hyrje të vogël në teknologjitë Check Point.
Ne kemi menduar gjatë nëse duhet të shkruajmë këtë artikull, pasi nuk ka asgjë të re që nuk mund të gjendet në internet. Megjithatë, pavarësisht këtij fluksi të informacionit, gjatë punës me klientët dhe partnerët shpesh dëgjojmë të njëjtat pyetje. Prandaj, u vendos të shkruajmë një hyrje në botën e teknologjive Check Point dhe të zbulojmë thelbin e arkitekturës së zgjidhjeve të tyre. Dhe gjithçka në kuadër të një “postimi të vogël”, siç e thonë. Për më tepër, do të përpiqemi të mos hyjmë në luftëra marketingu, pasi nuk jemi një furnizues, por thjesht një integrator sistemesh (ndonëse na pëlqen shumë Check Point) dhe do të shqyrtojmë pikat kryesore pa i krahasuar me prodhues të tjerë (si Palo Alto, Cisco, Fortinet etj.). Artikulli doli të jetë mjaft i gjerë, por ndihmon në eliminimin e një pjese të madhe të pyetjeve në fazën e njohjes me Check Point. Nëse ju intereson, ju lutemi, vazhdoni më tej...
UTM/NGFW
Duke filluar bisedën për Check Point, e para që duhet të sqarojmë është se çfarë është UTM, NGFW dhe çfarë i dallon. Do ta bëjmë këtë në mënyrë shumë të shkurtër, për të mos e bërë postimin të gjatë (ndoshta në të ardhmen do të shqyrtojmë këtë çështje pak më në detaj)
UTM — Menaxhimi i Rreziqeve të Bashkuara
Nëse flasim shkurtimisht, thelbi i UTM është konsolidimi i disa mjeteve mbrojtëse në një zgjidhje. Pra, gjithçka në një kuti ose një farë all inclusive. Çfarë nënkuptohet me “several means of protection”? Varianti më i zakonshëm është: Një Firewall, IPS, Proxy (filtrimi i URL-ve), Antivirus i rrjedhës, Anti-Spam, VPN etj. Të gjitha këto bashkohen në kuadër të një zgjidhjeje UTM, që e bën më të lehtë integrimin, konfigurimin, administrimin dhe monitorimin, dhe kjo ndikon pozitivisht në sigurinë e përgjithshme të rrjetit. Kur zgjidhjet UTM sapo kishin dalë, ato shqyrtoheshin ekskluzivisht për kompanitë e vogla, pasi UTM nuk përballoheshin me volumen të madh trafiku. Kjo ndodhi për dy arsye:
- Mënyra e përpunimit të pakove. Versionet e para të zgjidhjeve UTM i përpunonin paketat një nga një, nga çdo “modul”. Shembuj: së pari paketa përpunoheshin nga ndërfaqja e rrjetit, pastaj IPS, më pas kontrollohet nga Antivirus dhe kështu me radhë. Natyrisht, një mekanizëm i tillë sjellë vonesa të mëdha në trafik dhe ndikon shumë në përdorimin e burimeve të sistemit (procesori, memorie).
- Harduer i dobët. Siç u tha më lart, përpunimi i paketave në mënyrë të njëpasnjishme konsumonte shumë burime dhe “hardueri” i atyre viteve (1995-2005) thjesht nuk arriti të përballonte volum të madh trafiku.
Por progresi nuk ndalon. Që atëherë, kapacitetet harduerike janë rritur ndjeshëm dhe përpunimi i paketave ka ndryshuar (duhet pranuar se jo të gjitha ofruesit kanë bërë këtë) dhe është lejuar analiza pothuajse e menjëhershme në disa module (MFA, IPS, Antivirus etj.). Zgjidhjet moderne UTM mund të “përpunojnë” dhjetëra e madje qindra gigabitet në modin e analizës së thellë, që i lejon ato të përdoren në segmentin e bizneseve të mëdha ose madje të qendrave të të dhënave.
Më poshtë është katrori magjik i Gartnerit për zgjidhjet UTM për gusht 2016:
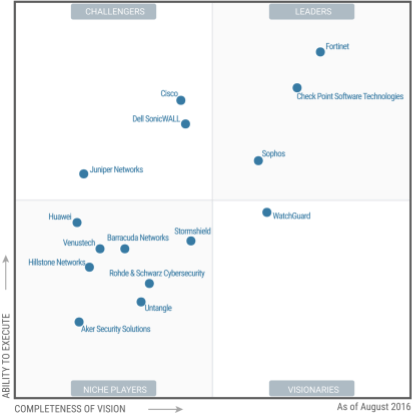
Nuk do të komentoj shumë këtë imazh, thjesht do të them se në cepin e sipërm të djathtës janë liderët.
NGFW — Zjarri i Brezit të Re
Emri flet vetë — zjarri i brezit të ri. Ky koncept doli shumë më vonë sesa UTM. Ideja kryesore e NGFW është analiza e thellë e paketave (DPI) përmes IPS të integruar dhe ndarjen e qasjes në nivelin e aplikacioneve (Kontrolli i Aplikacioneve). Në këtë rast, IPS është e nevojshme për të identifikuar një ose më shumë aplikacione në flukset e paketave, që lejon të lejohet ose të ndalohet përdorimi i tij. Shembuj: Mund të lejojmë funksionimin e Skype, por të ndalojmë transferimin e skedarëve. Mund të ndalojmë përdorimin e Torrent ose RDP. Po ashtu, aplikacionet në internet mbështeten: Mund të lejojmë qasje në VK.com, por të ndalojmë lojërat, mesazhet ose shikimin e videove. Në thelb, cilësia e NGFW varet nga numri i aplikacioneve që ai mund të identifikojë. Shumë mendojnë se shfaqja e konceptit NGFW ishte një lëvizje e zakonshme marketingu në të cilin kompania Palo Alto filloi të rritet shpejt.
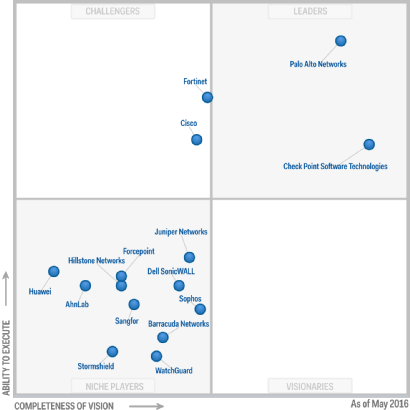
Katrori magjik i Gartnerit për NGFW për maj 2016:
UTM vs NGFW
Një pyetje shumë e zakonshme është, cila është më e mira? Nuk ka një përgjigje të qartë për këtë dhe nuk mund të ketë. Sidomos duke marrë parasysh faktin se pothuajse të gjitha zgjidhjet moderne UTM përmbajnë funksionalitetin NGFW dhe shumica e NGFW përmbajnë funskionet që i takojnë UTM (Antivirus, VPN, Anti-Bot etj.). Siç thonë gjithmonë, "djalli qëndron tek detajet", prandaj të parën duhet të vendosni se çfarë ju nevojitet konkretisht, të përcaktoni buxhetin. Në bazë të këtyre vendimeve mund të zgjidhni disa variante. Dhe të gjitha duhet të testohen patjetër, pa besuar materialet marketingu.
Ne, nga ana jonë, në kuadër të disa artikujve do të përpiqemi të flasim për Check Point, si mund ta provoni dhe çfarë në përgjithësi mund të provoni (praktikisht gjithë funksionalitetin).
Tre entitete të Check Point
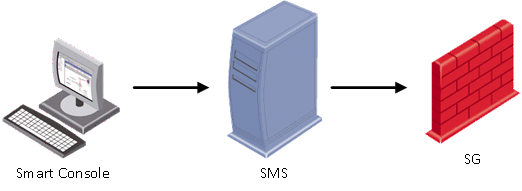
Kur punoni me Check Point, do të përballeni me tre përbërës të këtij produkti:
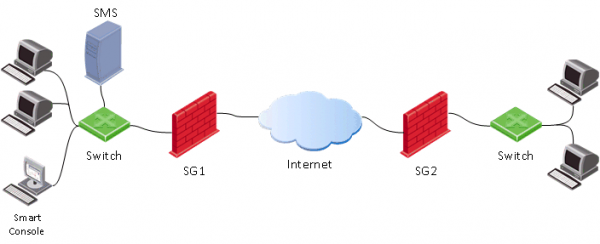
- Security Gateway (SG) — vetë porta e sigurisë, e cila zakonisht vendoset në perimeter të rrjetit dhe kryen funksionet e një firewalli, antivirusit të rrjedhës, anti-botit, IPS etj.
- Security Management Server (SMS) — serveri i menaxhimit të porteve. Praktikisht të gjitha konfigurimet në portën (SG) realizohen përmes këtij serveri. SMS gjithashtu mund të veprojë si server log dhe të procesojë log-et e tij me sistemin e integruar të analizës dhe korrelacionit të ngjarjeve — Smart Event (ngjashëm me SIEM për Check Point), por për këtë më vonë. SMS përdoret për menaxhimin qendror të disa porteve (numri i porteve varet nga modeli i SMS, ose nga licenca), megjithatë ju jeni të detyruar ta përdorni atë, edhe nëse keni vetëm një portë. Duhet theksuar se Check Point ishte një nga të parët që filluan të aplikojnë një sistem të tillë të menaxhimit qendror, i cili për shumë vite rresht është njohur si "standard i artë" sipas raporteve të kompanisë Gartner. Ka madje një shaka: "Nëse Cisco do të kishte një sistem menaxhimi normal, Check Point nuk do të kishte lindur kurrë".
- Smart Console — konsola klientit për t'u lidhur me serverin e menaxhimit (SMS). Zakonisht instalohet në kompjuterin e administratorit. Përmes kësaj konsole realizohen të gjitha ndryshimet në serverin e menaxhimit, dhe vetëm pas kësaj mund të aplikohet konfigurimi në portat e sigurisë (Install Policy).

Sistemi operativ Check Point
Duke folur për sistemin operativ Check Point mund të përmendim menjëherë tre: IPSO, SPLAT dhe GAIA.
- IPSO — sistemi operative e Ipsilon Networks, e cila i përkiste kompanisë Nokia. Në vitin 2009, Check Point e bleu këtë biznes. Nuk vazhdon të zhvillohet.
- SPLAT — zhvillim i brendshëm i Check Point, i bazuar në bërthamën RedHat. Nuk vazhdon të zhvillohet.
- Gaia — sistemi operativ aktual nga Check Point, i cili u shfaq si rezultat i bashkimit të IPSO dhe SPLAT, duke përfshirë të gjitha të mirat. U shfaq në vitin 2012 dhe vazhdon të zhvillohet aktivisht.
Duke folur për Gaia, duhet të themi se versioni më i përhapur deri më tani është R77.30. Pas pak kohe u shfaq versioni R80, i cili ndryshon ndjeshëm nga e kaluara (si në aspektin e funksionalitetit ashtu edhe në menaxhim). Kësaj teme do t'i kushtojmë një postim të veçantë. Një pikë tjetër e rëndësishme — për momentin, vetëm versioni R77.10 ka certifikatën FSTEK dhe është duke u certifikuar versioni R77.30.
Mundësitë e zbatimit (Check Point Appliance, Virtual machine, OpenServer)
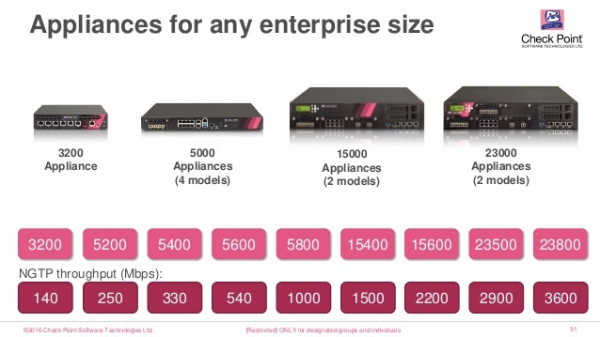
Nuk ka asgjë të çuditshme, si shumë furnizues, Check Point ka disa mundësi produkti:
- Appliance — pajisje softuerike dhe harduerike, domethënë “kuti” e saj. Ka shumë modele, të cilat ndryshojnë në performancë, funksionalitet dhe zbatim (ka mundësi për rrjetet industriale).

- Virtual Machine — makina virtuale Check Point me sistemin operativ Gaia. Mbështeten hipervizorët ESXi, Hyper-V, KVM. Licencohen sipas numrit të bërthamave të procesorit.
- OpenServer — instalimi i Gaia direkt në server si sistemin e tij kryesor (një “Bare metal”). Mbështetet vetëm një “harduer” të caktuar. Ka rekomandime për këtë harduer që duhet ndjekur, përndryshe mund të ketë probleme me drejtuesit dhe mbështetja teknike mund t'ju refuzojë shërbimin.
Mundësitë e implementimit (Distributed ose Standalone)
Pak më sipër kemi diskutuar çfarë është gateway (SG) dhe serveri i menaxhimit (SMS). Tani do të diskutojmë opsionet e tyre të implementimit. Ka dy mënyra kryesore:
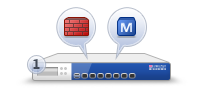
- Standalone (SG+SMS) — opsioni kur si gateway ashtu edhe serveri i menaxhimit instalohen në një pajisje (ose makinë virtuale) të vetme.

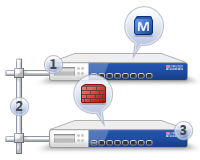
Ky kyçja është e përshtatshme kur keni vetëm një kalim, i cili nuk është i ngarkuar shumë me trafik të përdoruesve. Ky opsion është më ekonomik, pasi nuk ka nevojë të blini një server menaxhimi (SMS). Megjithatë, nëse kalimi është nën ngarkesë të madhe, mund të merrni një sistem menaxhimi "të ngadalshëm". Prandaj, para se të zgjidhni një zgjidhje Standalone, është më mirë të konsultoheni ose madje të testi këtë opsion. - Distribuar — serveri i menaxhimit instalohet veçmas nga kalimi.

Opsioni optimal në aspektin e, komoditetit dhe performancës. Përdoret kur është e nevojshme të menaxhoni disa kalime në të njëjtën kohë, si për shembull kalimi qendror dhe filialet. Në këtë rast, kërkohet blerja e një serveri menaxhimi (SMS), i cili gjithashtu mund të jetë në formën e appliance (hardueri) ose të një maune virtuale.
Siç e përmenda pak më lart, Check Point ka sistemin e vet SIEM — Smart Event. Mund ta përdorni vetëm në rast se bëni një instalim të Distribuar.
Modet e funksionimit (Bridge, Routed)
Kalimi i sigurisë (SG) mund të punojë në dy moda kryesore:
- Routed — varianti më i zakonshëm. Në këtë rast, kalimi përdoret si një pajisje L3 dhe ruteron trafikun përmes vetes, dmth, Check Point është kalimi nga të cilin mbrohet rrjeti.
- Bridge — mode i transparencës. Në këtë rast, kalimi instalohet si një "urë" e zakonshme dhe lejon kalimin e trafikut në nivelin e dytë (OSI). Ky opsion zakonisht përdoret kur nuk ka mundësi (ose dëshirë) të ndryshoni infrastrukturën ekzistuese. Praktikisht nuk do të keni nevojë të ndryshoni topologjinë e rrjetit dhe nuk duhet të shqetësoheni për të ndryshuar adresimin IP.
Dëshiroj të theksoj se në modin Bridge ka disa kufizime në funksionalitet, prandaj ne si integrator rekomandojmë të gjithë klientëve tanë të përdorin modin Routed, sigurisht nëse është e mundur.
Blades të software-it (Check Point Software Blades)
Arritëm pothuajse në temën më të rëndësishme të Check Point, e cila shkakton më shumë pyetje te klientët. Çfarë janë këto “blades” të software-it? Blades nënkuptojnë funksione të caktuara të Check Point.
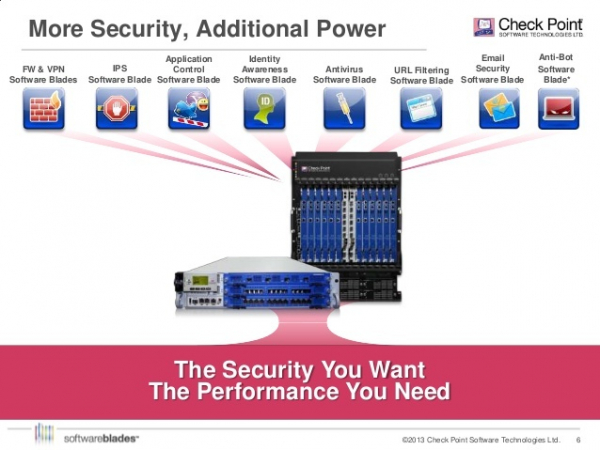
Këto funksione mund të aktivizohen ose çaktivizohen në varësi të nevojave. Në këtë rast, ka blades që aktivizohen ekskluzivisht në kalim (Network Security) dhe vetëm në serverin e menaxhimit (Management). Në imazhet më poshtë janë përgatitur shembuj për të dy rastet:
1) Për Sigurinë e Rrjetit (funksionaliteti i portës)
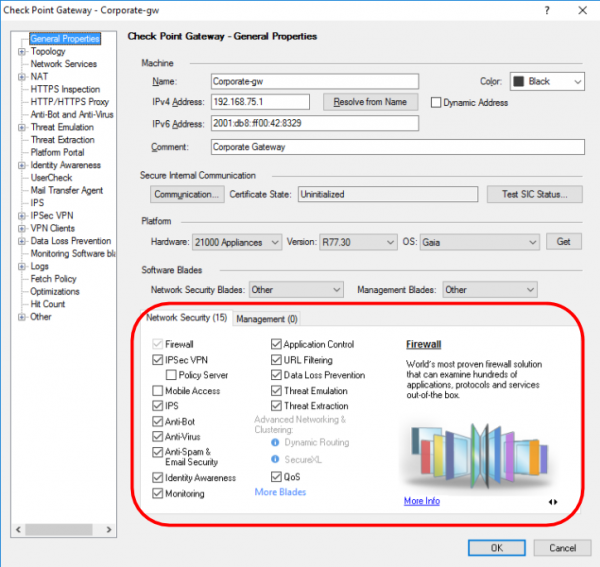
Do ta përshkruajmë shkurt, pasi çdo blade meriton një artikull të veçantë.
- Firewall — funksionaliteti i murit të zjarrit;
- IPSec VPN — ndërtimi i rrjeteve virtuale private;
- Mobile Access — akses në distancë nga pajisje mobile;
- IPS — sistemi për parandalimin e sulmeve;
- Anti-Bot — mbrojtje nga rrjetet e botëve;
- AntiVirus — antivirus në rrjedhë;
- AntiSpam & Email Security — mbrojtja e postës elektronike të korporatës;
- Identity Awareness — integrimi me shërbimin Active Directory;
- Monitoring — monitorimi i praktikisht të gjithë parametrave të portës (ngarkesa, gjerësia e brezit, statusi VPN etj.)
- Application Control — firewall në nivel aplikacionesh (funksionaliteti NGFW);
- URL Filtering — siguria e Web (+funksionaliteti proxy);
- Data Loss Prevention — mbrojtja nga rrjedhja e informacionit (DLP);
- Threat Emulation — teknologjia e sandbox-eve;
- Threat Extraction — teknologjia e pastrimit të skedave;
- QoS — prioritetizimi i trafikut.
Pas disa artikujve do të shqyrtojmë gjithashtu blades Threat Emulation dhe Threat Extraction, jam i sigurt se do të jetë interesant.
2) Për Menaxhimin (funksionaliteti i serverit të menaxhimit)
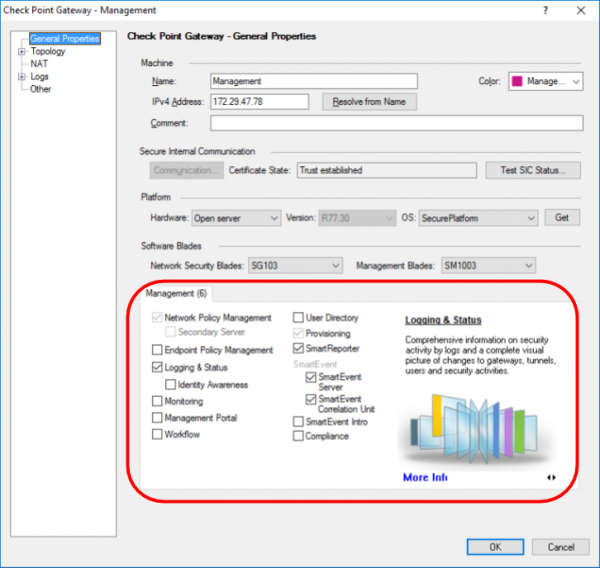
- Network Policy Management — menaxhimi qendror i politikave;
- Endpoint Policy Management — menaxhimi qendror i agentëve të Check Point (po, Check Point prodhon zgjidhje jo vetëm për mbrojtjen e rrjetit, por edhe për mbrojtjen e stacioneve të punës (PC) dhe smartphone-ve);
- Logging & Status — mbledhja dhe përpunimi qendror i log-eve;
- Management Portal — menaxhimi i sigurisë nga shfletuesi;
- Workflow — kontrolli mbi ndryshimin e politikave, auditimi i ndryshimeve etj.;
- User Directory — integrimi me LDAP;
- Provisioning — automatizimi i menaxhimit të portave;
- Smart Reporter — sistemi i raportimit;
- Smart Event — analiza dhe korrelacioni i ngjarjeve (SIEM);
- Compliance — verifikimi automatik i konfigurimeve dhe ofrimi i rekomandimeve.
Nuk do ta shqyrtojmë tani në detaje çështjen e licencimit, për të mos e fryrë artikullin dhe për të mos e ngatërruar lexuesin. Pothuajse me siguri do ta nxjerrim këtë në një post të veçantë.
Arkitektura e blades lejon përdorimin e vetëm funksioneve të nevojshme, çka ndikon në buxhetin e zgjidhjes dhe performancën e përgjithshme të pajisjes. Është logjike që sa më shumë blades të aktivizoni, aq më pak trafik mund të "shkoni". Pikerisht për këtë, çdo model Check Point vjen me tabelën e tij të performancës (për shembull kemi marrë karakteristikat e modelit 5400):
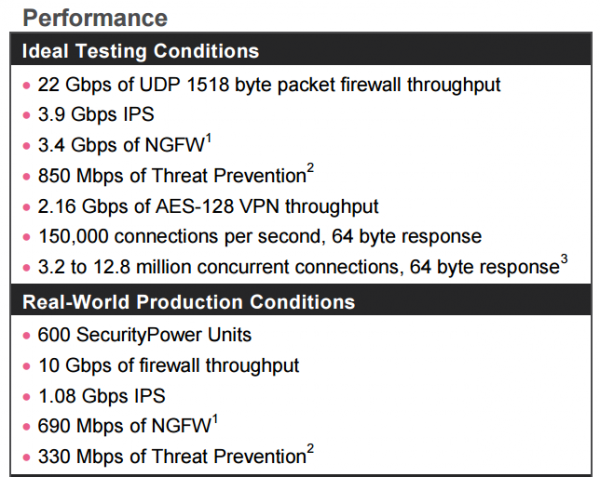
Si e shihni, këtu jepen dy kategori testesh: për trafik sintetik dhe për trafik real - të përzier. Në përgjithësi, Check Point është i detyruar të publikojë teste sintetike, pasi disa furnizues i përdorin këto teste si referencë, pa e shqyrtuar performancën e zgjidhjeve të tyre në trafik real (ose me qëllim fshehin të dhëna të tilla për shkak të pakënaqshmërisë së tyre).
Në secilën lloj testi mund të vëresh disa variante:
- test vetëm për Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Kontrolli i aplikacioneve);
- test Firewall+Kontrolli i Aplikacionit+Filtrimi i URL-ve+IPS+Antivirus+Anti-Bot+SandBlast (sandbox)
Shikoni me kujdes këta parametra kur zgjidhni zgjidhjen tuaj, ose kontaktoni për .
Mendoj se këtu mund të përfundojmë artikullin hyrës që i kushtohet teknologjive Check Point. Më pas do të shqyrtojmë se si mund të testojmë Check Point dhe si të luftojmë me kërcënimet moderne ndaj sigurisë informative (viruse, phishing, ransomware, zero-day).
P.S. Një moment i rëndësishëm. Pavarësisht prej origjinës së saj të huaj (izraelite), zgjidhja ka certifikimin në RF në organet mbikëqyrëse, gjë që automatikisht legalizon praninë e saj në institucione shtetërore (koment nga ).
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Çfarë mjete UTM/NGFW përdorni ju?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
Zgjidhje OpenSource
Tjetër
134 përdorues kanë votuar. 78 përdorues kanë abstenuar.
Burimi: habr.com
