

Në disa raste, gjatë konfigurimit të ruterit virtual mund të ndodhin probleme. Për shembull, mund të ketë probleme me kalimin e porteve (NAT) dhe/ose probleme në konfigurimin e rregullave të Firewall. Ose thjesht mund të nevojitet të marrim logët e punës së routerit, të kontrollojmë funksionimin e kanalit, të kryejmë diagnostikim të rrjetit. Si bëhet kjo, e shpjegon ofruesi në cloud Cloud4Y.
Puna me ruterin virtual
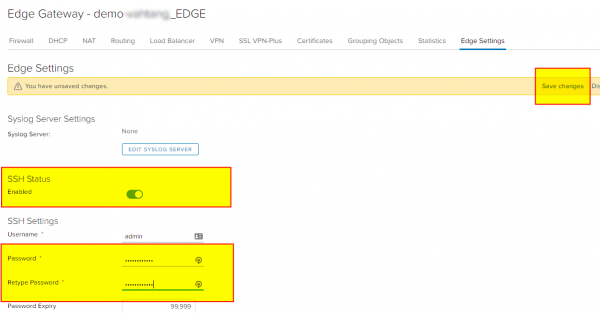
Së pari, na nevojitet të konfigurojmë qasjen në ruterin virtual - EDGE. Për këtë, hyjmë në shërbimet e tij dhe kalojmë në tabin përkatës - EDGE Settings. Aty aktivizojmë SSH Status, caktojmë një fjalëkalim dhe patjetër ruajmë ndryshimet.
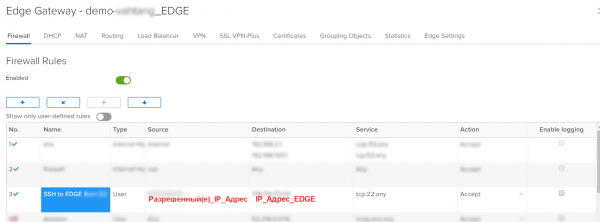
Nëse po përdorim rregulla strikte të Firewall-it, kur çdo gjë është e ndaluar sipas parashikimit, atëherë shtojmë rregulla për të lejuar lidhjet në ruterin vetë për portin SSH:
Më pas, lidhemi me çdo klient SSH, si për shembull PuTTY, dhe arrijmë në konsolë.
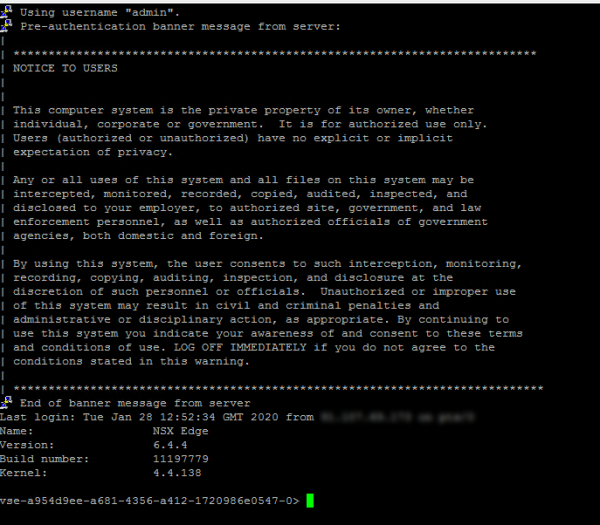
Në konsolë, na bëhen të aksesueshme komandat, lista e të cilave mund të shihet duke përdorur:
list
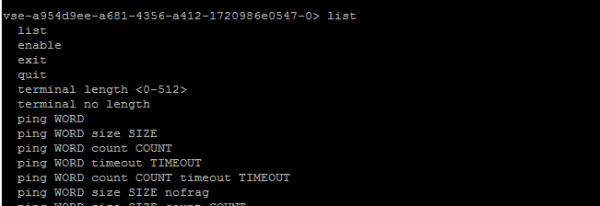
Cilat komanda mund të na duhen? Do të paraqesim një listë të komandave më të dobishme:
- show interface — do të tregojë të gjitha ndërfaqet e disponueshme dhe adresat IP të vendosura në to
- show log — do të tregojë logët e routerit
- show log follow — do të ndihmojë për të parë log-un në kohë reale me përditësime të vazhdueshme. Çdo rregull, qoftë ai NAT apo Firewall, ka opsionin Enable logging, i cili kur aktivizohet do të regjistrojë ngjarjet në log, duke mundësuar diagnostikimin.
- show flowtable — do të tregojë të gjithë tabelën e lidhjeve të vendosura dhe parametrat e tyre
Shembulli1: tcp 6 21599 ESTABLISHED src=9Х.107.69.ХХХ dst=178.170.172.XXX sport=59365 dport=22 pkts=293 bytes=22496 src=178.170.172.ХХХ dst=91.107.69.173 sport=22 dport=59365 pkts=206 bytes=83569 [ASSURED] mark=0 rid=133427 use=1 - show flowtable topN 10 — lejon të shfaqë numrin e nevojshëm të rreshtave, në këtë rast 10
- show flowtable topN 10 sort-by pkts — do të ndihmojë për të renditur lidhjet sipas numrit të paketave nga më të vogla në më të mëdha
- show flowtable topN 10 sort-by bytes — do të ndihmojë për të renditur lidhjet sipas numrit të bytes të dërguar nga më të vogla në më të mëdha
- show flowtable rule-id ID topN 10 — do të ndihmojë për të shfaqur lidhjet sipas ID-së së nevojshme të rregullit
- show flowtable flowspec SPEC — për një seleksion më fleksibël të lidhjeve, ku SPEC përcakton rregullat e nevojshme të filtrimit, p.sh. proto=tcp:srcip=9Х.107.69.ХХХ:sport=59365, për seleksion sipas protokollit TCP dhe adresës IP të burimit 9Х.107.69.XX nga porta e dërguesit 59365
Shembulli> shfaq flukset e rrjedhës flowspec proto=tcp:srcip=90.107.69.171:sport=59365
1: tcp 6 21599 E TË KRIJUARA src=9Х.107.69.XX dst=178.170.172.xxx sport=59365 dport=22 pkts=1659 bytes=135488 src=178.170.172.xxx dst=xx.107.69.xxx sport=22 dport=59365 pkts=1193 bytes=210361 [ASSURED] mark=0 rid=133427 use=1
Flukset totale: 1 - show packet drops – do të lejojë të shohim statistikën e paketeve

- show firewall flows — tregon numrat e paketave të firewall-it së bashku me rrjedhat e paketave.

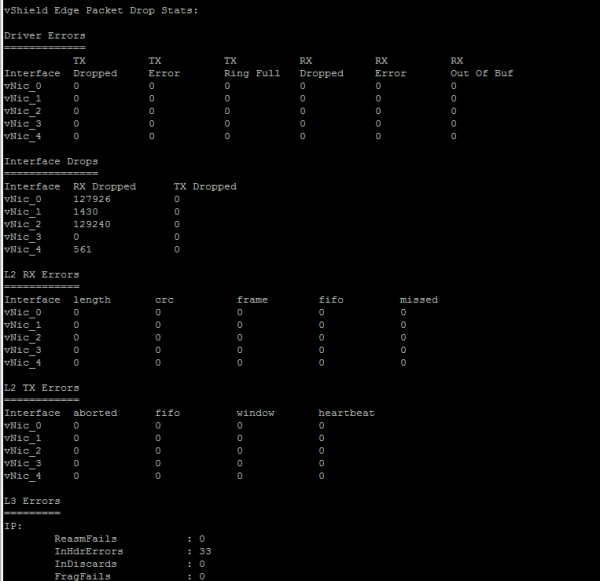
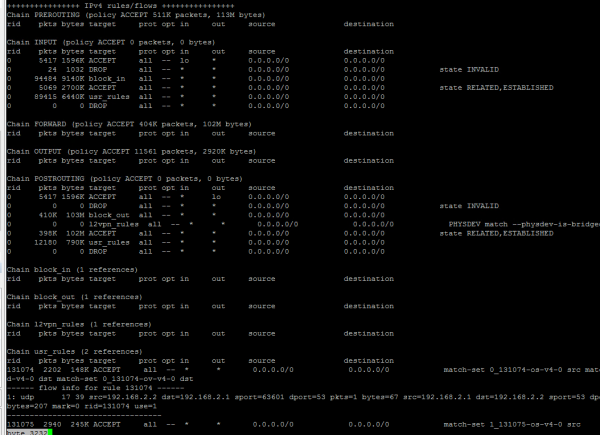
Po ashtu, mund të përdorim mjetet kryesore të diagnostikës rrjetore direkt nga routeri EDGE:
- ping ip FJALË

- ping ip FJALË madhësi MADHËSI numri NUMËR nofrag – kryen ping me përcaktimin e madhësisë së të dhënave të dërguara dhe numrit të kontrollimeve, si dhe ndalon fragmentimin e madhësisë së vendosur të paketës.
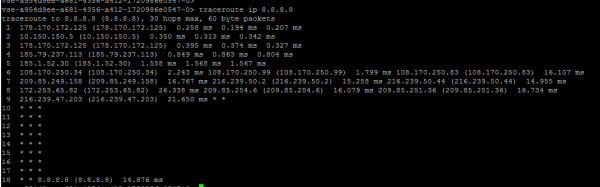
- traceroute ip FJALË

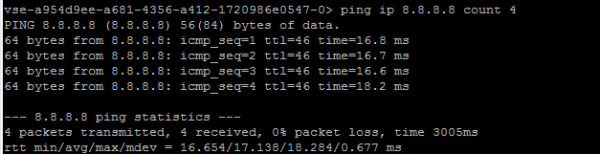
Seqeuenca e diagnostikimit të funksionimit të Firewall në Edge
- Po e nisim show firewall dhe shohim rregullat e filtrimit të përdoruesve të vendosura në tabelën usr_rules
- Shikojmë zinxhirin POSTROUTIN dhe kontrollojmë numrin e paketave të hedhura sipas fushës DROP. Nëse ka një problem me rrugëtarizimin asimetrik, ne do të regjistrojmë rritjen e vlerave.
Do të bëjmë kontrolle shtesë:- Puna ping do të jetë në një drejtim dhe do të mungojë në të kundërt.
- ping do të funksionojë, por seancat TCP nuk do të ngrihen.
- Shikojmë informacionin për adresat IP — show ipset
- Aktivizojmë logimin në rregullin e firewall-it në shërbimet Edge
- Shikojmë ngjarjet sipas logut — show log follow
- Kontrollojmë lidhjet sipas rule_id të duhur — show flowtable rule_id
- With the help of show flowstats krahasoni lidhjet aktuale të vendosura Current Flow Entries me kapacitetin maksimal të lejuar (Total Flow Capacity) në konfigurimin aktual. Konfigurimet dhe kufijtë e disponueshëm mund të shihen në VMware NSX Edge. Nëse jeni të interesuar, mund t'ju tregoj më shumë në artikullin e ardhshëm.
Çfarë tjetër mund të lexoni në blog
→
→
→
→
→
Abonohuni në -kanali, për të mos humbur artikujt e radhës! Publikojmë jo më shpesh se dy herë në javë dhe vetëm për çështje të rëndësishme. Kujtojmë se startupet mund të marrin 1,000,000 r. nga Cloud4Y. Kushtet dhe formulari për ata që kanë interè është në faqen tonë:
Burimi: habr.com
