

Skema e rrjedhjes së të dhënave përmes Web Proxy Auto-Discovery (WPAD) në rast të përplasjeve të emrave (në këtë rast, përplasje e domenit të brendshëm me emrin e një nga gTLD të reja, por thelbi mbetet i njëjtë). Burimi: , 2016
Mike O’Connor, një nga investitorët më të vjetër në emrat e domenëve, lotin më të rrezikshëm dhe më të diskutueshëm të koleksionit të tij: domenin corp.com për $1.7 milion. Në vitin 1994, O’Connor bleu shumë emra të thjeshtë domeni, si grill.com, place.com, pub.com dhe të tjerë. Në mesin e tyre ishte edhe corp.com, të cilin Mike e ka mbajtur për 26 vjet. Investitori tani është 70 vjeç dhe ka vendosur të monetizojë investimet e tij të vjetra.
Problemi i tërë është se corp.com është potencialisht i rrezikshëm për të paktën 375,000 kompjuterë korporativë për shkak të konfigurimit të pakujdesshëm të Active Directory gjatë ndërtimit të intranetëve korporativë në fillim të viteve 2000, mbi bazën e Windows Server 2000, ku rrënja e brendshme ishte thjesht e shënuar si "corp". Para fillimit të viteve 2010, kjo nuk ishte një problem, por me rritjen e numrit të laptopëve në ambientin e biznesit, më shumë e më shumë punonjës filluan të nxirrnin kompjuterët e tyre të punës jashtë rrjetit korporativ. Karakteristikat e zbatimit të Active Directory bëjnë që edhe pa një kërkesë të drejtpërdrejtë nga përdoruesi në \/\/corp, disa aplikacione (p.sh. posta), bien në kontakt me adresën e njohur për vete. Por në rast të lidhjes së jashtme në një rrjet në një kafene kënd, kjo çon në një rrjedhje të dhënash dhe kërkesash që derdhen në corp.com.
Tani O’Connor shpreson shumë që domeni të blihet nga vetë Microsoft dhe në traditën më të mirë të Google të fshihet diku në një vend të errët dhe të papërshkueshëm nga të tjerët, problemi me një cen të tillë themelor të rrjeteve Windows do të zgjidhet.
Active Directory dhe përplasje emrash
Në rrjetet korporative nën Windows, përdoret shërbimi i katalogëve Active Directory. Ai lejon administratorët të përdorin politikat e grupeve për të siguruar një uniformitet në konfigurimin e ambientit të punës së përdoruesve, të kalojnë softuer në një numër të madh kompjuterësh përmes politikave të grupeve, të kryejnë autorizimin, etj.
Shërbimi Active Directory është i integruar me DNS dhe punon mbi TCP\/IP. Për të kërkuar nyje brenda rrjetit përdoret protokolli i automatizimit të konfigurimit të proxy-t Web Proxy Auto-Discovery (WAPD) dhe funksioni (e integruar në Windows DNS Client). Kjo funksion lehtëson gjetjen e kompjuterëve ose serverëve të tjerë pa nevojën për të treguar emrin e plotë të domainit.
Për shembull, nëse një kompani menaxhon një rrjet të brendshëm me emrin internalnetwork.example.com, dhe një punonjës dëshiron të ketë qasje në një disk të ndarë të quajtur drive1, nuk është nevoja të shkruhet drive1.internalnetwork.example.com në Explorer, mjafton të shkruhet \drive1 — dhe klienti Windows DNS do ta plotësojë emrin vetë.
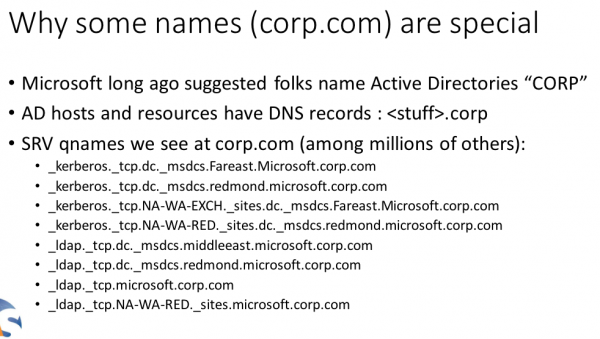
Në versionet e hershme të Active Directory — për shembull, në Windows 2000 Server — për nivelin e dytë të domainit korporativ është caktuar në mënyrë të paracaktuar corp. Dhe shumë kompani e ruajten vlerën e paracaktuar për domainin e tyre të brendshëm. Më keq akoma, shumë filluan të ndërtojnë rrjete të gjera mbi këtë cilësim të gabuar.
Në kohët e kompjuterëve stacionarë, kjo nuk paraqiste ndonjë problem të madh nga pikëpamja e sigurisë, pasi askush nuk i nxirrte këta kompjuterë jashtë rrjetit korporativ. Por çfarë ndodh kur një punonjës, i cili punon në një kompani me një rrugë rrjeti corp në shërbimin Active Directory, merr një laptop korporativ — dhe hyn në një Starbucks lokal? Atëherë aktivizohet protokolli i konfigurimit automatik të proxy-it Web Proxy Auto-Discovery (WPAD) dhe funksioni i devoleksionit të emrave DNS.
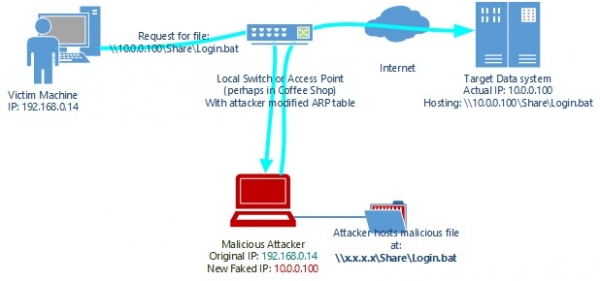
Ka shumë mundësi që disa shërbime në laptop të vazhdojnë të kërkojnë domainin e brendshëm corp, por nuk do ta gjejnë atë, dhe përkundrazi kërkesat do të zbulojnë në domainin corp.com nga interneti publik.
Në praktikë, kjo do të thotë se pronari i corp.com mund të kapë në mënyrë pasive kërkesat private nga qindra mijëra kompjuterë, të cilët përfundojnë rastësisht jashtë mjedisit korporativ që përdor emërtimin corp për domainin e tij në Active Directory.
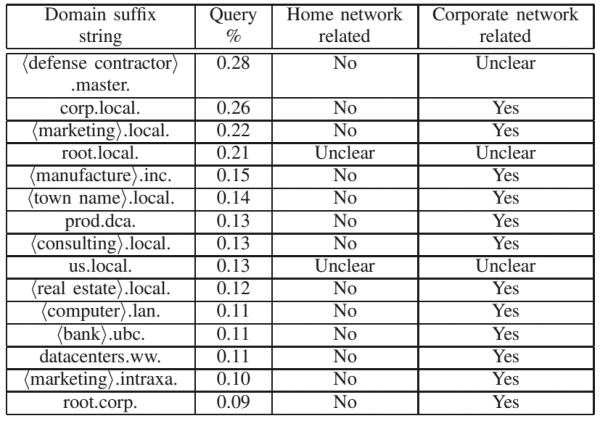
Shpërthimi i kërkesave WPAD në trafikun amerikan. Nga një studim i Universitetit të Miçiganit në vitin 2016,
Pse domëni ende nuk është shitur
Në vitin 2014, specialistët e ICANN publikuan të konflikteve të emrave në DNS. Studimi ishte pjesërisht i financuar nga Ministria e Sigurisë Kombëtare të SHBA, pasi shpërthimet e informacionit nga rrjetet e brendshme kërcënojnë jo vetëm kompanitë komerciale, por edhe organizatat shtetërore, duke përfshirë shërbimet sekrete, agjencitë e inteligjencës dhe njësitë ushtarake.
Mike wanted to sell corp.com last year, but researcher Jeff Schmidt convinced him to postpone the sale based on the aforementioned report. The study also revealed that 375,000 computers attempt to connect to corp.com daily without the owners' knowledge. The requests included attempts to access corporate intranets, networks, or file resources.
As part of his own experiment, Schmidt, together with JAS Global, simulated on corp.com a method for handling files and requests used by local Windows networks. This effectively opened a portal to hell for any information security expert:
It was terrible. We stopped the experiment after 15 minutes and destroyed [all collected] data. A well-known tester who advised JAS on this matter noted that the experiment was like a "rain of confidential information," and that he had never seen anything like it before.
[We set up mail reception on corp.com] and about an hour later received over 12 million emails, after which we stopped the experiment. Although the vast majority of emails were automated, we found that some of them contained sensitive [security] information, so we destroyed the entire dataset without further analysis.
Schmidt believes that administrators worldwide have unknowingly prepared the most dangerous botnet in history for decades. Hundreds of thousands of fully functional computers around the world are not only ready to become part of the botnet but also to provide confidential data about their owners and companies. All that is needed to exploit it is to control corp.com. Any machine connected to the corporate network, whose Active Directory was configured via //corp, becomes part of the botnet.
Microsoft 'ignored' the problem 25 years ago
If you think MS was somehow unaware of the ongoing chaos surrounding corp.com, you are seriously mistaken. with a page like this, which beta version FrontPage '97 users would encounter, where corp.com was indicated as the default URL:
Kur kur Maiku kjo e bëri krejtësisht të mjaftueshme, corp.com filloi të redirektojë përdoruesit në një faqe seksi. Në përgjigje, ai mori mijëra letra zemërimi nga përdoruesit që ai i redirektonte përmes një kopjeje të Bill Gates.
Për më tepër, Mike gjithashtu, nga kurioziteti, ngriti një server postash dhe mori letra konfidenciale në corp.com. Ai përpiqej të zgjidhte këto probleme duke kontaktuar kompanitë, por ato thjesht nuk dinin si të zgjidhnin situatën:
Menjëherë fillova të merrja letra elektronike konfidenciale, përfshirë skicat paraprake të raporteve financiare korporative për Komisionin e Letrave me Vlerë të SHBA-ve, raportet mbi burimet njerëzore dhe gjëra tjera të frikshme. Për një kohë, përpiqesha të shkruaja me korporatat, por shumica prej tyre nuk dinin çfarë të bënin. Prandaj, përfundimisht thjesht e ndala atë [serverin e postës].
Nga ana e MS, nuk u morën veprime aktive, dhe kompania refuzon të komentojë situatën. Po, Microsoft gjatë viteve ka lëshuar disa përditësime të Active Directory që pjesërisht zgjidhin problemin e kolizionit të emrave të domain-it, megjithatë ato kanë disa probleme. Po ashtu kompania ka publikuar këshilla për konfiguroimin e emrave të domain-it të brendshëm, këshilla mbi pronësinë e domain-it të nivelit të dytë për të shmangur kolizionet dhe tutoriale të tjera që zakonisht nuk lexohen.
Por e rëndësishmja qëndron në përditësime. E para: për t'i aplikuar ato, duhen shkatërruar krejtësisht intranetet e kompanisë. E dyta: disa aplikacione pas përditësimeve të tilla mund të fillojnë të punojnë më ngadalë, në mënyrë të pasaktë, ose të ndalojnë së punuari krejt. E qartë, shumica e kompanive me një rrjet korporativ të ndërtuar nuk do të marrin këto rreziqe në një afat të shkurtër. Për më tepër, shumë prej tyre as që nuk e kuptojnë tërë shkallën e kërcënimit që mbart redirektimi i gjithçkaje në corp.com kur futet makina jashtë rrjetit të brendshëm.
Maksimumi i ironi arrihet kur shikoni . Pra, sipas të dhënave të tij, disa kërkesa për corp.com vijnë nga intraneti i vetë Microsoft.
Dhe çfarë do të ndodhë më pas?
Duket se zgjidhja e kësaj situate është e qartë dhe është përshkruar që në fillim të artikullit: le të blerë Microsoft nga Mike domain-in e tij dhe të ndalohet diku në një kat të thellë përherë.
Por së vërtetë nuk është kaq e thjeshtë. Microsoft-i i ka ofruar O’Connor-it të blejë domenin e tij toksik për kompanitë në mbarë botën që disa vjet më parë. Megjithatë, giganti ofroi vetëm 20,000 $ për mbylljen e një të tillë vrime në rrjetet e veta..
Tani, domeni është në shitje për 1.7 milion dollarë. Dhe madje, nëse Microsoft-i vendos në momentin e fundit ta blejë atë — do të arrijnë dot?
Vetëm përdoruesit e regjistruar mund të marrin pjesë në anketë. , ju lutem.
Çfarë do të bënit ju në vendin e O’Connor-it?
59,6%Le të blejë Microsoft-i domenin për 1.7 milion dollarë, ose ta blejë dikush tjetër.
3,4%Unë do ta shisja për 20,000 dollarë, nuk dua të hyj në histori si personi që e humbi një domen të tillë pa arsye.
3,3%Do ta varrosja vetë dhe përgjithmonë, nëse Microsoft-i s’mund të marrë një vendim të drejtë.
21,2%Do ta kisha shitur disa hakerëve me kushtin që ata të shkatërrojnë reputacionin e Microsoft-it në mjedisin korporativ. Ata e dinë për këtë problem që nga viti 1997!
12,4%Do të ngreja botnet+server poçtash vetë dhe do të filloja të përcaktoja fatet e botës.
840 përdorues votuan. 131 përdorues abstenuan.
Burimi: habr.com
