

Kompania Siemens çlirimi i hipervizorit të lirë . Hipervizori mbështet funksionimin në sistemet x86_64 me zgjerime VMX+EPT ose SVM+NPT (AMD-V), si dhe në procesorët ARMv7 dhe ARMv8/ARM64 me zgjerime për virtualizim. Një veçori e veçantë gjeneratori i imazheve për hipervizorin Jailhouse, të formuar mbi bazën e paketave Debian për pajisjet e mbështetura. Kodi i projektit në përputhje me licencën GPLv2.
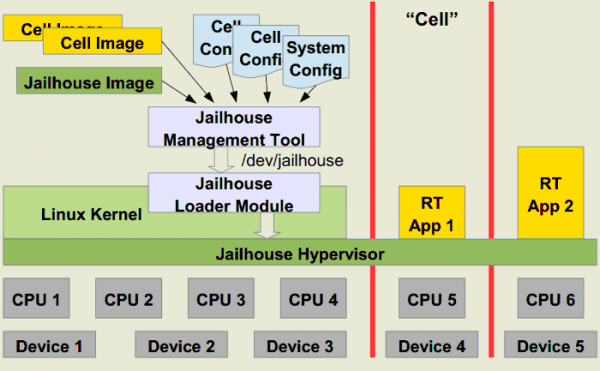
Hipervizori është realizuar si një modul për bërthamën Linux dhe siguron virtualizim në nivelin e bërthamës. Komponentët për sistemet mysafir tashmë janë të përfshirë në bërthamën kryesore të Linux. Për menaxhimin e izolimit përdoren mekanizmat harduerikë të modernizuar të virtualizimit të ofruara nga CPU-të moderne. Veçoritë dalluese të Jailhouse janë realizimi i lehtë dhe orientimi në lidhjen e makinave virtuale me CPU të rregullt, zona RAM dhe pajisje harduerike. Ky qasje lejon që në një server fizik me shumë procesorë të sigurohet funksionimi i disa mjediseve virtuale të pavarura, çdo njëra e cila është e lidhur me bërthamen e saj të procesorit.
Me lidhjen e fortë me CPU, shpenzimet e operimit të hipervizorit minimizohen dhe implementimi i tij bëhet shumë më i lehtë, sepse nuk është e nevojshme të ekzekutohet një planifikues i ndërlikuar për shpërndarjen e burimeve — ndarja e një bërthamë CPU garanton që në këtë CPU nuk do të realizohen detyra të tjera. Një përfitim i këtij qasje është mundësia për të siguruar qasje të garantuar në burime dhe performancë të parashikueshme, gjë që e bën Jailhouse një zgjidhje të përshtatshme për krijimin e detyrave që realizohen në kohë reale. Një mangësi është shkallëzueshmëria e kufizuar, e cila kufizohet nga numri i bërthamave CPU.
Në terminologjinë e Jailhouse, ambientet virtuale quhen "dhoma" (cell, në kontekstin e jailhouse). Brenda dhomës, sistemi duket si një server me një procesor, që tregon performancën me performancën e një bërthame të dedikuar të CPU. Në kamar mund të ekzekutohet një mjedis me sistemin operativ të rastit, si dhe mjedise të prera për ekzekutimin e një aplikacioni ose aplikacione specifikisht të përgatitura, të destinuara për zgjidhjen e detyrave në kohën reale. Konfigurimi përcaktohet në , që përcaktojnë mjedisin e përkushtuar të CPU, rajonet e memories dhe portat e hyrjes/deljes.
Në numrin e ri
- Shtuar mbështetje për platformat Raspberry Pi 4 Model B dhe Texas Instruments J721E-EVM;
- dispositivi ivshmem, i cili përdoret për të organizuar ndërveprimin midis qeliza. Mbi ivshmemin e ri mund të implementohet transporti për VIRTIO;
- Implementuar mundësia për të çaktivizuar krijimin e faqeve të mëdha të memories (hugepage) për të bllokuar një vulnerabilitet në procesorët Intel, që lejon një sulmues të papërshkruar të inicirojë një refuzim të shërbimit, duke çuar në bllokimin e sistemit në gjendjen "Machine Check Error";
- Për sistemet me procesorë ARM64 është implementuar mbështetje për SMMUv3 (System Memory Management Unit) dhe TI PVU (Peripheral Virtualization Unit). Për mjediset e izoluara, të cilat funksionojnë mbi harduer (bare-metal), është shtuar mbështetje për PCI;
- Në sistemet x86 për dhomat rrënjësore është implementuar mundësia për të aktivizuar modalitetin CR4.UMIP (User-Mode Instruction Prevention) të siguruar nga procesorët Intel, i cili ndalon ekzekutimin në hapësirën e përdoruesit të disa instruksioneve, të tilla si SGDT, SLDT, SIDT, SMSW dhe STR, të cilat mund të përdoren në sulme të fokusuara në rritjen e privilegjeve në sistem.
Burimi: opennet.ru
