

U realizua lirimin e serverit http të lehtë lighttpd 1.4.64. Versioni i ri përmban 95 ndryshime, përfshirë ndryshimet e parashikuara më parë në vlerat e parazgjedhura dhe pastrimin nga funksionalitetet e vjetra:
- Kohëzgjatja e parazgjedhur për operacionet e rifillimit/shkëputjes është ulur nga pafundësia në 8 sekonda. Kohëzgjatja mund të konfigurohet me opsionin «server.graceful-shutdown-timeout».
- Është bërë kalimi në përdorimin e ndërtimit me bibliotekën PCRE2 (—with-pcre2), për të kaluar përsëri në versionin e vjetër PCRE mund të përdoret opsioni «—with-pcre».
- Janë hequr modulet që më parë ishin shpallur të vjetra:
- mod_geoip (duhet të përdoret mod_maxminddb),
- mod_authn_mysql (duhet të përdoret mod_authn_dbi),
- mod_mysql_vhost (duhet të përdoret mod_vhostdb_dbi),
- mod_cml (duhet të përdoret mod_magnet),
- mod_flv_streaming (ka humbur kuptimin pas përfundimit të jetës së Adobe Flash),
- mod_trigger_b4_dl (duhet të përdoret zëvendësimi me Lua).
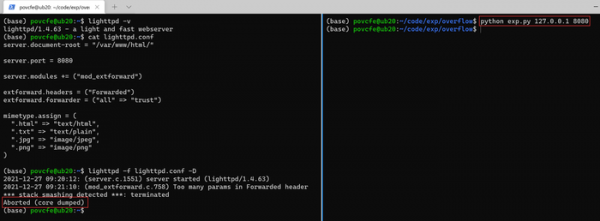
Në Lighttpd 1.4.64 është eliminuar gjithashtu një dobësi (CVE-2022-22707) në modulit mod_extforward, e cila çon në mbushjen e buffer-it me 4 byte në trajtimin e të dhënave në titullin HTTP Forwarded. Sipas zhvilluesve, problemi kufizohet në një ndalesë në shërbim dhe lejon iniciimin e largët të dështimit të procesit të prapmë. Eksplorimi mund të ndodhë vetëm kur aktivizohet trajtuesi i titullit Forwarded dhe nuk shfaqet në konfigurimin e parazgjedhur.
Burimi: opennet.ru
