

Kërkuesit nga kompania Horizon3 vënë re probleme sigurie në shumicën e instalimeve të platformës për analizën dhe visualizimin e të dhënave Apache Superset. Në 2124 nga 3176 serverë publikë të studiuar me Apache Superset është zbuluar përdorimi i një çelësi tipik të enkriptimit, i caktuar si default në shembujt e skedarëve të konfigurimit. Ky çelës përdoret në bibliotekën Python Flask për të gjeneruar Cookie seance, duke lejuar një sulmues që e di çelësin të formojë parametra të rremë seance, të lidhet me ndërfaqen web të Apache Superset dhe të ngarkojë të dhëna nga databazat e lidhura ose të organizojë ekzekutimin e kodit me të drejtat e Apache Superset.
Është interesante se fillimisht kërkuesit i informuan zhvilluesit për problemin që në vitin 2021, pas së cilës në lëshimin e Apache Superset 1.4.1, e prodhuar në janar 2022, vlera e parametrave SECRET_KEY u zëvendësua me një varg 'CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET', dhe në kod u shtua një kontroll që, në rast të këtij vlerë, shkruan një paralajmërim në log.
Në shkurt të këtij viti, kërkuesit vendosën të përsërisin skanimin e sistemeve të prekura dhe përballën me faktin se pak kush i kushton vëmendje paralajmërimit dhe 67% serverësh Apache Superset vazhdon të përdorë çelësat nga shembujt e konfigurimeve, shabllonet e shpërndarjes ose dokumentacioni. Ndërkohë, mes organizatave që përdorin çelësat e zakonshëm ndodhën disa kompani të mëdha, universitete dhe institucione shtetërore.
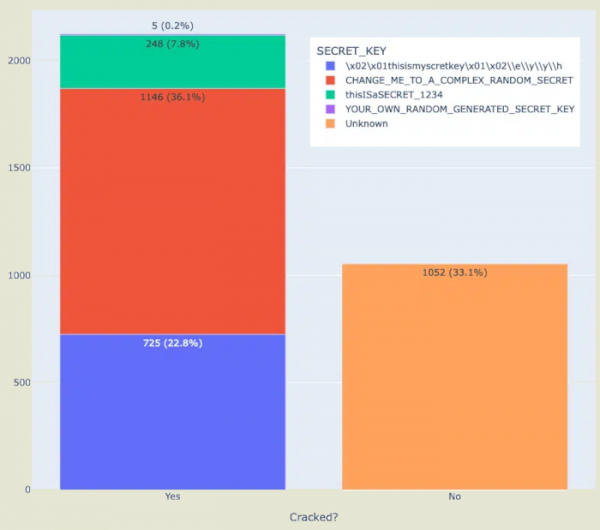
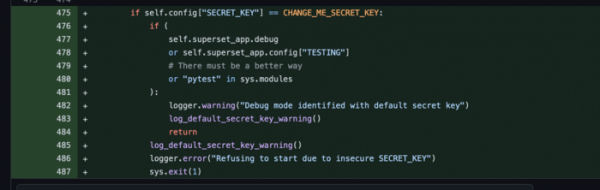
Caktimi i një çelësi operativ në shembujt e konfigurimit tani perceptohet si një dobësi (CVE-2023-27524), e cila u zgjidh në lëshimin e Apache Superset 2.1 nëpërmjet një mesazhi gabimi, që ndalon funksionimin e platformës gjatë përdorimit të çelësit të dhënë në shembuj (merr parasysh vetëm çelësin e caktuar në shembujt e konfigurimit të versionit aktual, çelësat e mëparshëm dhe çelësat nga shabllonet dhe dokumentacioni nuk bllokohen). Për të vërtetuar praninë e dobësisë në rrjet është propozuar një skritp i posaçëm.
Burimi: opennet.ru
