

Kompania Wiz publikoi rezultatet e analizës së aktiviteteve të virusit Shai-Hulud 2, gjatë aktivitetit të të cilit në depozitën NPM u publikuan lëshime me malware të mbi 800 paketave, të cilat kishin një total prej mbi 100 milion shkarkimesh. Pas instalimit të paketës së prekur, virusi aktivizohet dhe fillon të kërkojë të dhëna konfidenciale, publikon lëshime të reja me malware (në rast se gjendet një token lidhjeje me depozitën NPM) dhe publikon të dhëna konfidenciale të gjetura në sistem duke krijuar depozita të reja në GitHub.
Në GitHub janë gjetur mbi 30 mijë depozita me të dhëna të kapura nga virusi. Në rreth 70% të këtyre depozitave është vendosur një skedar content.json, në 50% — skedari truffleSecrets.json, dhe në 80% — environment.json, që përmbajnë çelësa aksesimi, të dhëna konfidenciale dhe variabla ambienti të gjetura në sistemin e zhvilluesit që ka instaluar paketën malware me virusin. Në këto depozita janë gjetur gjithashtu rreth 400 skedarë actionsSecrets.json me çelësa të gjetur në ambientet e ekzekutimit të GitHub Actions.
Në skedarët contents.json ishin të pranishme më shumë se 500 të dhëna unike hyrëse dhe tokena për lidhje me GitHub. Në skedarët truffleSecrets.json ishin të dhëna konfidenciale të gjetura si rezultat i ekzekutimit në sistemin e prekur nga mjeti TruffleHog, i cili mbledh më shumë se 800 lloje të dhënash, përfshirë çelësa accessi, çelësa enkriptimi, fjalëkalime dhe tokena të përdorur në shërbime të ndryshme, ambientet cloud, produkte dhe DBMS. Në total, në truffleSecrets.json u gjetën mbi 400 mijë regjistrime unike nga të cilat rreth 2.5% (~10000) ishin verifikuar.
Supozimi është se informata konfidenciale që është bërë publike mund të shërbejë si një pikënisje për një valë të re sulmesh, pasi shumë të dhëna mbeten të vlefshme. Për shembull, kontrolli tregoi se 60% e tokenave të aksesit të NPM, të kapura nga sistemet e prekur nga virusi, mbeten aktive.
Raporti gjithashtu ofron statistikë të përgjithshme të marrë nga analiza e variablave të ambientit nga sistemet e prekur. 23% e ekzekutimeve të virusit ndodhi në kompjuterët e zhvilluesve, ndërsa 77% — në ambientet e sistemeve të integrimit të vazhdueshëm (60% GitHub Actions, 5% — Jenkins, 5% — GitLab CI, 3% — AWS CodeBuild). Në 87% të sistemeve është përdorur Linux, 12% — macOS dhe 1% — Windows. 76% e ekzekutimeve ishin në kontejnerë, 13% — në sistemet kryesore.
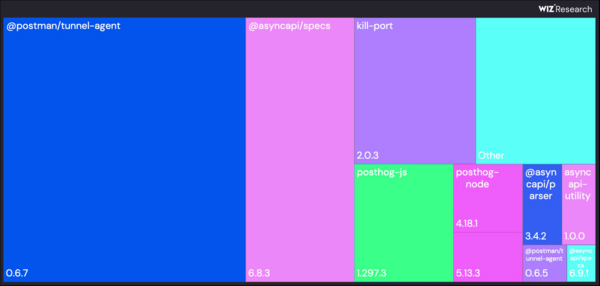
60% e infeksioneve ndodhi për shkak të instalimit të lëshimeve të dëmshme të pacak @postman/tunnel-agent-0.6.7 dhe @asyncapi/specs-6.8.3. Në 99% të rasteve, krimbi u aktivizua kur u ekzekutua komanda «node setup_bun.js», e cila ishte specifikuar në package.json në seksionin preinstall (1% e mbetur përfshirë ndoshta përpjekjet për testim).
Burimi: opennet.ru
