

Kompania Anthropic prezantoi projektin Glasswing, ku do të ofrojë akses në një version paraprak të modelit AI Claude Mythos me qëllim identifikimin e dobësive dhe rritjen e sigurisë së softuerit kritik. Në numrin e pjesëmarrësve në projekt është organizata Linux Foundation, si dhe kompanitë Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, Microsoft, NVIDIA dhe Palo Alto Networks. Ftesa për të marrë pjesë në projekt e morën gjithashtu edhe rreth 40 organizata të tjera.
Modeli AI Claude Opus 4.6 i lëshuar në shkurt arriti një nivel të ri cilësor në fusha si identifikimi i dobësive, kërkimi dhe korrigjimi i defekteve, rishikimi i ndryshimeve dhe gjenerimi i kodit. Eksperimentet me këtë model AI zbuluan më shumë se 500 dobësi në projekte të hapura dhe gjeneruan një kompilator C që është në gjendje të ndërtojë bërthamën Linux. Megjithatë, modeli Claude Opus 4.6 nuk arriti të realizojë mirë krijimin e eksploitëve të punës.
Modeli i gjeneratës së ardhshme "Claude Mythos" sipas Anthropic tejkalon ndjeshëm Claude Opus 4.6 në fushën e shkruarjes së eksploitëve të gatshme. Nga disa qindra përpjekje për të krijuar eksploitë për dobësitë e zbuluara në motorin JavaScript Firefox 147, në Claude Opus 4.6 vetëm dy përpjekje e arritën suksesin. Duke përsëritur eksperimentin me përdorimin e versionit paraprak të modelit Mythos, arritën të krijohen 181 eksploitë të punës — përqindja e krijimit të eksploitëve të suksesshëm u rrit nga vlera afër zero në 72.4%.
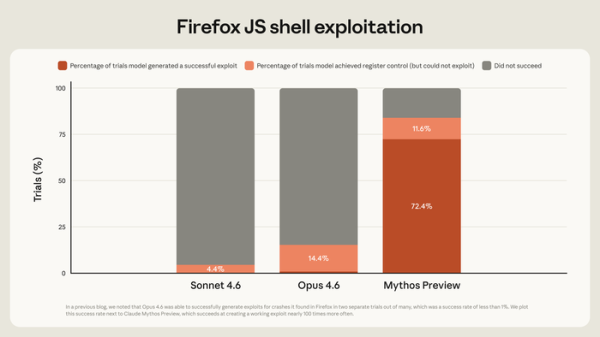
Përveç kësaj, në Claude Mythos është zgjeruar ndjeshëm kapaciteti për identifikimin e gabimeve dhe dobësive, çka në kombinim me përdorshmërinë për zhvillimin e eksploitëve krijon rreziqe të reja për industrinë — eksploitët për dobësitë e pa riparuar (0-day) mund të krijohen nga amatorët për disa orë. Raportohet se niveli i mundësive të modelit Mythos për identifikimin dhe shfrytëzimin e dobësive ka arritur cilësinë profesionale dhe deri tani nuk arrin vetëm nivelin e profesionistëve më të experti.
Duke hapësirë e pakufizuar të qasjes në modelin AI me mundësi të tilla kërkon përgatitjen e industrisë, është vendosur që fillimisht të hapet qasja në një redaktim paraprak për një grup të ngushtë ekspertësh për të kryer punën e gjetjes dhe eliminimit të dobësive në produkte të rëndësishme softuerike dhe softuer të hapur. Për financimin e iniciativës është ndarë një subvencion për pagesën e tokenëve në shumën 100 milion dollarë, si dhe është vendosur të shpërndahen 4 milion dollarë si dhurata për organizatat që merren me mbështetje të sigurisë së projekteve të hapura.
Në grupin testues CyberGym, i cili vlerëson aftësitë e modeleve për të identifikuar dobësi, modeli Mythos tregoi një shkallë prej 83.1%, ndërsa Opus 4.6 - 66.6%. Në testet mbi cilësinë e shkruarjes së kodit, modelet demonstruan këto rezultate:
Gjatë eksperimentit, kompania Anthropic në disa javë, duke përdorur modelin AI Mythos, arriti të identifikojë disa mijëra dobësi të panjohura më parë (0-day), shumë prej të cilave janë klasifikuar si kritike. Ndër të tjera, u gjet një dobësi që kishte mbetur e paditur për 27 vjet në stakun TCP të OpenBSD, e cila mundësonte të iniciohej një ndërprerje e sistemit në distancë. Po ashtu, u gjet një dobësi që kishte ekzistuar për 16 vjet në implementimin e kodek-ut H.264 nga projekti FFmpeg, dhe dobësi në kodekët H.265 dhe av1, të shfrytëzuara gjatë përpunimit të përmbajtjeve të dizajnuara posaçërisht.
Në kernin Linux janë identifikuar disa dobësi që lejojnë një përdorues jo privilegjuar të fitojë të drejta root. Lidhja e dobësive të identifikuara në një zinxhir lejoi krijimin e eksploitev që mundësonin fitimin e të drejtave root duke hapur faqe speciale në shfletuesin e internetit. Po ashtu, është krijuar një eksploit që lejonte ekzekutimin e kodit me të drejta root duke dërguar paketa rrjetesh të dizajnuara posaçërisht në serverin NFS nga FreeBSD.
Në një nga sistemet e virtualizimit, të shkruara në një gjuhë që ofron mjete për punë të sigurt me kujtesën, u identifikua një dobësi, potencialisht e mundshme për të ekzekutuar kodin në anën e hostit përmes manipulimeve në sistemin mysafir (emri nuk jepet, pasi problemi ende nuk është rregulluar, por duket se dobësia është e pranishme në një bllok unsafe në kodin Rust). U gjetën dobësi në të gjithë shfletuesit web të njohur dhe bibliotekat kriptografike. U identifikuan dobësi që çojnë në injeksione SQL në aplikacione të ndryshme web.
Burimi: opennet.ru
