

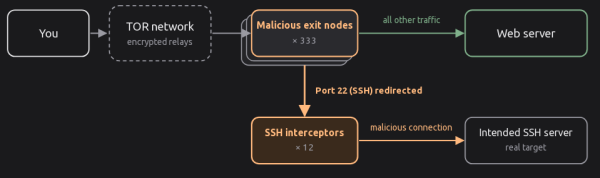
Detajet e incidentit janë publikuar, në të cilin sulmuesit arritën të merrnin kontroll mbi 333 daljet e rrjetit Tor (në total, në Tor ka rreth 3000 dalje) dhe organizuan atje kapjen e trafikut të shifrueshëm dhe ridrejtimin e lidhjeve SSH. Sulmi filloi më 2 tetor (në mbrëmjen e të premtes), por u zbulua dhe filloi të bllokohej më 4 tetor. Më 5 tetor, të gjithë serverët e komprometuar u çaktivizuan nga operatorët ose nga vetë sulmuesit. Hetimi tregoi se sulmuesit kishin akses në serverët dy muaj para fillimit të sulmit ndaj përdoruesve të Tor dhe ishin instaluar në sistemet e komprometuar malware Ebury 1.8.3.
Qëllimi i sulmit ishte kapja e fjalëkalimeve, çelësave dhe informacionit të ndjeshëm në trafikun e zakonshëm të pakoduar, si dhe kapja e fjalëkalimeve për SSH. Gjatë analizës së trafikut të pakoduar, sulmuesit u përqendruan në kërkesat pa kriptim për serverët e postës elektronike. Për të stimuluar rikthimin në punën pa kriptim në daljet, u bllokuan portet e rrjetit të përdorura për organizimin e një kanali të kriptuar për komunikim me postën. serverë. Trafiku i pakoduar u analizua në kohë reale.
Për mbledhjen e fjalëkalimeve për SSH, u organizua ridrejtimi i kërkesave SSH në një nga 12 serverat e sulmuesve. Këta serverë pranuan lidhjen për SSH dhe parashtronin kërkesën për fjalëkalim në emër serverë, me të cilin po ndodhte lidhja. Në mënyrë që çelësat e hostit të mos përputheshin, ssh nga ana e klientit jepte një paralajmërim për lidhjen me një host të panjohur. serverit.
Nëse përdoruesi e injoronte këtë paralajmërim dhe jepte fjalëkalimin për lidhjen, malware-i server transmetonte lidhjen me serverin e legjitim për SSH, ruante fjalëkalimin e futur nga viktima dhe kapte informacionin mbi veprimet në seancën SSH. Paralelisht, ndodhte lidhja me serverin e synuar me fjalëkalimin e kapur dhe instalimi i malware Ebury në të. Duke marrë kontroll mbi serverët Linux, të cilët nuk ishin dalje të Tor, sulmuesit ndryshonin konfigurimin në skedarin torrc dhe i kthenin ata në dalje të reja të dëmshme të Tor.
Për të identifikuar të gjitha nodet dalëse të dëmshme, hulumtuesi që identifikoi problemin përdori utilitarin exitmap për të skanuar të gjitha nodet dalëse, duke vendosur një lidhje SSH përmes çdo njërit prej tyre dhe duke verifikuar faktin e redirectimit të kërkesës. Si saktësisht sulmuesit arritën të qasen në nodet e kapura të Tor-it mbetet e paqartë, ndër të tjera, janë ngritur
supozime për kompromitimin e operatorëve të hostimit.
Burimi: opennet.ru
