

Hulumtarët nga Universiteti i Kalifornisë në Riverside kanë zhvilluar (PDF) një klasë të re sulmesh ndaj rrjeteve pa tela — AirSnitch. Sulmet ofrojnë mundësinë për të anashkaluar mekanizmat e izolimit të klientëve në rrjetin Wi-Fi, të cilat nuk lejojnë klientët të komunikojnë direkt me njëri-tjetrin. Në skenarin më të keq, sulmet i lejojnë sulmuesit të ridrejtosh trafikun e viktimës përmes vetes (MITM) për analizë ose modifikim të kërkesave të pa enkriptuara, si dhe të falsifikojnë kërkesat për faqe përmes helmimit të caches DNS.
Për të kryer sulmet, sulmuesi duhet të ketë qasje në të njëjtin rrjet pa tela si viktima, ose në rrjetin mysafir që shërbehet nga e njëjta pikë qasjeje. Për shembull, sulmet mund të aplikohen në rrjete publike pa tela. Nga 9 modele të testeve të pikave të qasjes pa tela nga Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM dhe Cisco, si dhe zgjidhjeve me firmware DD-WRT dhe OpenWrt, të gjitha pajisjet ishin të prekshme ndaj të paktën një metode sulmi.
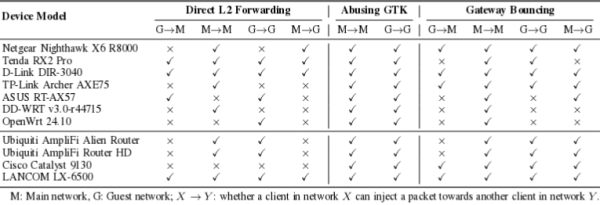
Tre probleme identifikohen që lejojnë kryerjen e sulmeve. Problemi i parë lejon anashkalimin e izolimit midis klientëve për shkak të menaxhimit të papërshtatshëm të çelësave që përdoren për të mbrojtur kornizat e multicast. Problemi i dytë lidhet me faktin se izolimi zakonisht aplikohet në nivelin MAC ose në nivelin IP, por jo në të dyja nivelet njëkohësisht. Problemi i tretë shkaktohet nga sinkronizimi i pasigurt i identifikuesve të klientëve në nivelin e gjithë grumbullit rrjet, gjë që lejon kapjen e trafikut të hyrës dhe dalës të klientëve të tjerë.
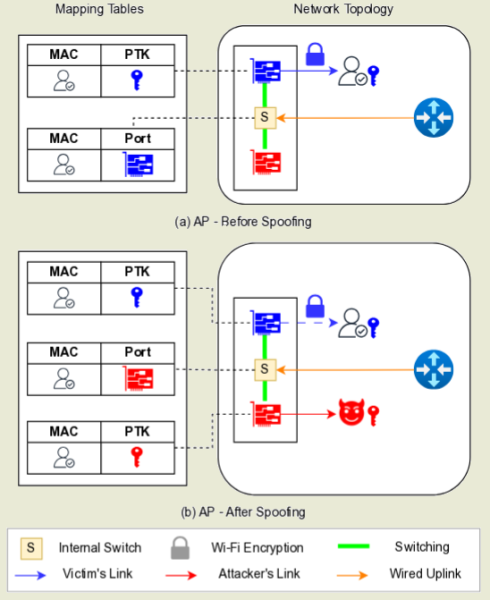
Pikat e qasjes moderne pa tela kombinojnë funksionet e transmetuesit radio dhe switch-it rrjetor (Layer 2 Switch), ndërsa switch-i, ndryshe nga rrjetet me tela, në vend që ta lidhi klientin me një port fizik, përdor lidhje logjike me kanal pa tela. Si identifikues në këtë lidhje përdoret adresa MAC e klientit, e cila identifikohet me kanalin në një tabelë të veçantë të adresave MAC. Në rastin e kalimit të klientit në një kanal tjetër (për shembull, pas kalimit nga 2.4 GHz në 5 GHz), të dhënat në tabelë përditësohen.
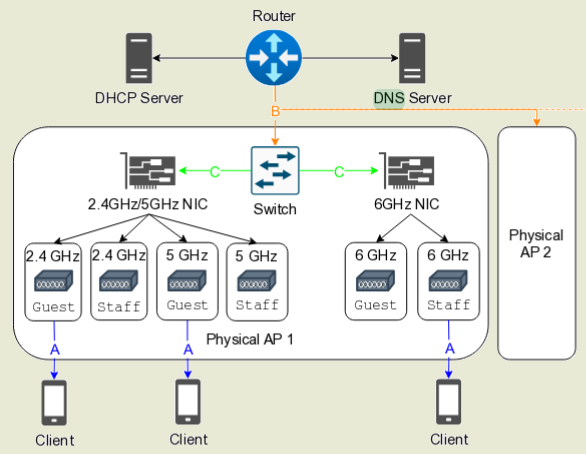
Sulmi realizohet në nivelin e parë (fizik, kanal radiosh) dhe të dytë (kanalor, adresa MAC) të modelit të rrjetit OSI, dhe reduktohet në atë që një sulmues, i lidhur me të njëjtin pikë aksesues, por duke përdorur një gamë frekuencash ndryshe nga viktima (p.sh., 2.4 GHz në vend të 5 GHz), dërgon një kërkesë për negociimin e lidhjes (4-way handshake), duke treguar adresën MAC të viktimës (ngjashëm si ARP spoofing në rrjetet Ethernet). Duke qenë se klientët identifikohen nga adresa MAC, pika e qasjes mendon se klienti është kaluar në kanal tjetër dhe ndryshon regjistrimin në tabelën e adresave MAC. Pas kësaj, të gjithë trafiku i ardhshëm nga pika e qasjes fillon të dërgohet në pajisjen e sulmuesit.
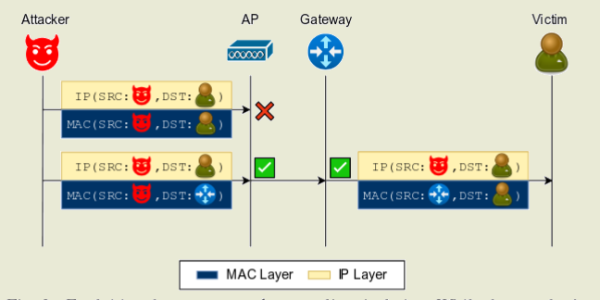
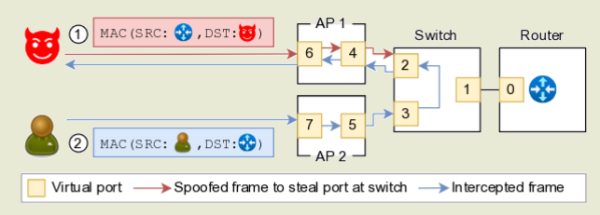
Për të organizuar një kapje dyansh, sulmuesi, pas marrjes së të dhënave të adresuara viktimës, kthen gjendjen e tabelës së adresave MAC në gjendjen fillestare. Për këtë, dërgohet një paketë "ICMP Ping" me një adresë MAC të rastësishme dhe enkriptim të paketës me çelësin GTK (Group Temporal Key), të përbashkët për të gjithë klientët e rrjetit wireless. Pika e qasjes, pasi merr këtë paketë, rikthen lidhjen e adresës MAC të viktimës me kanalin fillestar wireless. Injektimi në trafik realizohet përmes zëvendësimit ciklik dhe rikthimit të regjistrimit në tabelën e adresave MAC.
Burimi: opennet.ru
