

Grupi i nghiênjësve nga Universiteti i Leuvenit, Universiteti i Lübeckut dhe Universiteti i Birminghamit kanë zhvilluar një metodë sulmi BadRAM (CVE-2024-21944), e cila lejon kalimin e mekanizmit të konfirmimit të autentikimit dhe përpjekjen për të kompromentuar ambientet e mbrojtura me ndihmën e zgjatimit SEV-SNP në procesorët AMD. Për të realizuar sulmin, sulmuesi, me përjashtim të rasteve të rralla, duhet të ketë qasje fizike në modulët e kujtesës dhe gjithashtu duhet të ketë mundësinë të ekzekutojë kod në nivelin e ringut 0 (ring0) në serverin që ekzekuton ambientet e mbrojtura të mysafirëve.
Zgjatjet AMD SEV (Virtualizimi i Enkriptuar të Sigurt) kanë si qëllim të ofrojnë garanci për integritetin e kujtesës së makinave virtuale, si dhe mbrojtjen e tyre nga ndërhyrja dhe analiza nga ana e administratorëve të sistemit host, të cilët kanë mundësinë të ekzekutojnë kod në nivelin e hipervizorit. Në fillim, mbrojtja AMD SEV ishte e kufizuar në enkriptimin e përmbajtjes së kujtesës së sistemit mysafir dhe izolimin e regjistrave, por më vonë në procesorët AMD EPYC u implementua gjithashtu zgjerimi SEV-SNP (Pajisja e Sigurt e Ndarjes së Vërtetë) për operimin e sigurt me tabelat e ngulitura të kujtesës, që garanton ruajtjen e integritetit të kujtesës dhe parandalon ndëryrjen në kujtesën e sistemit mysafir nga hipervizori.
Mekanizmi AMD SEV-SNP u krijua për të siguruar që shërbimet sekrete ose stafi i qendrave të të dhënave dhe ofruesve të shërbimeve të cloud-it ku ekzekutohen sistemet e mbrojtura të mysafirëve nuk mund të ndërhyjnë në funksionimin e sistemit mysafir. Metoda e propozuar e sulmit BadRAM ofron mundësinë për të anashkaluar garantimin e ofruar përmes ndryshimit të të dhënave të metadata SPD (Serial Presence Detect) në modulët e kujtesës DDR4 ose DDR5. Nëse sulmi është i suksesshëm, sulmuesi mund të rishkruajë të dhënat e enkriptuara në kujtesën e sistemit mysafir (në nivelin e shifrës, pa mundësi për dekryptim) dhe të anashkalojë mekanizmin e certifikimit, për shembull, për të fshehur futjen e një backdoor në një makinë virtuale të mbrojtur me teknologjinë SEV-SNP.
Sulmi bazohet në përcaktimin në SPD të parametrave të rremë të modulit të memories, duke detyruar procesorin të kërkojë në adresat që nuk ekzistojnë, të reflektuara në fushat e ekzistuese të memories. Sulmuesi mund të modifikojë SPD në një mënyrë që moduli i memories i kthen procesorit një madhësi që e kalon karakteristikën reale të modulit. Pas kësaj, sulmuesi mund të realizojë një mapim të memories të imagjinuar të paekzistueshme në një fushë reale në DRAM, e cila përdoret tashmë në formë të enkriptuar në sistemet e mbrojtura të mysafirëve. Si rezultat, ndodh një situatë ku adresat e ndryshme i referohen të njëjtës memory fizike (dy fusha janë reflektuar në një fushë në çipin DRAM), dmth. në adresën e fushës së rremë të reflektuar të memories mund të arrihet tek memoria reale që përdoret tashmë dhe të anashkalohen mekanizmat e mbrojtjes së memories në CPU.
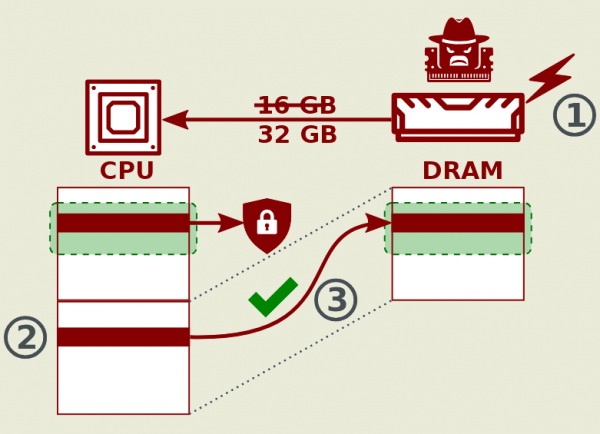
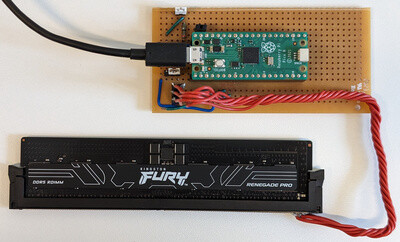
Për të realizuar sulmin mjafton të mbledhësh një programator të thjeshtë me çmim rreth 10 dollarë, i përbërë nga mikrokontrolleri Raspberry Pi Pico, një lidhës për modul të DDR4/DD5 dhe një burim energjie. Mjetet e përdorura për të realizuar sulmin, moduli i bërthamës dhe prototipat e eksploiteve ndodhen në GitHub.
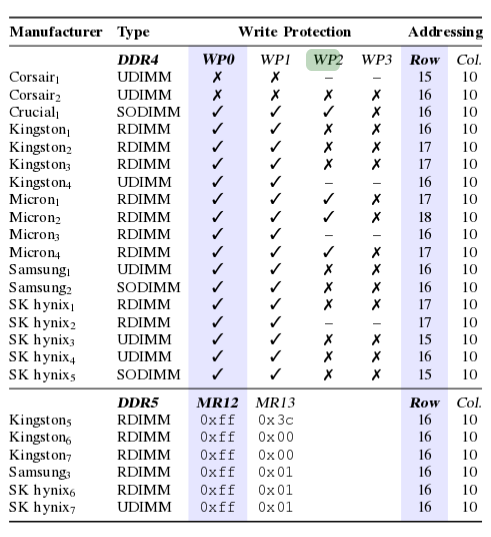
Për çipat e disa prodhuesve, ku nuk është realizuar bllokimi i ri-përshkrimit të SPD, realizimi i sulmit është i mundur në mënyrë programore pa akses fizik në server. Për shembull, parametrat e modulit të memories të kompanisë Corsair me ndriçim RGB mund të ndryshohen programatikisht. Në rastin e realizimit të një sulmi të plotë programor, sistemi mund të kompromentohet, për shembull, përmes përdorimit të një përditësimi të dëmshëm të BIOS-it ose përmes një diversioni nga ana e administratorëve. serverësh në shërbimet në cloud.
Si konfirmim i funksionit të metodës janë demonstruar dy sulme. Në sulmin e parë është treguar mundësia e riprodhimit të tekst-kodit — duke përdorur AMD SEV, të dhënat në memory ruhen në formë të enkriptuar dhe sulmuesi nuk mund të përcaktojë përmbajtjen, por ka mundësinë të lexojë të dhënat e enkriptuara dhe më pas t'i substituojë ato me përmbajtje tjetër të enkriptuar.
Në sulmin e dytë demonstrohet mundësia e kalimit të mekanizmit të vlerësimit SEV-SNP, i cili ofron konfirmim kriptografik të integritetit të makinës virtuale që funksionon në një ambient të mbrojtur. Sulmuesi mund të kap raportin e vlerësimit të makinës virtuale të saktë dhe më pas ta zëvendësojë atë për një makinë virtuale të kompromentuar, për shembull, duke fshehur shenjat e njohjes së një backdoor.
Problemi prek brezat 3 dhe 4 të procesorëve AMD nga seria EPYC, të ofruar me emra kodor si Milan, Milan-X, Genoa, Bergamo, Genoa-X dhe Siena. Për të bllokuar vulnerabilitetin, kompania AMD ka lëshuar tashmë një përditësim të firmware-it SEV, në të cilin është implementuar kontrolli ALIAS_CHECK, i cili ndalon manipulimin e memories, karakteristikë e këtij sulmi.
Teknologjitë e ofruara nga Intel, Scalable SGX dhe TDX, nuk janë të ndjeshme ndaj sulmit, pasi verifikimet e nevojshme janë të pranishme nga fillimi. Teknologjia klasike Intel SGX, e cila në vitin 2021 u klasifikua nga Intel si e vjetruar, është pjesërisht e ndjeshme ndaj sulmit (në mënyrë analogjike me sulmin e njohur më parë MemBuster, sulmuesi mund të analizojë kërkesat ndaj memories së encryptuar, pra është e mundur vetëm leximi i tekstit të encryptuar, por jo ri-shkrimi i tij). Testimi i zgjerimeve CCA (Confidential Compute Architecture) në procesorët e kompanisë ARM nuk është kryer.
Shtesë, raportohen edhe një vulnerabilitet tjetër i lidhur me AMD SEV-SNP. Vulnerabiliteti është identifikuar në forkun e zhvilluar nga AMD të emulatorit QEMU, i cili është i destinuar për të funksionuar makinat virtuale me SEV-SNP. Problemi lejon administratorin e ambientit të hostit të marrë qasje root në sistemet mikpritëse përmes manipulimeve me tabelat ACPI. Vulnerabiliteti shkaktohet nga fakti se gjatë ngarkimit të sistemit mikpritës, bëhet një kontroll i integritetit të bërthamës Linux, të pamjes fillestare të RAM dhe parametrave të bërthamës, mirëpo nuk merret parasysh tabelat ACPI, përmes të cilave hipervizori mund të paraqesë kodin e formatuar veçanërisht AML (ACPI Machine Language), i destinuar për tu ekzekutuar në ambientin mikpritës. Kjo çështje supozohet se nuk është specifike për QEMU dhe shfaqet në çdo hipervizor dhe emulator, pasi bërthama Linux i beson të dhënave të çdo ACPI që vijnë nga hipervizori.
Burimi: opennet.ru
